

Aggressor-Aggregator
 gmh5225/aggressor-aggregator
نص برمجي مساعد لدمج مستودعات Aggressor وBOF في ملف CNA واحد لـ Cobalt Strike.
penetration-testing-frameworksscripting-automationred-teaming
gmh5225/aggressor-aggregatorنص برمجي مساعد لدمج مستودعات Aggressor وBOF في ملف CNA واحد لـ Cobalt Strike.
 talha-nazeef-ahmed/alpc-enumerator
أداة تعمل في وضع المستخدم على ويندوز لتعداد وتصنيف منافذ ALPC، بما في ذلك العمليات المحمية بـ PPL.
 warpedatom/noisehound
Detection-aware BloodHound attack-path scoring - the quietest route to your objective, calibrated across five detection tiers…
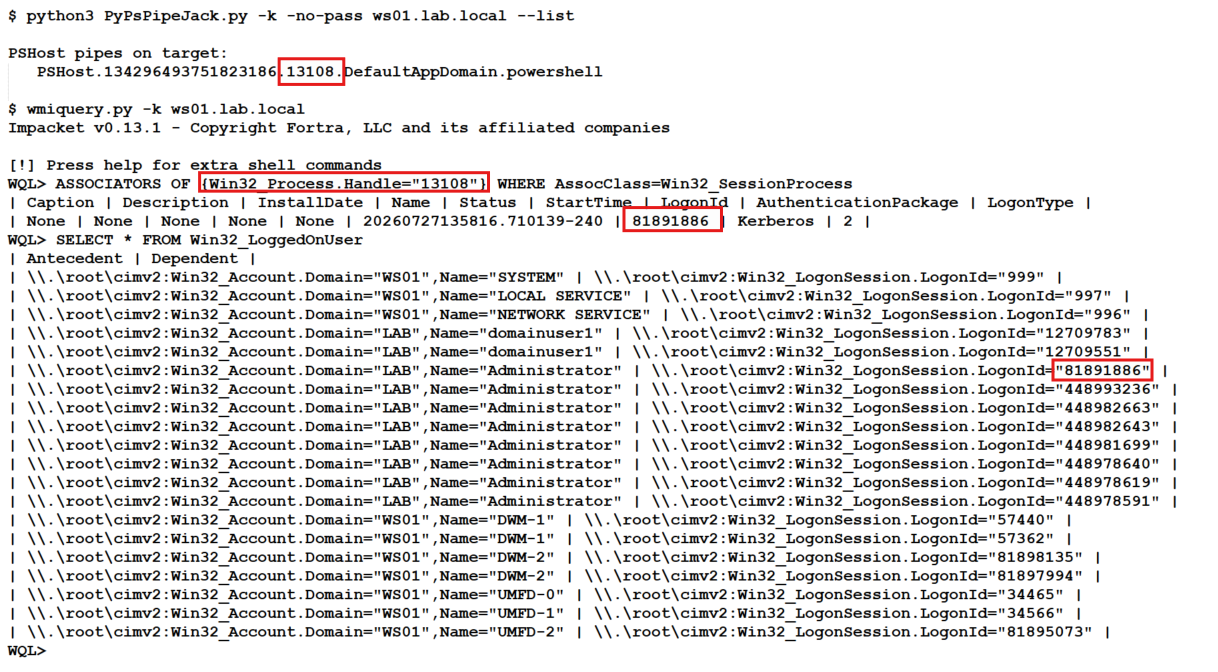 e-fin/pypspipejack
تنفيذ بايثون لـ OpenPsPipeJack
 strategic-automation/violin
Agentic pentest profile for Hermes: 31 playbooks for authorised recon, web/access-control attacks, safe exploit validation, and evidence-driven…
 ghostesp-revival/ghostesp
The open-source wireless research platform for ESP32.
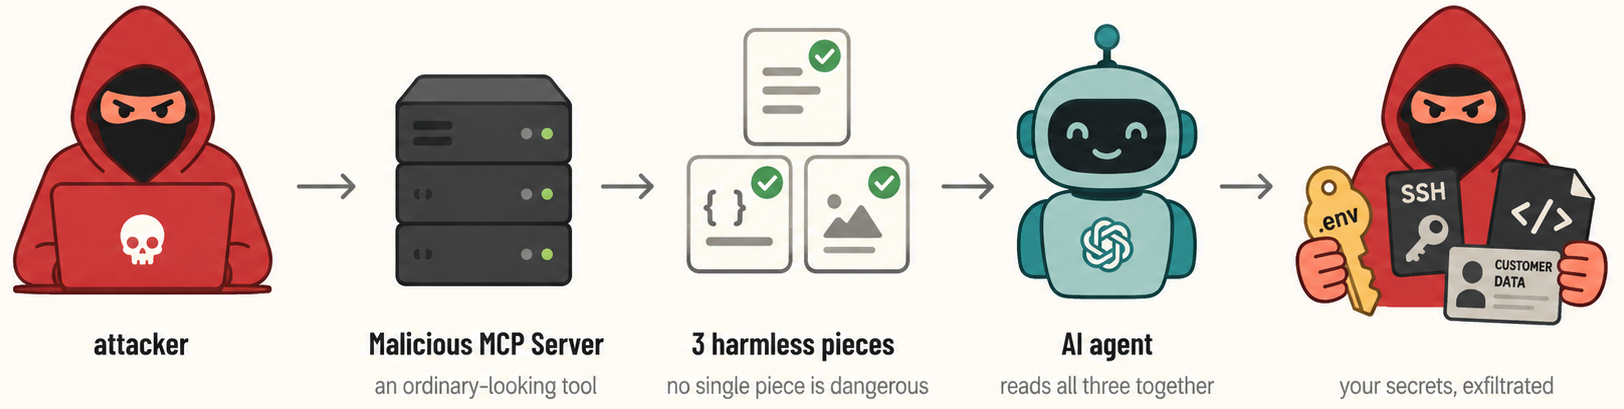 asset-group/ghostsplice
مستودع Ghostsplice: إثبات مفهوم لهجوم تجزئة الثقة عبر القنوات المتقاطعة
 doctoreww/evilfonttool
أداة خداع تعتمد على الخطوط للاختبارات الهجومية، والبحث الأمني، وأي شيء آخر.
 huzjie/aegisagent
بوابة أمان وقت التشغيل لوكلاء الذكاء الاصطناعي: تصادق تشفيريًا على استدعاءات الأدوات، وتفرض السياسات، وتعزل التنفيذ في بيئة رملية، وتسجّل مسارات…
 borealisai/stepjack
إطار عمل لقياس الأداء لتقييم وكلاء الذكاء الاصطناعي المتفاعلين مع الحاسوب ضد حقن التعليمات غير المباشر متعدد الخطوات، مع تحليل تلقائي للأهداف…
 exploit-garbage/0day-rubbish
Redefining vulnerability disclosure in the AI era. We mass-produce exploitable 0days and disclose them directly, using event-driven pressure to…
 ghostpack/deeppass
اصطياد كلمات المرور باستخدام التعلم العميق
 chvancooten/follina.py
POC لإعادة إنتاج ثغرة 'Follina' الكاملة في Office RCE لأغراض الاختبار
 mattifestation/antimalwareblight
Execute PowerShell code at the antimalware-light protection level.
 yzddmr6/java-shellcode-loader
基于Java实现的Shellcode加载器
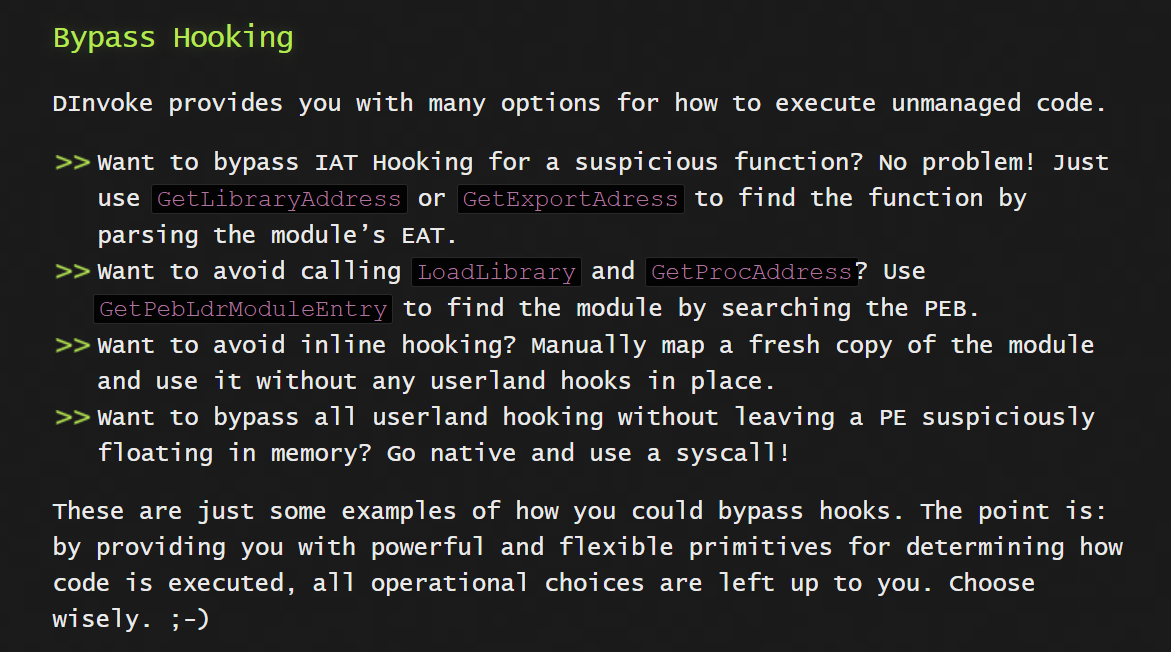 s3cur3th1ssh1t/nim_dinvoke
تنفيذ D/Invoke في Nim
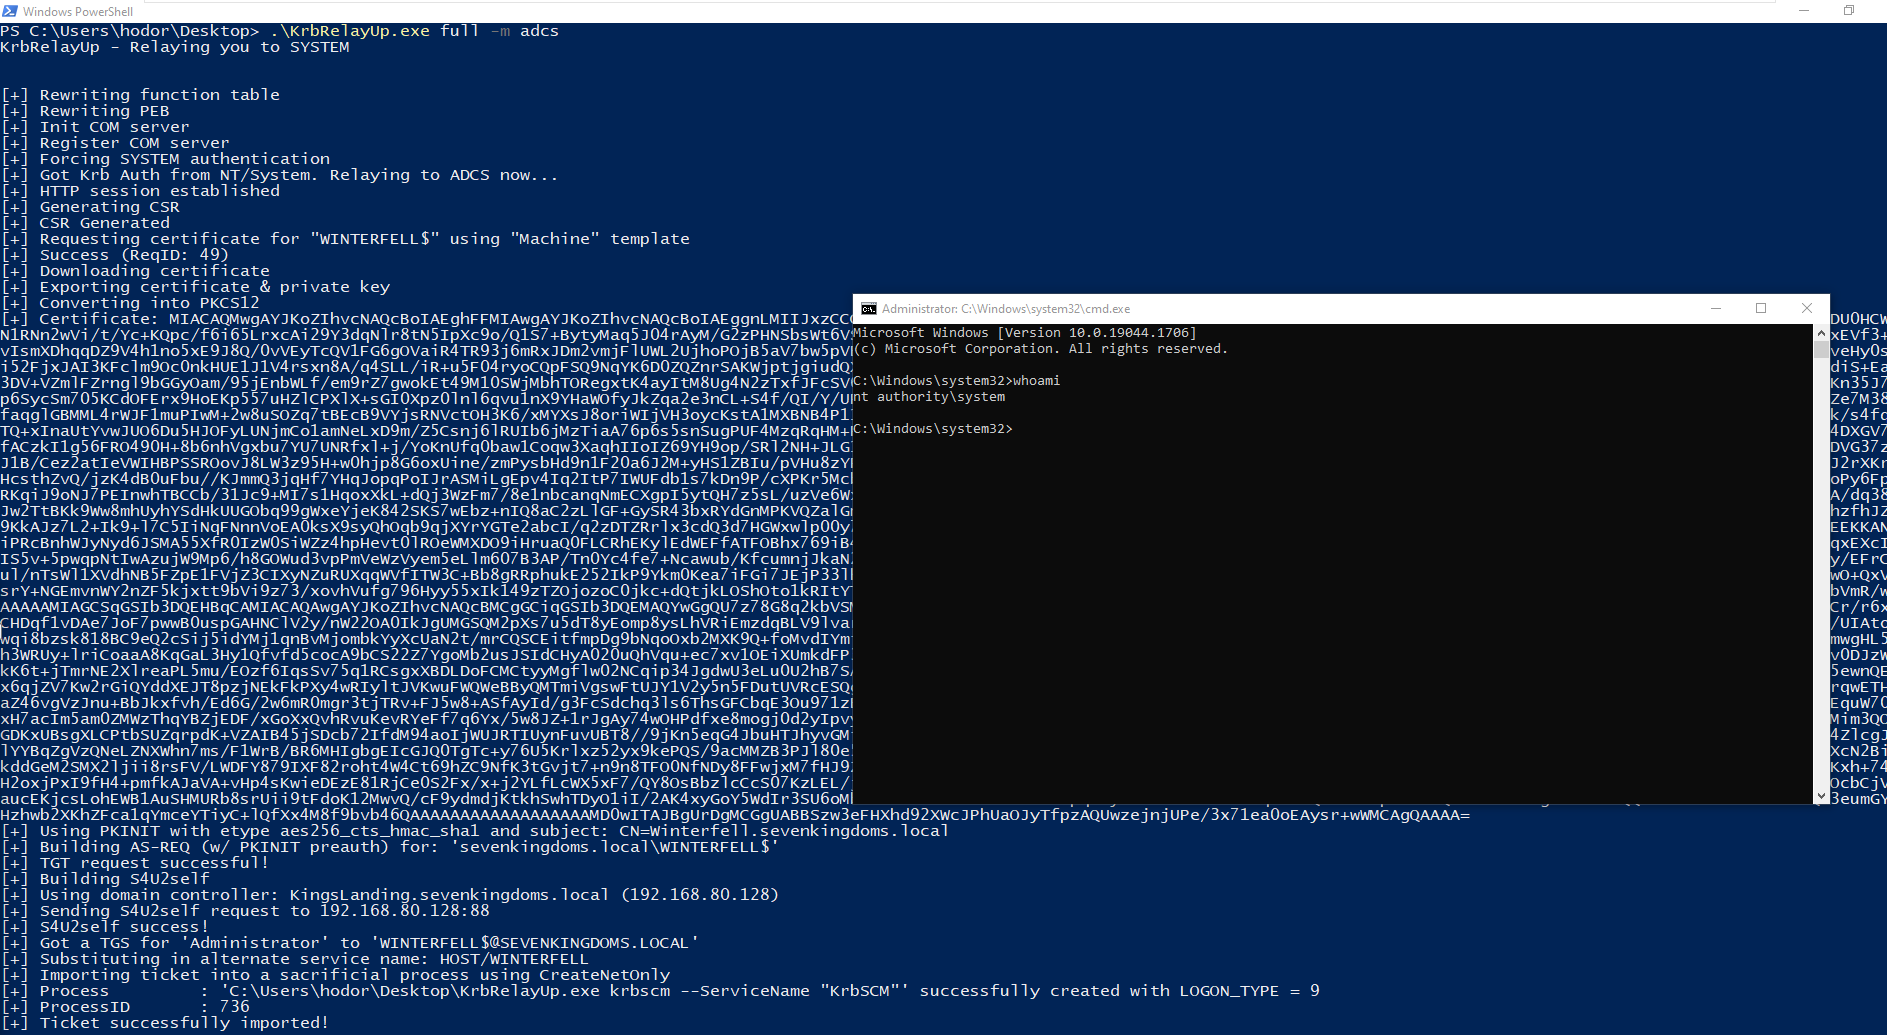 dec0ne/krbrelayup
KrbRelayUp - تصعيد امتيازات محلي شامل بدون إصلاح في بيئات مجال ويندوز حيث لا يتم فرض توقيع LDAP (الإعدادات الافتراضية).
 emcghee/payloadautomation
يؤتمت تطوير حمولات Cobalt Strike واختبارها ونشرها عبر جسر بين Python وSleep؛ ويتضمن فحص القطع الأثرية، وتتبع مؤشرات الاختراق (IoCs)، والتجميع.