

GATOR
 anrbn/gator
أداة هجوم معيارية على GCP للأبحاث الهجومية، تتيح الاستطلاع، التلاعب بالمصادقة، واستغلال وظائف السحابة، والتخزين، ومثيلات الحوسبة.
reconnaissanceexploitationpenetration-testing+2
90منذ 3 سنوات
anrbn/gatorأداة هجوم معيارية على GCP للأبحاث الهجومية، تتيح الاستطلاع، التلاعب بالمصادقة، واستغلال وظائف السحابة، والتخزين، ومثيلات الحوسبة.
 rapiddns/afuzz
أداة فج مسارات ويب آلية تكتشف الدلائل والملفات والنقاط النهائية المخفية باستخدام كشف اللغة الذكي، وتصفية القوائم السوداء/البيضاء، والتحليل الإحصائي…
 specterops/azurehound
يجمع بيانات مستأجر Azure (المستخدمين، المجموعات، الأدوار، الموارد) ويصدرها لتحليل مسار الهجوم في BloodHound في اختبار الاختراق السحابي وعمليات الفريق…
 osmankandemir/web-wordlist-generator
يقوم بمسح تطبيقات الويب لإنشاء قوائم كلمات مخصصة للسياق لاختبار الأمان، واكتشاف الأصول، وتحليل الثغرات الأولي.
 spidersuite/spidersuite
أداة زحف ويب متقدمة متعددة المنصات لمحترفي الأمن، تتيح الاستطلاع الآلي وجمع المعلومات وجمع بيانات OSINT من خلال محرك عنكبوتي بواجهة رسومية.
 yousseflahouifi/cloudpulse
محرك استطلاع قائم على شهادات SSL لاكتشاف أصول السحابة AWS، بما في ذلك عناوين IP والنطاقات الفرعية والنطاقات، مع فحص المنافذ النشط لتقييم الثغرات…
 ad-security/ad_miner
AD Miner هي أداة تدقيق لـ Active Directory تستخدم استعلامات Cypher لتحليل البيانات من قاعدة البيانات البيانية #Bloodhound بهدف كشف نقاط الضعف الأمنية.
 thelicato/secbutler
المُساعد المثالي لمختبرِي الاختراق، وصائدي مكافآت الثغرات، وباحثي الأمن
 idefasoft/emora-project
إيمورا هي أداة استخبارات مفتوحة المصدر (OSINT) مثل شيرلوك ولكن مع واجهة رسومية، تبحث عن الحسابات عبر اسم المستخدم على شبكات التواصل الاجتماعي.
 halildeniz/pathfinder
أداة استكشاف ويب مبنية على بايثون تستخرج بيانات تعريف الموقع، سجلات DNS، النطاقات الفرعية، أسماء جدران الحماية، التقنيات المستخدمة، وتفاصيل الشهادات…
 arpsyndicate/puncia
Panthera(P.)uncia - Official CLI utility for Subdomain Center & Exploit Observer.
 halildeniz/netprobe
ماسح شبكة قائم على ARP يكتشف الأجهزة على شبكة فرعية، ويعرض عناوين IP، وعناوين MAC، والمصنعين، ونماذج الأجهزة مع إمكانية التتبع والتصفية المباشرة…
 brinhosa/apidetector
ماسح متعدد الخيوط لاكتشاف نقاط نهاية Swagger/OpenAPI المكشوفة عبر نطاقات الويب والنطاقات الفرعية، مع كشف تلقائي لثغرات XSS، وتوليد إثبات المفهوم…
 halildeniz/networksherlock
ماسح منافذ متعدد الخيوط مع دعم TCP/UDP، واستخلاص البانر، والتكامل مع Shodan لتعزيز استطلاع الشبكة وتحليل الثغرات.
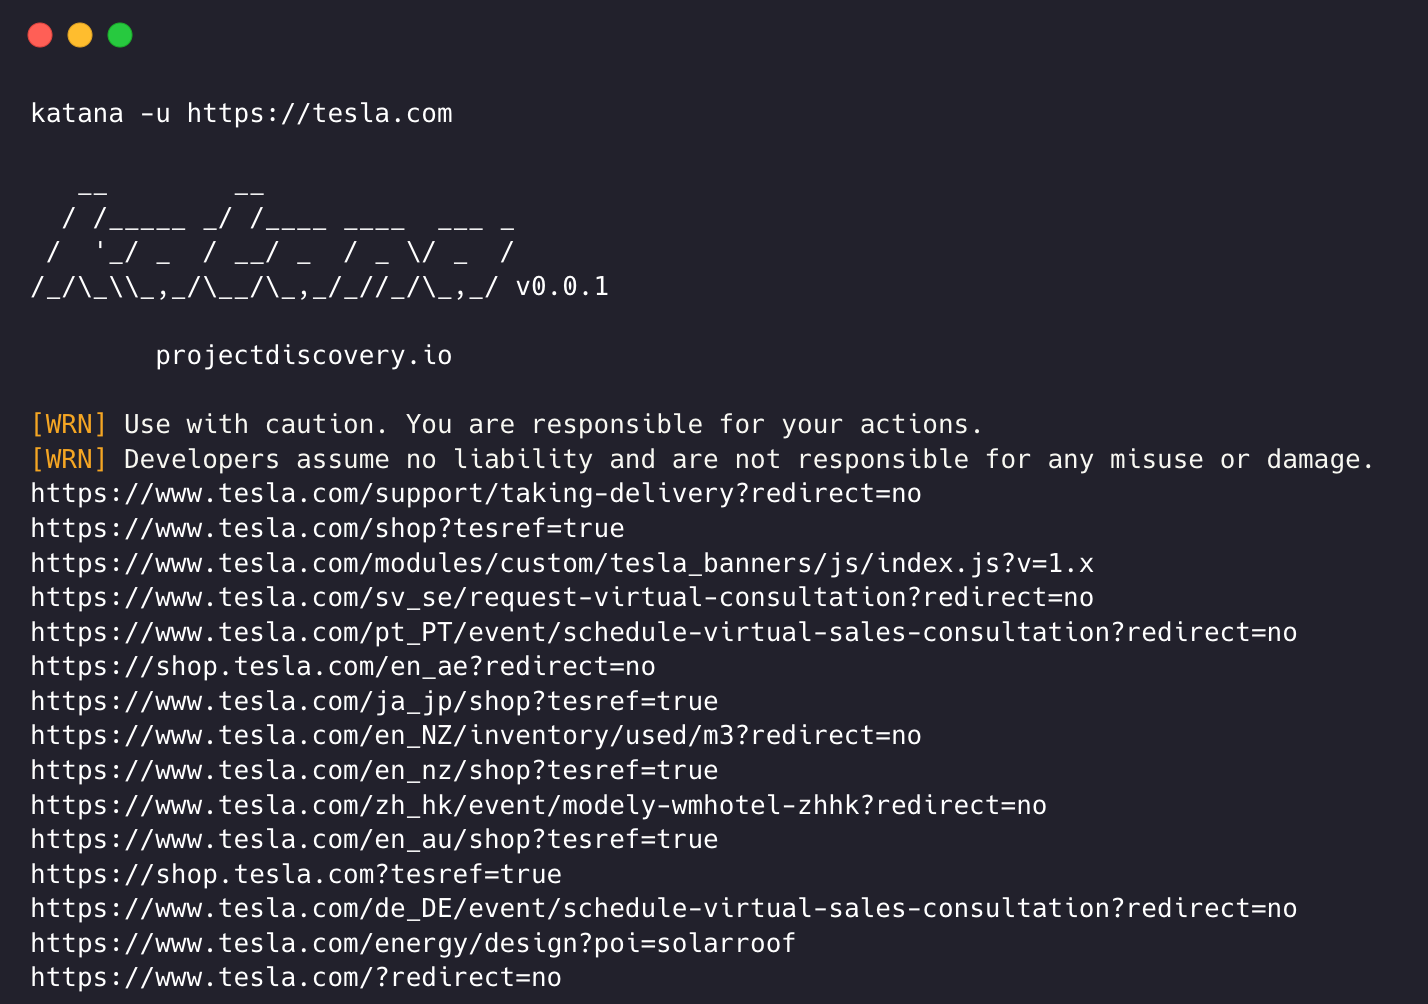 projectdiscovery/katana
إطار عمل من الجيل التالي للزحف والتجسس.
 praetorian-inc/ntlmrecon
أداة لتنفيذ هجوم تخمين خفيف على خوادم HTTP لتحديد نقاط نهاية مصادقة NTLM التي يمكن الوصول إليها بشكل شائع.
 catsploit/catsploit
أداة اختبار اختراق آلي تستخدم تقنية تسجيل هجمات السيبران (CATS) لاختيار وتنفيذ سيناريوهات الهجوم المثلى عبر تكامل Metasploit و Nmap و OpenVAS.
 jakecreps/poastal
أداة استخبارات مفتوحة المصدر للبريد الإلكتروني تقوم بحل الأسماء، والتحقق من قابلية التسليم، واكتشاف العناوين المؤقتة/البريد العشوائي، وتحديد…