
LACheck
 mitchmoser/lacheck
تجميعة C# .NET متعددة الخيوط لتعداد الصلاحيات الإدارية المحلية عبر مضيفي ويندوز باستخدام SMB و WMI و WinRM، مع التكامل مع BloodHound لاستطلاع Active…
privilege-escalationreconnaissancelateral-movement+3
93
mitchmoser/lacheckتجميعة C# .NET متعددة الخيوط لتعداد الصلاحيات الإدارية المحلية عبر مضيفي ويندوز باستخدام SMB و WMI و WinRM، مع التكامل مع BloodHound لاستطلاع Active…
 enenumxela/ps.sh
نص باشي يقوم بأتمتة مسح المنافذ على المضيف (المضيفين) المستهدف المحدد. الهدف من النصوص هو تقليل وقت المسح، زيادة كفاءة المسح، وأتمتة سير العمل.
 molly/gh-dork
أداة دوكينغ آلية على GitHub تبحث في كود المستخدمين والمؤسسات والمستودعات عن الأسرار السرية والمعلومات الاعتمادية والتكوينات الأمنية الخاطئة باستخدام…
 fourcorelabs/edrhunt
مسح EDRs و AVs المثبتة على Windows
 skahwah/sqlrecon
مجموعة أدوات C# لـ MS SQL مصممة للاستطلاع الهجومي والاستغلال اللاحق.
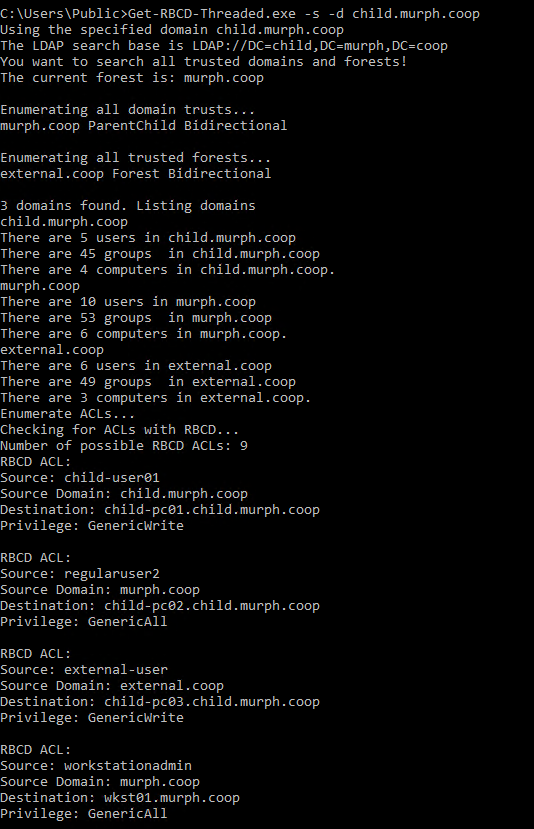 fatrodzianko/get-rbcd-threaded
أداة لاكتشاف مسارات هجوم التفويض المقيد القائم على الموارد في بيئات Active Directory
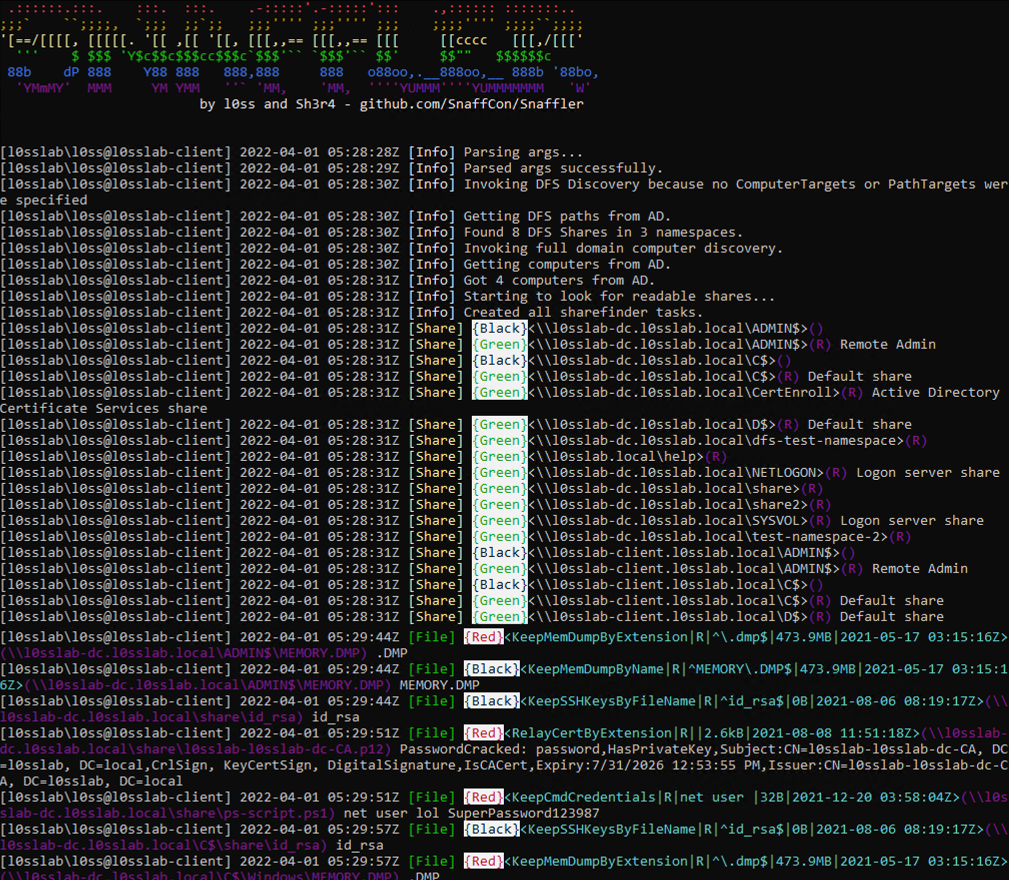 snaffcon/snaffler
أداة للمختبرين الاختراق للمساعدة في العثور على حلوى لذيذة، بواسطة @l0ss و @Sh3r4 (تويتر: @/mikeloss و @/sh3r4_hax)
 zeronetworks/rpcfirewall
جدار حماية RPC لنظام ويندوز يقوم بتدقيق واكتشاف وحظر استدعاءات الإجراءات البعيدة الخبيثة لمنع الحركة الجانبية والاستطلاع واستغلال الهجمات المستندة…
 busterb/msmailprobe
تعداد المستخدمين الصالحين على Office 365 و Exchange عبر تقنيات تعتمد على الوقت والأخطاء عبر خدمات مكشوفة متعددة، بما في ذلك OWA و ActiveSync و…
 v4d1/spoofthatmail
سكريبت Bash للتحقق مما إذا كان يمكن انتحال نطاق أو قائمة نطاقات بناءً على سجلات DMARC
 hossamsalem23/truecalle-bot
بوت TrueCaller بلغة بايثون للبحث عن أرقام الهواتف وطباعة النتائج في الطرفية
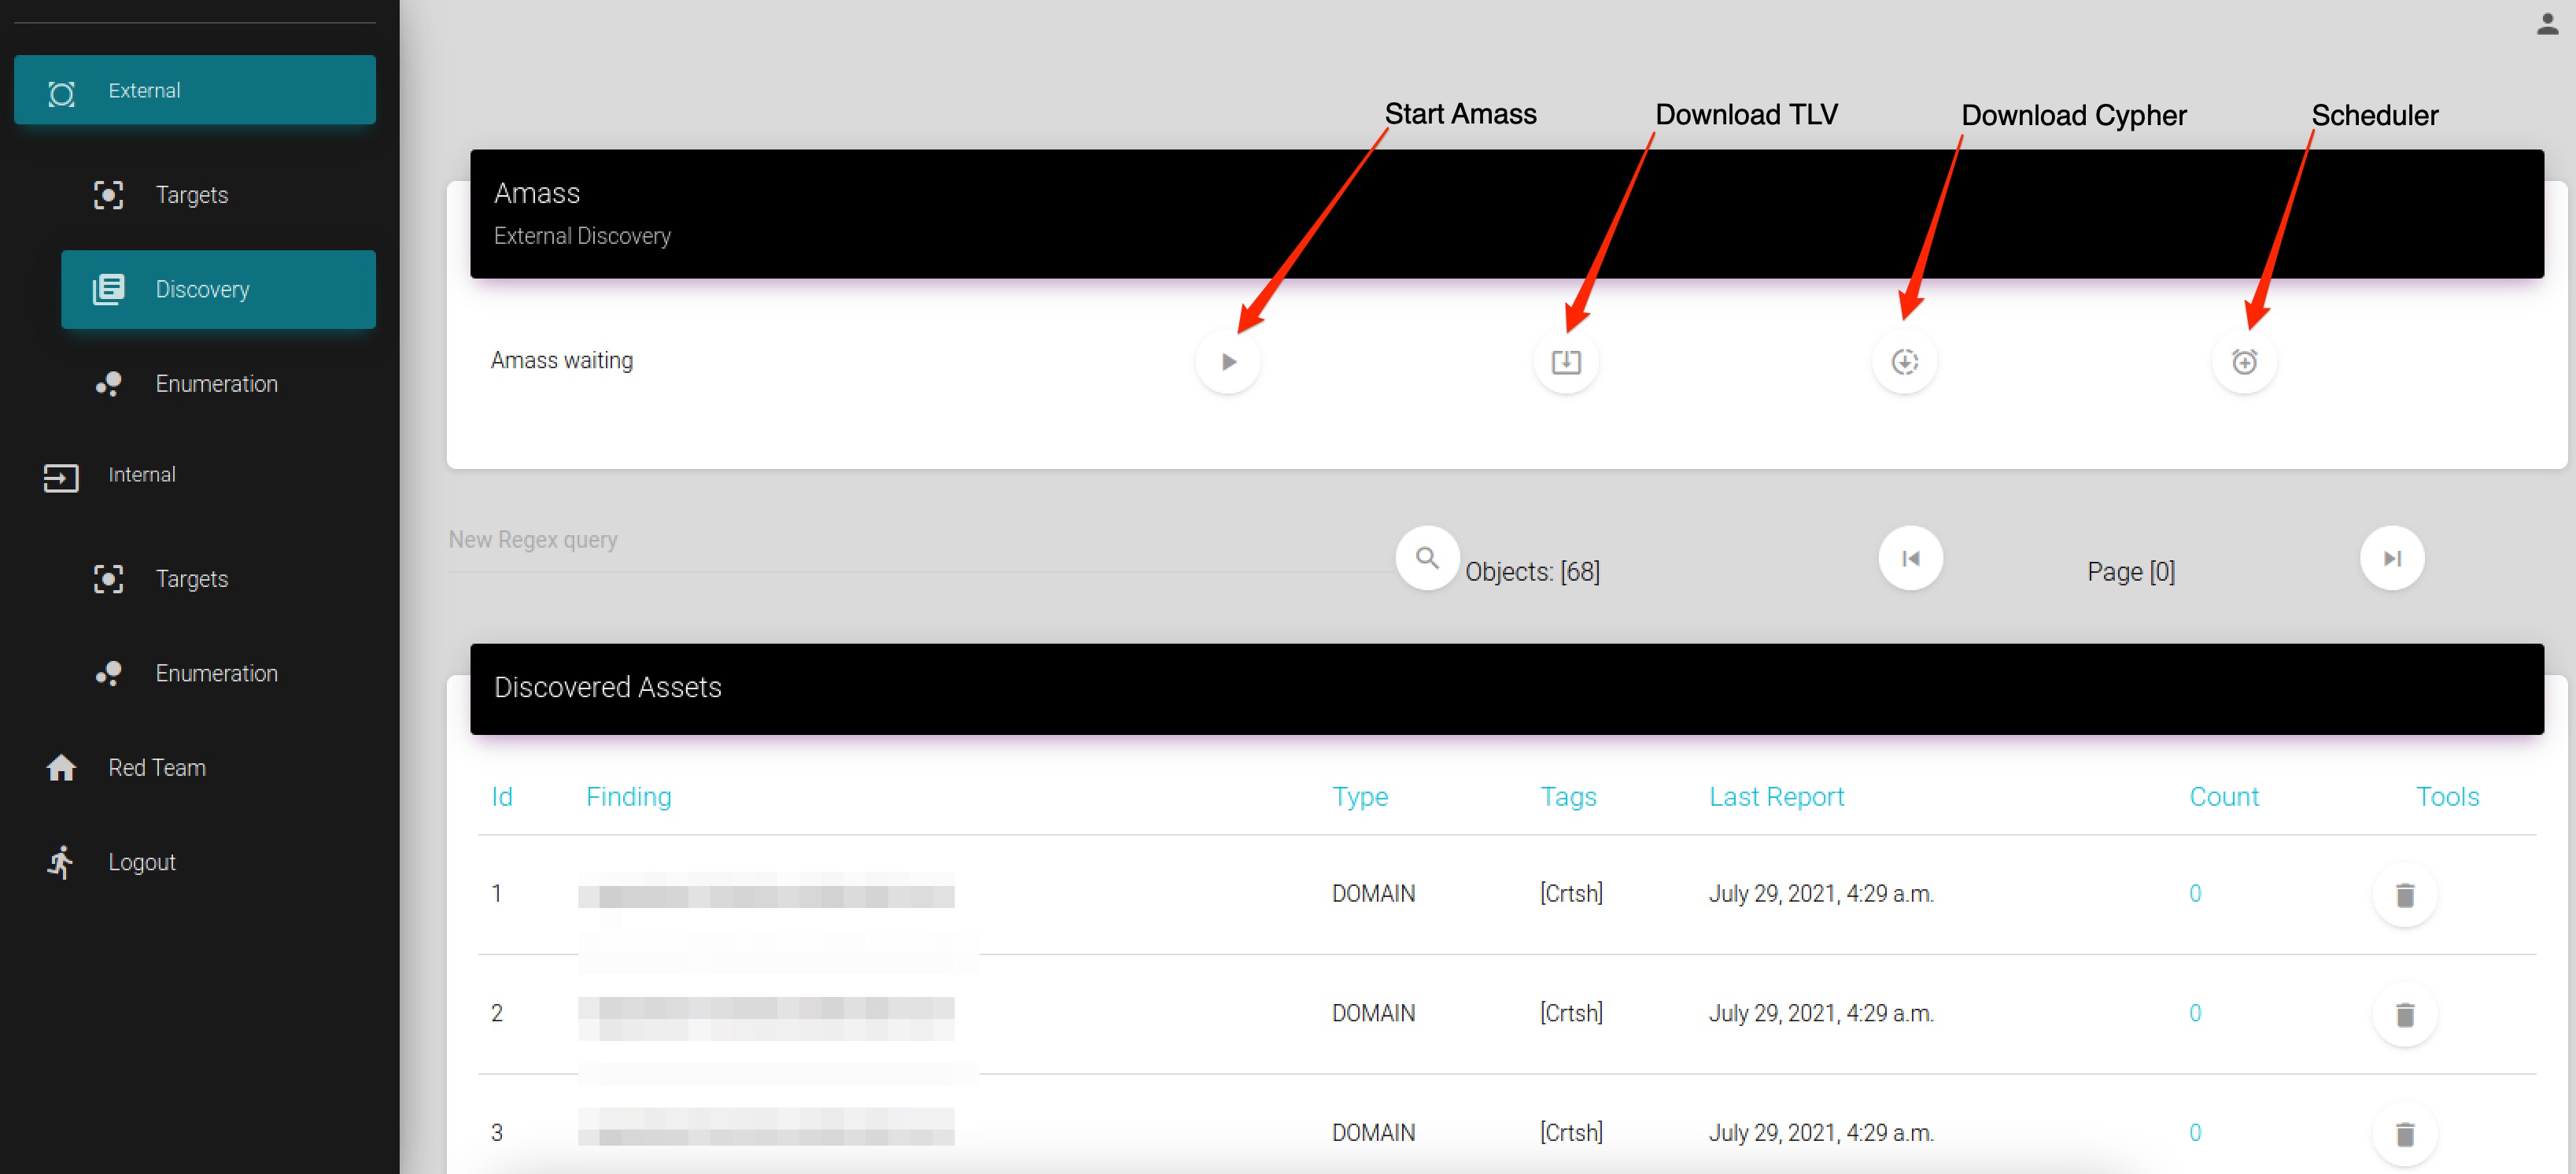 vmware-labs/attack-surface-framework
أداة لاكتشاف سطح الهجوم الشبكي الخارجي والداخلي
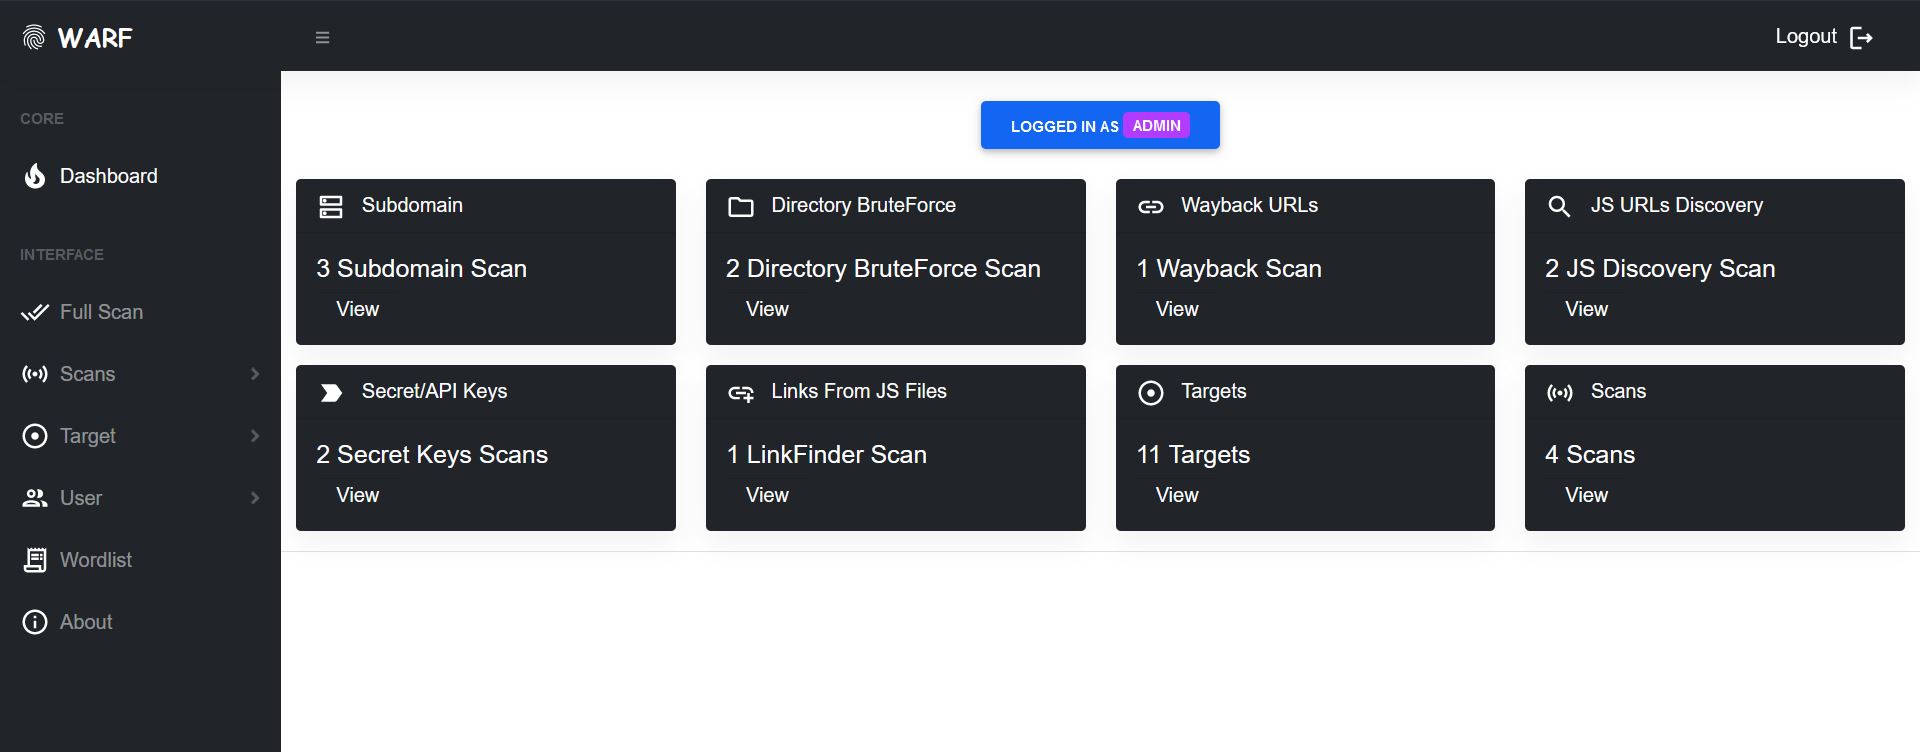 iamnihal/warf
إطار استطلاع معياري لتطبيقات الويب للتعداد الآلي للنطاقات الفرعية وهجوم القوة الغاشمة على الدلائل واستخراج نقاط النهاية وعناوين JS ومفاتيح API من…
 shabarkin/aws-enumerator
أداة تعداد خدمات AWS للقراءة فقط مع أكثر من 600 استدعاء API لاستطلاع السحابة، وتفريغ المعلومات، وتحليل النتائج أثناء اختبار الاختراق.
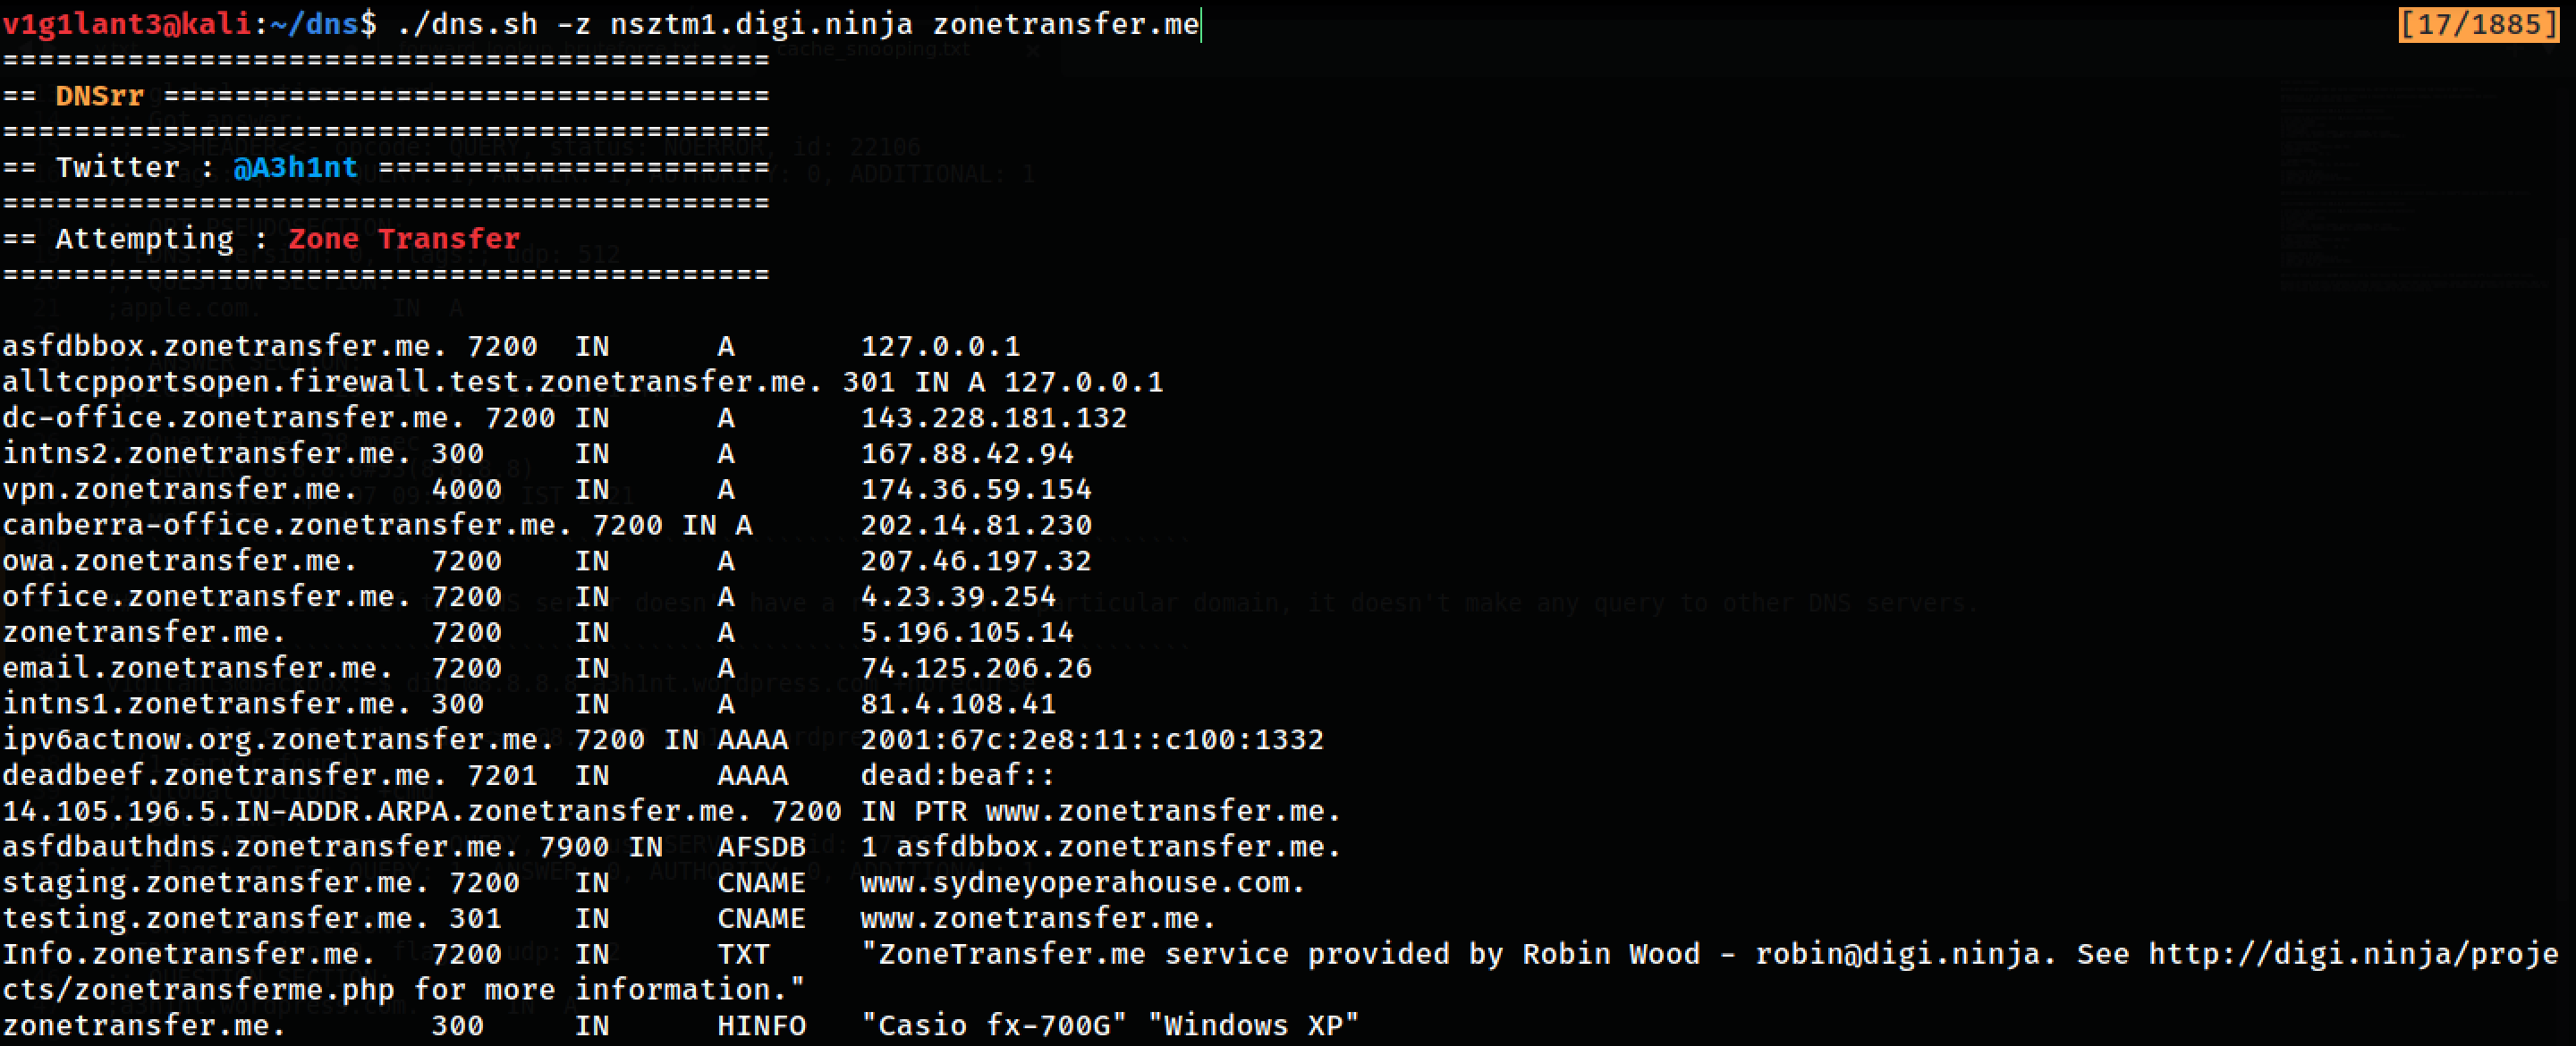 a3h1nt/dnsrr
أداة تعداد DNS تعتمد على Bash تقوم بتنفيذ القوة العمياء للأمام/العكس، والتجسس على ذاكرة التخزين المؤقت، ونقل المنطقة لاستخراج سجلات DNS والنطاقات…
 adityaks/strafer
Strafer: أداة للكشف عن الإصابات المحتملة في حالات Elasticsearch
 serain/netmap.js
وحدة اكتشاف شبكة سريعة تعتمد على المتصفح
 bishopfox/smogcloud
ابحث عن أصول سحابية لا يريد أحد كشفها 🔎 ☁️