
Archived
SecGen
 secgen/secgen
قم بإنشاء أجهزة افتراضية قابلة للاختراق بسرعة (التطوير الحالي للفريق يتم في فرع cliffe/SecGen)
privilege-escalationvulnerability-scannersvulnerability-analysis+8
316
 markoarmitage/metasploit-framework
app تحويل القيم nil في الحقول العامة والخاصة إلى فراغات قبل 3 أشهر config استخدام bundler/setup لحالات فشل أكثر سلاسة متعلقة بـ bundler قبل 11…
 kiexitdispatcher/goredops
🦫 | GoRedOps هو مستودع مخصص لجمع ومشاركة التقنيات المتقدمة والبرامج الضارة الهجومية لـ Red Team، مع تركيز خاص على لغة البرمجة Go، وكل ذلك لأغراض…
 luantak/torat
ToRat هي أداة إدارة عن بُعد مكتوبة بلغة Go تستخدم Tor كآلية نقل و RPC للاتصال.
 sp00kyskelet0n/discordrat
أداة إدارة عن بُعد لـ Discord مكتوبة بالكامل بلغة Python3
 zux0x3a/0xsp-mongoose
إطار عمل فريد لمحاكاة الأمن السيبراني وعمليات اختبار الاختراق (red teaming)، وتدقيق ويندوز بحثًا عن الثغرات الجديدة والأخطاء التكوينية وهجمات تصعيد…
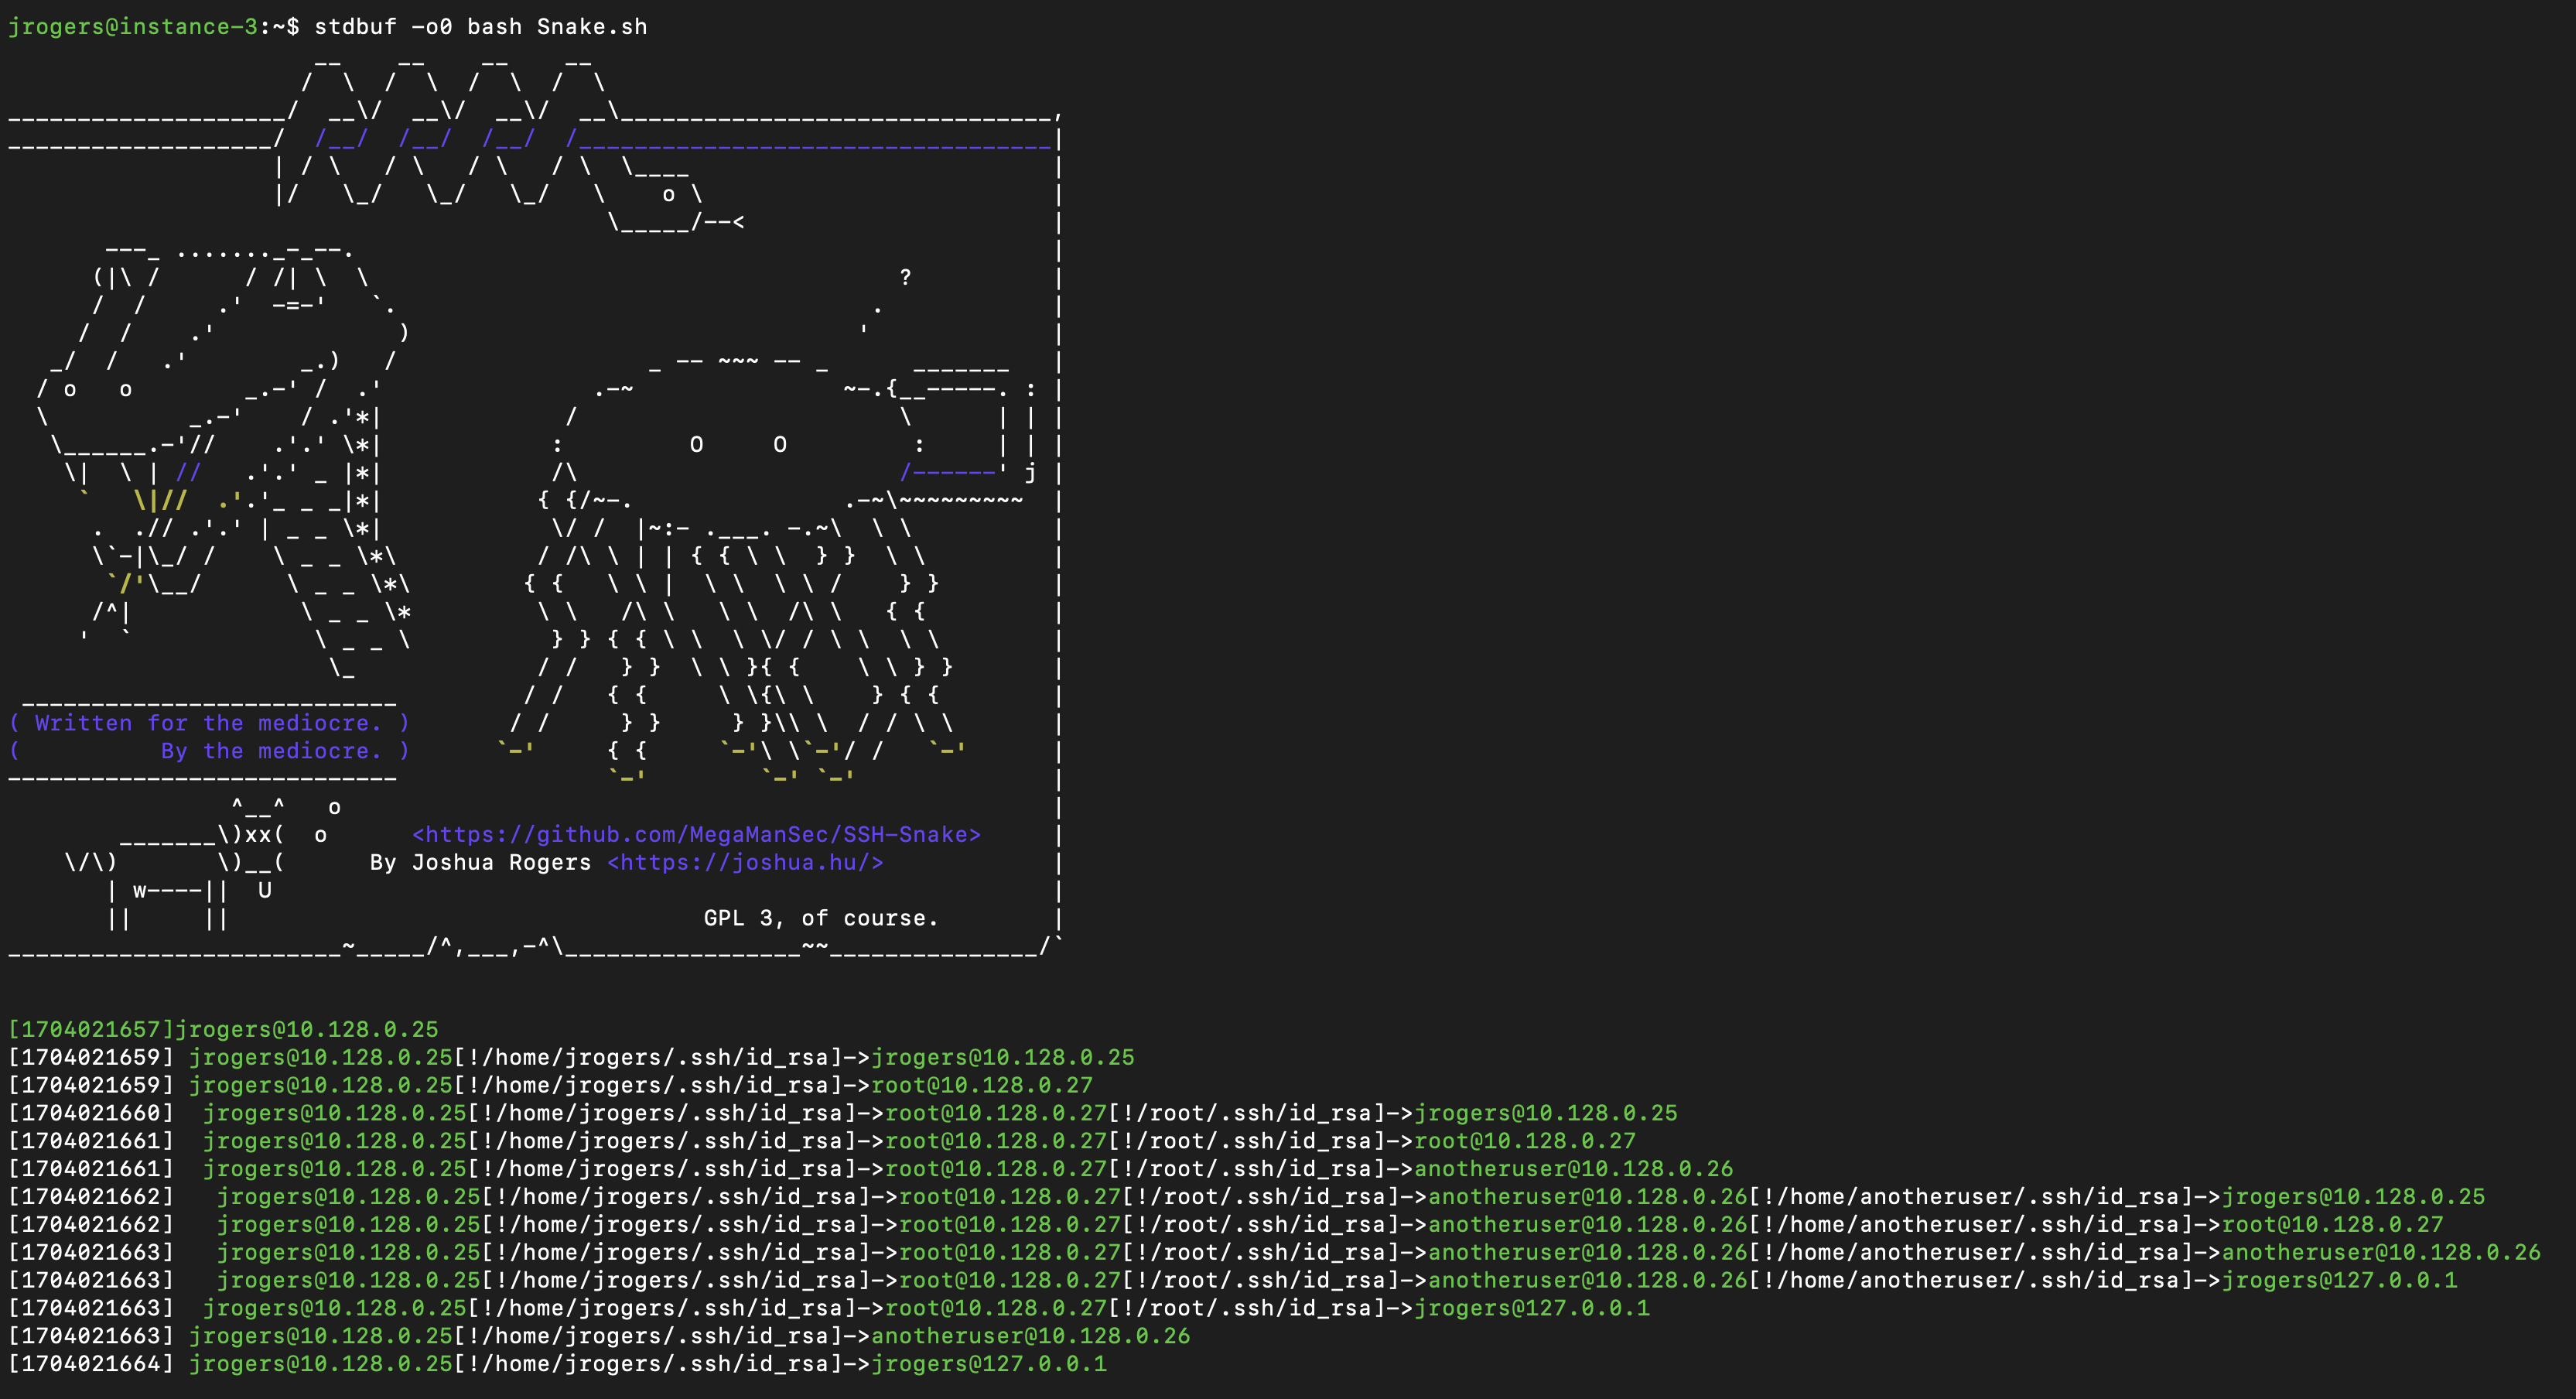 megamansec/ssh-snake
SSH-Snake هي أداة ذاتية الانتشار، ذاتية التكرار، بدون ملفات تقوم بأتمتة مهمة ما بعد الاستغلال لاكتشاف مفاتيح SSH الخاصة والمضيفين.
 sh3lldon/fullbypass
أداة تتجاوز AMSI (AntiMalware Scan Interface) و PowerShell CLM (Constrained Language Mode) وتوفر لك شل عكسي FullLanguage PowerShell.
 gabriellandau/edrsandblast-godfault
EDRSandblast-GodFault
 fadi002/unshackle
أداة مفتوحة المصدر لتجاوز كلمات مرور ويندوز ولينكس من USB قابل للإقلاع
 zeromemoryex/tokenizer
Simple Kernel Mode Driver for Swapping Process Token
 optiv/mangle
Mangle هي أداة تعمل على التلاعب بجوانب من الملفات التنفيذية المترجمة (.exe أو DLL) لتجنب اكتشافها من قبل أنظمة EDR.
 asdfugil/haxx
اختراقات لتنفيذ كود غير مقيّدة وغير معزولة بصلاحية الجذر على iOS 14 - iOS 14.8.1.
 sh0ckfr/dllirant
DLLirant هي أداة لأتمتة أبحاث اختطاف DLL على ملف ثنائي محدد.
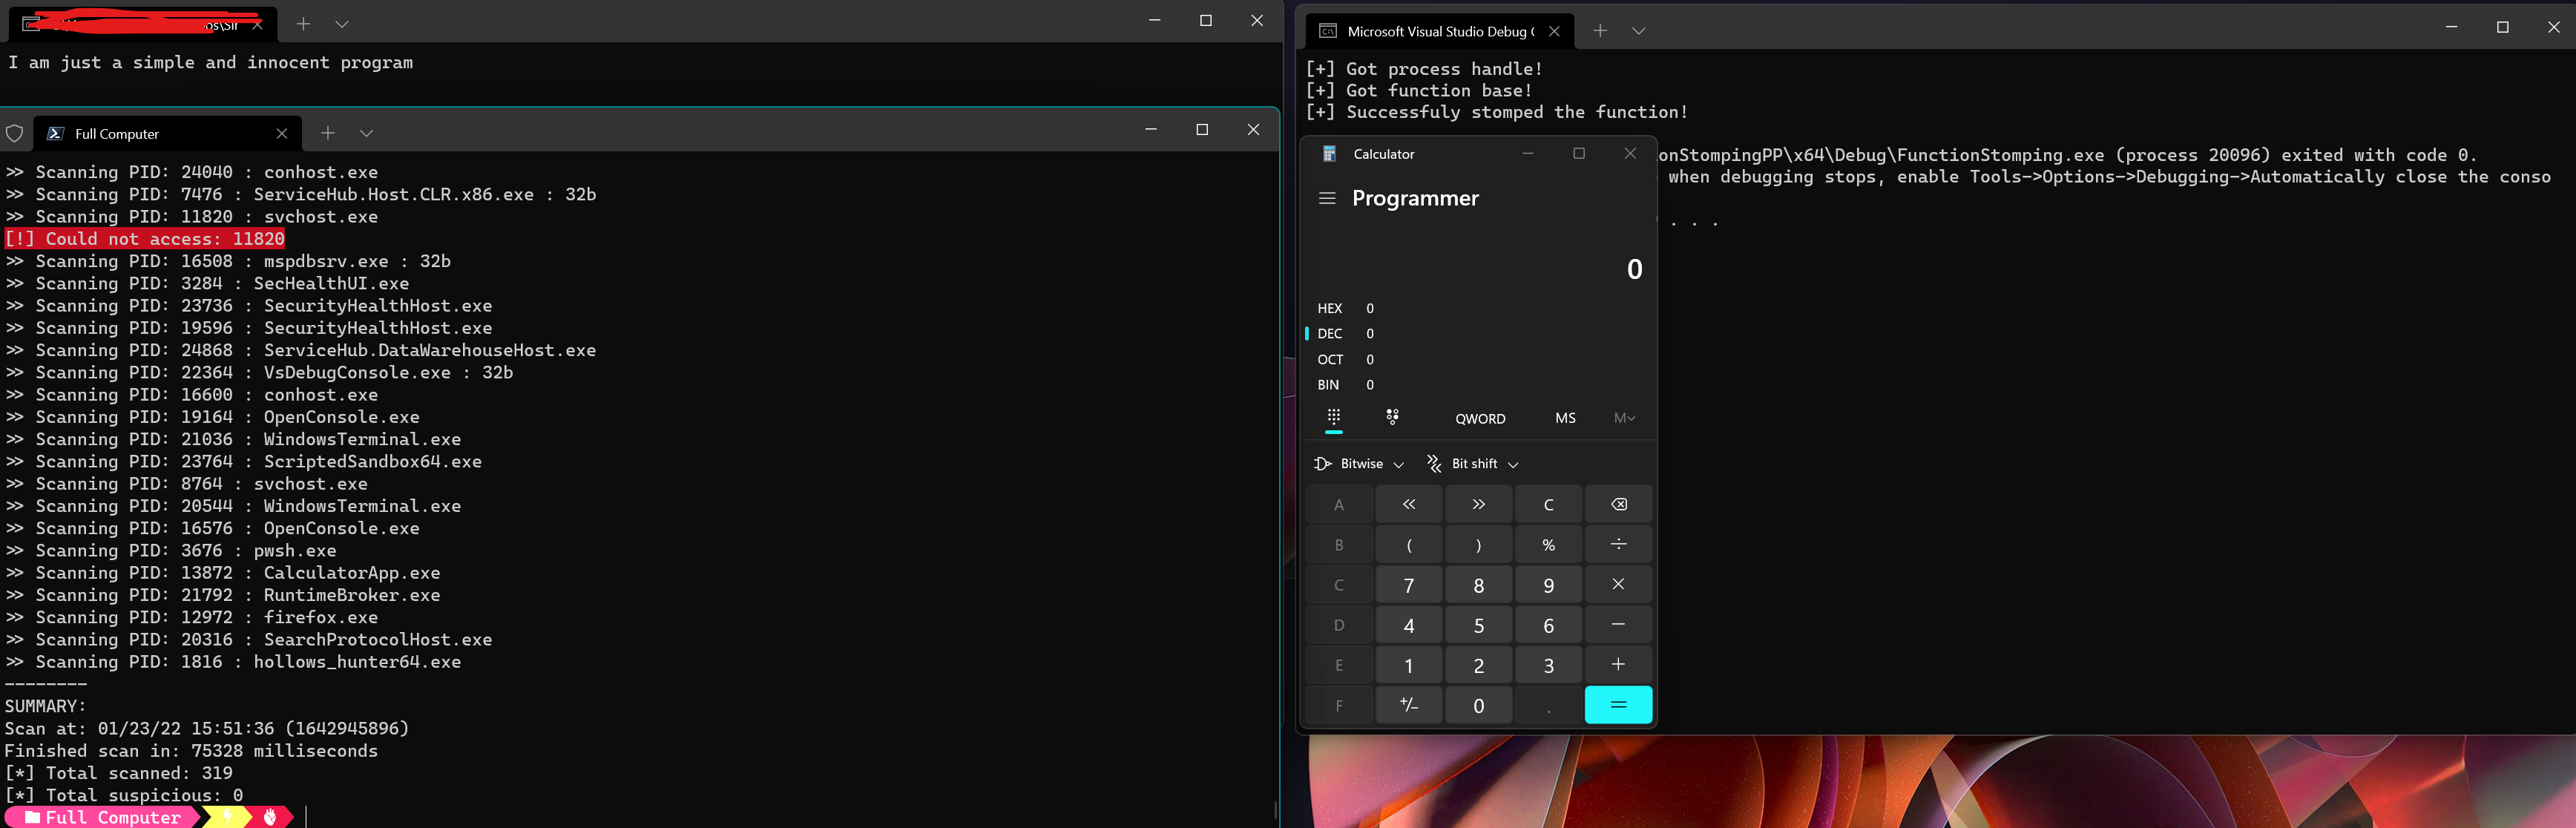 idov31/functionstomping
تقنية حقن الشيلكود. مقدمة كملف رأس C++، أو برنامج Rust مستقل، أو مكتبة.
 mttaggart/offensivenotion
نوتيون كمنصة للعمليات الهجومية
 chryzsh/darthsidious
بناء نطاق Active Directory واختراقه
 hlldz/reflexxion
RefleXXion هي أداة مصممة للمساعدة في تجاوز خطافات وضع المستخدم التي تستخدمها برامج مكافحة الفيروسات (AV) وأنظمة حماية نقطة النهاية (EPP) وأدوات كشف…