

postEX
 niker-lixy/postex
وكيل استطلاع ما بعد الاستغلال لنظام ويندوز يقوم بجمع معلومات النظام، الصلاحيات، التصحيحات، الدفاعات، إعدادات الشبكة، بيانات الاعتماد، وآليات…
privilege-escalationreconnaissancepersistence-mechanisms+4
1
niker-lixy/postexوكيل استطلاع ما بعد الاستغلال لنظام ويندوز يقوم بجمع معلومات النظام، الصلاحيات، التصحيحات، الدفاعات، إعدادات الشبكة، بيانات الاعتماد، وآليات…
 samratashok/nishang
Nishang - باور شيل الهجومي لفريق الاختراق الأحمر، اختبار الاختراق والأمن الهجومي.
 a-poc/redteam-tools
أدوات وتقنيات للفريق الأحمر / اختبار الاختراق
 vitalysim/awesome-hacking-resources
مجموعة من موارد الاختراق / اختبار الاختراق لتجعلك أفضل!
 swisskyrepo/payloadsallthethings
قائمة بالحمولات المفيدة والتجاوزات لأمن تطبيقات الويب واختبار الاختراق/CTF
 zimedev/certipy-merged
أداة لتعداد خدمات شهادات Active Directory وإساءة استخدامها
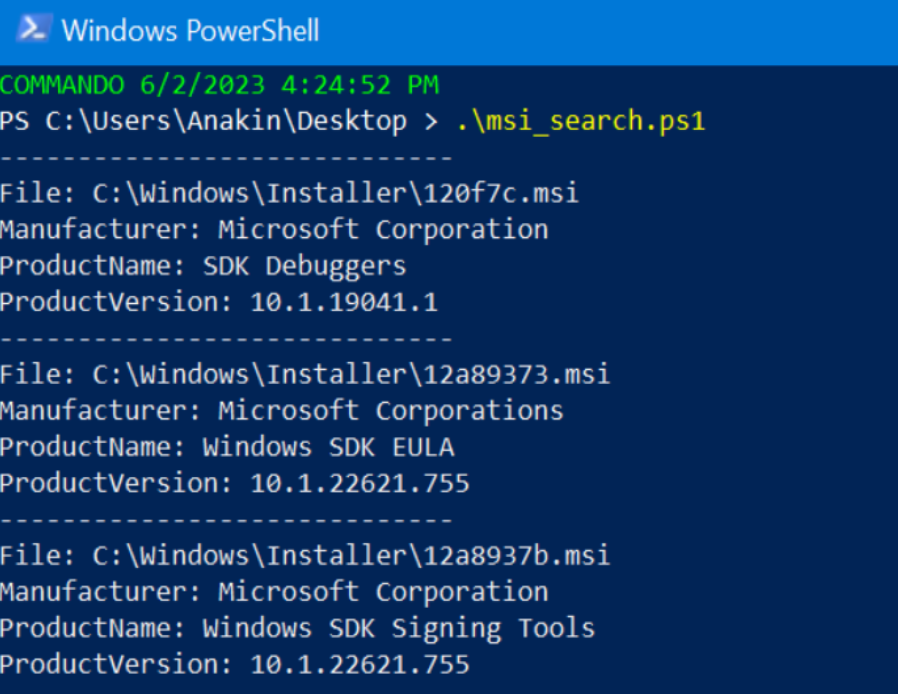 mandiant/msi-search
تحدد حزم MSI المخزنة مؤقتًا لمثبّت Windows وتسترد الملفات المطابقة للتحقيق في ثغرات تصعيد الامتيازات المحلية عبر هجمات إصلاح MSI.
 gabriellandau/pplfault
استغلال تصعيد امتيازات في ويندوز يستغل ثغرة TOCTOU في Code Integrity لتجاوز Protected Process Light، والتنفيذ كـ WinTcb-Light، وتفريغ العمليات…
 xaff-xaff/cronos-rootkit
Cronos هو روتكيت من نوع ring 0 لأنظمة Windows 10/11 x64. يستطيع Cronos إخفاء العمليات وحمايتها ورفع صلاحياتها عبر التلاعب بالـ Token.
 xaff-xaff/black-angel-rootkit
Black Angel هو روتكيت يعمل في وضع النواة لأنظمة Windows 11/10 x64. يمكن تحميل الروتكيت مع تمكين DSE مع الحفاظ على كامل وظائفه.
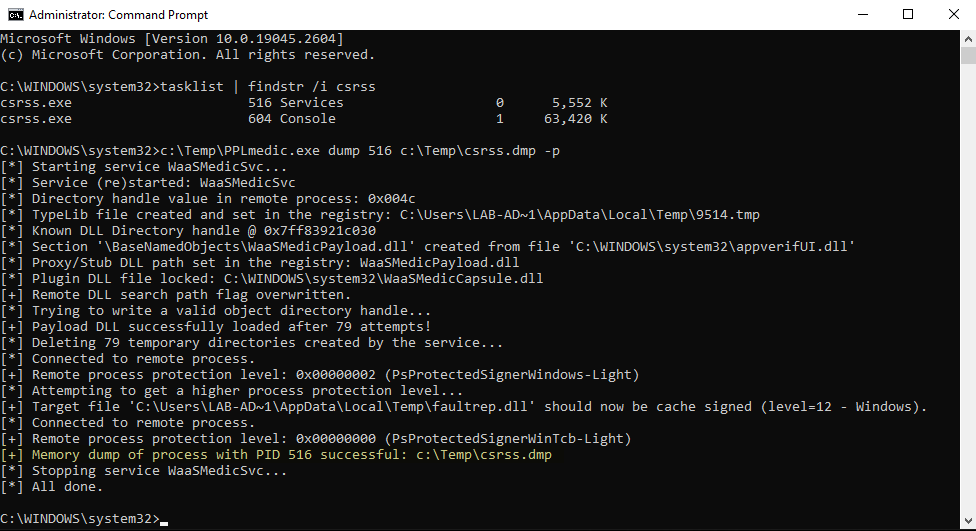 itm4n/pplmedic
تفريغ ذاكرة أي PPL باستخدام سلسلة استغلال في مساحة المستخدم
 pinauten/fugu15
Fugu15 هو كسر حماية شبه غير مقيد وموقع بشكل دائم لنظام iOS 15
 theofficialflow/trinity
استغلال Trinity - الهروب من المحاكي
 googleprojectzero/symboliclink-testing-tools
مجموعة صغيرة من أدوات ويندوز لإنشاء واختبار أنواع مختلفة من الروابط الرمزية ونقاط التحميل وأقفال oplocks لاكتشاف ثغرات TOCTOU وغيرها من ثغرات نظام…
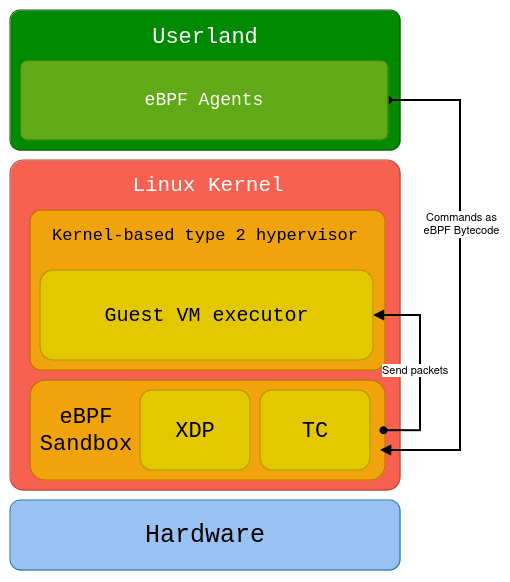 shard77/blackpill
روتكيت نواة لينكس مكتوب بلغة Rust يعتمد على هايبرفايزر مخصص من النوع الثاني (type-2)، وبرامج eBPF XDP وTC
 thomaspatzke/burp-sessionauthtool
إضافة برمجية لـ Burp تساعد في اكتشاف ثغرات تصعيد الامتيازات
 nyan-x-cat/lime-rat
LimeRAT | أداة إدارة عن بُعد بسيطة لكنها قوية لنظام ويندوز (RAT)
 mvrozanti/rat-via-telegram
أداة إدارة عن بُعد لنظام ويندوز عبر تيليغرام