
Stracciatella
 mgeeky/stracciatella
مُساحة تشغيل Powershell آمنة من منظور عمليات الأمن (OpSec) من داخل C# (المعروفة بـ SharpPick) مع تعطيل AMSI ووضع اللغة المقيد وتسجيل كتل البرامج…
privilege-escalationexploit-frameworksids-ips-evasion+7
543
mgeeky/stracciatellaمُساحة تشغيل Powershell آمنة من منظور عمليات الأمن (OpSec) من داخل C# (المعروفة بـ SharpPick) مع تعطيل AMSI ووضع اللغة المقيد وتسجيل كتل البرامج…
 ghostpack/rubeus
محاولة ترويض الكلب ذو الرؤوس الثلاثة.
 ghostpack/seatbelt
Seatbelt هو مشروع بلغة C# يقوم بعدد من "فحوصات السلامة" الاستقصائية للمضيف والموجهة أمنيًا، ذات الصلة بمنظوري الأمن الهجومي والدفاعي.
 ghostpack/sharpup
أداة بلغة C# لتدقيق ثغرات تصعيد الامتيازات في Windows، تنقل فحوصات PowerUp للأخطاء في التكوين مثل مسارات الخدمات غير المقتبسة، والثنائيات القابلة…
 tevora-threat/sharpview
تطبيق C# لـ PowerView الخاص بـ harmj0y
 ghostpack/sharpwmi
SharpWMI هو تنفيذ بلغة C# لمختلف وظائف WMI.
 cyberark/kubiscan
أداة لفحص مجموعة Kubernetes بحثًا عن الصلاحيات الخطرة
 skiller9090/lucifer
أداة اختراق قوية لأتمتة مهام الاختراق مثل تصعيد الامتيازات المحلية، التعداد، استخراج البيانات والمزيد... استخدم أو أنشئ وحدات أتمتة لتسريع حياتك في…
 gtworek/priv2admin
مسارات الاستغلال التي تسمح لك بـ (إساءة) استخدام صلاحيات ويندوز لرفع صلاحياتك داخل نظام التشغيل.
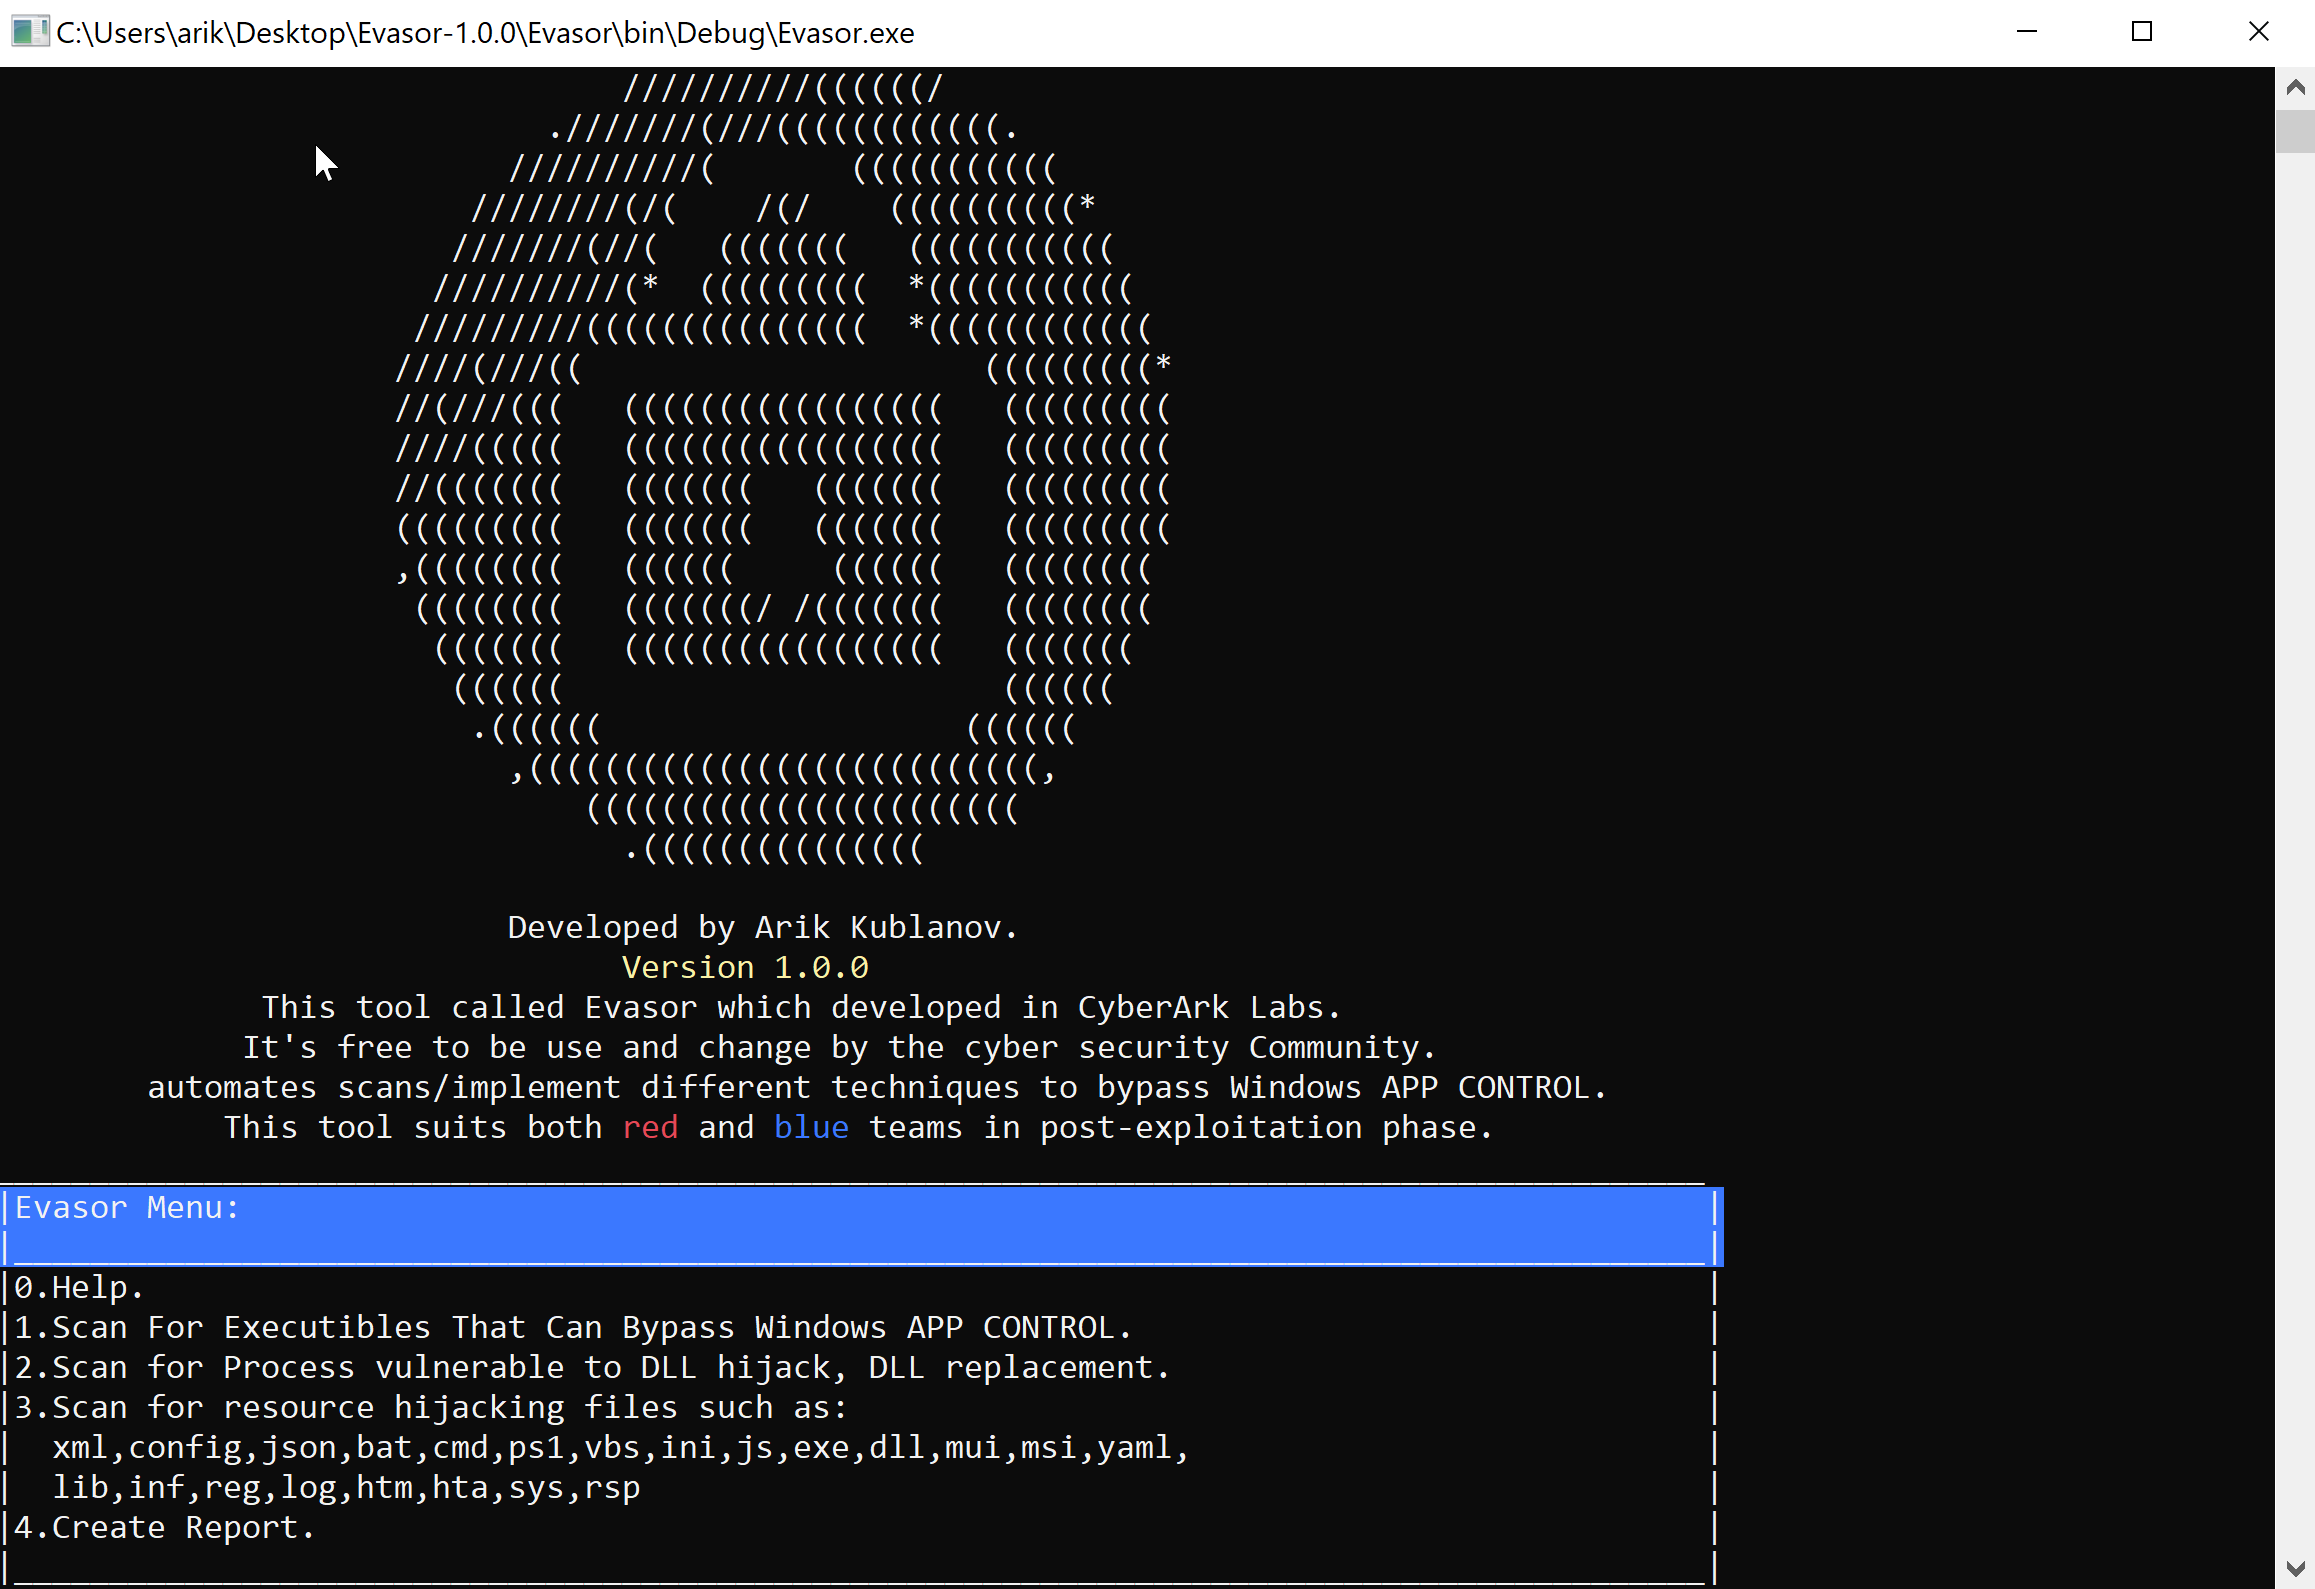 cyberark/evasor
أداة تُستخدم في مرحلة ما بعد الاستغلال لفرق الدفاع (الأزرق) والهجوم (الأحمر) لتجاوز سياسات APPLICATIONCONTROL
 azagarampur/byeintegrity-uac
تجاوز UAC عن طريق اختطاف DLL موجودة في Native Image Cache
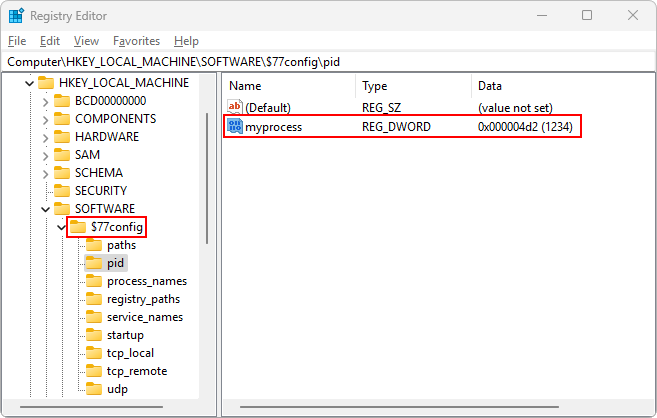 bytecode77/r77-rootkit
روت كيت من نوع Fileless في ring 3 مع مُثبّت واستمرارية تُخفي العمليات والملفات واتصالات الشبكة، إلخ.
 lightspin-tech/red-kube
محاكاة الخصم للفريق الأحمر على K8S باستخدام kubectl
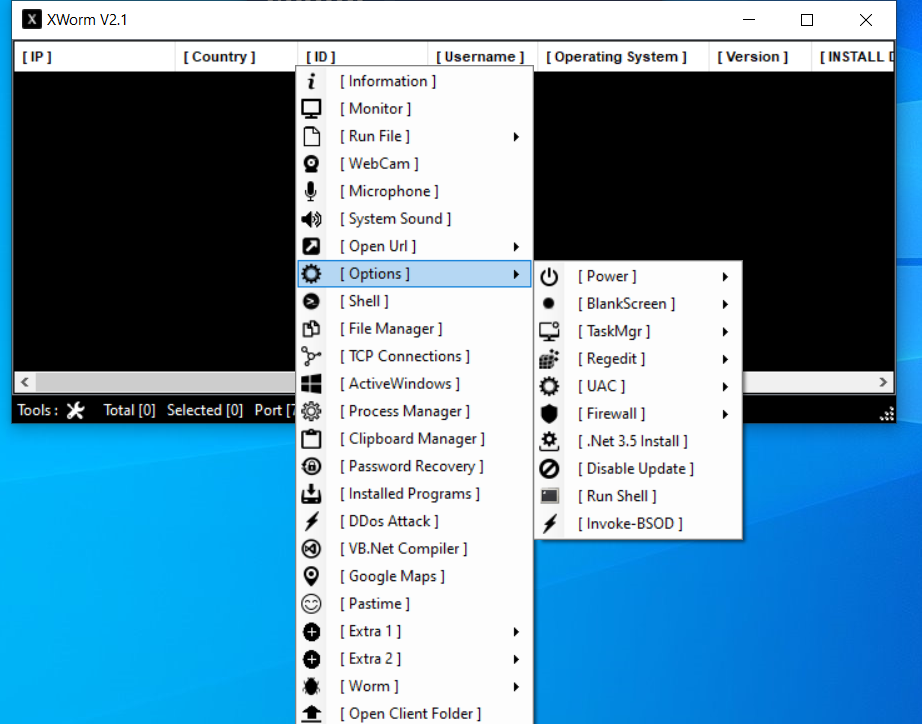
 manturever/xworm-rat
⭐️الـ XWorm RAT الشهير، الإصدار 2.1. للأغراض التعليمية فقط
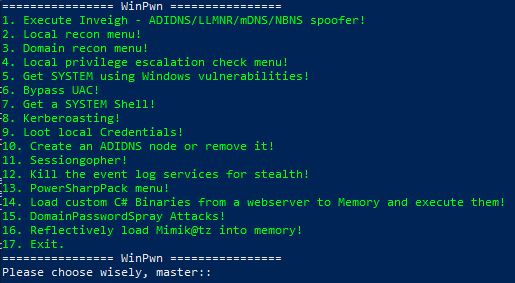 s3cur3th1ssh1t/winpwn
أتمتة لاختبار الاختراق الداخلي لنظام ويندوز / أمن AD
 sleventyeleven/linuxprivchecker
نص برمجي لتعداد Linux المحلي يحدد نواقل تصعيد الامتيازات بما في ذلك سوء التهيئة، الملفات القابلة للكتابة عالميًا، كلمات المرور بنص واضح، والثغرات…
 thehackersbrain/certificate-of-compromise
SoK/Whitepaper حول العمليات الهجومية ضد خدمة شهادات Active Directory
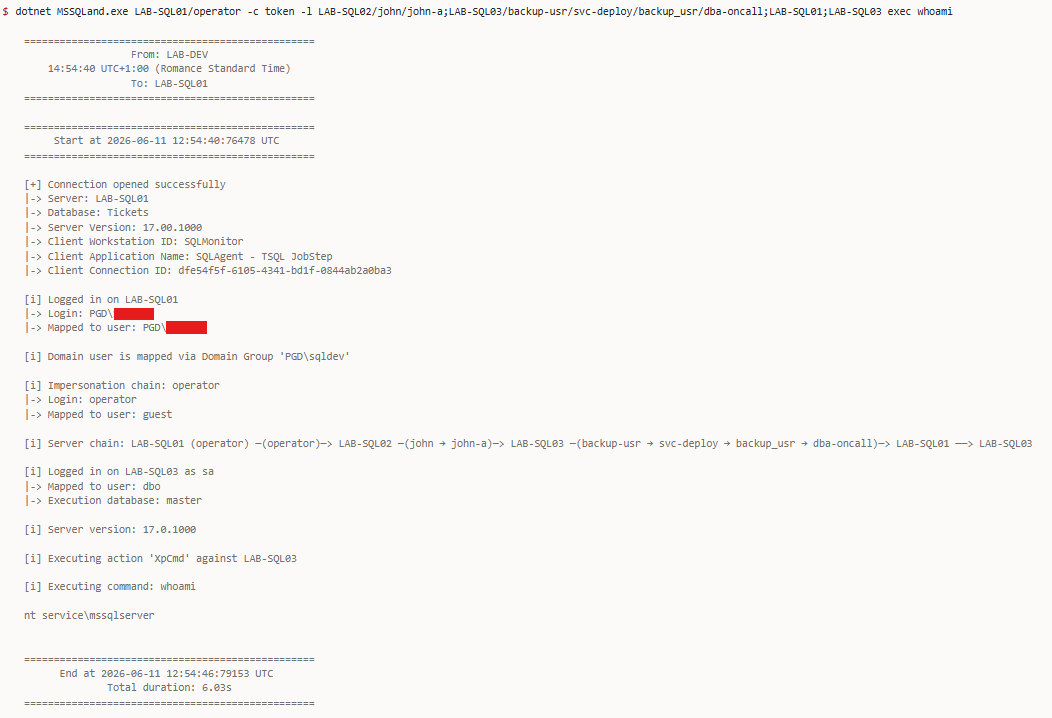 n3rada/mssqland
أداة ما بعد الاستغلال بلغة C# لـ Microsoft SQL Server (MS SQL / MSSQL) تعبر سلاسل الخوادم المترابطة (linked-server) من أي عمق مع انتحال صفة تسجيل…