Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
1381 نتائج
ThreadlessInject preview

ThreadlessInject

GitHubccob/threadlessinject

حقن العمليات بدون خيوط (Threadless Process Injection) باستخدام ربط الدوال عن بُعد.

payload-generationshellcodepost-exploitation+4
822
منذ 2 سنوات
RunPE preview

RunPE

GitHubnettitude/runpe

محمّل انعكاسي بلغة C# للملفات الثنائية غير المُدارة.

payload-generationimpersonation-toolsshellcode+6
444منذ 3 سنوات
ShellcodeFluctuation preview

ShellcodeFluctuation

GitHubmgeeky/shellcodefluctuation

تقنية تهرب متقدمة في الذاكرة تعمل على تذبذب حماية ذاكرة الشيلكود بين RW/NoAccess و RX، ومن ثم تشفير/فك تشفير محتوياته
payload-generationshellcodepost-exploitation+4
1.1kمنذ 4 سنوات
krbrelayx preview

krbrelayx

GitHubdirkjanm/krbrelayx

مجموعة أدوات لترحيل Kerberos وإساءة استخدام التفويض غير المقيد
privilege-escalationexploitationlateral-movement+3
1.7kمنذ 7 أشهر
SharpHound preview

SharpHound

GitHubspecterops/sharphound

يجمع البيانات الوصفية لكائنات Active Directory، وعضويات المجموعات، والجلسات، وقوائم ACL، وعلاقات الثقة لتغذية رسم خرائط مسارات الهجوم في BloodHound…
privilege-escalationreconnaissancelateral-movement+4
1.4kمنذ 8 أيام
php_reverse_shell preview

php_reverse_shell

GitHubh3x0v3rl0rd/php_reverse_shell

نص برمجي PHP بسيط لصدفة عكسية، يُستخدم لإنشاء تنفيذ أوامر عن بُعد على الأنظمة المستهدفة. مثالي لاختبار الاختراق وتقييمات الأمن.
web-application-exploitationpost-exploitationpenetration-testing+3
منذ 5 سنوات
Lin_enum preview

Lin_enum

GitHubh3x0v3rl0rd/lin_enum

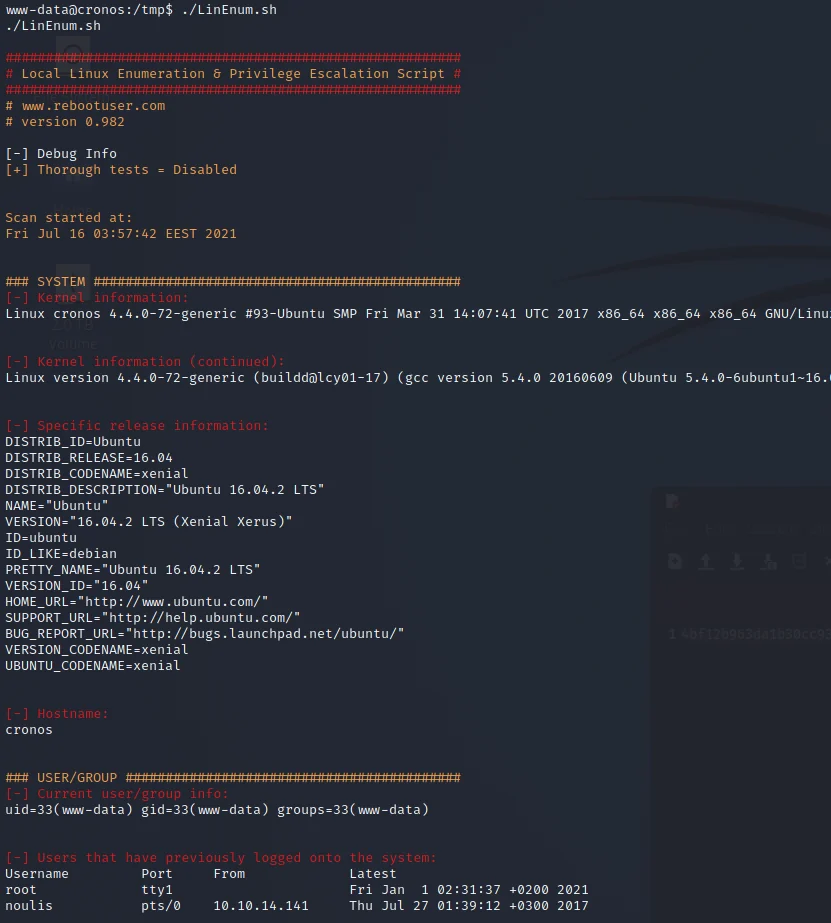
نص برمجي شل (Shell script) للتعداد الآلي لأنظمة لينكس بهدف تحديد نواقل تصعيد الامتيازات ونقاط الضعف في الإعدادات.
privilege-escalationreconnaissanceinformation-gathering+2
منذ سنة واحدة
linenum preview

linenum

GitHubh3x0v3rl0rd/linenum

سكربت تعداد لأنظمة لينكس لجمع معلومات النظام آليًا وتحديد نواقل تصعيد الامتيازات المحتملة أثناء اختبار الاختراق.
privilege-escalationreconnaissancevulnerability-analysis+3
منذ سنة واحدة
CS_SleepMask preview

CS_SleepMask

GitHubjas502n/cs_sleepmask

CS_SleepMask

penetration-testing-frameworksids-ips-evasionpost-exploitation+2
4منذ 5 سنوات
pentestcode preview

pentestcode

GitHubs0ld13rr/pentestcode

وكيل اختبار اختراق بالذكاء الاصطناعي يعمل بشكل مستقل، ينسّق عمليات الاستطلاع والاستغلال وما بعد الاستغلال وإعداد التقارير عبر وكلاء متعددين، مع حالة…
penetration-testing-frameworksreconnaissancepassword-attacks+9
828منذ 8 أيام
OFFENSIVE-SECURITY preview

OFFENSIVE-SECURITY

GitHubnu11secur1ty/offensive-security

عدة شاملة للأمن الهجومي تغطي اختبار الاختراق والاستغلال وعمليات الفريق الأحمر، مع سير عمل هجومية نمطية.

vulnerability-analysisexploitationinformation-gathering+3
4منذ 4 سنوات
qyvora-toha3ee preview

qyvora-toha3ee

GitHubqyvora/qyvora-toha3ee

إطار عمل قائم على Go لاستغلال الشبكات وهجمات الوسيط (MITM)، مخصص لاختبار الاختراق المصرح به، واستطلاع الشبكات، واعتراض حركة المرور، واختبار أمن…


osintpenetration-testing-frameworksreconnaissance+9
4منذ 2 أيام
custom-oscp-tooling preview

custom-oscp-tooling

GitLabwattocyber/custom-oscp-tooling

OSCP-focused toolkit for read-only network, SMB, AD, DNS, web, and database enumeration; privesc scanning, hash identification, and…
privilege-escalationreconnaissancepassword-attacks+9
منذ شهر واحد
OSCP Notes and Custom Dashboard preview

OSCP Notes and Custom Dashboard

GitLabwattocyber/oscp-notes-2026

OSCP notes vault + exam cockpit dashboard: merged technique notes, variable-filled command decks, machines, creds, and runbook for exam day. MIT.

privilege-escalationpassword-attackslateral-movement+7
منذ 17 أيام
offensive-one-liners preview

offensive-one-liners

GitLabwattocyber/offensive-one-liners

110 offensive-security one-liners for authorized testing and CTFs, grouped by category and kill-chain step.
privilege-escalationreconnaissancepassword-attacks+9
منذ شهر واحد
xspawn preview

xspawn

GitHubcenobyte-vincit/xspawn

يشغّل برامج macOS عبر واجهة XPC الخاصة بـ launchd دون استخدام استدعاء exec لها، مما يجعل EDR يسجّل launchd كعملية أصل. يدعم المهام لمرة واحدة،…
persistence-mechanismsids-ips-evasionpost-exploitation+2
منذ شهر واحد
slot2 preview

slot2

GitHubcenobyte-vincit/slot2

UEFI GRUB2 bootkit that installs a pre-boot networked implant via NVRAM boot option, chainloads a UKI, executes a dracut payload, and kexecs the…
persistence-mechanismsdata-exfiltrationpost-exploitation+5
منذ شهر واحد
memdumper preview

memdumper

GitHubcenobyte-vincit/memdumper

يستغل صلاحيات مصحح الأخطاء في macOS وDYLD_INSERT_LIBRARIES لتفريغ ذاكرة عملية قيد التشغيل أو البحث فيها، مع تحويل إسناد EDR إلى ملف ثنائي مساعد موقّع.

memory-forensicsids-ips-evasioninformation-gathering+4
1منذ شهر واحد
السابق1…456…77التالي