

httpx
 mythicc2profiles/httpx
قابل للتكوين، مدفوع بالمجتمع، ملف تعريف HTTP C2
defensive-toolspenetration-testing-frameworksencryption-decryption-tools+5
31
mythicc2profiles/httpxقابل للتكوين، مدفوع بالمجتمع، ملف تعريف HTTP C2
 stillbigjosh/kube-reaper
يفحص عناقيد Kubernetes من أي هوية، ويكشف الصلاحيات الخطيرة، ويسلسلها إلى مسارات تصعيد متعددة الخطوات للوصول إلى اختراق العنقود.
 dagowda/notrdp
إضافة Havoc C2 تنشئ سطح مكتب Windows مخفيًا، وتبثه إلى عارض في المتصفح، وتحقق إدخال الفأرة/لوحة المفاتيح للتحكم عن بُعد بشكل خفي.
 x3r0day/fud-c2-framework
إطار عمل لصدفة عكسية وC2 بدون ملفات يستفيد من استدعاءات النظام المباشرة، وأنفاق البروكسي، وتشفير ChaCha20 لتجنب مضادات الفيروسات.
 b3rt1ng/koi
Multi-session reverse shell handler with PTY upgrade, post-exploitation modules, Layer 3 tunneling, payload obfuscation for EDR evasion, session…
 grisuno/lazyown
إطار عمل للفريق الأحمر ومنصة C2 متعددة المشغلين مع وكلاء ذكاء اصطناعي، وبرمجيات خبيثة قابلة للتشكيل، وrootkits، ومحرك تصيد احتيالي، و741 أمر CLI تغطي…
 qsecure-labs/deadmatter
أداة استخراج بيانات الاعتماد المستقلة عن الإزاحة
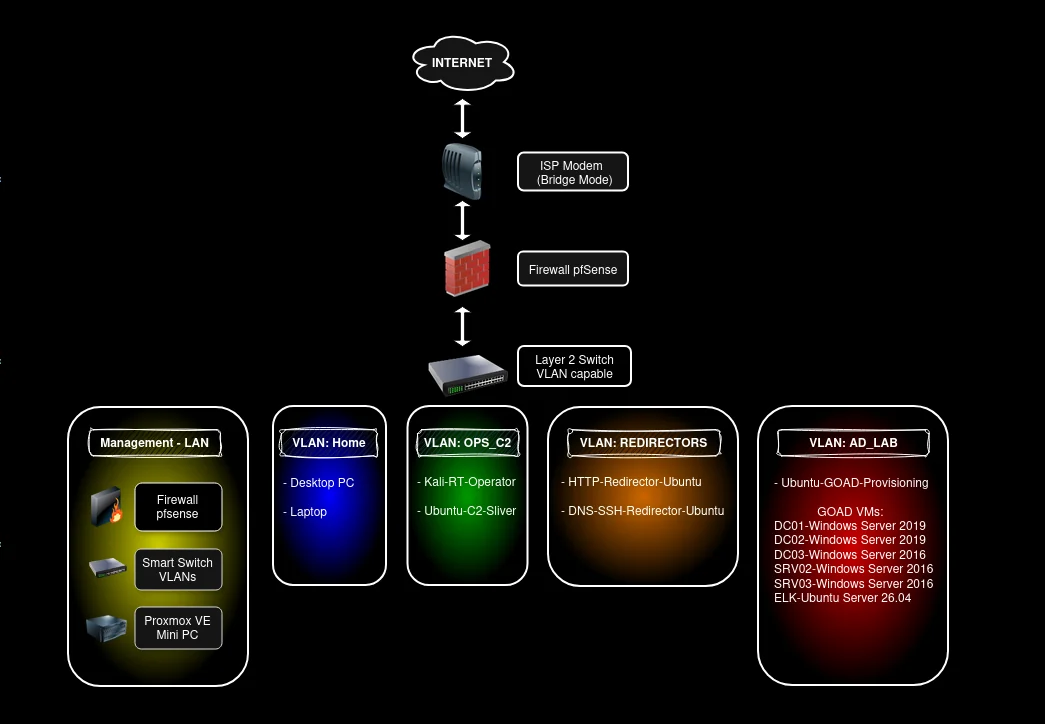 pho5nix/red-team-goad-lab-proxmox
دليل بناء مختبر منزلي للفريق الأحمر. إعداد مختبر GOAD في Proxmox وpfSense، والمشغّل/C2 وأجهزة إعادة التوجيه.
 iterat0r/cnaemulator
بيئة محاكاة واختبار مستقلة لـ Cobalt Strike Aggressor Scripts (.cna) تتحقق من صحة الصياغة، وتحاكي Beacon APIs، وتنفذ BOFs عبر COFFLoader دون الحاجة…
 joshuagodwin7929/purple-team-automation
محاكاة الخصم الآلية (Caldera) ضد مختبر AD للتحقق من تغطية كشف Sigma وربط النتائج بـ MITRE ATT&CK.
 gianlucaborello/libprocesshider
مكتبة مشتركة LD_PRELOAD تخفي عملية Linux من أدوات مثل ps وlsof عن طريق اعتراض استدعاءات readdir ونظام ملفات proc.
 ivancabrera02/r2socks
نفق وكيل SOCKS5 عبر تخزين كائنات Cloudflare R2، مع وكلاء Python وC++ بدون تبعيات يقومون بتمرير حركة TCP عبر كائنات R2 المشفرة للوصول الخفي.
 0x574r/darkcloak
أداة تمويه هوية العمليات على Linux تقوم بتزييف comm وargv وcmdline وenviron ومسار exe وVMAs عبر خط أنابيب prctl من 11 مرحلة لانتحال شخصية عملية أخرى.
 racoten/reflectivepluginloader
مُخطِّط PE بسيط يقوم بتحميل ملفات DLL مباشرة من الذاكرة ويستدعي واجهة إضافات نظيفة، دون الحاجة إلى LoadLibrary.
 hac01/azure-pentesting-suite
مجموعة أدوات Go لتقييمات أمان Azure المصرح بها: تُعدّد الاشتراكات والموارد، وتدقّق في حالات الضبط الخاطئ، وتهاجم تخزين Blob العام بشكل مجهول.
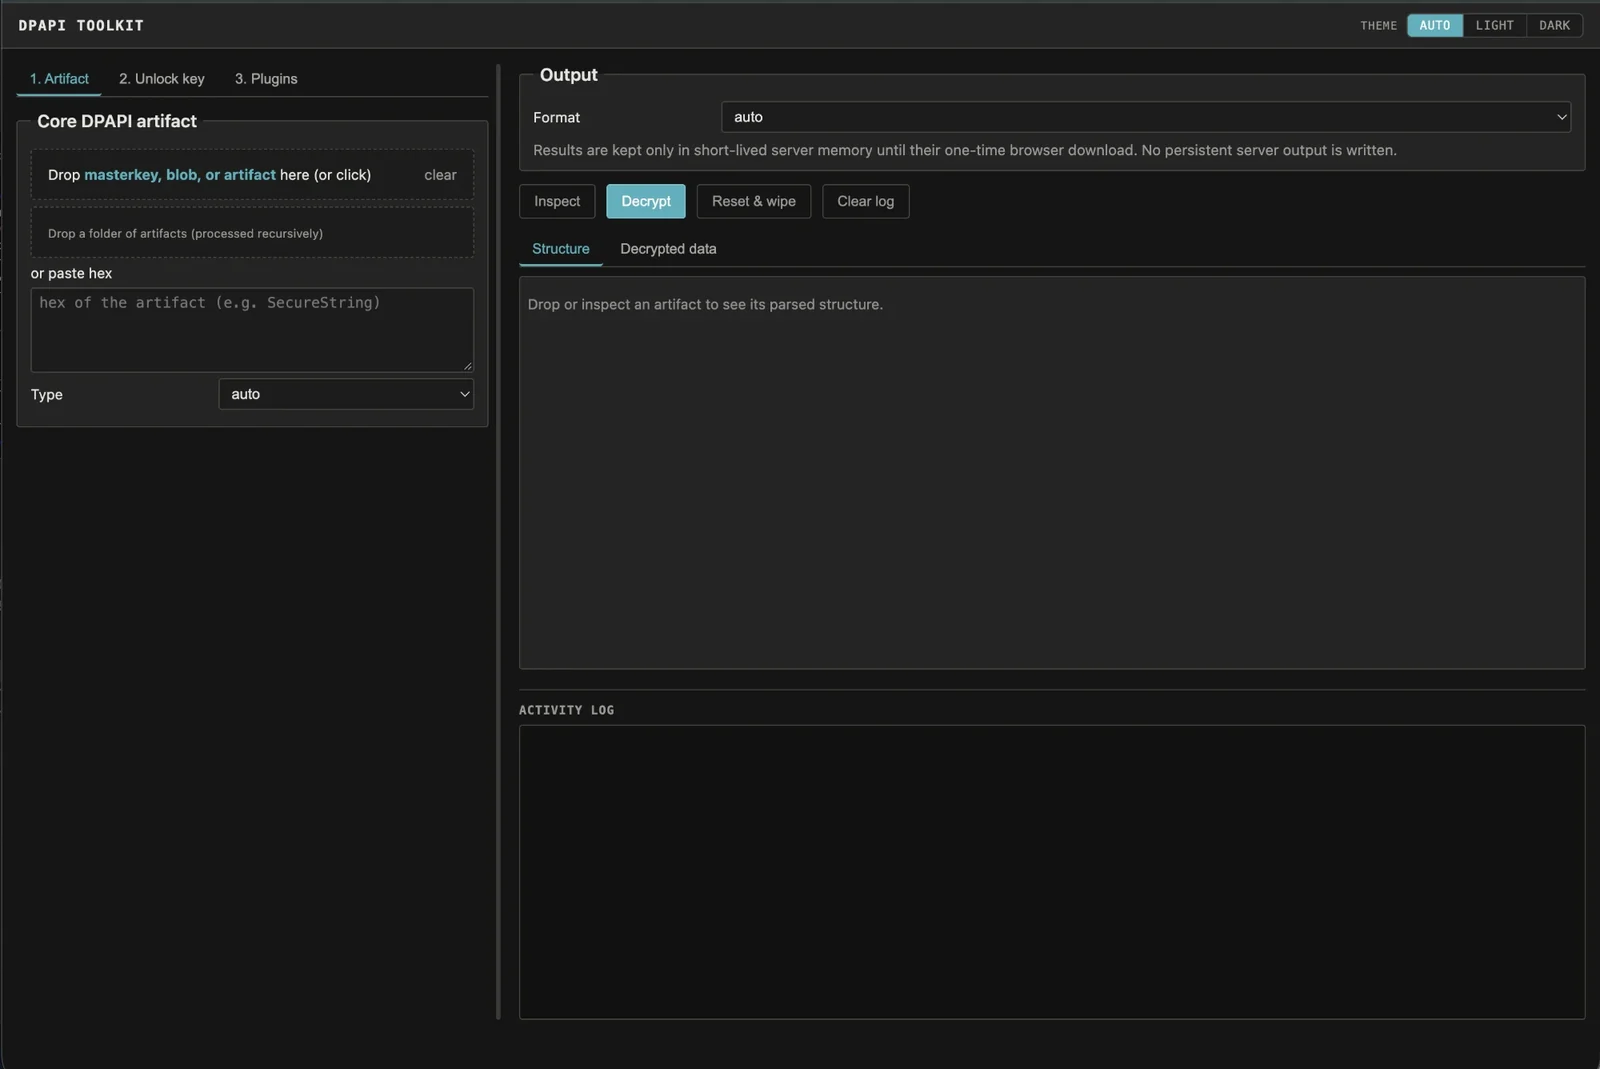 crypt0p3g/dpapi-toolkit
أسقط أي أثر Windows DPAPI وسيتعرف على التنسيق ومفتاح master المطلوب بالضبط، ثم يفك التشفير بمجرد تزويده بالمفتاح. يعمل دون اتصال، عبر واجهة سطر…
 gmh5225/github-gato
أداة تعداد ومهاجمة Runner المستضاف ذاتيًا على GitHub
 w4r10ck423/envvisualizer
تحليل وتصوّر `/proc/self/environ` على أنظمة Linux المخترقة — يصنّف متغيرات البيئة حسب حزمة التقنيات (AWS، Django، Rails، NodeJS، MySQL، K8s، Docker،…