
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
214 نتائج
ForensiX-Studio preview

ForensiX-Studio

GitHubaquibpro/forensix-studio

منصة استخبارات الطب الشرعي التي تحلل الملفات، وتربط بين مؤشرات التهديدات، وتُخطط السلوك وفقًا لـ MITRE ATT&CK، وتُنتج رؤى أمنية قابلة للتنفيذ.
ioc-managementstatic-analysisforensics+4
1
منذ 6 أشهر
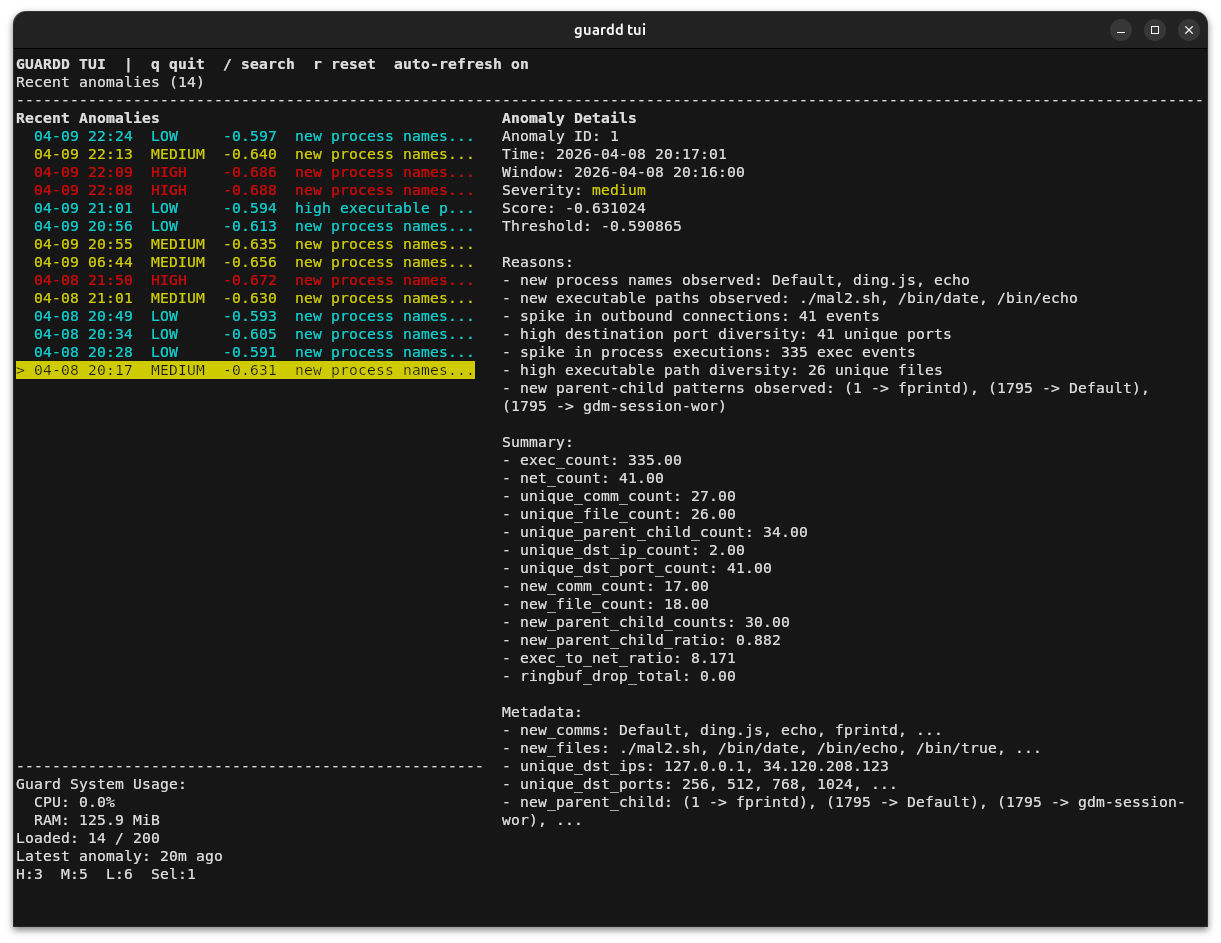
guardd preview

guardd

GitHubbenny-e/guardd

نظام كشف سلوكي في نقاط النهاية قائم على التعلم الآلي لأجهزة لينكس
defensive-toolsmachine-learningintrusion-detection+1
11منذ 9 أيام
aco-prompt-shield preview

aco-prompt-shield

GitHubaniketkarne/aco-prompt-shield

أوقف هجمات حقن الأوامر قبل أن تصل إلى نموذج LLM الخاص بك — بدون تكاليف API، يعمل محليًا بالكامل، ويتكامل في دقيقتين. يُعد حقن الأوامر الخطر الأمني #1…
defensive-toolsstatic-analysismachine-learning+3
4منذ 3 أشهر
monitor preview

monitor

GitHubbetterdb-inc/monitor

Real-time monitoring and slowlog analysis for Valkey and Redis databases with anomaly detection, ACL auditing, and Prometheus metrics export.
database-securityanomaly-detectionlog-analysis
1.2kمنذ يوم واحد
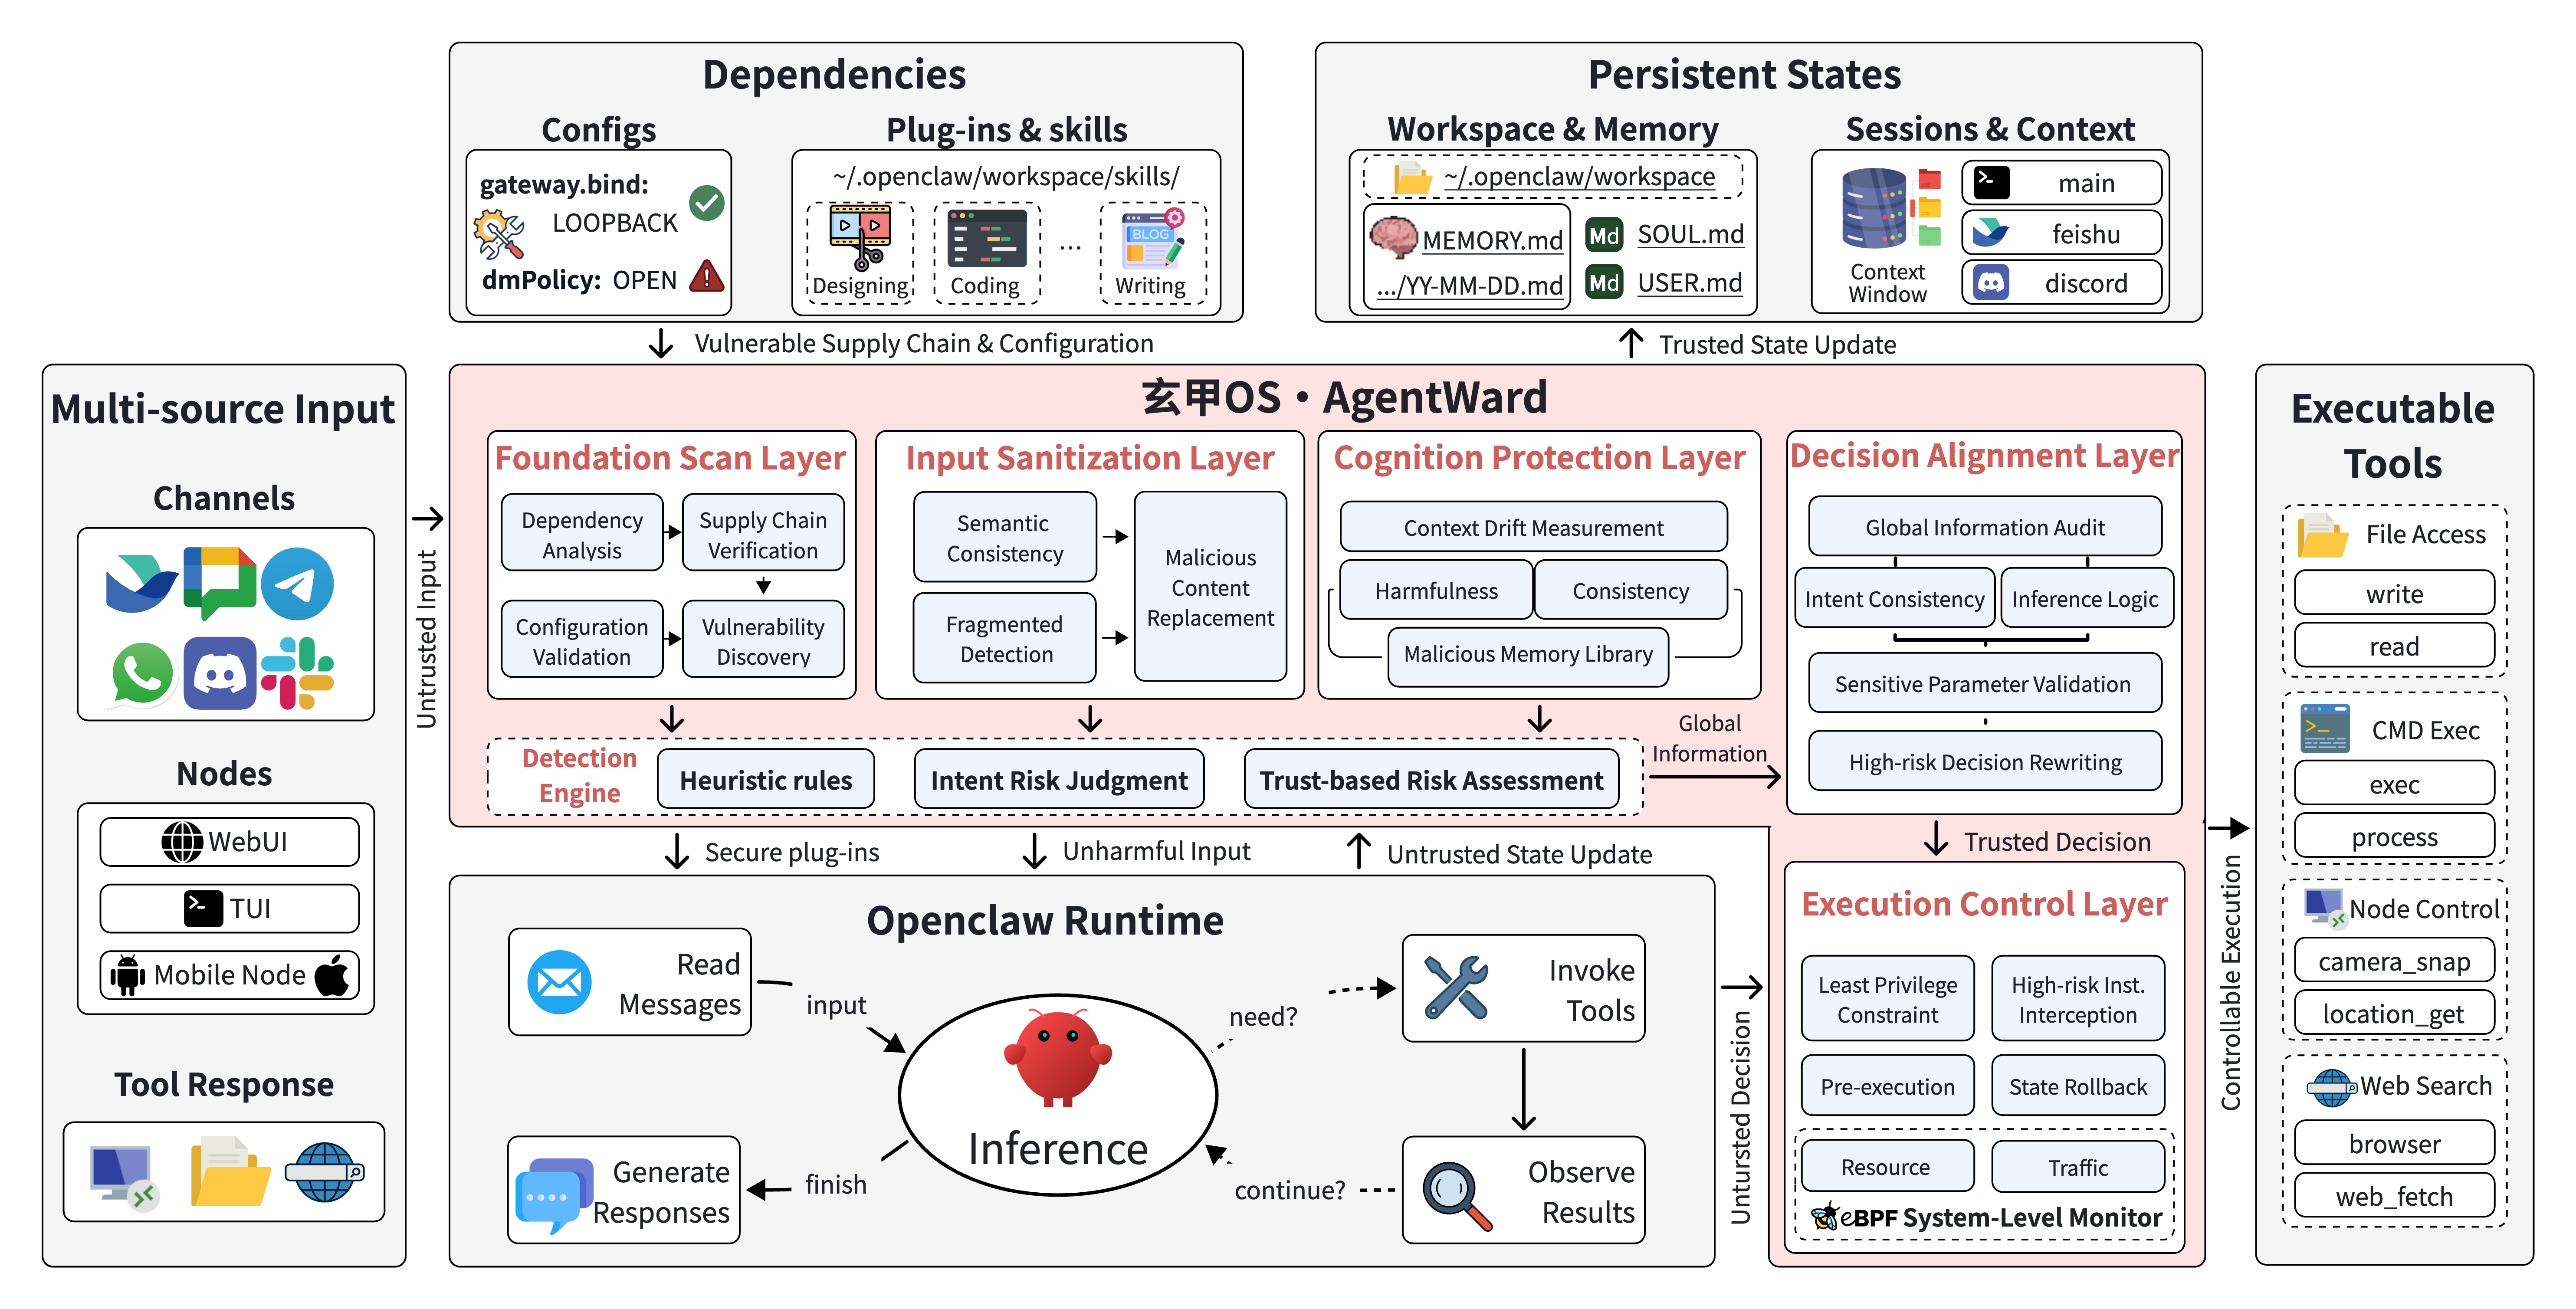
AgentWard preview

AgentWard

GitHubfind-lab/agentward

نظام تشغيل أمني متكامل لوكلاء الذكاء الاصطناعي بمعمارية دفاعية متعددة الطبقات تشمل فحص الأساس، وتعقيم المدخلات، وحماية الإدراك، ومواءمة القرار،…
defensive-toolsthreat-intelligencesupply-chain-security+5
63منذ 4 أشهر
PETriage preview

PETriage

GitHubuky007/petriage

PETriage: قارئ ملفات PE موحد الرموز لأغراض الفحص الأولي، مبني للاستخدام عبر منصات وواجهات متعددة.
static-analysisvulnerability-analysisreverse-engineering+5
13منذ 2 أشهر
MappedImagesDetector preview

MappedImagesDetector

GitHubadem-hosni/mappedimagesdetector

ماسح ذاكرة أصلي خفيف الوزن لنظام ويندوز لمنصات AV/EDR، يكشف عن الصور المعينة المشبوهة وتقنيات حقن DLL اليدوي عبر thunk IAT.
defensive-toolsmemory-forensicsreverse-engineering+4
1منذ 9 أشهر
anticipator preview

anticipator

GitHubcalusdotai/anticipator

Anticipator هي منصة مفتوحة المصدر لكشف التهديدات لأنظمة الذكاء الاصطناعي متعددة الوكلاء.
static-analysisdynamic-analysis-sandboxingcode-analysis+6
منذ 7 أشهر
kratosminifilter preview

kratosminifilter

GitHubmukendi/kratosminifilter

Kratos Minifilter هو برنامج تشغيل نواة Windows (FLTMGR.SYS) مصمم للكشف الفوري عن برامج الفدية وتخفيف عمليات الإدخال/الإخراج للملفات. يعترض طلبات IRP…

defensive-toolsmalware-analysisthreat-intelligence+2
4منذ 2 أيام
duckdb preview

duckdb

GitHubjepsen-io/duckdb

إطار اختبار صحة المعاملات المستند إلى Jepsen لـ DuckDB، يكتشف شذوذ العزل مثل انتهاكات G2-item و SSI عبر أعباء العمل العشوائية ومدقق Elle.


vulnerability-analysispapers-researcheducation+2
5منذ 6 أشهر
SIEM Dashboard preview

SIEM Dashboard

GitLabitzmeshervin/siem-dashboard

لوحة تحكم خفيفة الوزن وفورية لإدارة المعلومات والأحداث الأمنية (SIEM) تم بناؤها باستخدام Streamlit. تقوم بجمع سجلات النظام، وكشف أنشطة USB والاقتحام،…

defensive-toolsthreat-intelligenceintrusion-detection+4
منذ سنة واحدة
trust-my-agent-ai preview

trust-my-agent-ai

GitHubanecdotes-yair/trust-my-agent-ai

حارس الأمان والامتثال لعملاء OpenClaw
defensive-toolsconfiguration-auditingsecret-detection+4
7منذ 7 أشهر
sigma-ai preview

sigma-ai

GitHubagentshield-ai/sigma-ai

قواعد كشف Sigma لمراقبة أمان وكلاء الذكاء الاصطناعي
privilege-escalationreconnaissancepersistence-mechanisms+8
15منذ 2 أشهر
SPiCa preview

SPiCa

GitHub0xkirisame/spica

كاشف روتكيت لينكس يعتمد على eBPF باستخدام تحليل متعدد القنوات عبر الرؤى (sched_switch, NMI, /proc) لكشف DKOM والتلاعب بنقاط التتبع وإخفاء العمليات مع…
defensive-toolsioc-managementforensics+7
104منذ 2 أشهر
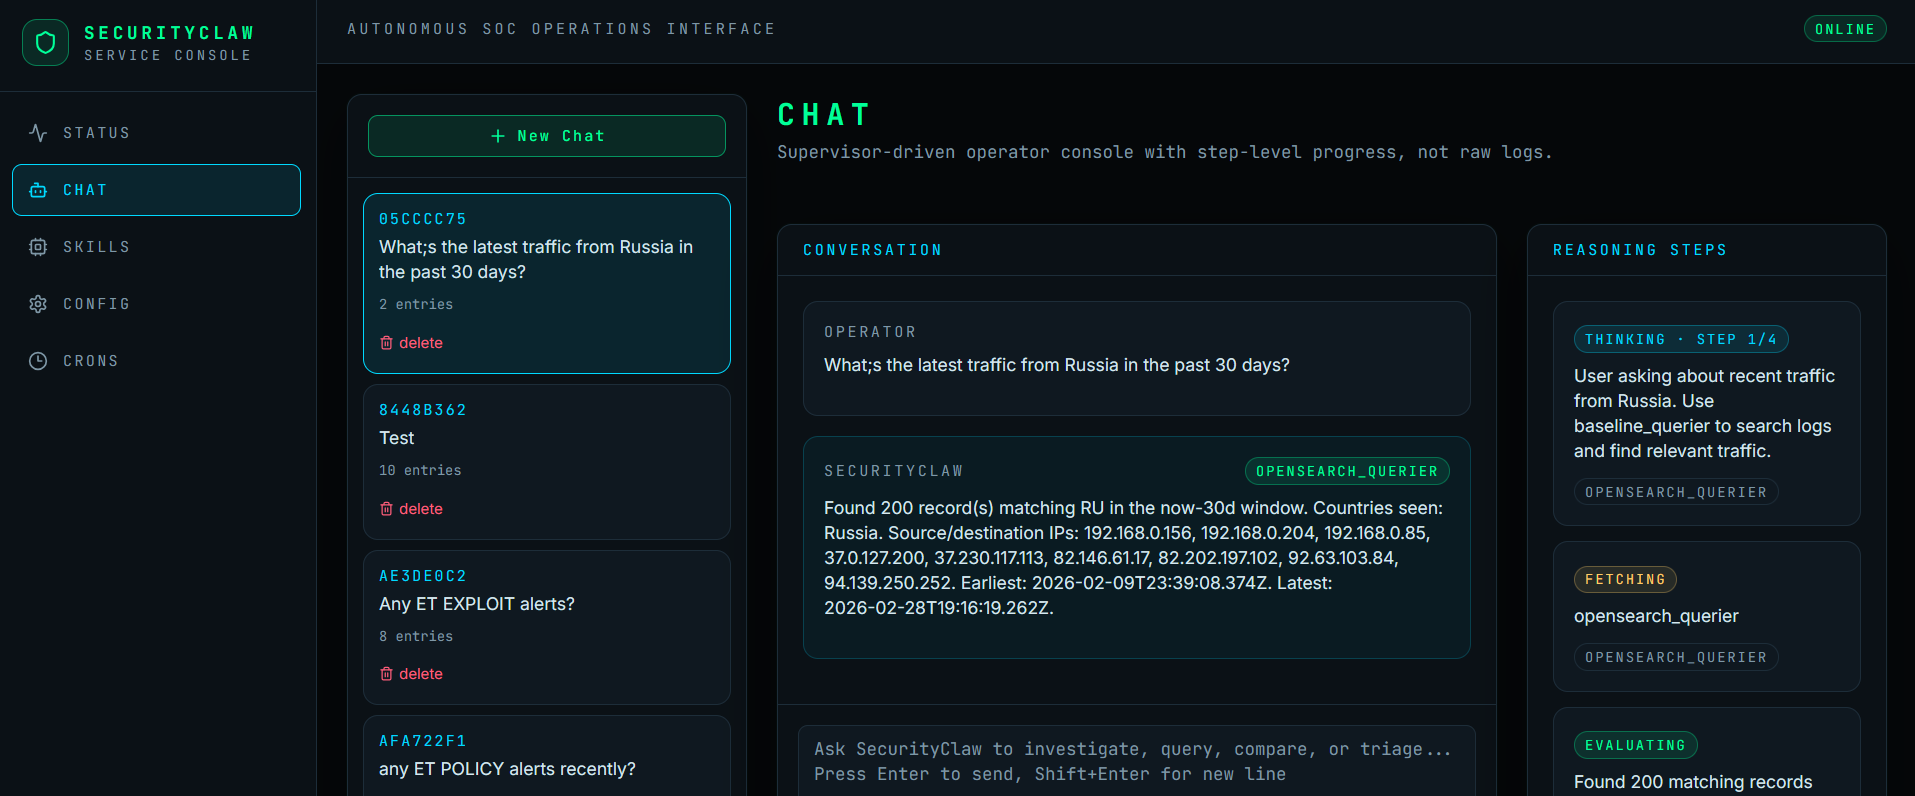
SecurityClaw preview

SecurityClaw

GitHubsecurityclaw/securityclaw

وكيل أمني مستقل لمركز عمليات الأمن (SOC) يعتمد على الوحدات والمهارات، يراقب بيانات OpenSearch/Elasticsearch، ويبني ذاكرة سلوكية قائمة على RAG، ويتحقق…
reconnaissancevulnerability-analysisforensics+8
263منذ 2 أشهر
intentshield preview

intentshield

GitHubmattijsmoens/intentshield

التحقق من النية قبل التنفيذ لوكلاء الذكاء الاصطناعي. يدقق في ما سيفعله ذكاؤك الاصطناعي، لا ما يقوله. بدون تبعيات، حتمي، مختوم بالتجزئة.
static-analysisvulnerability-analysiscode-analysis+9
20منذ شهر واحد
BerrySentinel preview

BerrySentinel

GitHubdereeqw/berrysentinel

Berry Sentinel v5.0 — كاشف سلوكي متقدم لـ C2 و reverse shell لأنظمة Linux/Windows/Unix. يتميز بتحليل اتصال في الوقت الفعلي، heuristic scoring، كشف…
defensive-toolsnetwork-securitymalware-analysis+8
13منذ 7 أشهر
babyshark preview

babyshark

GitHubvignesh07/babyshark

Flows-first PCAP TUI (ملفات القضايا, واجهة مستخدم رائعة). دو دو دو دو.

packet-sniffing-analysisnetwork-forensicsforensics+5
565منذ 7 أشهر
السابق1…8910…12التالي