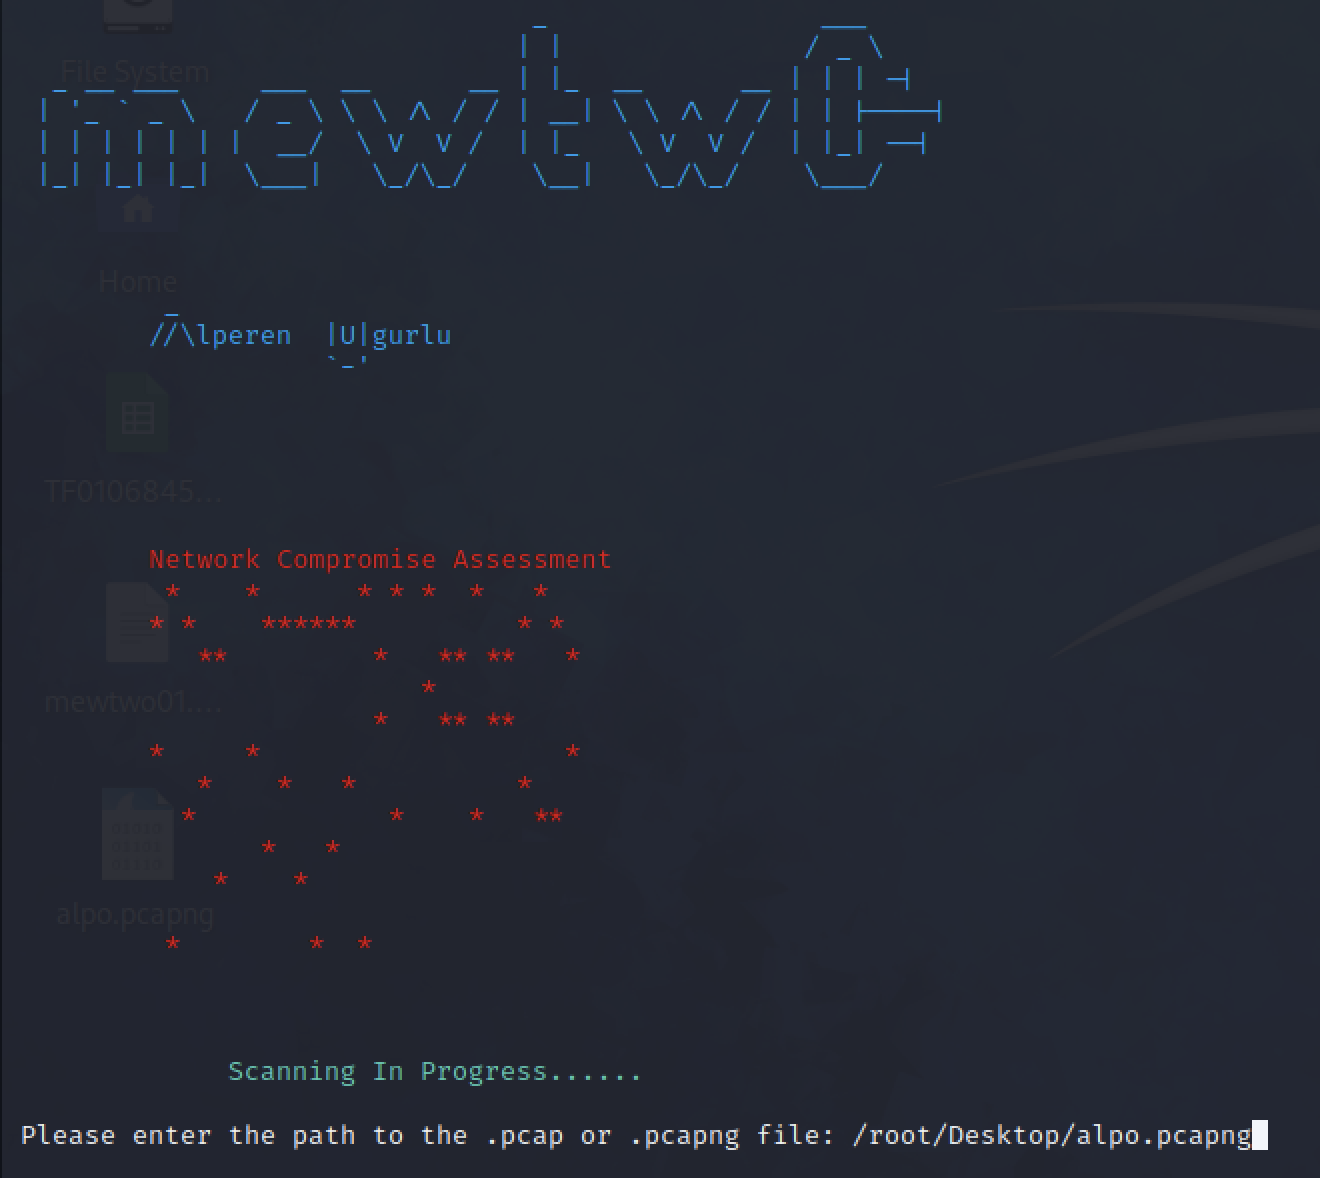
Network_Assessment
 alperenugurlu/network_assessment
باستخدام Wireshark أو TCPdump، يمكنك تحديد ما إذا كان هناك نشاط ضار في حركة مرور الشبكة التي سجلتها على الشبكة التي تراقبها.
packet-sniffing-analysisvulnerability-analysisnetwork-security+2
147
alperenugurlu/network_assessmentباستخدام Wireshark أو TCPdump، يمكنك تحديد ما إذا كان هناك نشاط ضار في حركة مرور الشبكة التي سجلتها على الشبكة التي تراقبها.
 microsoft/msticpy
مايكروسوفت أدوات الأمن الاستخباراتية للتهديدات
 ait-aecid/logdata-anomaly-miner
تقوم هذه الأداة بتحليل بيانات السجل وتتيح تعريف مسارات تحليلية لكشف الشذوذ. تم تصميمها لتشغيل التحليل بموارد محدودة وأدنى صلاحيات ممكنة لجعلها مناسبة…
 jonrau1/syntheticsun
إطار عمل أتمتة أمنية بدون خادم على AWS يستوعب معلومات التهديدات، ويطبق كشف الحالات الشاذة القائم على التعلم الآلي (RCF, IP Insights)، ويُثري بيانات…
 stackrox/stackrox
منصة StackRox لأمان Kubernetes تُحلّل المخاطر في بيئة الحاويات، وتُوفّر رؤية وتنبيهات وقت التشغيل، وتقدّم توصيات لتحسين الأمان بشكل استباقي من خلال…
 visma-prodsec/columbo
أداة تحليل جنائي بمساعدة التعلم الآلي تقوم بأتمتة فحص الذاكرة والقرص والنظام الحي على Windows باستخدام Volatility 3 وautorunsc وsigcheck لكشف سلوك…
 delvelabs/batea
تصنيف أجهزة الشبكة القائم على الذكاء الاصطناعي والموجه بالسياق
 jazbengu/threatdetect
نموذج أولي لكشف التهديدات الداخلية يعتمد على Streamlit ويستخدم XGBoost و Isolation Forest لتحليل بيانات نشاط الموظفين، وإنشاء ملخصات المخاطر، وتقديم…
 reyjesusq/sentinel-mcp
نظام دفاع إلكتروني مستقل مدعوم بالذكاء الاصطناعي باستخدام MCP و Gemini 2.0 Flash و Dynatrace للمراقبة و MongoDB. تقديم مسابقة Google Cloud Hackathon.
 roxanne_ardary/nexora
منصة حوكمة للنقاط الطرفية مدعومة بالذكاء الاصطناعي تراقب استخدام البرامج، وتطبق تصنيف مخاطر قائم على سياسات حتمية، وتولد ذكاء أمني منظم مع تحليل ذكاء…
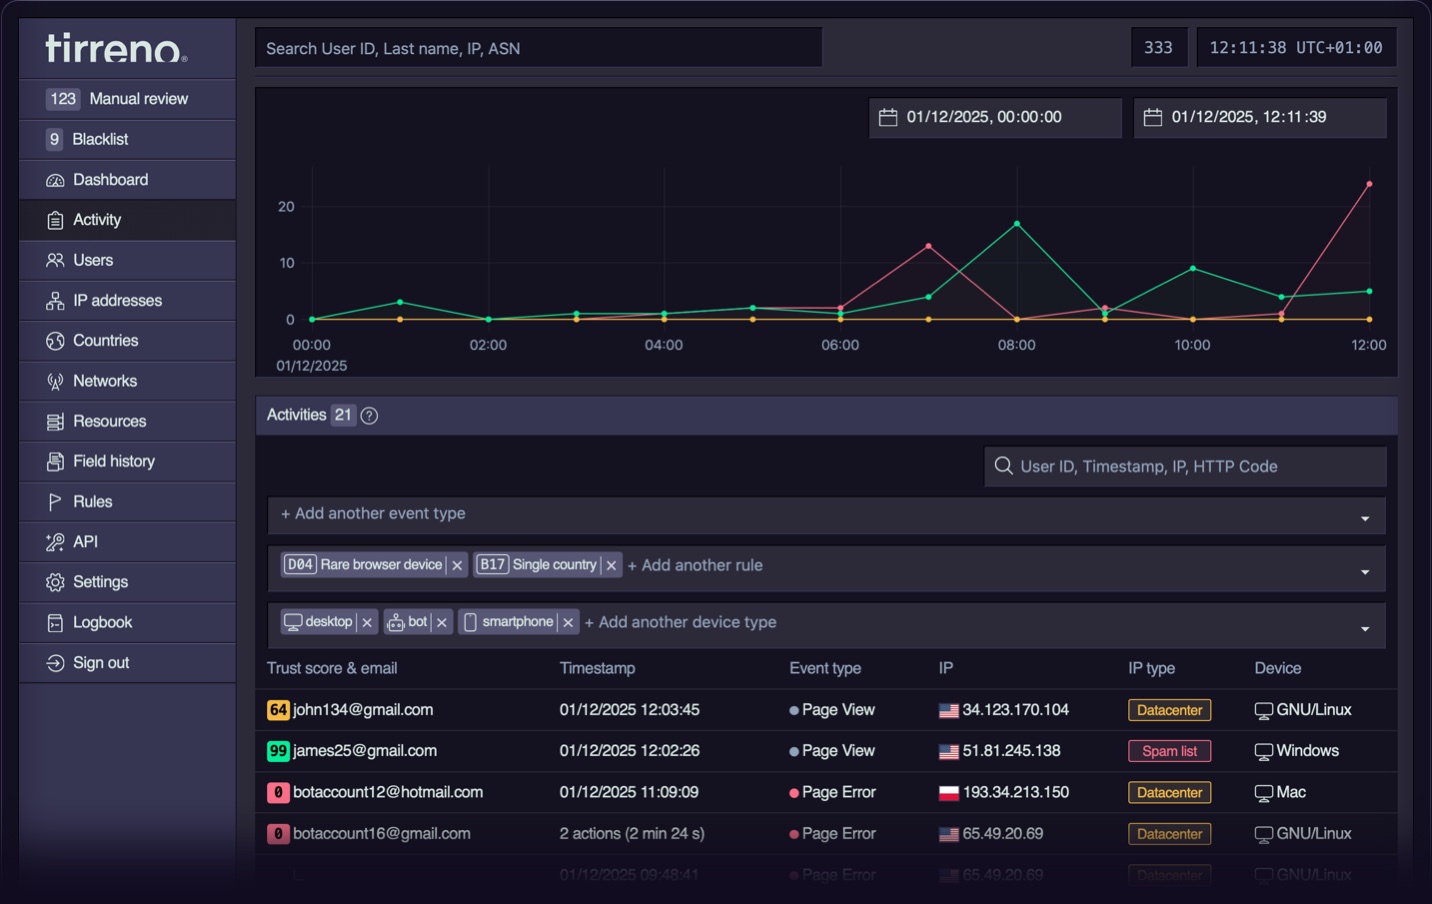 tirrenotechnologies/tirreno
Open-source security framework for real-time event tracking, threat detection, and risk scoring. Monitors user behavior, detects fraud, bot attacks,…
 protectai/rebuff
كاشف حقن التعليمات (Prompt Injection) متعدد الطبقات لتطبيقات الذكاء الاصطناعي، يعتمد على الاستدلال (Heuristics)، والتحليل القائم على نماذج اللغة…
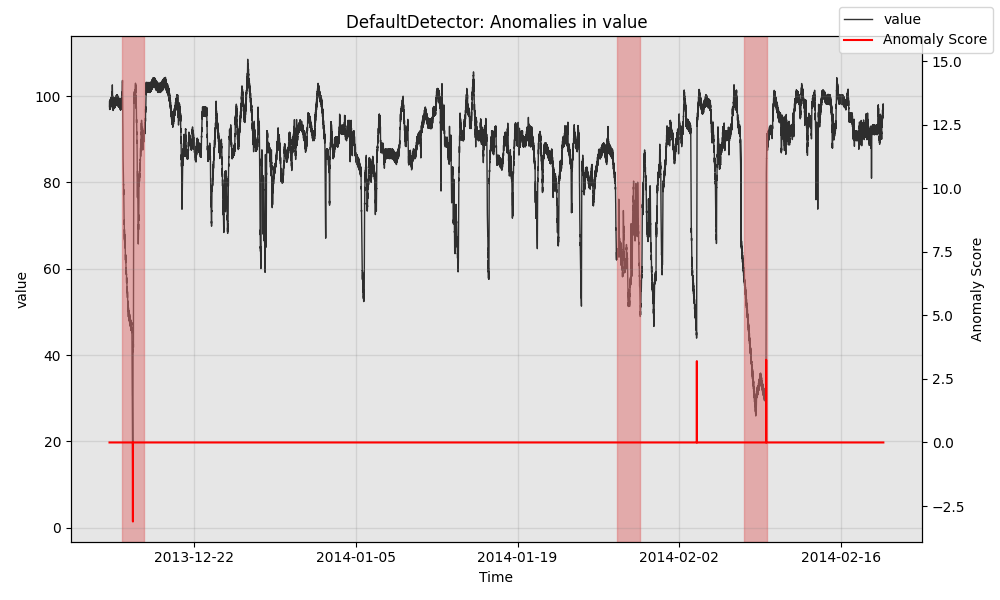 salesforce/merlion
إطار عمل Python متكامل لذكاء السلاسل الزمنية، يوفر كشف الشذوذ، والتنبؤ، وكشف نقاط التغيير، وAutoML، والنماذج المجمعة، وخطوط أنابيب المقارنة المعيارية.
 fusion1110/ebpf-hid_guard
كاشف هجمات حقن HID في مساحة نواة لينكس باستخدام eBPF. يراقب أجهزة USB وBluetooth HID بحثًا عن توقيت ضغط مفاتيح شاذ ويفصل الأجهزة الضارة تلقائيًا قبل…