
log4jhound
 mebibite/log4jhound
CVE-2021-44228 공개 이후 제작되었습니다. 프로젝트와 시스템에서 Log4j 발생 여부를 감지하고 사용 중인 버전에 대한 통찰력을 제공하는 Bash 스크립트입니다. JAR 파일의 압축을 풀고 Manifest 파일을 분석합니다.
static-analysisvulnerability-scannerscode-analysis+2
mebibite/log4jhoundCVE-2021-44228 공개 이후 제작되었습니다. 프로젝트와 시스템에서 Log4j 발생 여부를 감지하고 사용 중인 버전에 대한 통찰력을 제공하는 Bash 스크립트입니다. JAR 파일의 압축을 풀고 Manifest 파일을 분석합니다.
 marklindsey11/gh-repo-clone-marklindsey11--cve-2021-44228_scanner-applications-that-are-vulnerable-to-the-log4j-cv
애플리케이션을 스캔하여 Log4Shell 취약점(CVE-2021-44228)을 탐지하고, 원격 코드 실행 위험에 노출된 시스템을 식별합니다.
 manishkanyal/log4j-scanner
Log4j 취약점 스캐너는 CVE-2021-44228 및 CVE_2021_45046을 식별하는 데 사용됩니다.
 makitos666/cve-2026-31431-copy-fail-detection-toolkit
CVE-2026-31431 Linux LPE 탐지 및 분석 툴킷으로, Python 및 PowerShell 스캐너, YARA 규칙, 그리고 능동 및 사후 인시던트 탐지를 위한 포렌식 분석을 제공합니다.
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
CVE-2026-31431(Copy Fail) 탐지 스크립트로, Linux 시스템에서 커널 버전, 패치 존재 여부, 커널 구성, AF_ALG 소켓 사용 가능 여부, setuid 바이너리 및 완화 조치를 확인하여 취약점 상태를 판단합니다.
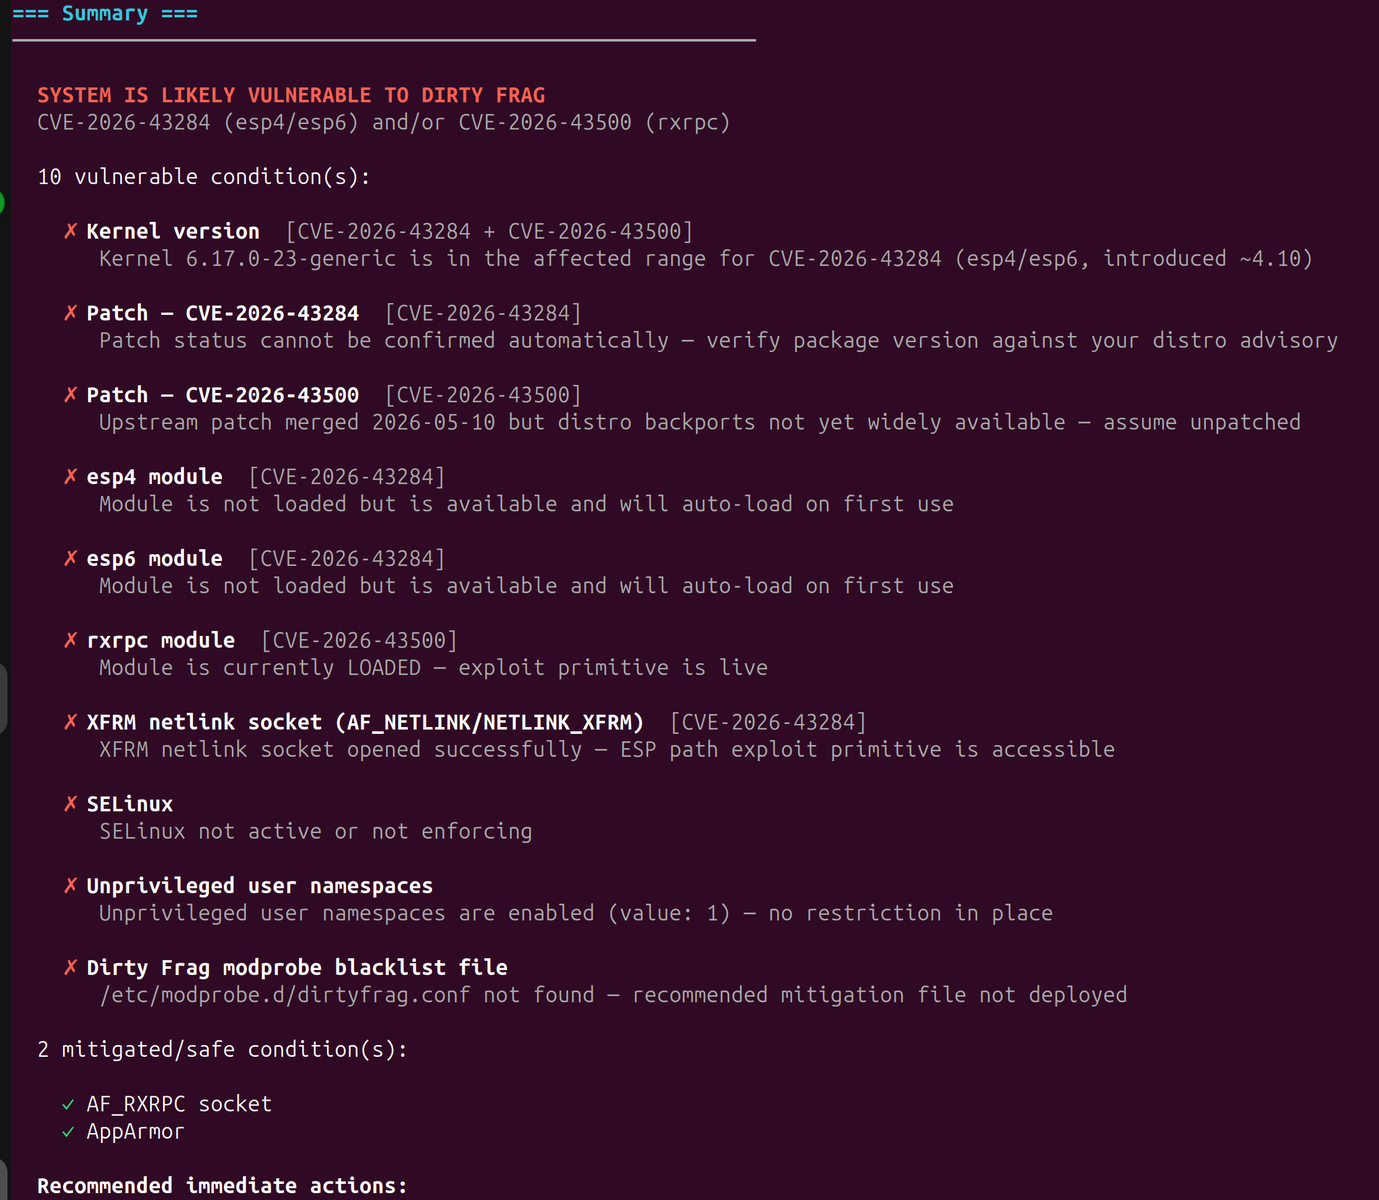 liamromanis101/dirtyfrag-detector
CVE-2026-43284/CVE-2026-43500 'DirtyFrag' 무해 패치 및 완화 탐지 스크립트
 kriskimmerle/wheelaudit
Python Wheel 파일 보안 스캐너 — 설치 전에 .whl 파일에서 보안 문제를 스캔합니다. 경로 탐색(CVE-2026-24049), RECORD 변조, 명령어 섀도잉, 비밀 정보, zip 폭탄을 탐지합니다. 의존성 없음.
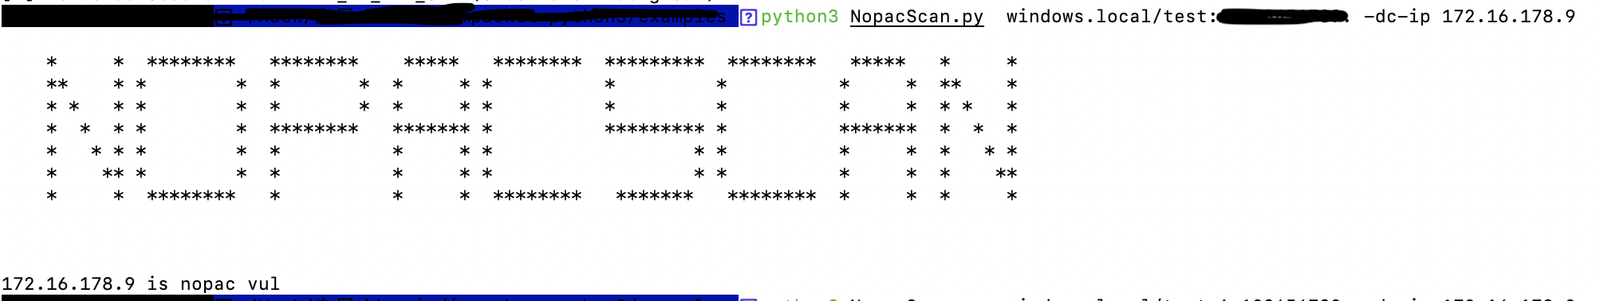 knightswd/nopacscan
Active Directory 도메인 컨트롤러에서 CVE-2021-42287 및 CVE-2021-42278을 스캔하여, DNS를 통해 모든 DC를 쿼리하고 0x10 유형의 PAC 구조를 분석함으로써 LDAP/SAMR 방식보다 탐지 정확도를 향상시킵니다.
 kadir/copy-fail-cve-2026-31431-ioc
Copy Fail CVE-2026-31431 Linux 커널 페이지 캐시 권한 상승을 위한 탐지, 완화 및 IOC 툴킷
 jwde/automerge-test
A minimal test repository for auto-merge functionality, referencing a CVE variant.
 jrocia/search-log4jvuln-appscanstd
이 Pwsh 스크립트는 웹 사이트 목록(URLs.txt)에 대해 AppScan Standard 스캔을 실행하여 Log4J(CVE-2021-44228) 취약점을 확인합니다.
 hohn/codeql-sample-polkit
polkit CVE-2021-4034를 codeql로 탐색하는 모든 단계
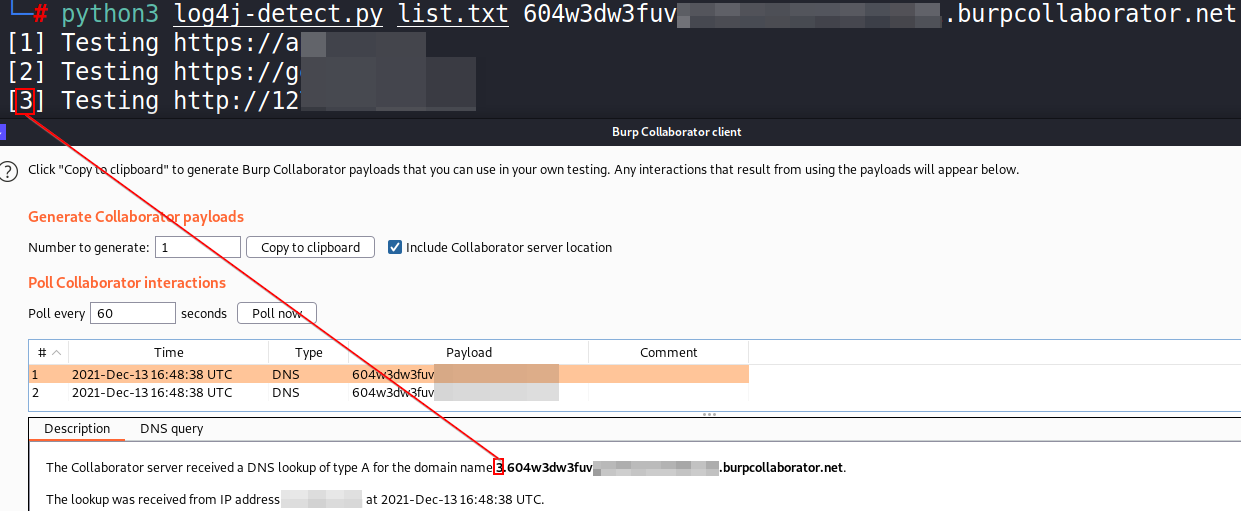 hassaanahmad813/log4j
멀티스레드 Python 스캐너로, JNDI 페이로드가 포함된 조작된 HTTP 요청을 전송하고 DNS 콜백을 모니터링하여 취약한 호스트를 식별함으로써 Log4Shell(CVE-2021-44228)을 탐지합니다.
 haydenjames/dirty-frag-check
# CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) Linux 커널 로컬 루트 취약점용 읽기 전용 체커
 hargabyte/cve-scanner
OpenClaw용 로컬 CVE 스캐너로, 522개 이상의 알려진 취약점과 버전을 대조하고 최근 HIGH 심각도 CVE를 표시하며 업그레이드를 권장합니다. 네트워크 호출 없음, 100% 감사 가능.
 gopinaath/cve-2025-49844-discovery
AWS ElastiCache Redis/Valkey 클러스터의 네트워크 노출을 감사하여, 여러 계정과 리전에 걸쳐 VPC, 서브넷, 인터넷 게이트웨이 경로를 확인합니다.
 effiesec/copy-fail-cve-2026-31431
패시브 Linux 호스트 스캐너로, 커널 버전, 배포판 변경 로그, 모듈 상태 및 AF_ALG 도달 가능성을 통해 CVE-2026-31431 노출 여부를 분류하며, SIEM 통합을 위한 JSON 출력을 제공합니다.
 devstuff/harden-docker-seccomp
Docker 완화 도구 for CVE-2026-31431('Copy Fail'). Kubernetes 템플릿도 포함되어 있습니다.