knightswd/nopacscan
Active Directory 도메인 컨트롤러에서 CVE-2021-42287 및 CVE-2021-42278을 스캔하여, DNS를 통해 모든 DC를 쿼리하고 0x10 유형의 PAC 구조를 분석함으로써 LDAP/SAMR 방식보다 탐지 정확도를 향상시킵니다.

NoPacScan은 CVE-2021-42287/CVE-2021-42278 스캐너로, 기존 스크립트보다 더 많은 도메인 컨트롤러를 스캔하며 더 정확합니다. DNS 검색 _msdcs.aaa.com을 통해 DC를 스캔하며, 이는 LDAP 및 SAMR보다 우수하며, 발견된 모든 DC를 자동으로 스캔합니다. LDAP나 SAMR을 사용하면 Primary DC에서 제거된 일부 DC를 놓칠 수 있습니다. 더 정확한 스캔을 위해, 이 취약점에 대한 Microsoft의 주요 패치인 type이 0x10인 PAC를 스캔합니다.
Nopac 취약점 스캐너로, 다른 스캐너보다 더 정확하게 더 많은 DC를 스캔할 수 있습니다. DNS 쿼리 _msdcs.aaa.com을 통해 모든 도메인 컨트롤러를 획득합니다(다른 스크립트의 LDAP 획득 SAMR 프로토콜과 비교하여, DNS 쿼리를 통해 이미 도메인에서 탈퇴했지만 DNS에서 등록이 해제되지 않은 DC를 찾을 수 있습니다). 그런 다음 획득한 모든 DC를 자동으로 스캔합니다. 취약점 스캔 방식은 주로 복호화된 PAC 파일을 획득하고 그 안에 type이 0x10인 구조체가 있는지 찾는 것입니다(마이크로소프트가 패치를 적용한 주요 위치).
Python3.5+impacket
usage: NopacScan.py [-h] [-debug] [-hashes LMHASH:NTHASH] [-dc-ip ip address] [-dns-ip dns ip address] [-dns-port dns port] credentials

positional arguments:
  credentials           domain/username[:password]

optional arguments:
  -h, --help            show this help message and exit
  -debug                Turn DEBUG output ON

authentication:
  -hashes LMHASH:NTHASH
                        NTLM hashes, format is LMHASH:NTHASH
  -dc-ip ip address     IP Address of the domain controller.
  -dns-ip dns ip address
                        Dns search Ip(default is DC-IP)
  -dns-port dns port    Dns search port (default is 53) scan with
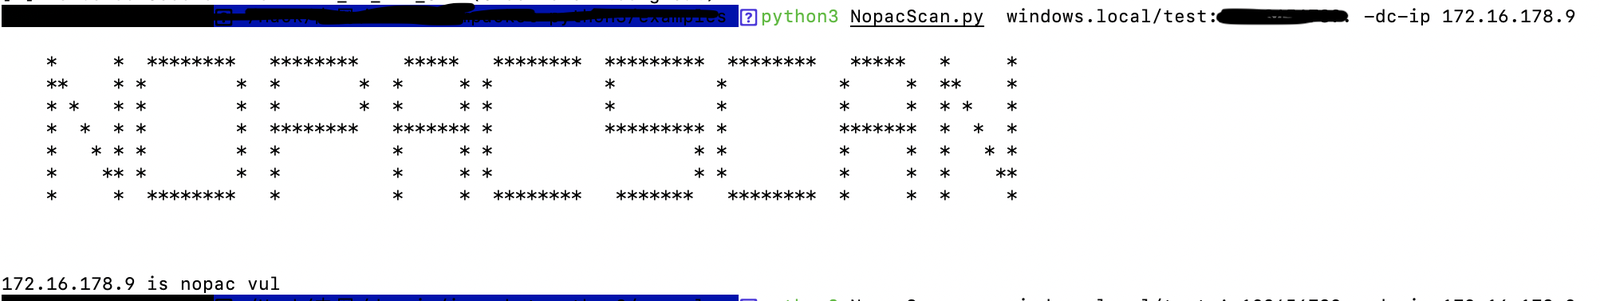
python3 NopacScan.py windows.local/test:aaaa -dc-ip 172.16.178.9
dc-ip로 스캔합니다(이 dc ip를 사용하면 DNS 검색으로 더 많은 DC를 찾고 다른 DC를 자동으로 스캔합니다). dns ip가 있으면 -dns-ip으로 추가할 수 있습니다.
dc-ip를 통해 도메인 컨트롤러 주소를 전달하면 기본적으로 DC의 DNS 서버를 통해 DNS 쿼리를 수행하고, 쿼리된 모든 DC를 자동으로 스캔합니다.