
audit-axios
 surri/audit-axios
로컬 저장소에서 취약한 axios 버전(CVE-2026-40175)을 스캔하고 대화형으로 패치합니다.
vulnerability-scannerscode-analysisscripting-automation+3
surri/audit-axios로컬 저장소에서 취약한 axios 버전(CVE-2026-40175)을 스캔하고 대화형으로 패치합니다.
 srozb/reditrap
최소한의 Redis 허니팟으로 RediShell(CVE-2025-49844) 악용을 탐지합니다.
 siyad01/agentbox
오픈소스 샌드박스형 AI 에이전트 런타임 — gVisor/Docker 격리, 자격 증명 금고, 불변 감사 로그. CVE-2026-25253 이후 구축됨.
 shalevo13/se7enslip
7-Zip의 CVE-2025-11001에 대한 스캐너 및 테스터
 shahidmallaofficial/cpanel-cve-2026-41940-fix
CVE-2026-41940을 통해 손상된 cPanel/WHM 서버를 위한 원샷 탐지 및 복구 도구로, IOC 검사, 악성코드 정리, C2 차단, 패치 적용을 포함합니다.
 sdogancesur/log4j_github_repository
이 작업에는 CVE-2021-44228(log4j)에 대한 테스트 및 개선 도구가 포함되어 있습니다.
 scriptzteam/paranoid-copy-fail-cve-2026-31431
# Paranoid: AF_ALG + algif_* 모듈 전체 비활성화 - 복사 실패 (CVE-2026-31431)
 robrankin/cve-2021-44228-waf-tests
CVE-2021-44228 Log4Shell에 대한 WAF 보호 테스트
 rav1010/cve-2026-27636
패시브 정찰 및 핑거프린팅 도구로, FreeScout 배포를 탐지하고 CVE-2026-28289와 관련된 노출을 분석하여 연구자와 방어자가 실제 인스턴스 노출을 이해하는 데 도움을 줍니다.
 plutosecurity/mcpwnfluence
CVE-2026-27825 및 CVE-2026-27826에 대한 정보는 Pluto Security가 발견했으며, 취약한 mcp-atlassian 인스턴스를 식별하여 수정 버전으로 자동 업데이트할 수 있게 해주는 bash 스크립트입니다.
 philfry/cve-2026-31431-ftrace
커널 모듈로, ftrace를 사용하여 AF_ALG/AEAD 요청을 차단하며, LSM BPF 없이 CVE-2026-31431을 완화합니다. 로깅 기능을 제공하고 Oracle Linux UEK용으로 쉽게 컴파일할 수 있습니다.
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0(KRaft)와 Strimzi를 사용한 Keycloak OAuth2 인증 - CVE-2025-27817 URL 허용 목록 제한 우회
 open-aims/log4j
패치된 Log4j 1.2.17 라이브러리로, 취약한 JMSAppender 클래스를 제거하여 CVE-2021-4104를 완화하며, 영향을 받는 애플리케이션의 드롭인 교체용으로 설계되었습니다.
 nrnw/cve-2026-24061-gnu-inetutils-telnet-detector
GNU inetutils telnet 설치에서 CVE-2026-24061에 대한 잠재적 노출을 식별하기 위한 수동 탐지 도구
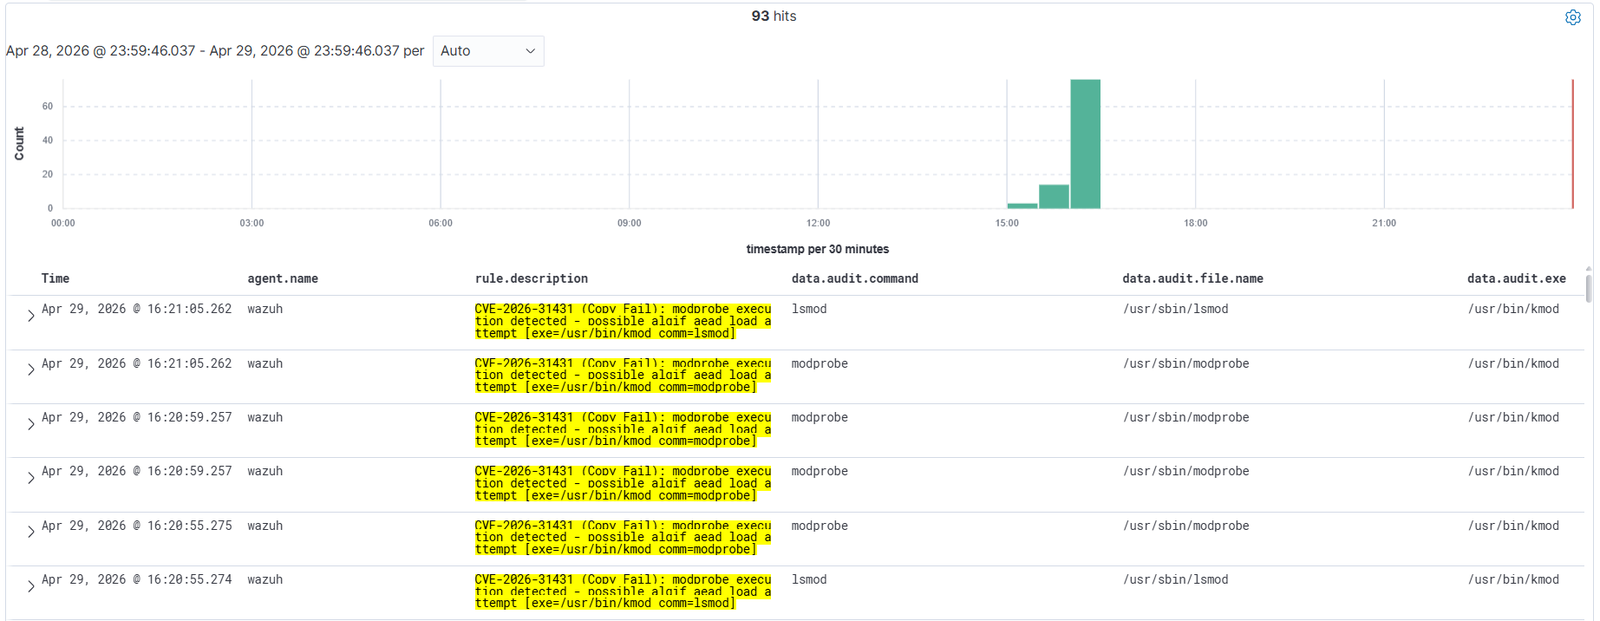 mym0us3r/copy-fail-detection-with-wazuh-4.14.4
Wazuh 4.14.4 CVE-2026-31431 (Copy Fail) 탐지 규칙 - authencesn 페이지 캐시 쓰기를 통한 Linux 로컬 권한 상승
 mrowkoob/copy-fail-mitigate-no-reboot
# Copy Fail 커널 버그(CVE-2026-31431) 무재부팅 완화 스크립트 취약한 algif_aead 모듈을 비활성화하고 setuid 바이너리의 페이지 캐시를 제거합니다.
 mr-r3b00t/cve-2021-44228
PowerShell 기반 VMware Horizon 연결 서버용 백도어 탐지 도구로, CVE-2021-44228을 대상으로 합니다. 위협 인텔리전스 제출 옵션이 포함된 캐너리를 포함합니다.
 moisei-dev/go-dbmigrate
Go 라이브러리 및 CLI로, PostgreSQL, MySQL, SQLite, Cassandra를 지원하며 업/다운 마이그레이션 워크플로우를 포함한 데이터베이스 스키마 마이그레이션 관리를 위한 도구입니다.