
detect_CVE-2026-25177
 danaug23/detect_cve-2026-25177
프로덕션 환경에서 안전하게 사용할 수 있는 스캐너로, Active Directory 도메인 컨트롤러에서 CVE-2026-25177(AD SPN 유니코드 충돌) 악용을 탐지합니다. 읽기 전용입니다.
vulnerability-scannersconfiguration-auditing
danaug23/detect_cve-2026-25177프로덕션 환경에서 안전하게 사용할 수 있는 스캐너로, Active Directory 도메인 컨트롤러에서 CVE-2026-25177(AD SPN 유니코드 충돌) 악용을 탐지합니다. 읽기 전용입니다.
 cybrdude/cve-2026-1731-scanner
# CVE-2026-1731용 수동 취약점 스캐너 — BeyondTrust RS/PRA 사전 인증 RCE (CVSS 9.9). 교육 및 방어 목적으로만 사용하세요.
 cyberdudebivash/cyberdudebivash-modular-ds-cve-2026-23550-detector
authorized CYBERDUDEBIVASH ECOSYSTEM 도구로, WordPress Modular DS 플러그인의 CVE-2026-23550을 탐지합니다.
 cyberdudebivash/cyberdudebivash-5g-core-key-rotation-ghost-admin-auditor
프로덕션 등급 도구로, CVE-2026-0622(5G 코어 소프트웨어의 Ghost Admin 권한 상승 및 마스터 키 노출)를 탐지하고 해결합니다.
 codiobert/pwnkit-scanner
Linux 시스템에서 Polkit 권한 상승 취약점(CVE-2021-4034)을 스캔하고 완화 지침을 제공합니다.
 cropnet/ni8mare
n8n 워크플로 자동화 인스턴스를 위한 포괄적인 취약점 탐지 도구입니다. 어떠한 익스플로잇도 수행하지 않고 중요한 CVE-2026-21858 취약점(CVSS 10.0)을 탐지합니다.
 cozystack/copy-fail-blocker
BPF-LSM 완화 도구 for CVE-2026-31431 (Copy Fail) — 클러스터 전체에서 AF_ALG 소켓 생성을 차단합니다.
 byinarie/zirconium
HAFNIUM 관련 IOC를 검색하는 도구: CVE-2021-26855 CVE-2021-26857 CVE-2021-26858 CVE-2021-27065
 barrersoftware/opencode-secure
# OpenCode의 보안 강화 포크 - 상위 프로젝트가 패치를 거부한 CVE-2026-22812(CVSS 8.8 RCE) 수정
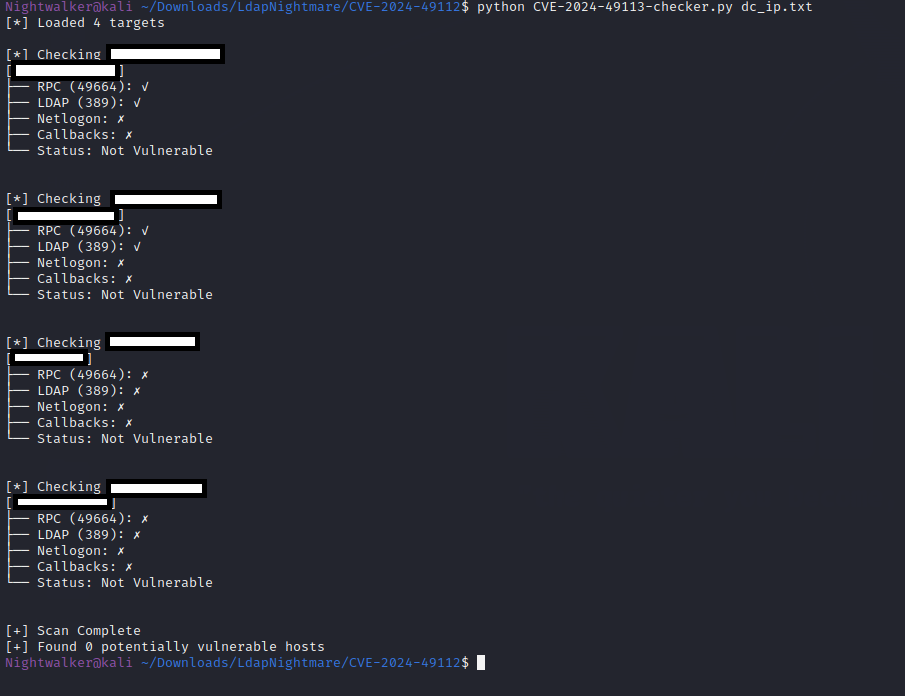 barcrange/cve-2024-49113-checker
시스템이 CVE-2024-49113(LDAP Nightmare)에 잠재적으로 취약한지 RPC 연결, LDAP 포트, Netlogon 서비스 및 LDAP 콜백 검증을 테스트하여 확인합니다.
 ashizzz/cve-2026-22610
Angular 프로젝트에서 SVG 요소 및 안전하지 않은 바인딩의 XSS 취약점을 스캔하여, 줄 번호와 권장 사항이 포함된 취약점 보고서를 생성합니다.
 arnaudluti/ps-cve-2021-44228
Windows 서버(AD 도메인 구성원)에서 취약한 log4j 라이브러리를 정적 탐지합니다.
 andreassudo/cve-2026-21510-cvss-8.8-important-windows-shell-security-feature-bypass
# CVE-2026-21510 분석: Windows Shell 보안 기능 우회 CVE-2026-21510에 대한 상세 분석으로, 악성 링크 또는 바로 가기를 통해 무성 코드 실행을 허용하는 Windows Shell 보안 기능 우회 취약점입니다. 영향, 영향을 받는…
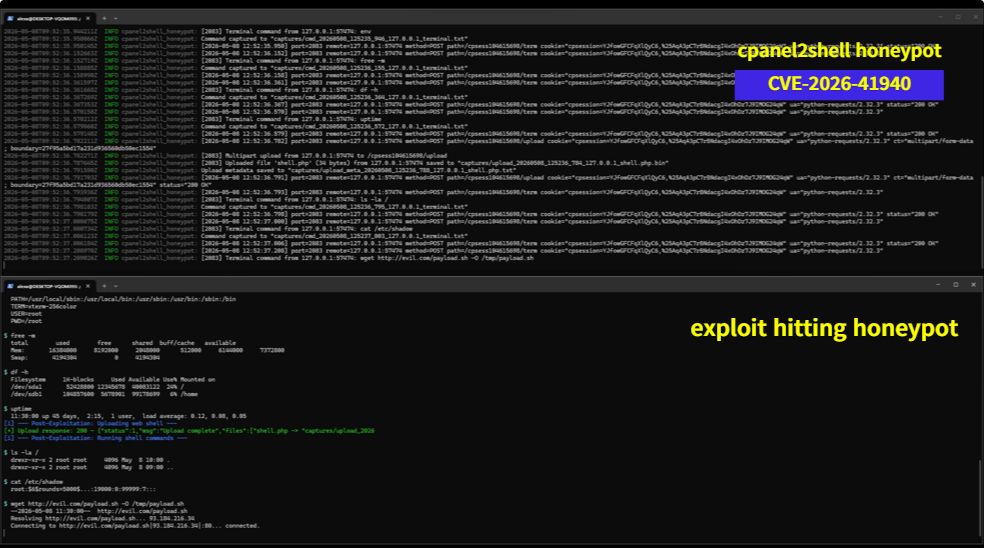 acuciureanu/cpanel2shell-honeypot
A Rust honeypot that simulates a vulnerable cPanel/WHM instance for CVE-2026-41940
 abrahamsurf/sdwan-scanner-cve-2026-20127
Cisco SD-WAN 노출 및 잠재적 취약점 스캐너 (수동 핑거프린팅) 2026
 wavesman/cve-2026-31431-fleet-remediator
Fleet 규모의 CVE-2026-31431 감사 및 수정 오케스트레이터로, SSH를 통해 Linux 호스트를 관리하며 엄격한 호스트 키 검증과 다중 형식 보고를 지원합니다.
 timborin0/log4j-dork-scanner
Apache Log4j CVE-2021-44228 영향을 받는 파일을 Google dorks를 사용하여 검색, 스크래핑 및 스캔하는 스크립트
 svenlie/next-rep-cve-2026-4800
create-next-app으로 생성된 기본 Next.js 애플리케이션 스캐폴드로, 웹 개발을 위한 기본 TypeScript 프로젝트 구조를 제공합니다.