

Arkari
 komimoe/arkari
goron을 기반으로 한 또 다른 llvm 기반 난독화 도구입니다.
defensive-toolsstatic-analysiscode-analysis+4
 karmanya03/overthrone
LDAP/SMB/Kerberos 열거, 공격 그래프 경로 탐색, Kerberoasting, NTLM 릴레이, 티켓 위조, DCSync, 보고를 하나의 정적 바이너리로 제공하는 올-Rust Active Directory 익스플로잇 프레임워크.
 darkcodelabs/darkroute
ALPR 감시 방지 PWA. 카메라 아카이브는 기기에 저장됩니다.
 emenstanougat/esp32-bluejammer
ESP32와 nRF24 기반의 2.4GHz 재머로, 노이즈 및 패킷 플러딩을 통해 Bluetooth, BLE, WiFi, RC 채널을 방해하여 통제된 보안 테스트를 수행합니다.
 irsdl/webhacklist
Archive of the Top 10 Web Hacking Techniques - every nominee since 2006, preserved
 kypvas/ad_attack_architecture
Active Directory 공격 아키텍처 맵 종합 모의해킹 레퍼런스 — 정찰부터 도메인 장악까지
 kypvas/red-team-map
레드팀 작전 아키텍처 맵 종합 운영자 레퍼런스 — 인프라에서 임팩트까지
 evkir/phantom-grid
무료 Burp Collaborator 대안 - SQLite 및 유출 재조립을 통한 OOB 상호작용 캡처(HTTP/HTTPS/DNS)
 dragonjar/burpia
Burp Suite 확장 기능으로, 인공지능을 통한 수동적 취약점 탐지를 통합합니다.
 mafifrizi/tanuki
Tactical Identity Operator for Linux & Hybrid Active Directory
 grayddq/eburst
이 스크립트는 주로 Exchange 메일 서버의 계정 브루트포스 기능을 제공하며, 기존 주류 인터페이스의 브루트포스 방식을 통합하고 있습니다.
 anthropics/oss-scanner
등록된 오픈소스 저장소를 격리된 오프라인 VM에서 빌드하고 보안 취약점을 스캔하여 재현기와 제안된 패치와 함께 결과를 이메일로 전송하는 서비스입니다.
 oldcircle/geo-sleuth
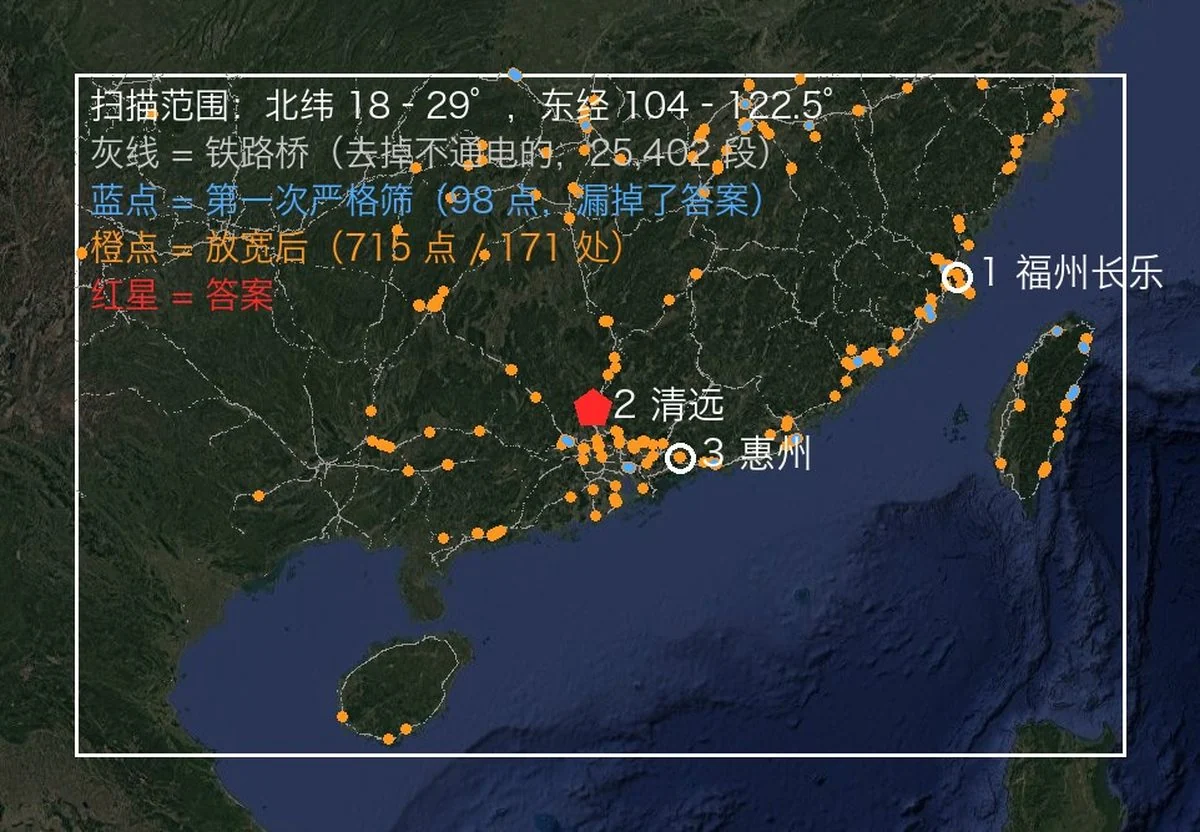
사진이 촬영된 위치를 찾아내는 에이전트 스킬 — OpenStreetMap 지형, 고도 스카이라인, 위성 이미지, 스트리트 뷰를 활용하며 그 과정을 보여줍니다. Claude Code, Codex, Cursor, Gemini CLI, OpenCode, GitHub…
 jihoonjang98/hqc-x86-simd
AVX2 및 AVX-512 with GFNI를 위한 최적화된 HQC 포스트 양자 KEM 구현과 x86 IoT 게이트웨이를 위한 통합 벤치마킹 및 NIST KAT 스위트.
 cyrusimap/cyrus-sasl
RFC 4422에 따라 플러그형 SASL 메커니즘을 통해 클라이언트 및 서버 측 인증과 권한 부여 서비스를 제공하는 Cyrus SASL API 구현체입니다.
 ye-ze-yu/epireal-bench
상용 이미지 생성기의 시각적 허위정보 위험을 평가하기 위한 레드팀 벤치마크 및 블랙박스 공격 프레임워크로, 10k개의 허위 주장 프롬프트와 채점 스크립트를 포함합니다.
 cisagov/kev-data
CISA의 알려진 악용 취약점(KEV) 카탈로그를 JSON 스키마와 함께 CSV 및 JSON으로 미러링하여 KEV 업데이트에 대한 프로그래밍 방식 접근과 커밋 기록 추적을 가능하게 합니다.
 burrowers/garble
Go 툴체인을 래핑하여 Go 빌드를 난독화하고, 식별자, 패키지 경로, 위치 데이터를 해시로 대체하며 디버그 및 빌드 정보를 제거합니다.