
 mafifrizi/tanuki
Linux 및 하이브리드 Active Directory를 위한 전술적 신원 운영자

Linux 워크로드를 위한 비인간 신원 및 하이브리드 Active Directory 운영 도구
프로토콜 우선, 루트 권한 없음, 호스트 구성 흔적 없음, 노이즈 없음.


개요 • 빠른 시작 • 명령어 • 아키텍처 • 검증 • 계보 및 크레딧
현대의 클라우드 네이티브 및 온프레미스 환경은 점점 더 많은 Linux 워크로드(Kubernetes 파드, AI 코딩 에이전트, CI/CD 러너, 컨테이너화된 배치 워커)를 실행하며, 이들은 전체 도메인 조인, Kerberos 데몬(sssd / winbind), 또는 루트 권한 없이 엔터프라이즈 Active Directory 도메인에 인증해야 합니다.
Tanuki는 권한 없는 Linux 사용자 공간을 위해 구축된 프로토콜 우선 Active Directory 운영 도구입니다. 인간 개입 제어(human-in-the-loop) 하에 전체 Purple Team 수명 주기를 실행합니다: 사전 점검 트리아지, 암호화 티켓 협상, 정량적 권한 계층화, 폐쇄 루프 자가 치유, 그리고 포렌식 감사 텔레메트리. 또한 에이전트 운용이 가능하여, Claude Code, Cursor, Google Antigravity 같은 도구가 결정론적 단계별로 이를 구동할 수 있도록 구조화된 스킬 매니페스트를 노출합니다.
주요 특징:
#![forbid(unsafe_code)]로 빌드된 1.8 MB 정적 바이너리입니다.sudo 없음, 루트 없음, CAP_SYS_TIME 없음, 그리고 /etc/krb5.conf 또는 시스템 파일 변경 없음.전체 엔진 비교 및 하위 시스템 맵은 docs/ARCHITECTURE.md를 참조하세요.
# Detects the Rust musl binary or falls back to the Python standard engine
curl -sSfL https://raw.githubusercontent.com/Mafifrizi/tanuki/main/install.sh | bash
# Rust systems core
cargo install --path crates/tanuki-cli

# Python reference engine
pipx install git+https://github.com/Mafifrizi/tanuki.git
git clone https://github.com/Mafifrizi/tanuki.git
cd tanuki
python3 -m tanuki doctor --json
두 엔진은 동일한 명령어 표면과 플래그를 공유합니다. 전체 사용법, 모든 플래그, 검증된 LDAPS 예시는 docs/USAGE.md에 있습니다.
| 명령어 | 목적 |
|---|---|
tanuki doctor | 도메인 구성, 자격 증명, 네트워크, OPSEC 텔레메트리에 걸친 사전 진단 |
tanuki auth | 메모리 내 클록 스큐 치유를 통한 비특권 사용자 공간 TGT 획득 |
tanuki tgs | 대상 SPN에 대한 Kerberos 서비스 티켓 획득 |
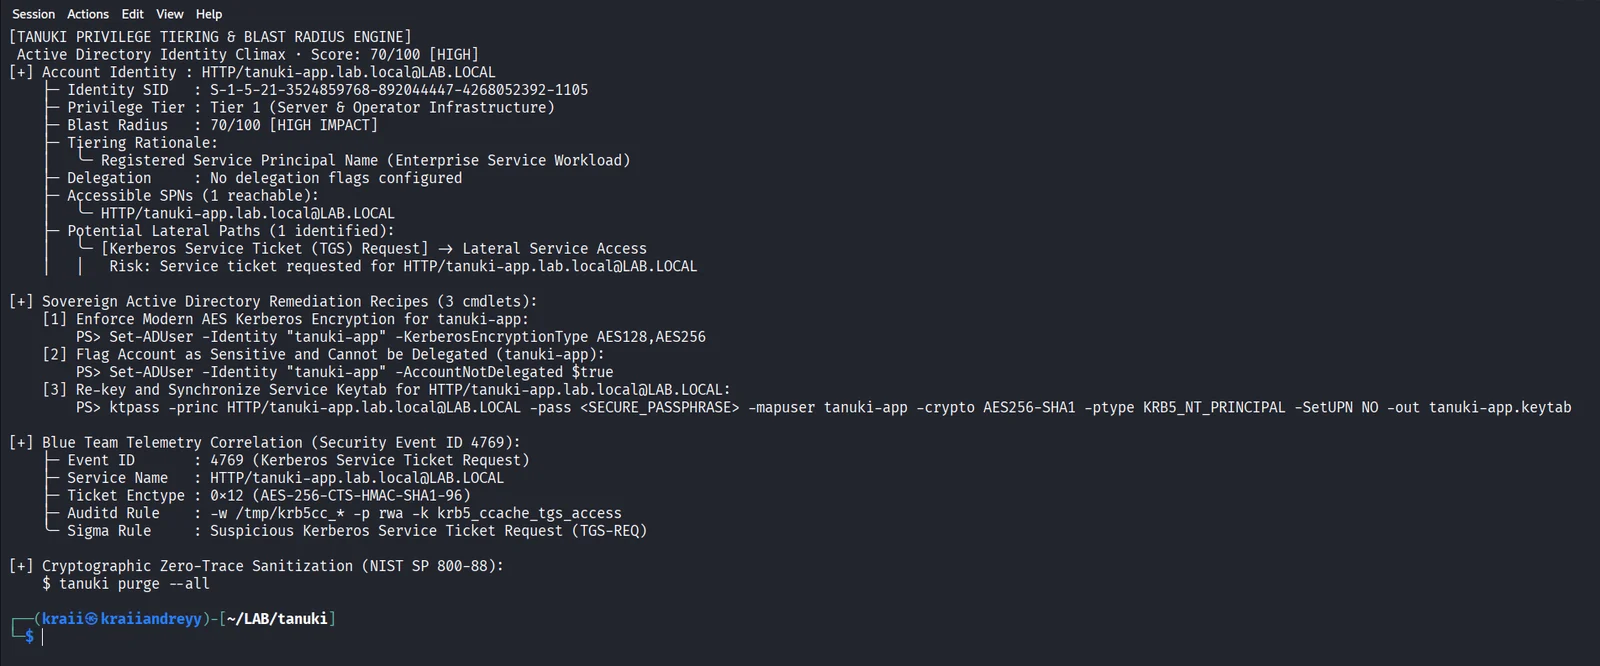
tanuki blast | 정량적 블래스트 반경 점수 산정, 권한 계층화, PowerShell 교정 레시피 |
tanuki ldap | 비특권 LDAP 정찰 (--query spn | asreproast | rbcd | shadow | unconstrained | all) |
tanuki adcs | ESC1부터 ESC11까지를 위한 수동 AD CS 템플릿 스캐너 |
tanuki config | IP로 KDC를 대상으로 하는 제로-DNS 비특권 krb5.conf 생성기 |
tanuki fix | 멱등 폐쇄 루프 교정 (--dry-run으로 미리보기) |
tanuki purge | NIST SP 800-88 암호화 메모리 및 자격 증명 캐시 제로화 |
tanuki skill | 에이전트 스킬 매니페스트 내보내기 (기계 실행 가능 스키마는 --json) |
구조화된 출력을 원하면 모든 명령어에 --json을 추가하세요. 대화형 마법사는 tanuki -i를 실행하세요.
Tanuki는 권한 상승 루프를 방지하고, 인증 노이즈를 줄이며, 모든 행동을 포렌식적으로 방어 가능하게 유지하기 위해 고정된 5단계 전술 의사결정 사다리를 따릅니다. 이 모델은 references/tactical_ladder.md에 문서화되어 있습니다.
| 단계 | 행동 | 설명 |
|---|---|---|
| 0 | DIAGNOSE | 자격 증명, enctype, 네트워크 경로에 대한 사전 감사 |
| 1 | AUTHENTICATE | 클록 스큐 허용을 통한 사용자 공간 AS-REQ TGT 협상 |
| 2 | AUTHORIZE | 검증된 SPN 엔드포인트에 대한 TGS 서비스 티켓 획득 |
| 3 | ASSESS | 정량적 블래스트 반경 계산 및 계층 점수 산정 |
| 4 | PURGE | 암호화 메모리 제로화 (NIST SP 800-88) |
Tanuki는 실제 하이브리드 인프라에 대해 검증됩니다: 비특권 Kali 워크스테이션(UID 1000)이 Windows Server 2022 도메인 컨트롤러(DC01.lab.local)에 직접 연결하여 각 단계를 DC의 블루 팀 포렌식 텔레메트리까지 종단 간 입증합니다. 또한 500개 이상의 Python 단위 테스트와 39개의 Rust 테스트(라이브러리 및 통합)를 제공하며, 모두 통과합니다.
터미널 증명이 포함된 전체 마일스톤 워크스루는 docs/VALIDATION.md를 참조하세요.
Tanuki는 Muhammad Afif Rizi(@Mafifrizi)와 Muhamad Dian Alvito가 설계했습니다.
Tanuki는 두 가지 기초 프로젝트로부터 영감과 트레이드크래프트를 얻었습니다:
프로토콜 연구자, 시스템 엔지니어, 도구 제작자의 기여를 환영합니다. Tanuki는 두 가지 강력한 불변 조건을 강제합니다: Python 코어의 외부 의존성 제로, 그리고 Rust 코어의 #![forbid(unsafe_code)].
CONTRIBUTING.md를 참조하세요.bash / zsh / fish), tanuki triage의 오류 사전 확장, SARIF 또는 Markdown 내보내기 포매터.Tanuki는 다음 중 하나의 이중 라이선스로 배포됩니다:
LICENSE-MIT 또는 http://opensource.org/licenses/MIT)LICENSE-APACHE 또는 http://www.apache.org/licenses/LICENSE-2.0)둘 중 하나의 라이선스를 선택할 수 있습니다.
