
 grayddq/eburst
이 스크립트는 주로 Exchange 메일 서버의 계정 브루트포스 기능을 제공하며, 기존 주류 인터페이스의 브루트포스 방식을 통합하고 있습니다.

이 스크립트는 주로 Exchange 메일 서버에 대한 계정 브루트포스 기능을 제공하며, 기존 주류 인터페이스의 브루트포스 방식을 통합했습니다. 인터넷을 검색해 보았지만 뛰어난 도구를 발견하지 못했고, 자체 요구 사항과도 잘 맞지 않아 시간을 내어 반자동화 스크립트를 작성했습니다.
咚咚呛
다른 제안이 있으시면 위챗 280495355로 연락해 주세요.
기술 세부 사항은 다음과 같습니다
1、다중 스레드 브루트포스 지원
2、사전 브루트포스 지원
3、브루트포스 취약점 검증 기능 지원
4、인터페이스 인증 방식 식별 및 자동 전환 기능 지원
5、브루트포스 지원 인터페이스는 다음과 같습니다:
    https://Exchangeserver/ecp
        https://Exchangeserver/ews
        https://Exchangeserver/oab
        https://Exchangeserver/owa
        https://Exchangeserver/rpc
        https://Exchangeserver/api
        https://Exchangeserver/mapi
        https://Exchangeserver/powershell
    	https://Exchangeserver/autodiscover
    	https://Exchangeserver/Microsoft-Server-ActiveSync
기술 세부 사항은 다음과 같습니다
프로그램 다운로드
root# git clone https://github.com/grayddq/EBurst.git
root# cd EBurst
root# sudo pip install -r requirements.txt
매개변수 참고
 [root@grayddq  EBurst]# ls
 EBurst.py  lib  pic  README.md  requirements.txt

 [root@grayddq  EBurst]# python EBurst.py
 Usage: EBurst.py [options]

 Options:
   -h, --help            show this help message and exit
   -d DOMAIN             메일 주소
   -L USERFILE           사용자 파일
   -P PASSFILE           비밀번호 파일
   -l USER               사용자 이름 지정
   -p PASSWORD           비밀번호 지정
   -T THREAD, --t=THREAD
                         스레드 수, 기본값 100
   -C, --c               각 인터페이스의 브루트포스 가능성 검증
   --protocol            통신 프로토콜 기본값 https, 지정하지 않아도 됨, demo: --protocol http

   type:
     EBurst 스캔에 사용되는 인터페이스

     --autodiscover      autodiscover 인터페이스, 기본 NTLM 인증 방식, Exchange Server 2007부터 도입된
                         자동 서비스로, Outlook에서 사용자의 메일함 관련 설정을 자동 구성하여 사용자가 메일함에 로그인하는 과정을 간소화합니다.
     --ews               ews 인터페이스, 기본 NTLM 인증 방식, Exchange Web
                         Service, 클라이언트와 서버 간의 HTTP 기반 SOAP 상호작용을 구현합니다
     --mapi              mapi 인터페이스, 기본 NTLM 인증 방식, Outlook이 Exchange에 연결하는 기본 방식으로, 2013 및 2013 이후에
                         사용되기 시작했으며 2010 sp2도 지원합니다
     --activesync        activesync 인터페이스, 기본 Basic 인증 방식, 모바일 애플리케이션이 이메일에 접근하는 데 사용됩니다
     --oab               oab 인터페이스, 기본 NTLM 인증 방식, Outlook 클라이언트에 주소록 복사본을 제공하여 Exchange의 부담을 줄입니다
     --rpc               rpc 인터페이스, 기본 NTLM 인증 방식, 초기 Outlook은 Outlook Anywhere라 불리는 RPC 상호작용을 사용했습니다
     --api               api 인터페이스, 기본 NTLM 인증 방식
     --owa               owa 인터페이스, 기본 http 인증 방식, Exchange owa
                         인터페이스, 웹 애플리케이션을 통해 메일, 캘린더, 작업 및 연락처 등에 접근하는 데 사용됩니다
     --powershell        powershell 인터페이스(현재 미지원), 기본 Kerberos 인증 방식, 서버 관리를 위한 Exchange 관리
                         콘솔
     --ecp               ecp 인터페이스, 기본 http 인증 방식, Exchange 관리 센터, 관리자가 조직의 Exchange를 관리하는 Web
                         콘솔

 [root@grayddq  EBurst]# python EBurst.py -L users.txt -p 123456abc -d mail.xxx.com

 [root@grayddq  EBurst]# python EBurst.py -L users.txt -p 123456abc -d mail.xxx.com --ews

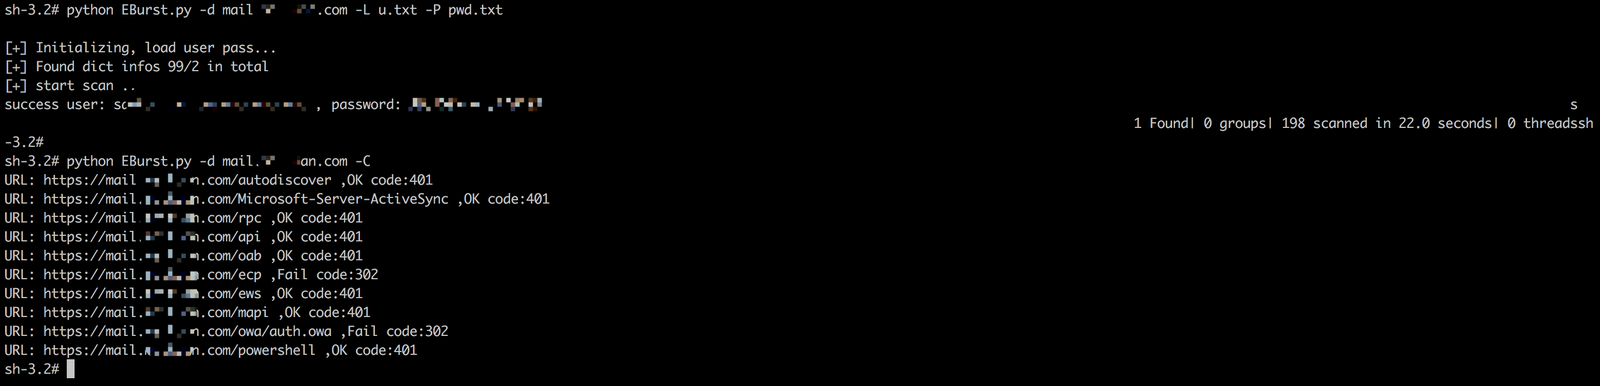
비고: 다중 스레드 프레임워크 코드는 lijiejie의 오픈소스 코드를 참고했으며, 이에 감사드립니다.






