
Kousei
 nu11secur1ty/kousei
SQL 인젝션 PoC 요청을 생성하고, sqlmap 공격을 자동화하며, 파라미터 탐지 및 정리 기능을 갖춘 모듈식 익스플로잇 스크립트를 관리하는 Python/Go 프레임워크입니다.
password-crackingpayload-generationvulnerability-analysis+6
3
 stillbigjosh/kube-reaper
모든 아이덴티티에서 Kubernetes 클러스터를 스캔하고, 위험한 권한을 표시하며, 이를 다단계 권한 상승 경로로 연결하여 클러스터 장악에 이르게 합니다.
 splinters-io/blinder
노출 보호 보안 스캐닝을 위한 콘텐츠 블라인드 리버스 프록시
 liuz233/harde
HARDE를 위한 연구 코드로, 에이전트 안전성 벤치마크 전반에서 런타임 위험 탐지 및 실행 제어를 위해 구성 요소를 탐침하고 적응적으로 최적화하는 에이전트 하네스입니다.
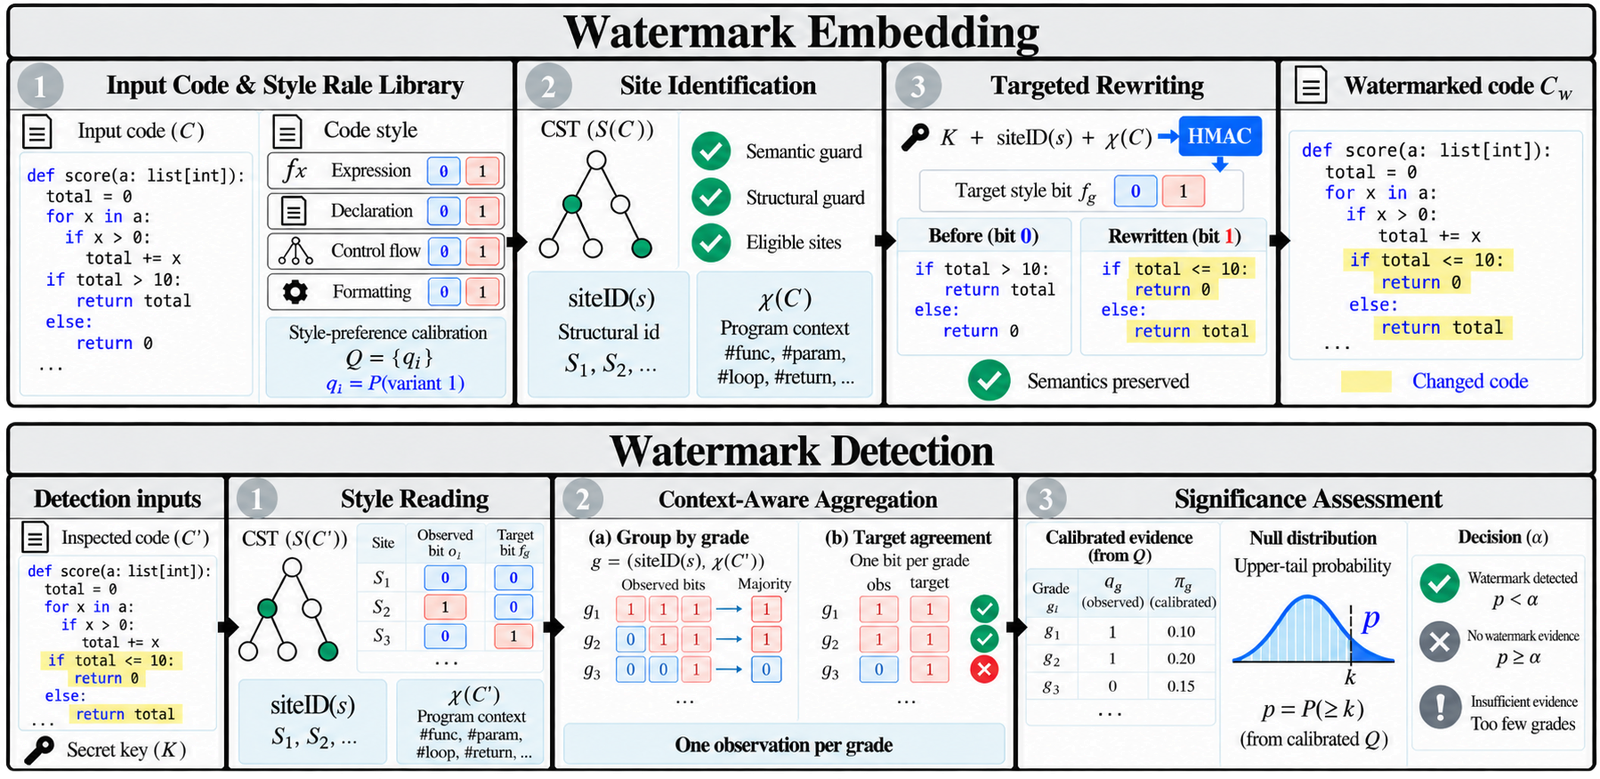 suhanmen/sew
LLM이 생성한 Python, Java, C++ 코드에 삽입된 키 기반 스타일 기반 워터마크를 CST 재작성을 통해 삽입하고 탐지하며, 기능적 정확성을 유지하고 코드 편집 공격에 저항합니다.
 kevinchunye/prompt_injection
도구를 사용하는 LLM 에이전트 파이프라인에서 프롬프트 인젝션 방어가 어느 지점에서 작동하는지 측정하고, 노출·지속·릴레이·실행 단계 전반에 걸쳐 카나리 토큰을 추적하는 벤치마크 하네스.
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
 foxboron/attezt
오픈소스 TPM device-attest-01 CA 서버
 vighnesh91/securiscan
웹 앱, API, LLM, 모바일 패키지를 수동 헤더 검사, 능동 카나리 프로빙, 오프라인 정적 진단을 통해 스캔하는 표준 라이브러리 기반 Python 보안 트리아지 엔진.
 joshuaprovoste/deserializer
AI, LLM, 로보틱스, 데이터 과학, 머신러닝 및 모든 종류의 Python 소스 코드에서 Python RCE 경로와 심층 역직렬화 체인을 발견하기 위한 에이전틱 LLM 기반 관계 매핑을 갖춘 AST 기반 정적 코드 분석기입니다.
 dagowda/notrdp
Havoc C2 플러그인으로, 숨겨진 Windows 데스크톱을 생성하고 이를 브라우저 뷰어로 스트리밍하며, 은밀한 원격 제어를 위해 마우스/키보드 입력을 주입합니다.
 akatorich/kernelflirt
Windows 커널 수준 디버거로, OllyDbg/IDA 스타일 UI, 소프트웨어 및 하드웨어 중단점, PDB 심볼, 디컴파일러, 그리고 VM에서의 리버스 엔지니어링 및 악성코드 분석을 위한 17개의 플러그인을 제공합니다.
 x3r0day/fud-c2-framework
파일리스 리버스 셸 및 C2 프레임워크로, 직접 시스템 콜, 프록시 터널링, ChaCha20 암호화를 활용하여 AV를 우회합니다.
 microlaser/dns_watchdog_windows2
Windows DNS 트래픽을 pktmon을 통해 모니터링하여 포이즈닝, 스푸핑, 악성 리졸버 응답, 게이트웨이 MAC 변경을 탐지하고 경고를 기록하는 PowerShell 스크립트입니다.
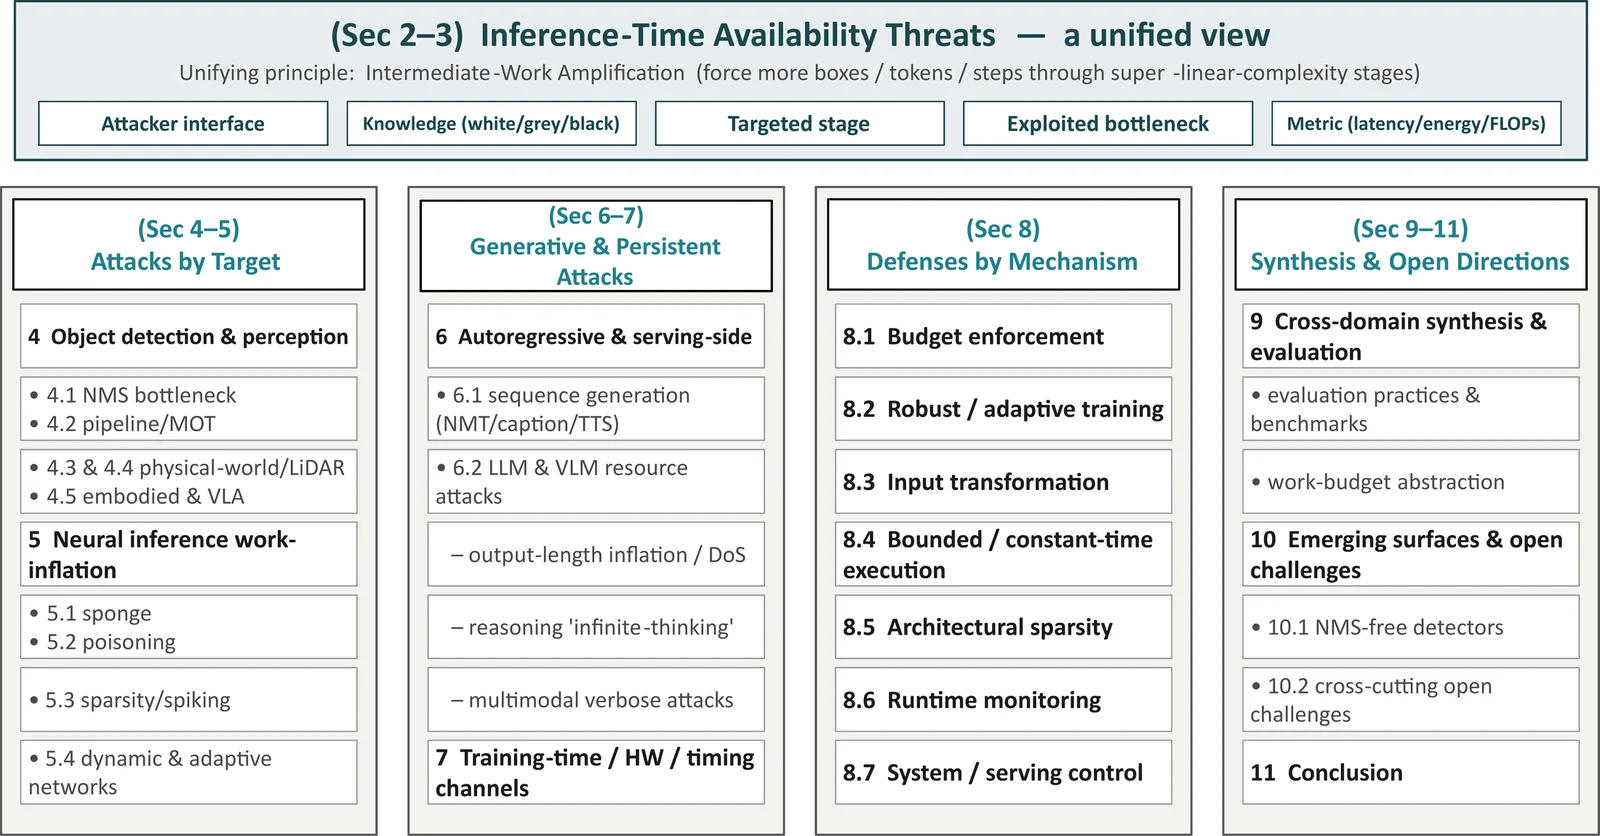 guzonghua/awesome-latency-attacks
딥러닝 지연, 에너지-지연 및 타이밍(가용성) 공격과 방어에 대한 선별된 색인 — ACM Computing Surveys 제출 논문의 부속 자료.
 facebookresearch/meta_secalign
프롬프트 인젝션 공격에 대응하기 위한 오픈 웨이트 LLM과 학습/평가 코드, 그리고 에이전트 도구 호출 및 명령 수행 보안을 위한 벤치마크.
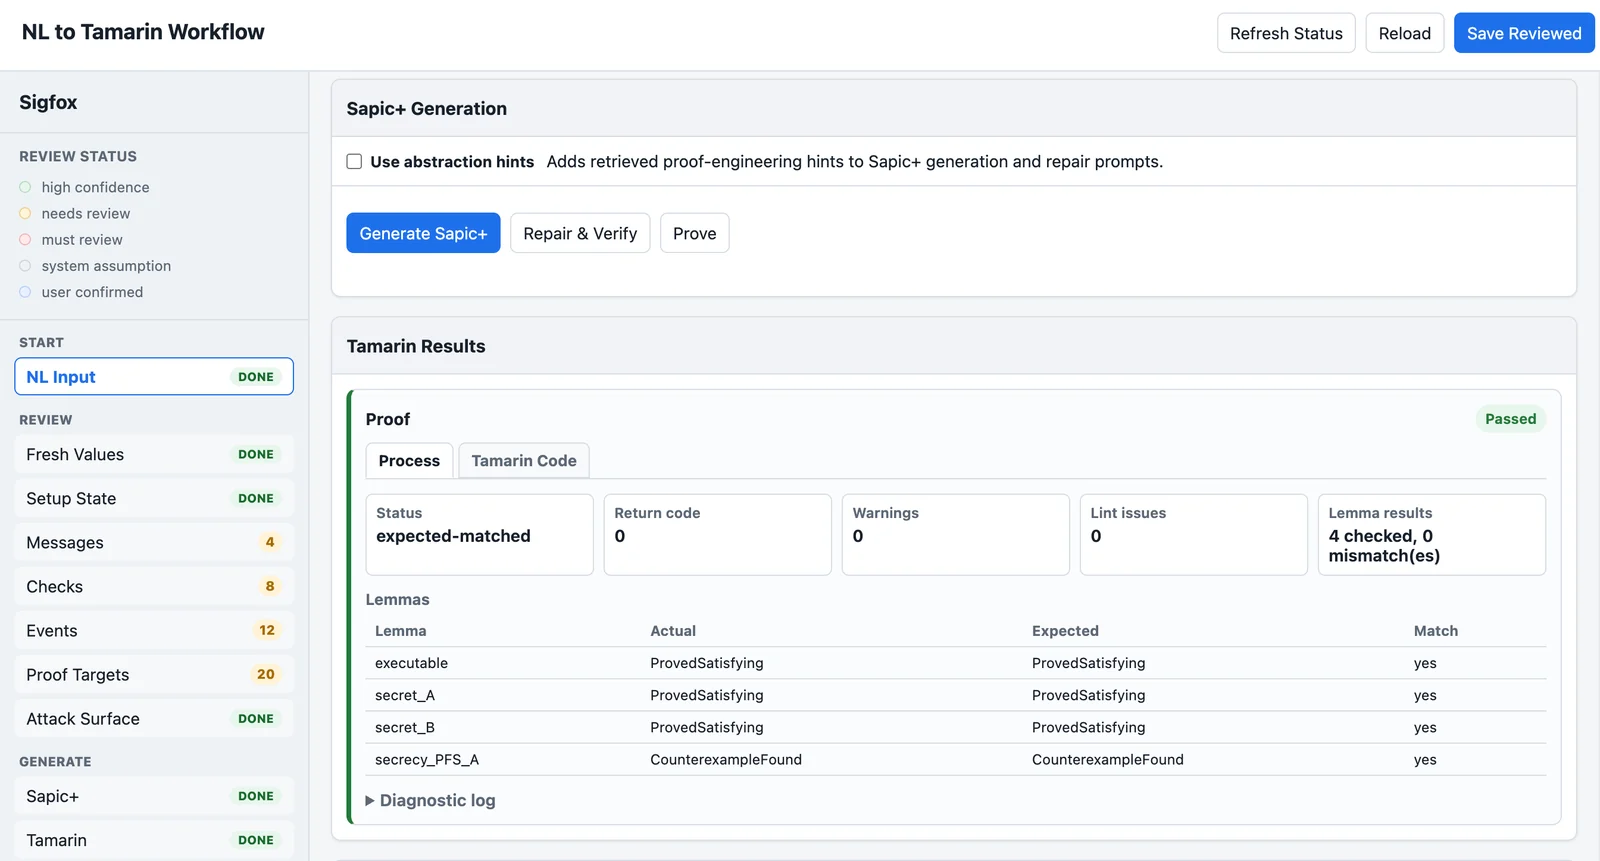 laplace1002/tamarinagent
자연어 또는 C/C++ 프로토콜 설명을 검토 가능한 Protocol IR로 변환한 다음, 형식 보안 검증을 위한 Sapic+/Tamarin 모델을 생성하는 Human-in-the-loop UI입니다.
 jeeberrr/honeypot-stuff
내 허니팟에서 캡처한 것들에 대한 멀웨어 분석 보고서 같은 것들