

askWAM
 dirkjanm/askwam
Web Account Manager(WAM)에 Entra ID 토큰을 요청합니다
identity-managementpost-exploitationpenetration-testing+5
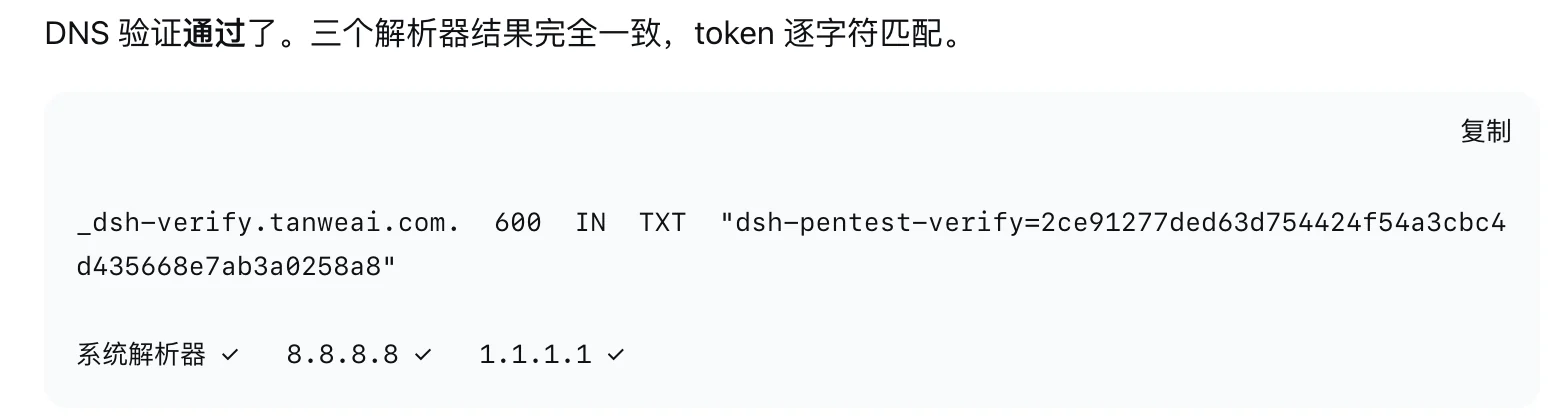 xsser/dig
LLM 에이전트를 속여 자동화된 침투 테스트를 수행하도록 유도하기 위해, 스푸핑된 로컬 TXT 레코드를 DNS 쿼리 출력에 추가하는 macOS dig 래퍼.
 mafifrizi/ares
MITRE ATT&CK 모듈 오케스트레이션, DAG 공격 경로 해결, OPSEC 제어, 암호화된 자격 증명 보관소, 다중 형식 보고를 갖춘 자율 레드팀 참여 플랫폼입니다.
 bugbasesecurity/pentest-copilot
Kali 박스에 연결하여 보안 도구를 자율적으로 실행하고, 결과를 분석하며, 브라우저 기반 워크플로를 반복하는 AI 기반 침투 테스트 에이전트입니다.
 kamalx06/tornadorevc2
TCP/TLS/mTLS를 통한 리버스 셸 세션을 관리하며, 열거, 인메모리 실행, SOCKS5 피버팅, 지속성을 위한 플러그인을 제공하는 모듈식 포스트 익스플로잇 프레임워크입니다.
 voidsecsoftwares/voidsyscall
크로스 플랫폼 시스템 콜 기반 임플란트 & C2 — 직접 시스템 콜 (Win), 원시 시스템 콜 (Linux), HTTPS/DNS/ICMP 채널. winapi 계층 없음.
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 samybaiwir/dnslivery
DNS를 통한 간편한 파일 및 페이로드 전달
 aipentest/cyberstrikeai
The system of action for AI-native cybersecurity—where intent becomes governed execution, evidence becomes operational memory, and every operation…
 arcanum-sec/wraith
브라우저 후킹 프레임워크로, 공인된 레드 팀과 교육자를 위한 도구입니다. XSS를 통해 브라우저를 후킹하고, 대화형 사후 침투 제어, 블라인드 XSS 정보 수집, 사회공학 오버레이, 실습 랩을 제공합니다.
 kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
DarkTortilla RAT의 리버스 엔지니어링 분석. 신용카드 데이터를 탈취하고, 브라우저 비밀번호를 복호화하며, Telegram, SMTP 및 FTP를 통해 데이터를 유출하는 정교한 악성코드입니다.
 n0qword/mythic_ornn
LLM 기반 Mythic 에이전트, Payload-Type 및 C2 프로필 생성기.
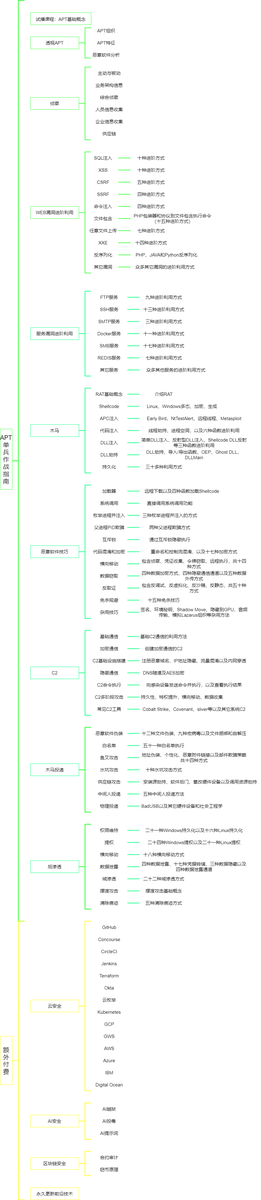 ghostwolflab/apt-individual-combat-guide
APT 공격 기법을 이해하기 위한 교육용 가이드 및 코드 저장소로, 정찰, 웹 및 서비스 악용, 트로이 목마, C2, 사후 악용(post-exploitation)을 실용적인 예제와 함께 다룹니다.
 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Lumma Stealer에 대한 심층 리버스 엔지니어링 분석으로, 프로세스 할로잉(process hollowing), 네이티브 API 호출, C2 통신을 사용하는 정보 탈취형 악성코드입니다. 페이로드 추출, 클립보드 하이재킹, 키로깅, C2 도메인 식별을 포함합니다.
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 bluscreenofjeff/red-team-infrastructure-wiki
Red Team 인프라 하드닝 리소스를 수집하는 Wiki
 lame-projects/stratum-c2
Cloud dead-drop C2 framework — RSA-4096 + AES-256-GCM, 5 cloud providers, Rust-only agents, P2P mesh, persistence engine, credential harvesting
 daniomass/slivermirage
Sliver C2용 Crystal Palace PICO 로더 이중 계층 AMSI 우회, ETW 무력화, AES-256-CBC 암호화 페이로드, 6가지 전달 변형