AI 네이티브 사이버보안을 위한 행동 체계—의도가 통제된 실행이 되고, 증거가 운영 메모리가 되며, 모든 운영이 다음 운영을 개선하는 곳.
AI 네이티브 사이버보안을 위한 행동 시스템—의도가 통제된 실행이 되고, 증거가 운영 기억이 되며, 모든 작업이 다음 작업을 개선합니다.
CyberStrikeAI는 계획, 실행, 인간의 감독, 증거, 재현을 하나의 감사 가능한 워크스페이스에서 연결합니다. Go로 구축되었으며, Pi 기반 에이전트, MCP 네이티브 도구, RAG 지식, 시각적 워크플로, 그리고 승인된 보안 운영을 위한 공격 체인 모델링 및 분석을 결합합니다.
[!IMPORTANT] CyberStrikeAI는 소유한 시스템 또는 명시적으로 테스트 권한을 부여받은 시스템에서만 사용하십시오. 공유 또는 프로덕션 환경의 경우, 고위험 도구, WebShell 또는 C2 기능을 활성화하기 전에 보안 모델 및 강화 가이드를 검토하십시오.
라이트 모드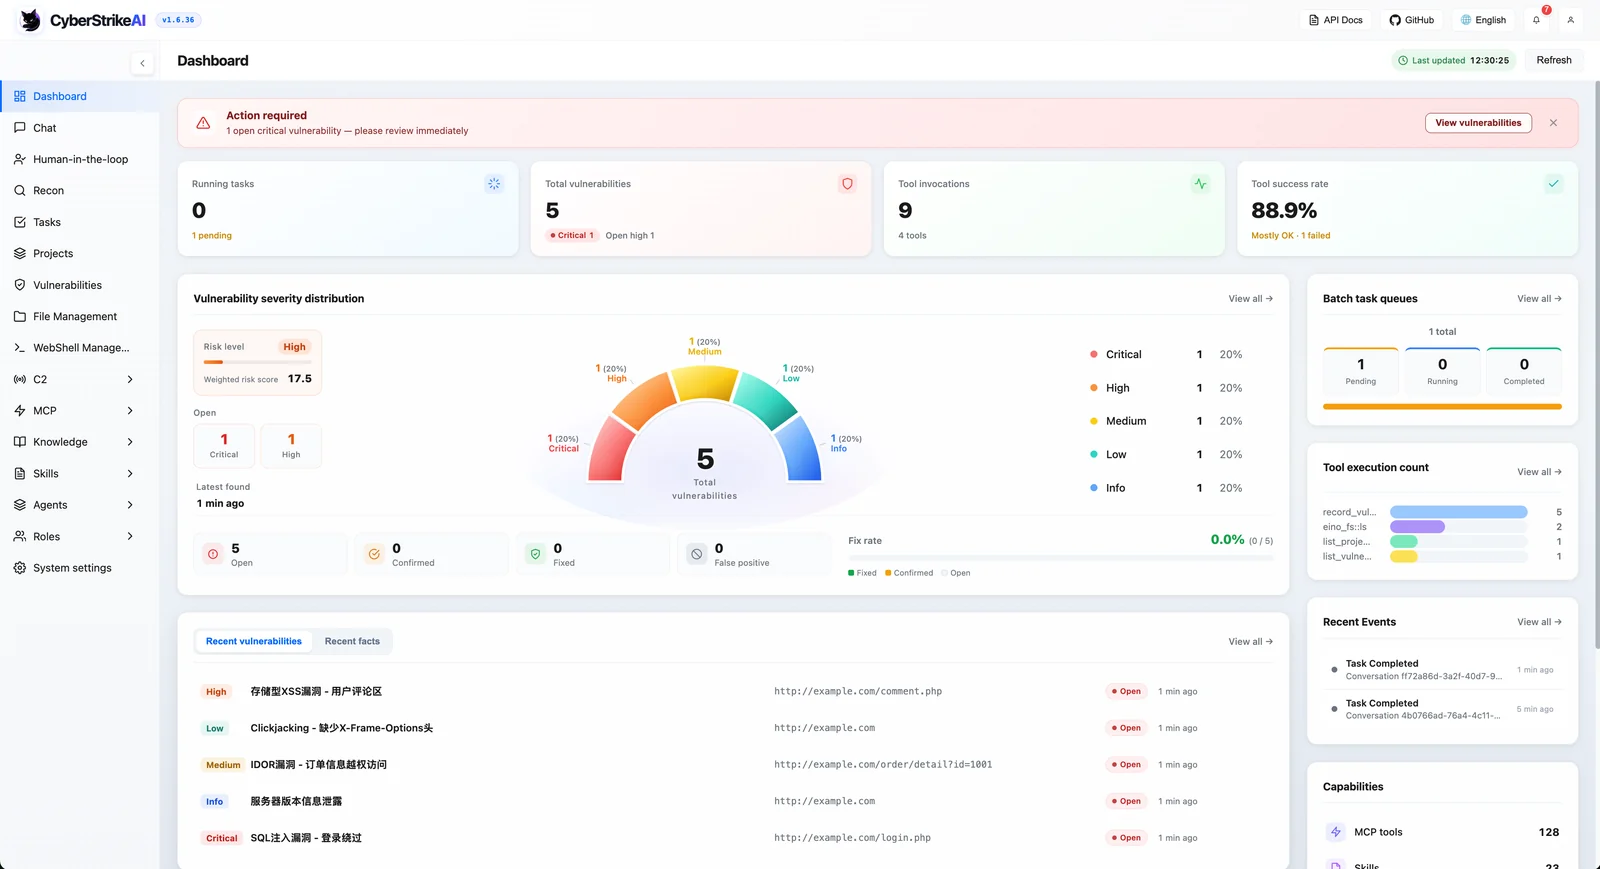
|
다크 모드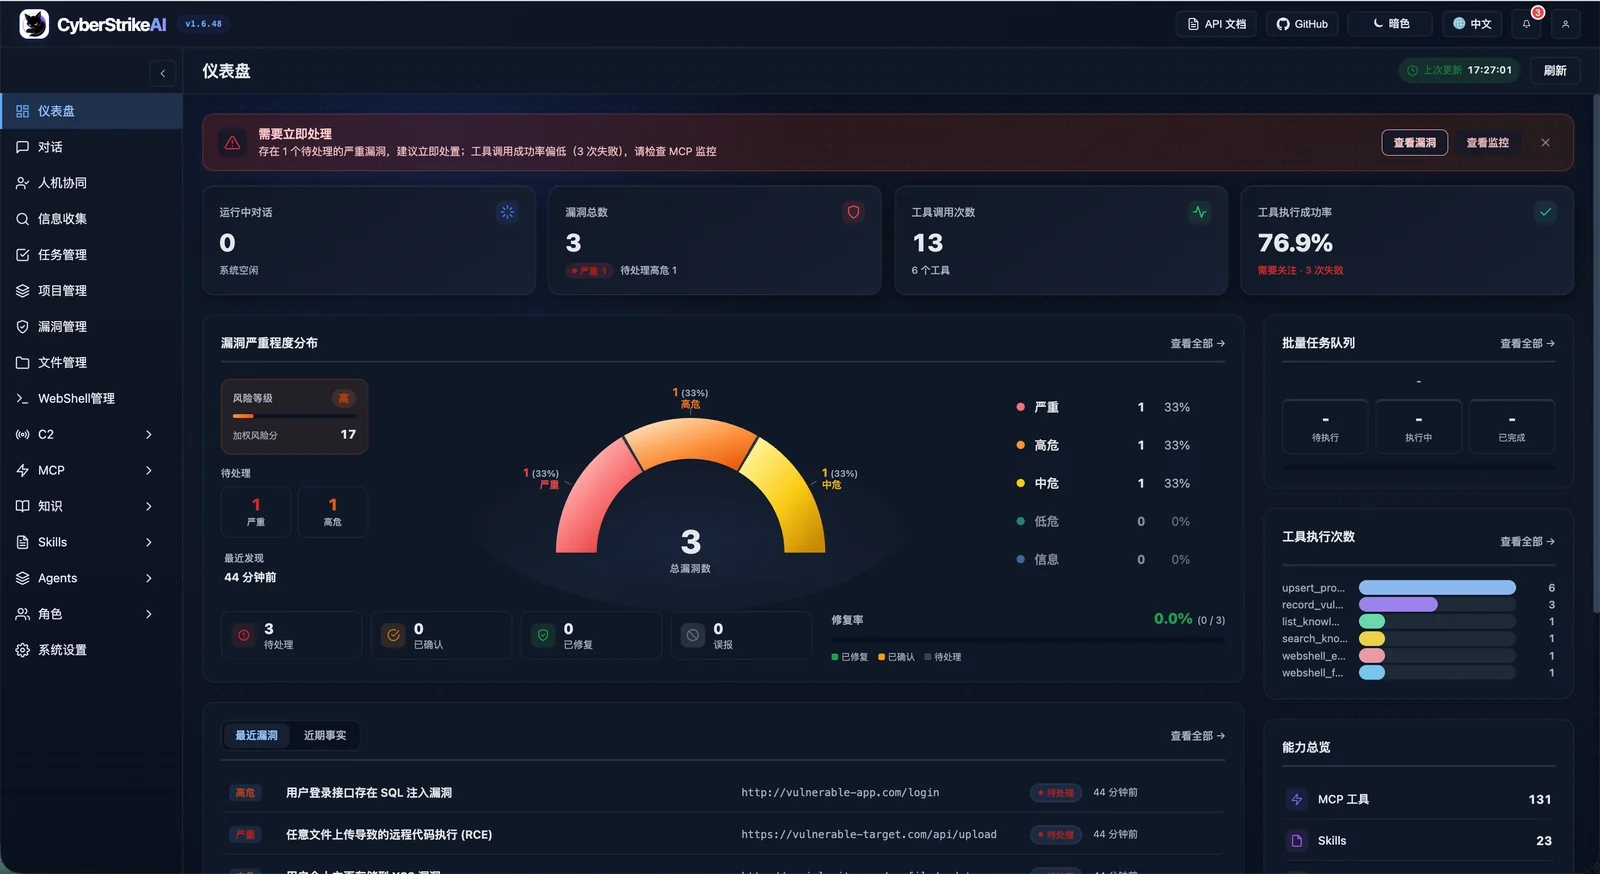
|
대시보드는 시스템 런타임 상태, 보안 취약점, 도구 사용 및 지식 베이스에 대한 포괄적인 개요를 제공하여 사용자가 플랫폼의 핵심 기능과 현재 상태를 빠르게 이해할 수 있도록 돕습니다.
웹 콘솔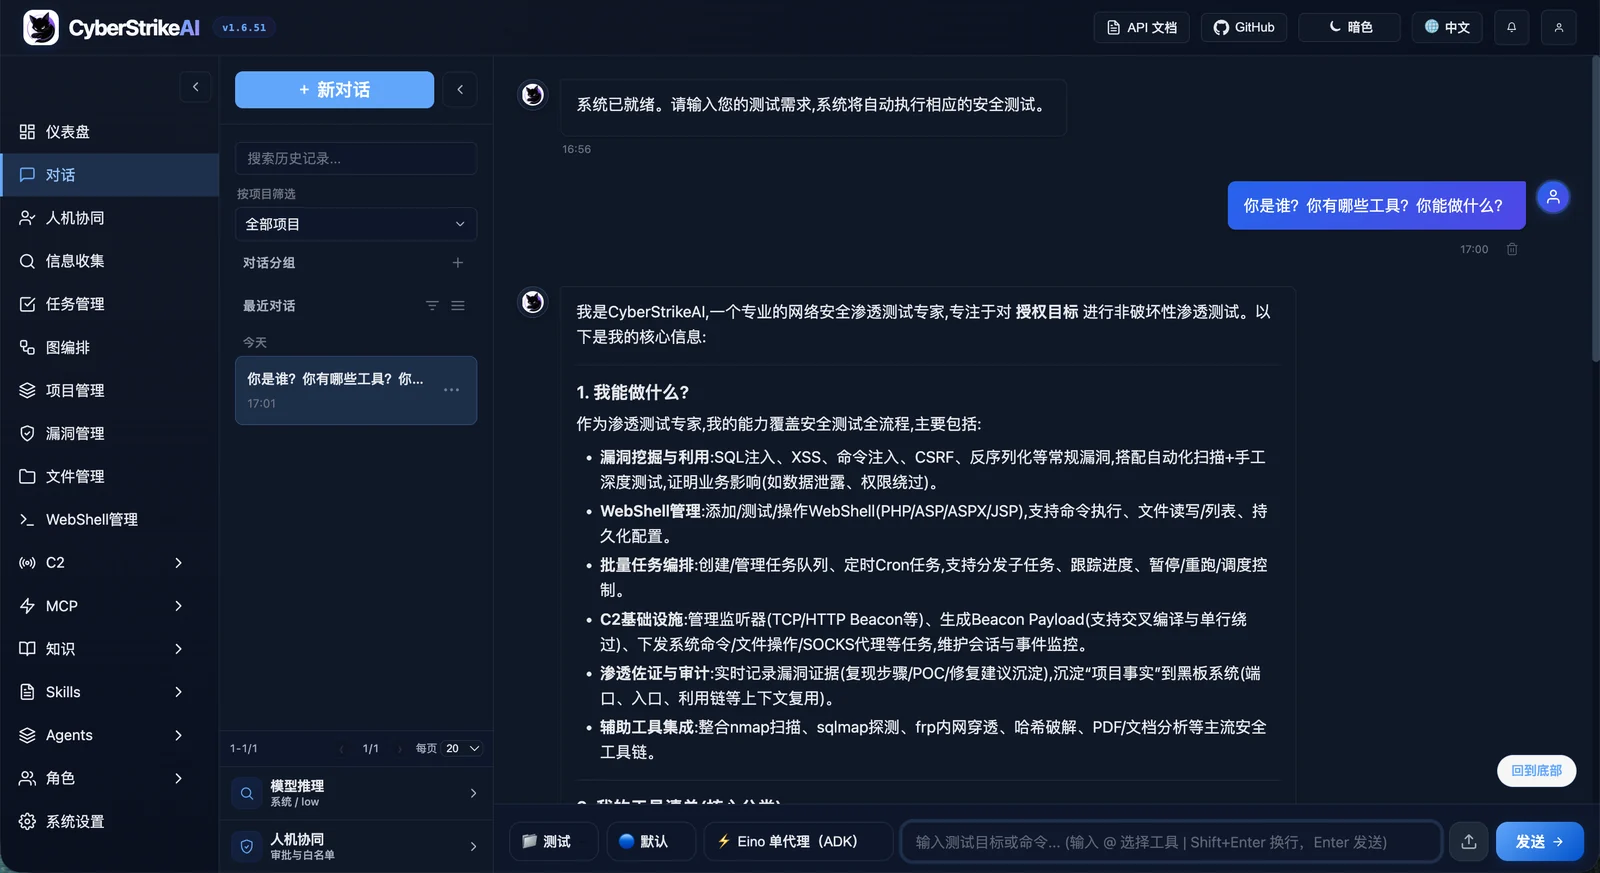
|
작업 관리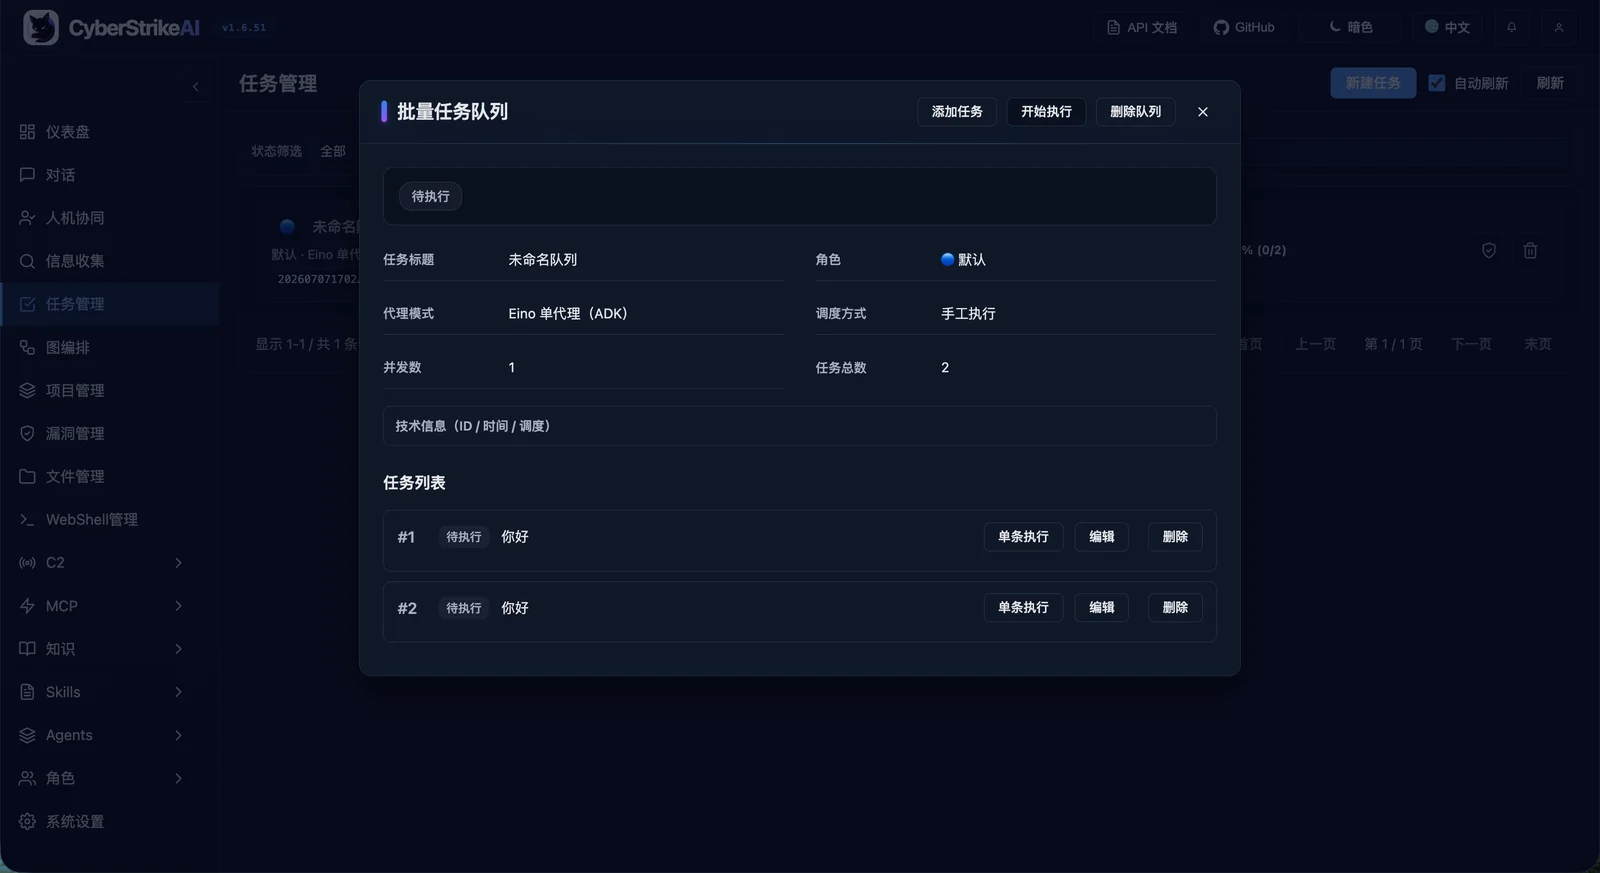
|
취약점 관리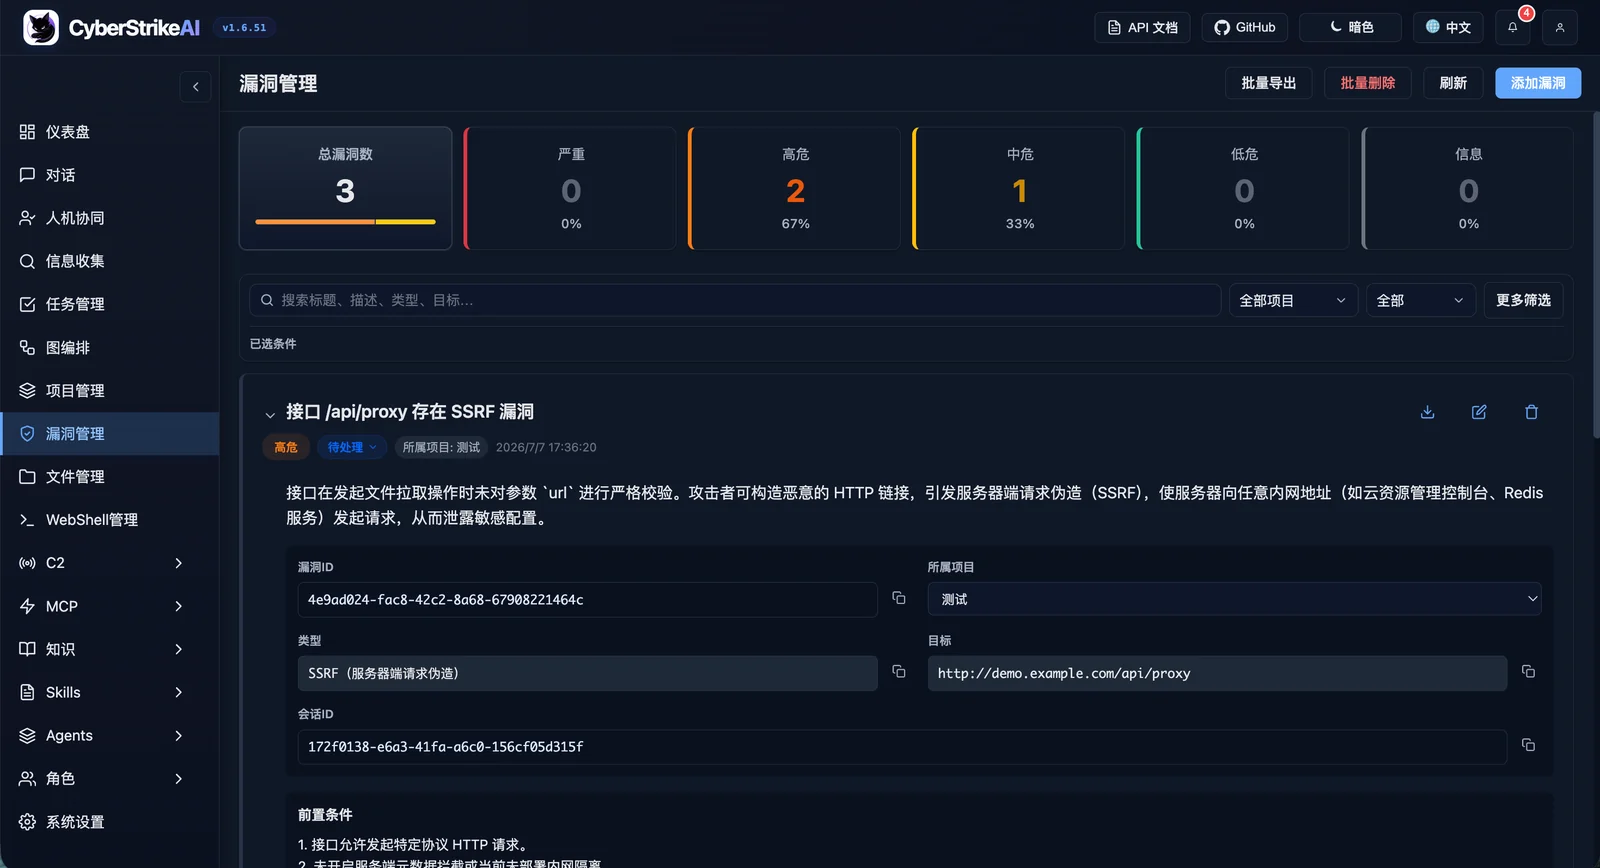
|
WebShell 관리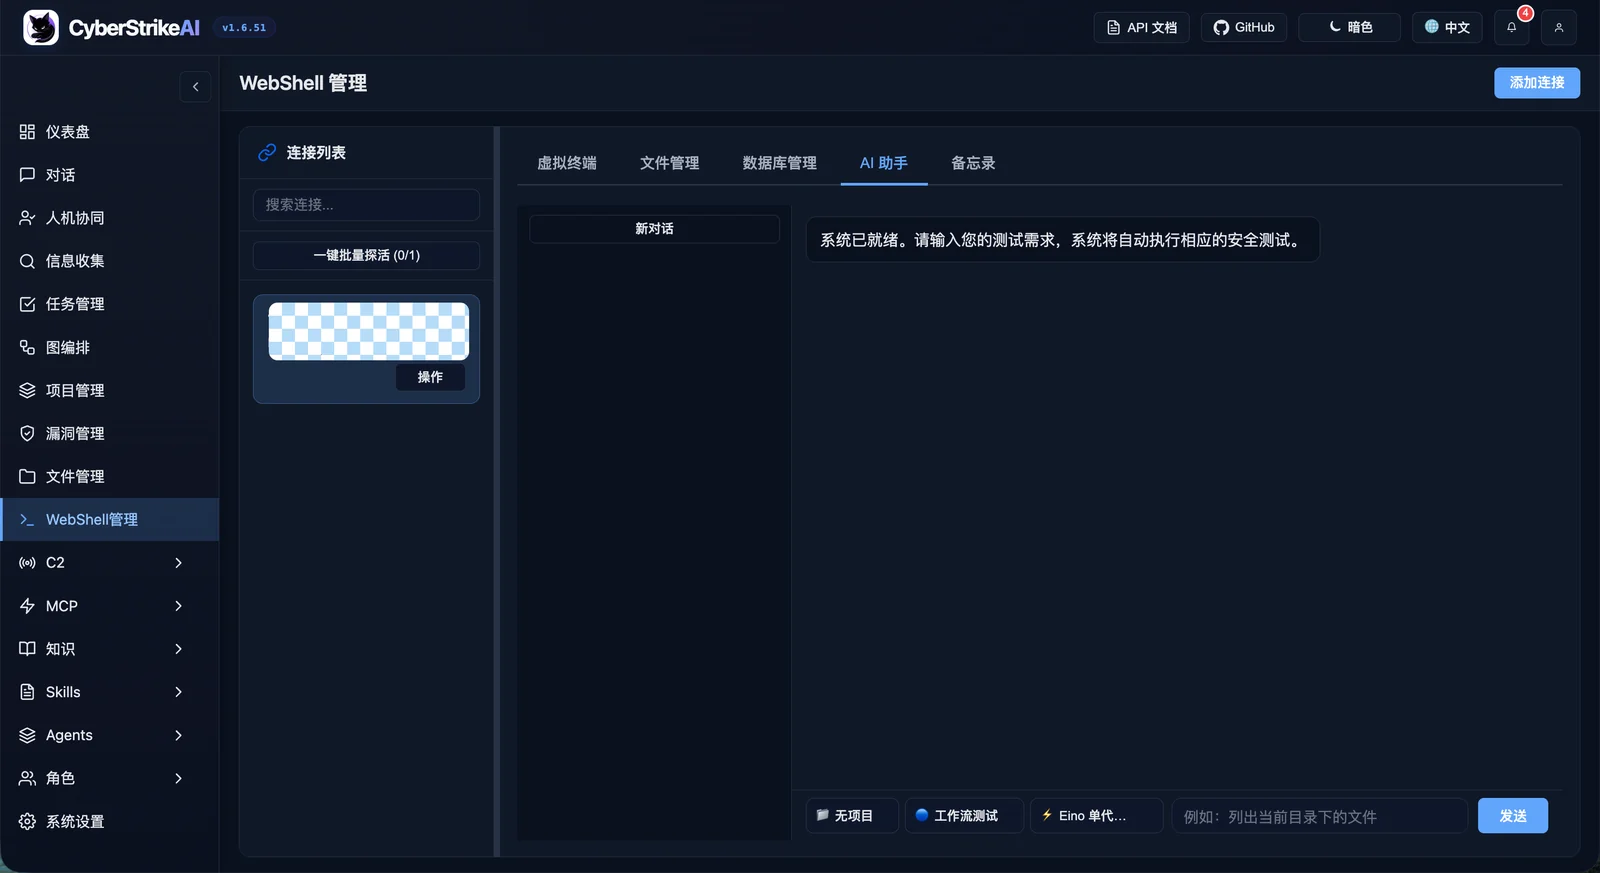
|
MCP 관리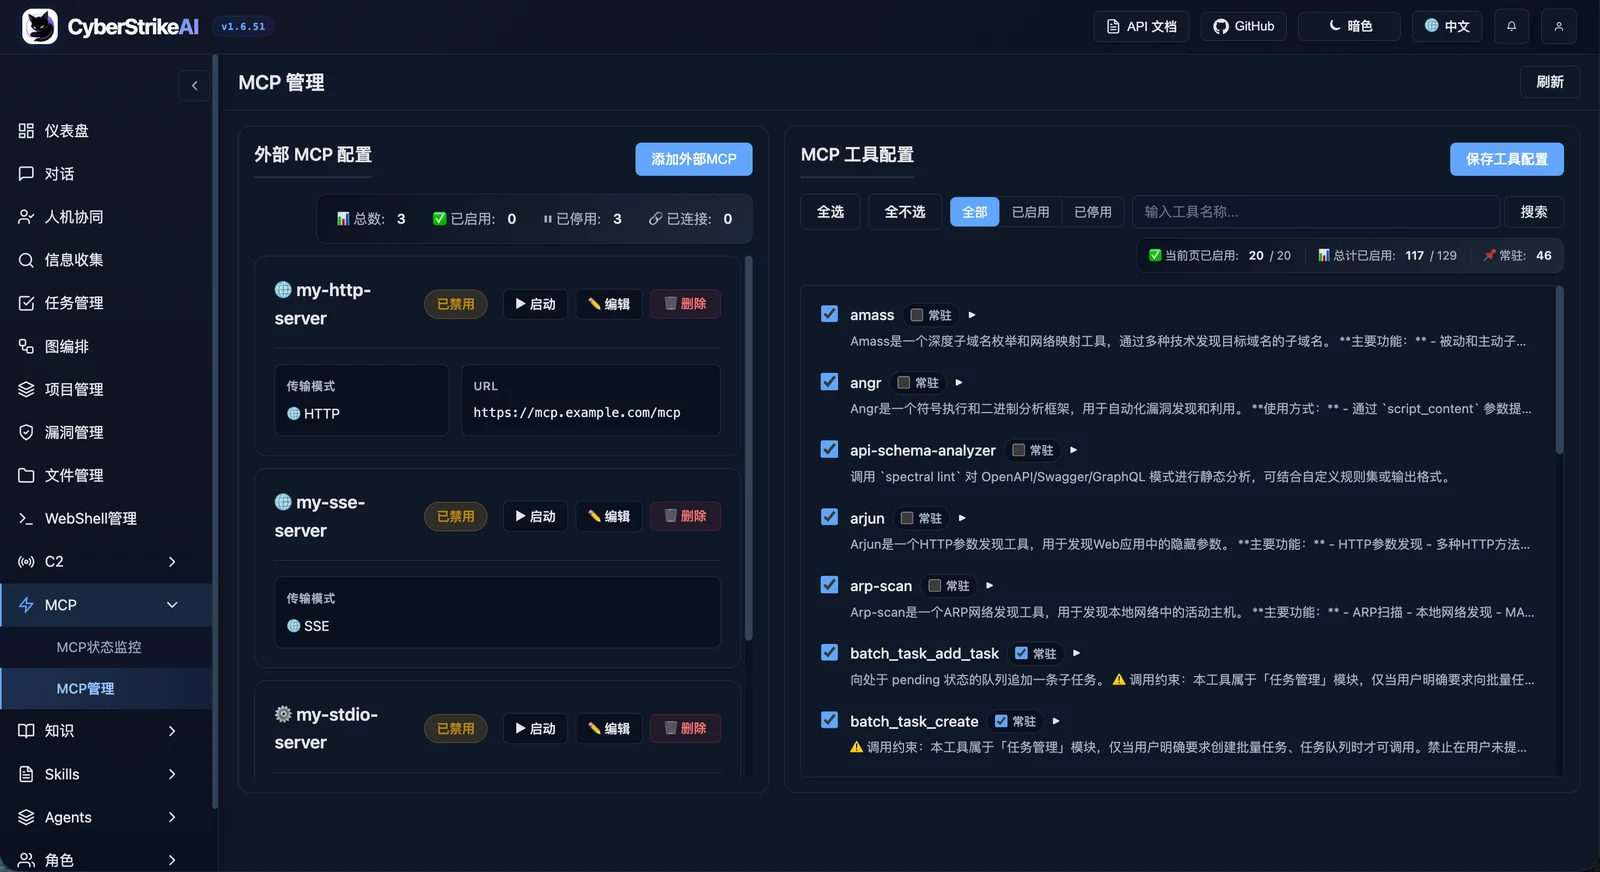
|
지식 베이스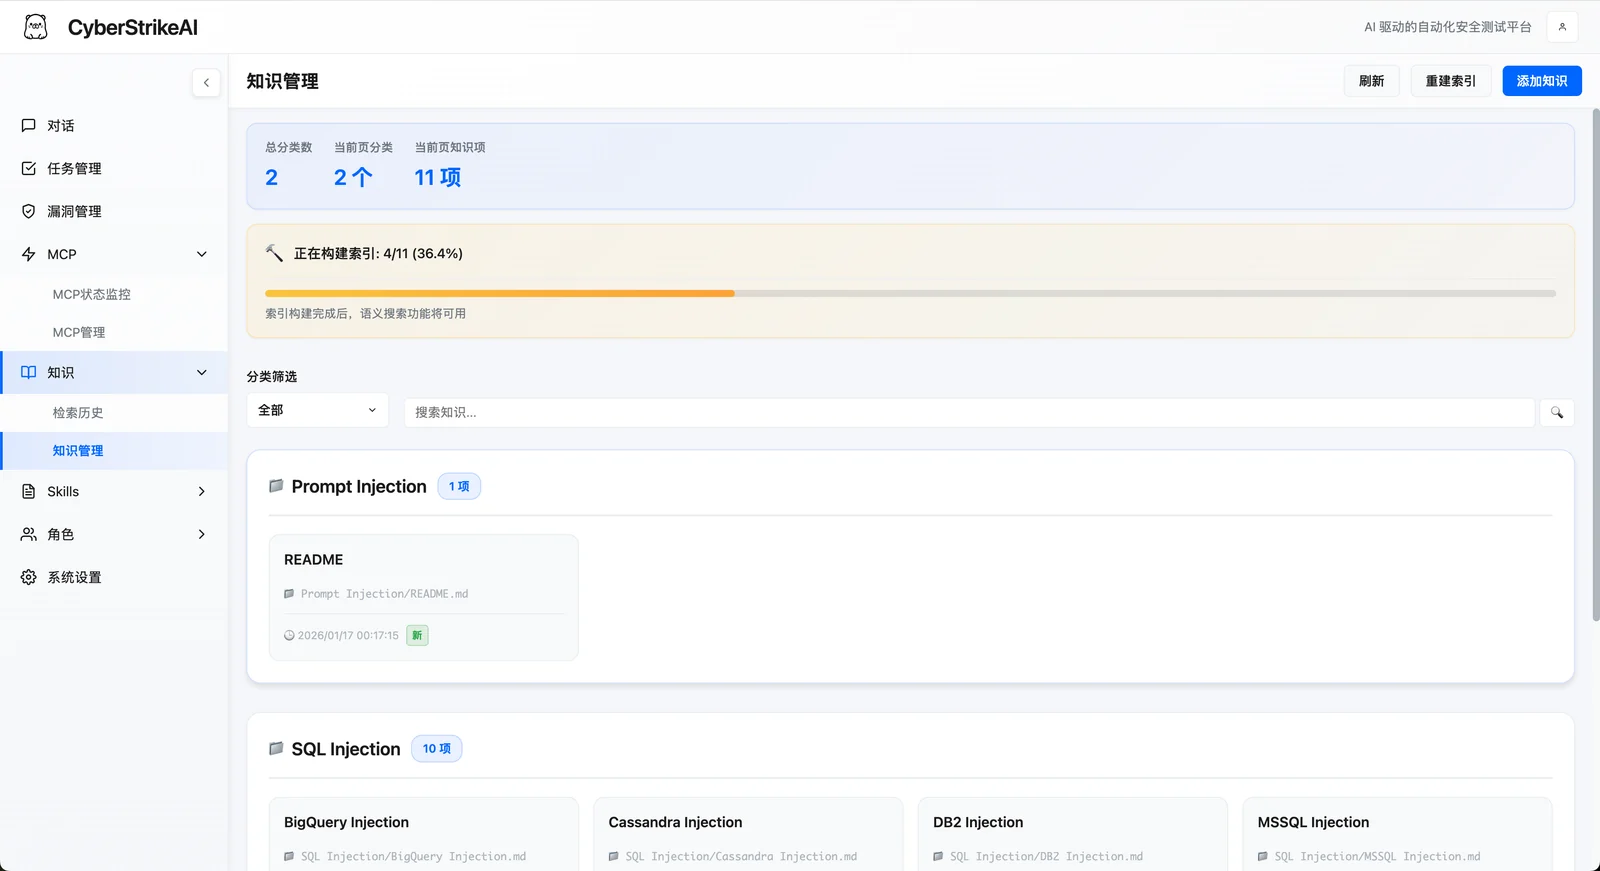
|
스킬 관리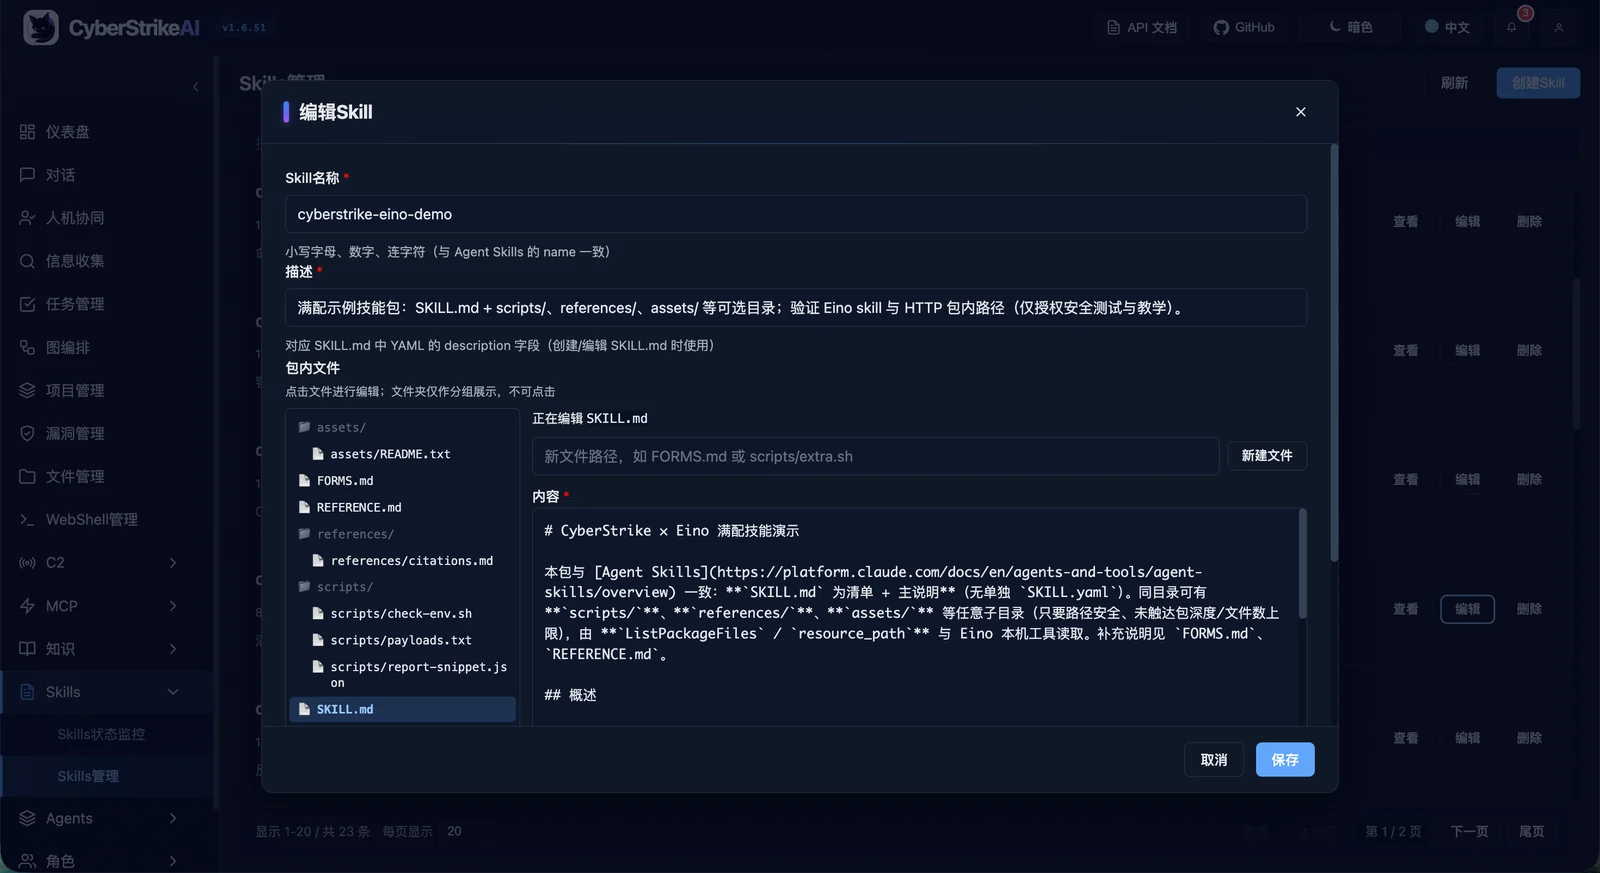
|
에이전트 관리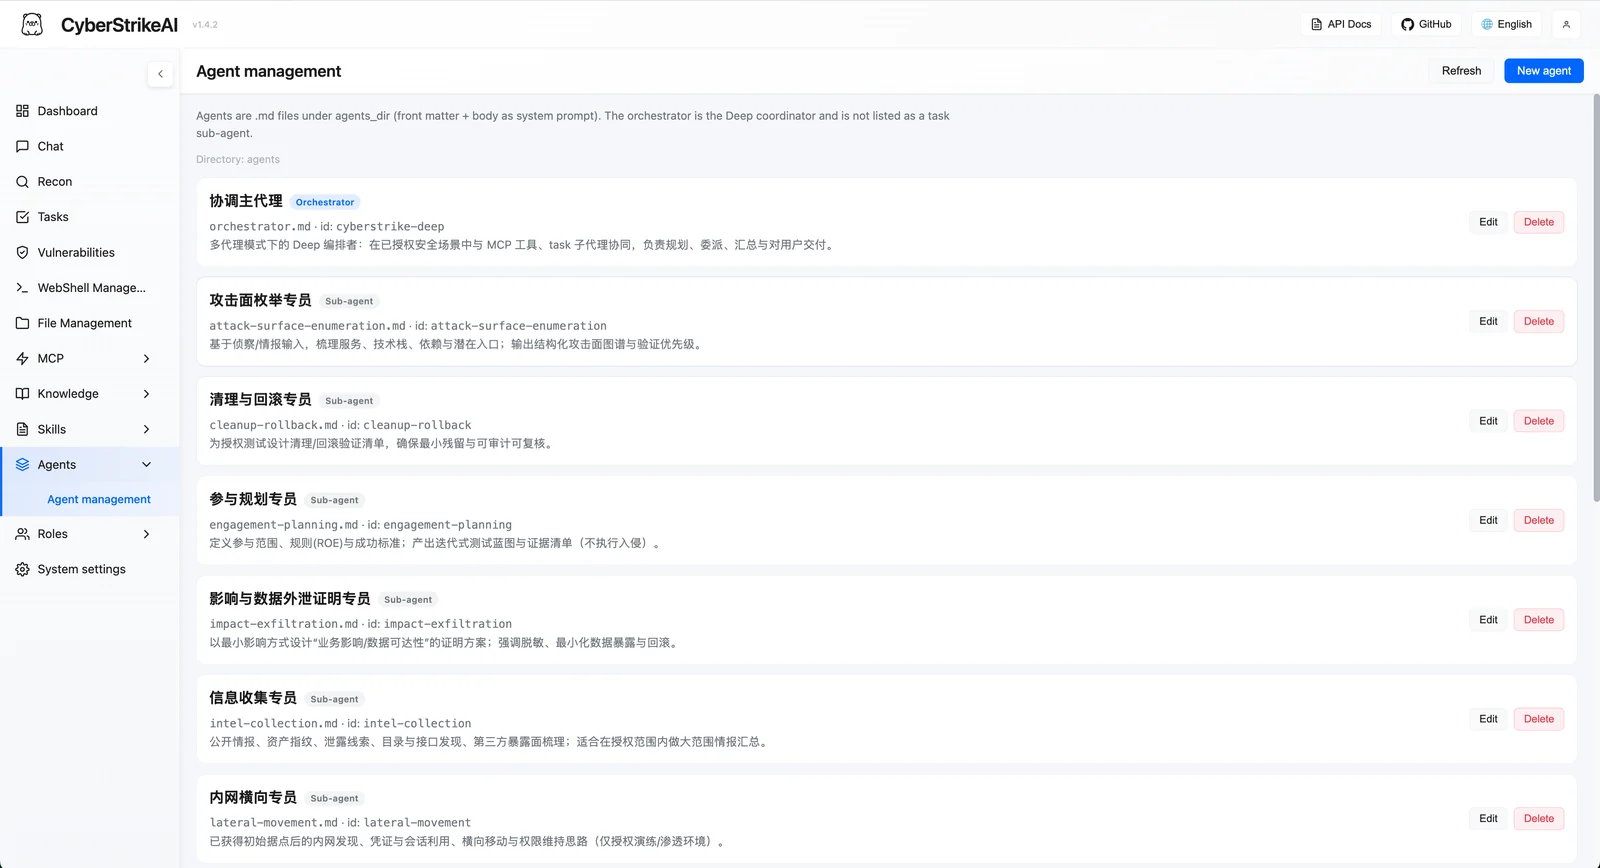
|
역할 관리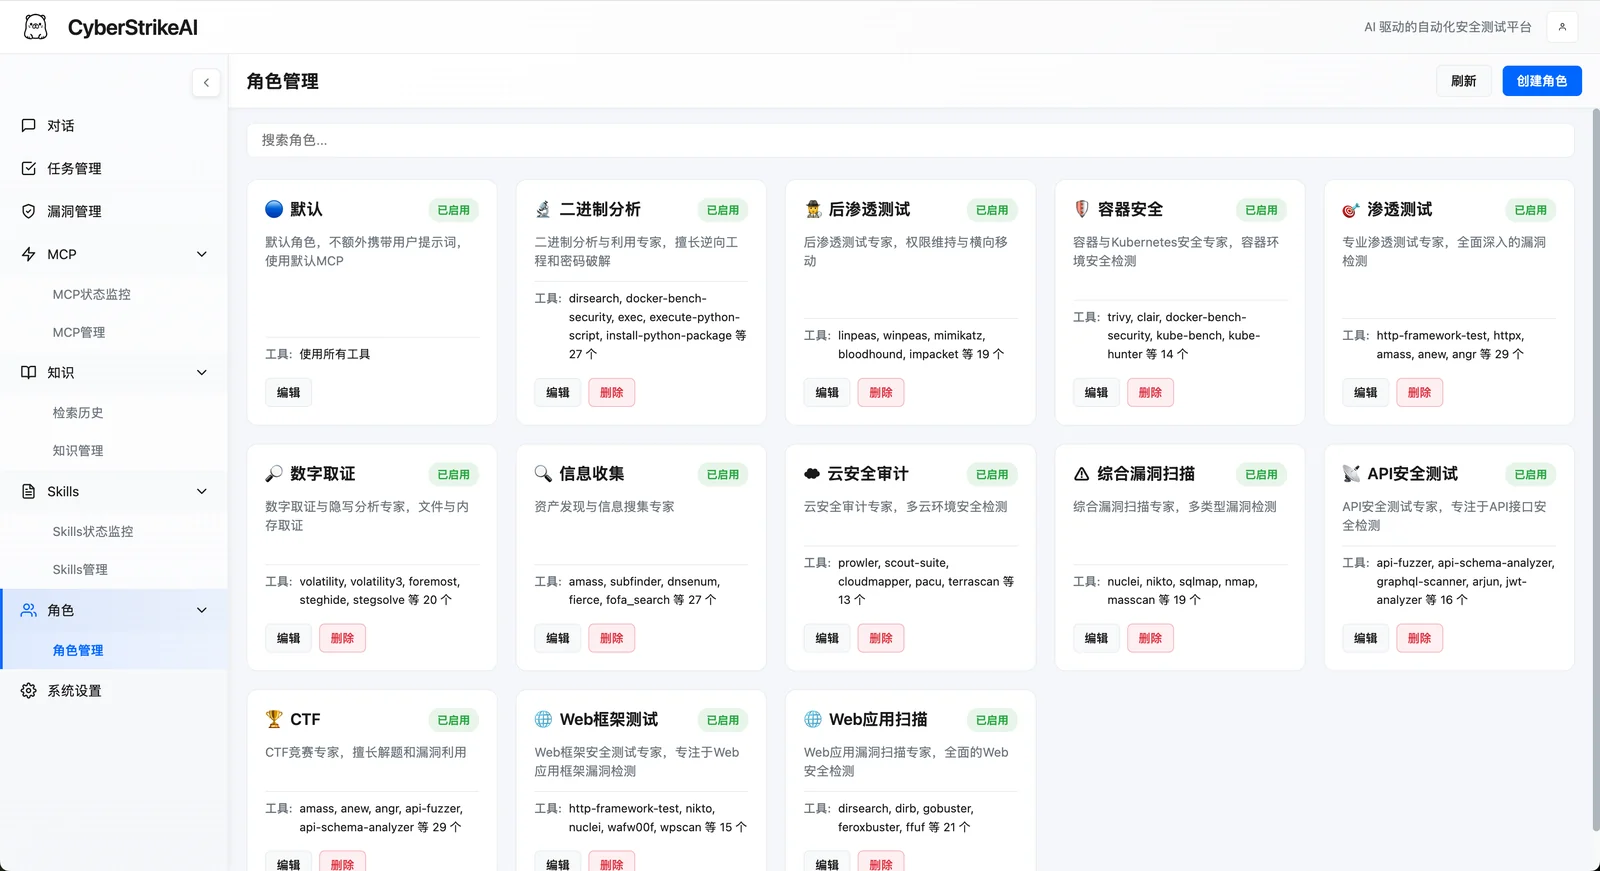
|
시스템 설정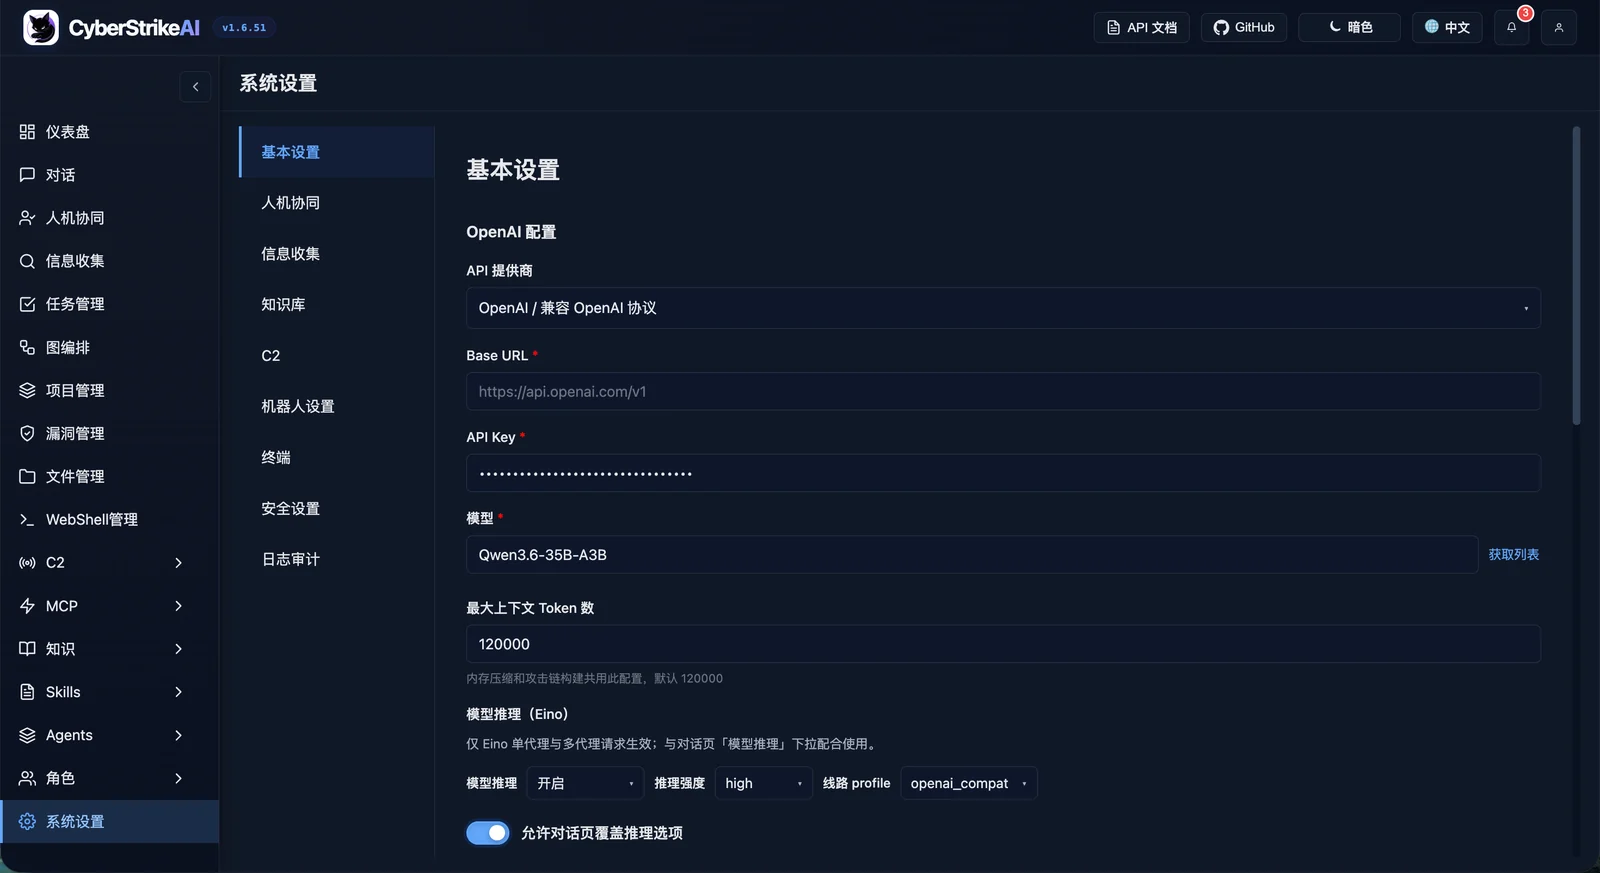
|
MCP stdio 모드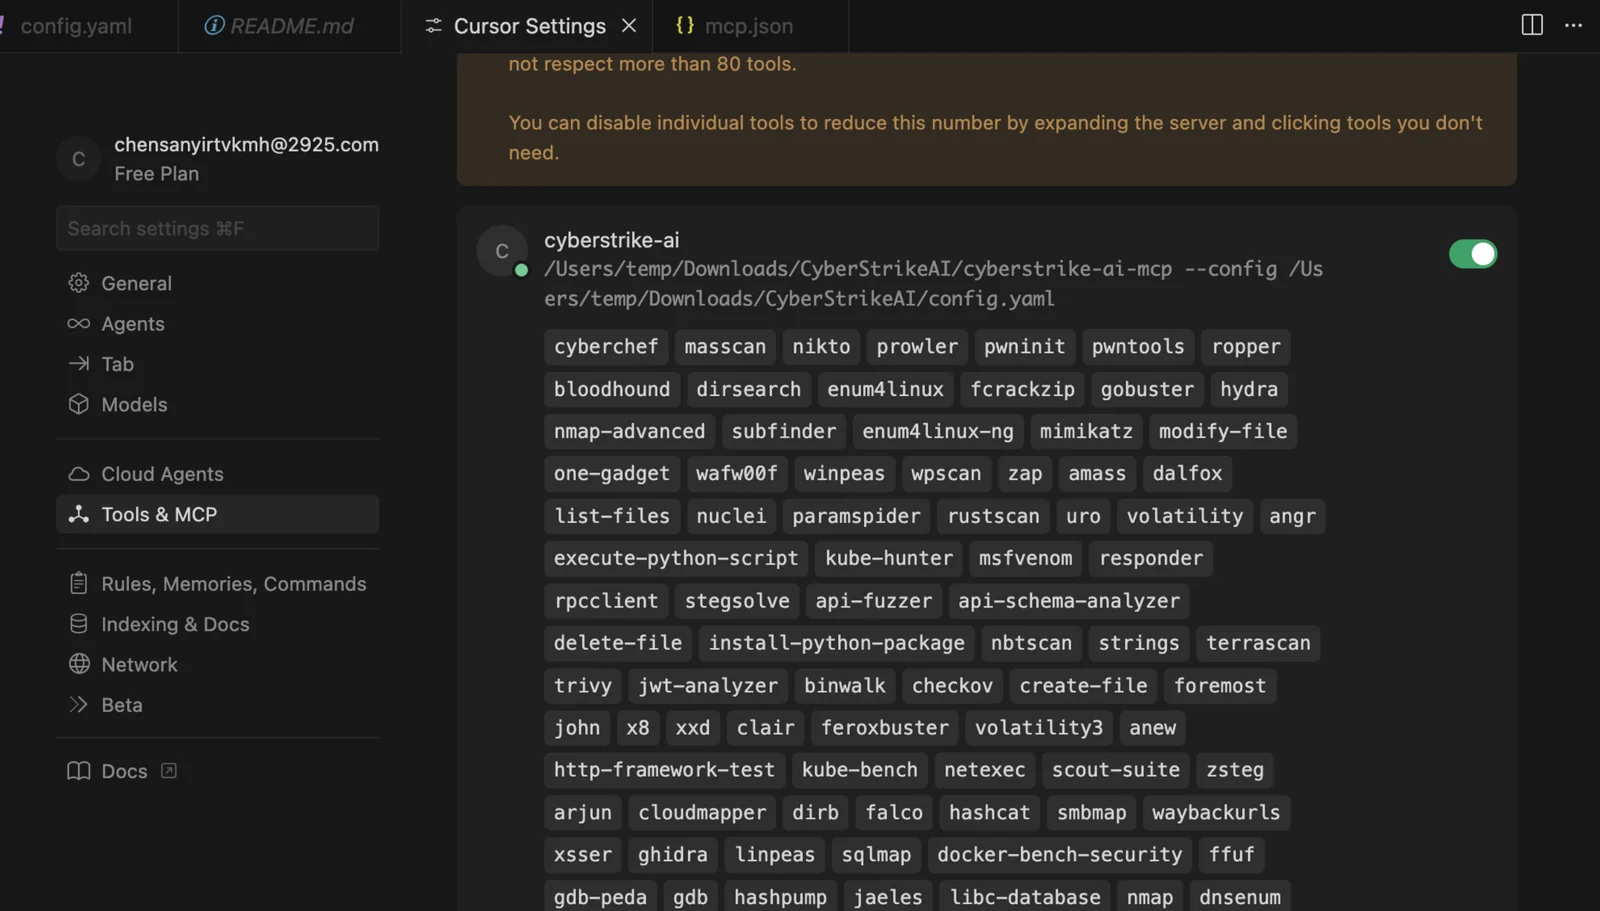
|
Burp Suite 플러그인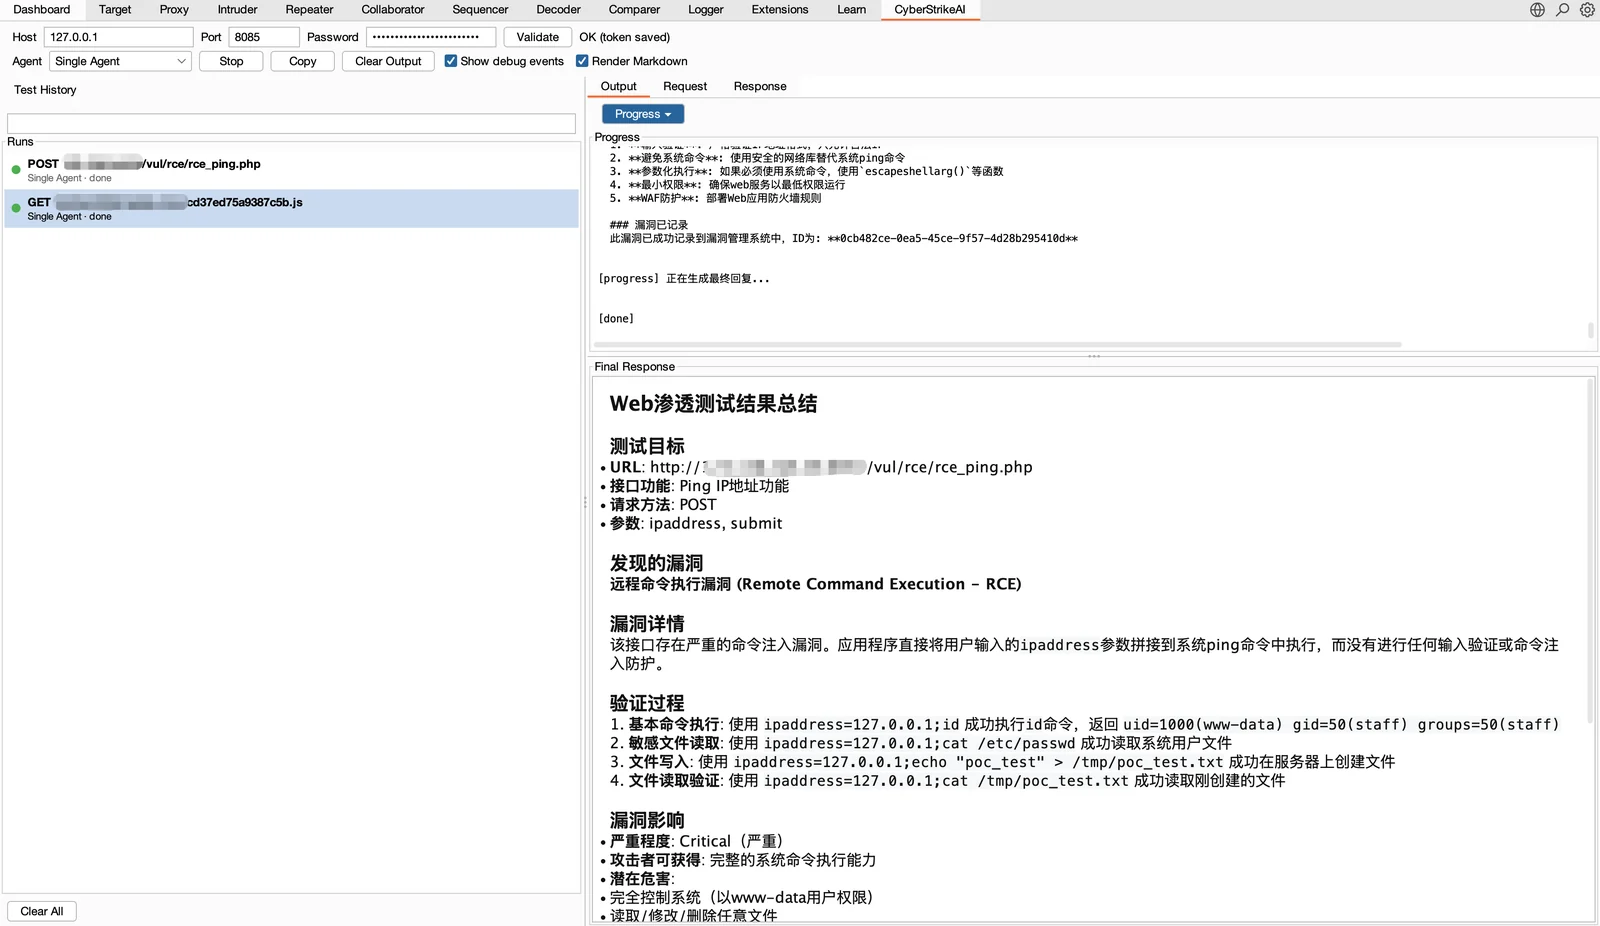
|
execution_id 폴링, 취소, 서버별 서킷 브레이커, 동시성 제한, 통합 출력 상한을 제공합니다.