 s3n4t0r-0x0/bear-c2
아웃오브밴드 발견을 위한 익스플로잇 서버. 타깃을 자신이 소유한 도메인으로 향하게 하세요. 되돌아오는 모든 HTTP 요청과 모든 이메일이 당신이 통제하는 대시보드에 기록되며, 그 대가로 당신이 선택한 응답을 받게 됩니다.
BEAR-C2는 러시아, 중국, 북한, 이란 APT 그룹에서 영감을 받은 실제 세계의 TTP를 기반으로 구축된 적대자 시뮬레이션 및 에뮬레이션 프레임워크입니다. 다양한 교전 시나리오를 위한 유연한 환경을 제공하며, APT Attack Simulation Repository의 관련 시뮬레이션 연구를 바탕으로 레드 팀 운영과 적대자 에뮬레이션을 위한 현실적인 기반을 제공합니다. 방어 회피 기법과 다양한 암호화 옵션을 지원하여 실제 세계의 침입 시나리오를 정확하게 재현합니다.

[!CAUTION] 이 프로젝트는 교육 및 연구 목적으로만 사용되며, 무단으로 사용할 경우 법적 책임이 발생할 수 있음을 반드시 유의해야 합니다.
chmod +x Makefile && ./Makefile

./BEAR-C2
⚠️ 참고: 이 프로젝트는 활발히 개발 중입니다. 기능은 지속적으로 추가되고 개선됩니다.
| 기능 | 설명 |
|---|---|
| 다중 프로토콜 리스너 | DoH, HTTPS, HTTP, QUIC, Reverse TCP |
| 리스너별 암호화 | AES, XOR, RC4, DES, ChaCha20, RSA |
| 유출 프로필 | Google Drive, OneDrive, Dropbox |
| 통합 C2 채널 | 통합된 Telegram, Discord C2 통신 채널 |
| 프록시 지원 | SOCKS4, SOCKS4a, SOCKS5 프록시 및 리디렉터 지원 |
| 동적 도메인 생성 알고리즘 | 복원력 있는 인프라 시뮬레이션을 위한 DGA 지원 |
| JA3S 핑거프린팅 | 트래픽 시뮬레이션 및 네트워크 프로필 튜닝을 위한 사용자 정의 가능한 JA3S 핑거프린트 |
| 가변형 C2 프로필 | 유연한 네트워크 트래픽 시뮬레이션을 위한 커뮤니티 Malleable C2 profiles 지원 |
APT 기법을 정확하게 재현하려면 현대의 침입에서 사용되는 연결 프로토콜, 암호화 방식, 유출 기법, C2 채널/프로필을 모방할 수 있는 유연한 환경이 필요합니다. 그러나 이러한 수준의 정밀도를 달성하는 것은 항상 어려운 과제였습니다.
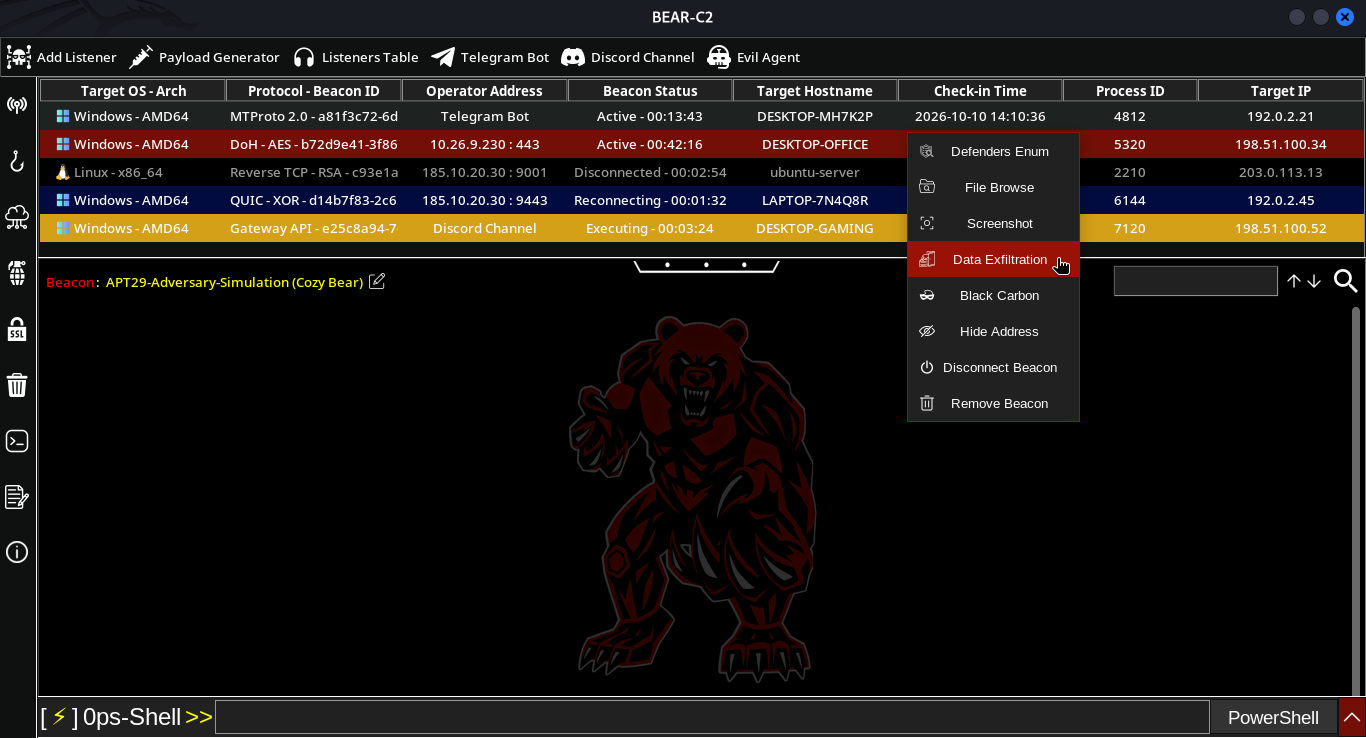
운영자가 특정 유출 프로필과 함께 특정 암호화 방식을 테스트해야 할 때마다, 공격 시나리오에 맞는 별도의 C2 스크립트를 구축해야 합니다. 예를 들어, 한 시뮬레이션에서는 OneDrive 유출과 함께 AES 암호화가 필요할 수 있고, 다른 시뮬레이션에서는 실제 공격에서 관찰된 기법을 반영하기 위해 Dropbox 유출과 결합된 다른 암호화 방식이 필요할 수 있습니다. 이러한 유연성 부족은 프로세스를 비효율적이고 시간 소모적으로 만듭니다.
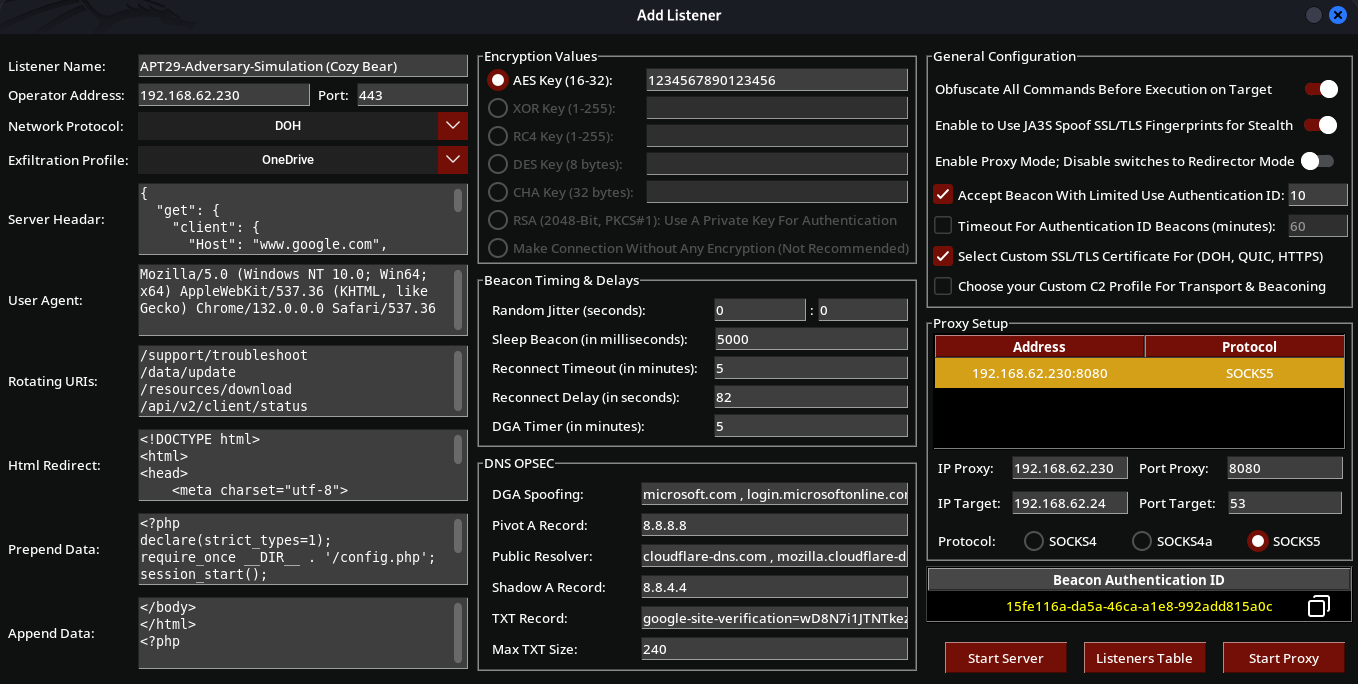
이것이 바로 BEAR C2가 개발된 이유로, 새로운 리스너를 통한 완전한 사용자 정의를 갖춘 적대자 시뮬레이션을 제공하여 연결 프로토콜, 암호화, 유출 및 자동화된 로딩 기법의 원활한 구성을 가능하게 합니다. 이를 통해 모든 시나리오에 대해 사용자 정의 스크립트를 구축할 필요 없이 시뮬레이션이 실제 APT 침입을 정확하게 반영할 수 있도록 보장합니다.
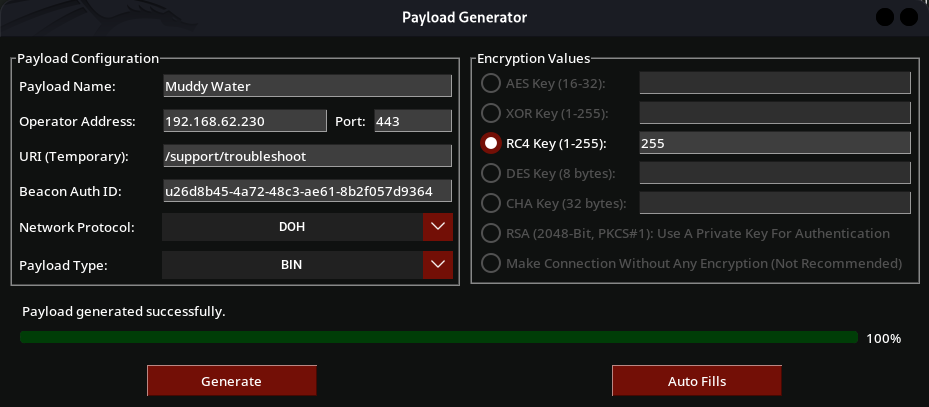
BEAR-C2의 페이로드 생성기입니다. 선택된 리스너 구성에 따라 사용자 정의된 페이로드/비콘을 자동으로 빌드하며, 페이로드 유형(EXE, DLL, BIN, HEX), 네트워크 프로토콜(DoH, HTTPS, HTTP, QUIC, Reverse TCP), 암호화 유형(AES, XOR, RC4, DES, ChaCha20, RSA 또는 없음)을 지원합니다. Auto Fills 버튼은 리스너 테이블에서 이전에 구성된 모든 리스너를 나열하는 리스너 선택기 창을 엽니다. 리스너를 선택하면 Tactical Load가 리스너 이름, 운영자 주소 + 포트, 네트워크 프로토콜, 암호화 유형 + 키, 비콘 인증 ID, URI 경로를 자동으로 채웁니다. 이를 통해 운영자는 리스너 세부 정보를 수동으로 다시 입력할 필요 없이 일치하는 페이로드를 신속하게 생성할 수 있습니다.
리스너 테이블은 모든 활성 및 구성된 C2 리스너에 대한 중앙 집중식 개요를 제공합니다. 리스너 이름, 주소, 네트워크 프로토콜, 암호화 방식, 유출 프로필 및 현재 상태(활성 또는 중지됨/연결 끊김)와 같은 필수 세부 정보를 표시합니다. 이 인터페이스에서 운영자는 리스너를 쉽게 시작, 중지, 이름 변경 또는 제거할 수 있습니다. 또한 비콘 통신 관리를 위한 암호화 키 및 인증 ID에 빠르게 액세스할 수 있습니다. 이 테이블은 C2 인프라를 조정하고 모니터링하기 위한 명령 허브 역할을 합니다.

Google Drive, OneDrive, Dropbox 등 지원되는 클라우드 스토리지 제공업체에 대해 세션별 유출 설정을 구성합니다. 유출 프로필(Exfiltration Profile) 인터페이스를 사용하면 API 액세스 토큰과 대상 폴더 경로를 정의할 수 있어 각 세션에 맞게 데이터 수집 워크플로를 사용자 지정할 수 있습니다. 각 세션은 자체 유출 프로필을 사용할 수 있으므로, 작업에 따라 수집된 데이터를 서로 다른 클라우드 스토리지 제공업체나 대상으로 손쉽게 라우팅할 수 있습니다.

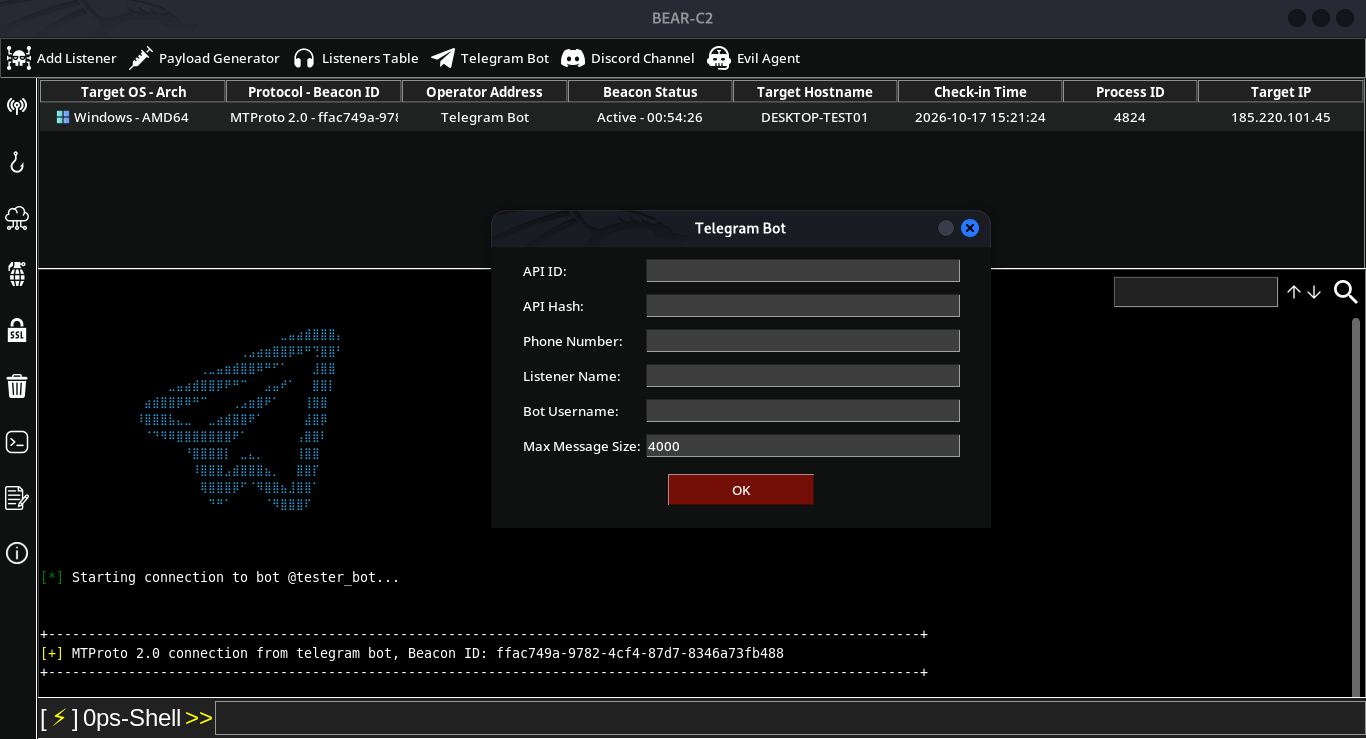
Telegram 통신 계층은 Telegram 봇을 C2 서버와 페이로드 사이의 중개자로 사용합니다. C2 서버는 구성된 API ID, API Hash, Phone Number를 사용하여 Telegram 계정에 인증한 다음, 해당 계정을 통해 이전에 생성한 Telegram 봇에 연결합니다.
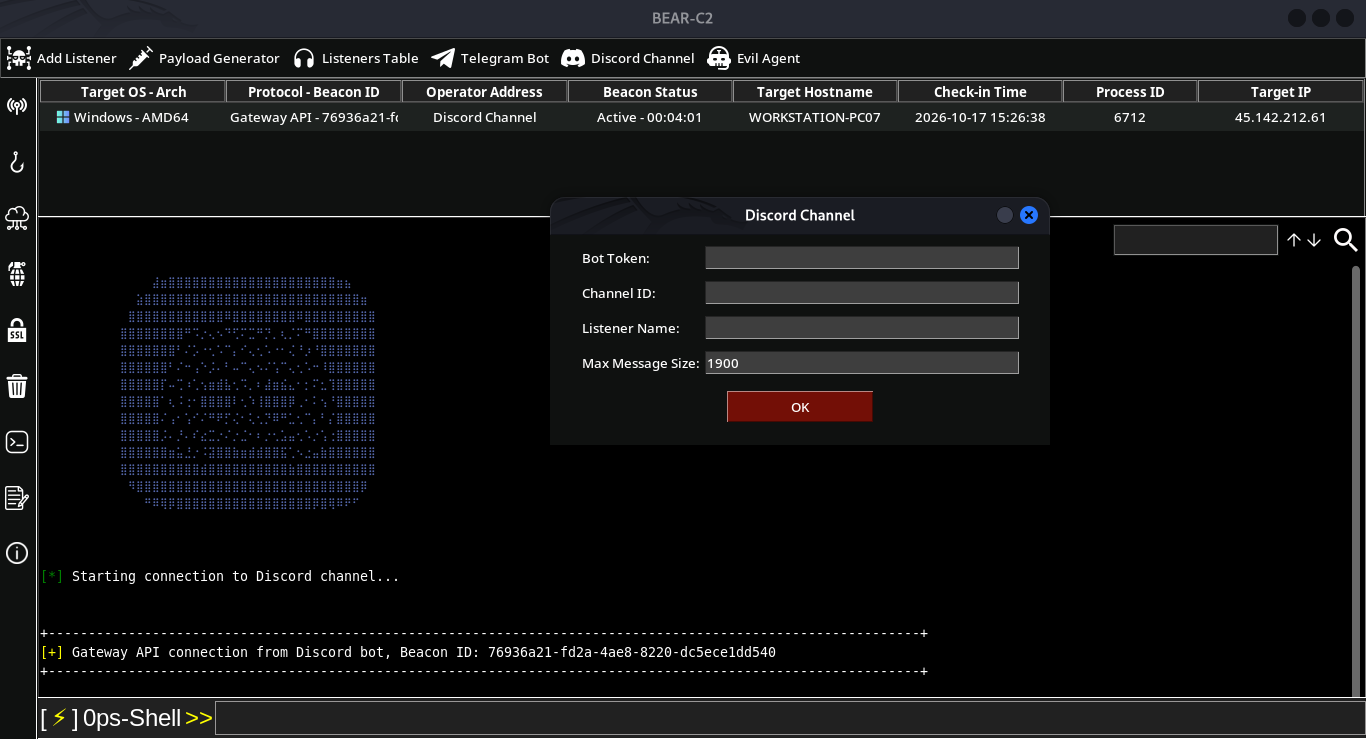
이 단계는 Discord Gateway API를 사용하는 Discord 기반 통신 계층으로 기존의 명령 및 제어 통신 채널을 대체합니다. 전용 서버, 고정 IP 주소 또는 사용자 지정 도메인에 의존하는 대신, 운영자는 비공개 Discord 채널을 통해 시뮬레이션된 임플란트와 통신합니다.
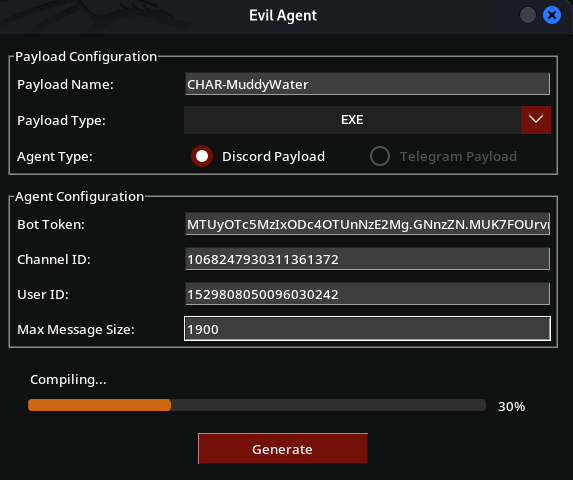
evil agent는 BEAR-C2용 페이로드 생성기로, 서드파티 메시징 플랫폼을 통해 통신하는 사용자 지정 에이전트를 빌드하며, 에이전트 유형(Discord, Telegram), 페이로드 유형(EXE, DLL, BIN, HEX), 그리고 구성 가능한 최대 메시지 크기(Max Message Size)를 지원합니다. 인터페이스는 각 에이전트 유형에 필요한 필드를 동적으로 표시합니다. Discord의 경우 Bot Token, Channel ID, User ID를, Telegram의 경우 Bot Token만 표시하며, 전용 리스너나 노출된 포트 없이 기존 메시징 플랫폼을 통한 대체 통신 채널을 제공합니다.
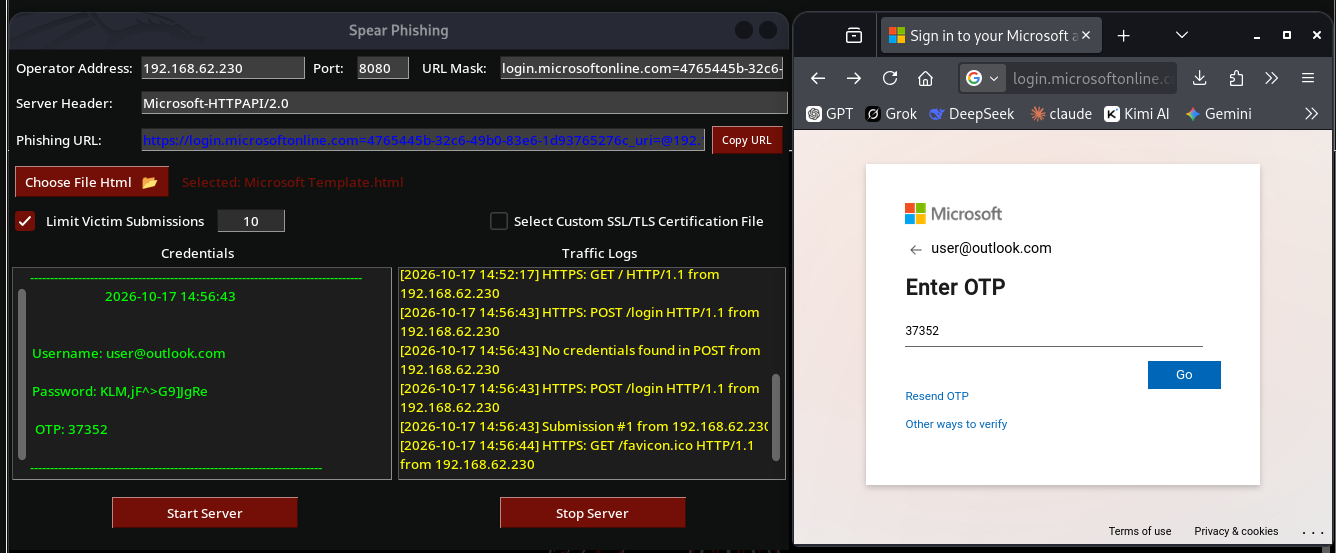
승인된 적대자 시뮬레이션 훈련 중 피싱 시나리오를 구성하고 관리하기 위한 전용 인터페이스를 통해 스피어 피싱 캠페인을 시뮬레이션합니다. 이 모듈은 피해자 제출 한도, 구성 가능한 피싱 매개변수, 세션 관리와 같은 캠페인 제어 기능을 제공하여, 운영자가 캠페인 동작을 제어하고 시뮬레이션된 피싱 시나리오에 대한 사용자 상호작용을 평가할 수 있게 합니다. 통제된 피싱 평가를 지원하도록 설계되었으며, 운영자에게 캠페인 실행에 대한 더 큰 가시성과 제어력을 제공합니다.
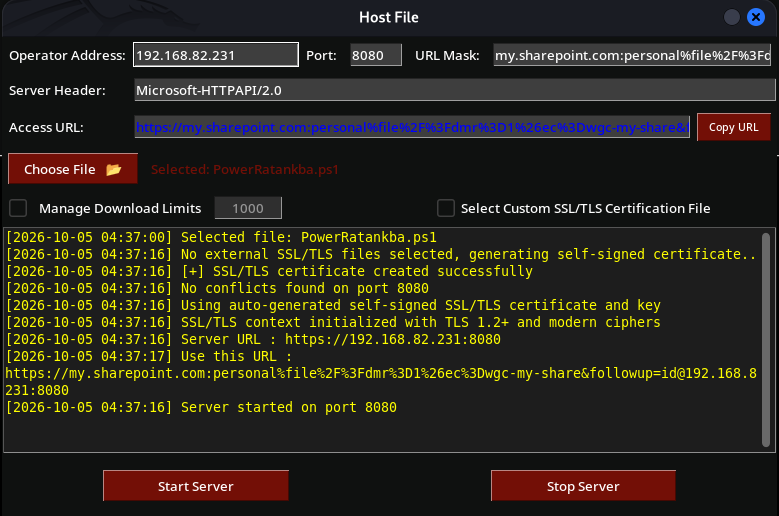
구성 가능한 서버 설정과 자동화된 파일 전달 기능을 갖춘 전용 호스트 파일(Host File) 인터페이스를 통해 파일을 호스팅하고 배포합니다. 호스팅된 파일은 접근 시 사용자 상호작용이나 수동 다운로드 프롬프트 없이 자동으로 로드됩니다. 이 인터페이스는 통제된 적대자 시뮬레이션 및 승인된 보안 테스트 워크플로를 위한 중앙 집중식 파일 호스팅 및 전달 관리를 제공합니다.
스크립트 난독화기는 PS1, BAT, HTML, VBS, JS, PY 페이로드를 지원하며 여러 구성 가능한 난독화 계층을 갖춘 종합적인 난독화 엔진을 제공합니다. 여기에는 변수 및 함수 이름 변경, 문자열 암호화, 정크 코드 삽입, 다중 계층 난독화, 안티 디버깅 기법, XOR 기반 페이로드 암호화가 포함됩니다. 이러한 기능은 분석 복잡성을 높이고 스크립트 가독성을 낮추며 리버스 엔지니어링을 훨씬 어렵게 만드는 동시에 페이로드가 정적 분석을 더 잘 견디도록 돕습니다.


