Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
ARES — MITRE ATT&CK 모듈 오케스트레이션, DAG 공격 경로 해결, OPSEC 제어, 암호화된 자격 증명 보관소, 다중 형식 보고를 갖춘 자율 레드팀 참여 플랫폼입니다. | Kitploit

도구/GitHubGitHub/mafifrizi/ares
Defensive ToolsPenetration Testing FrameworksExploit FrameworksVulnerability AnalysisPost-ExploitationCloud SecurityCommand and ControlRed Teaming
GitHubmafifrizi/ares

ARES

MITRE ATT&CK 모듈 오케스트레이션, DAG 공격 경로 해결, OPSEC 제어, 암호화된 자격 증명 보관소, 다중 형식 보고를 갖춘 자율 레드팀 참여 플랫폼입니다.
1.1k2382245일 전Kitploit 검토 완료
공유
저장소 보기
ARES 로고

운영자 주도 레드팀 오케스트레이션 및 지속적 보안 검증

익스플로잇 가능성을 입증하세요. Crown Jewels까지의 최단 경로를 계산하세요. 감사 준비가 완료된 증거를 제공하세요. 방어 태세를 1년에 한 번이 아니라 지속적으로 검증해야 하는 엔터프라이즈 레드팀, MSSP, 보안 운영 센터를 위해 구축되었습니다.
Release Python FastAPI React MITRE ATT&CK License Tests

빠른 시작 · 화면 · 기능 · 문서 · 보안 · 후원


ARES란 무엇인가

fail-closed 범위 엔클레이브 내에서 실제 공격적 검증 모듈을 실행하고, 대화형 DAG에 공격 경로를 매핑하며, 브랜드화된 보고서를 생성하는 자체 호스팅 플랫폼입니다. 이를 통해 SOC는 스캐너가 문제일 수 있다고 생각하는 것이 아니라, 공격자가 오늘 실제로 도달할 수 있는 대상을 정확히 확인할 수 있습니다.

단순한 스캐너가 아닙니다. ARES는 이를 입증하는 데 사용된 다단계 체인을 포함하여, 라이브 대상에서 실제로 입증한 것만 보고합니다.

전통적인 펜테스트나 취약점 스캐너와 다른 이유는 무엇인가요? 시장 비교 매트릭스를 참조하세요.
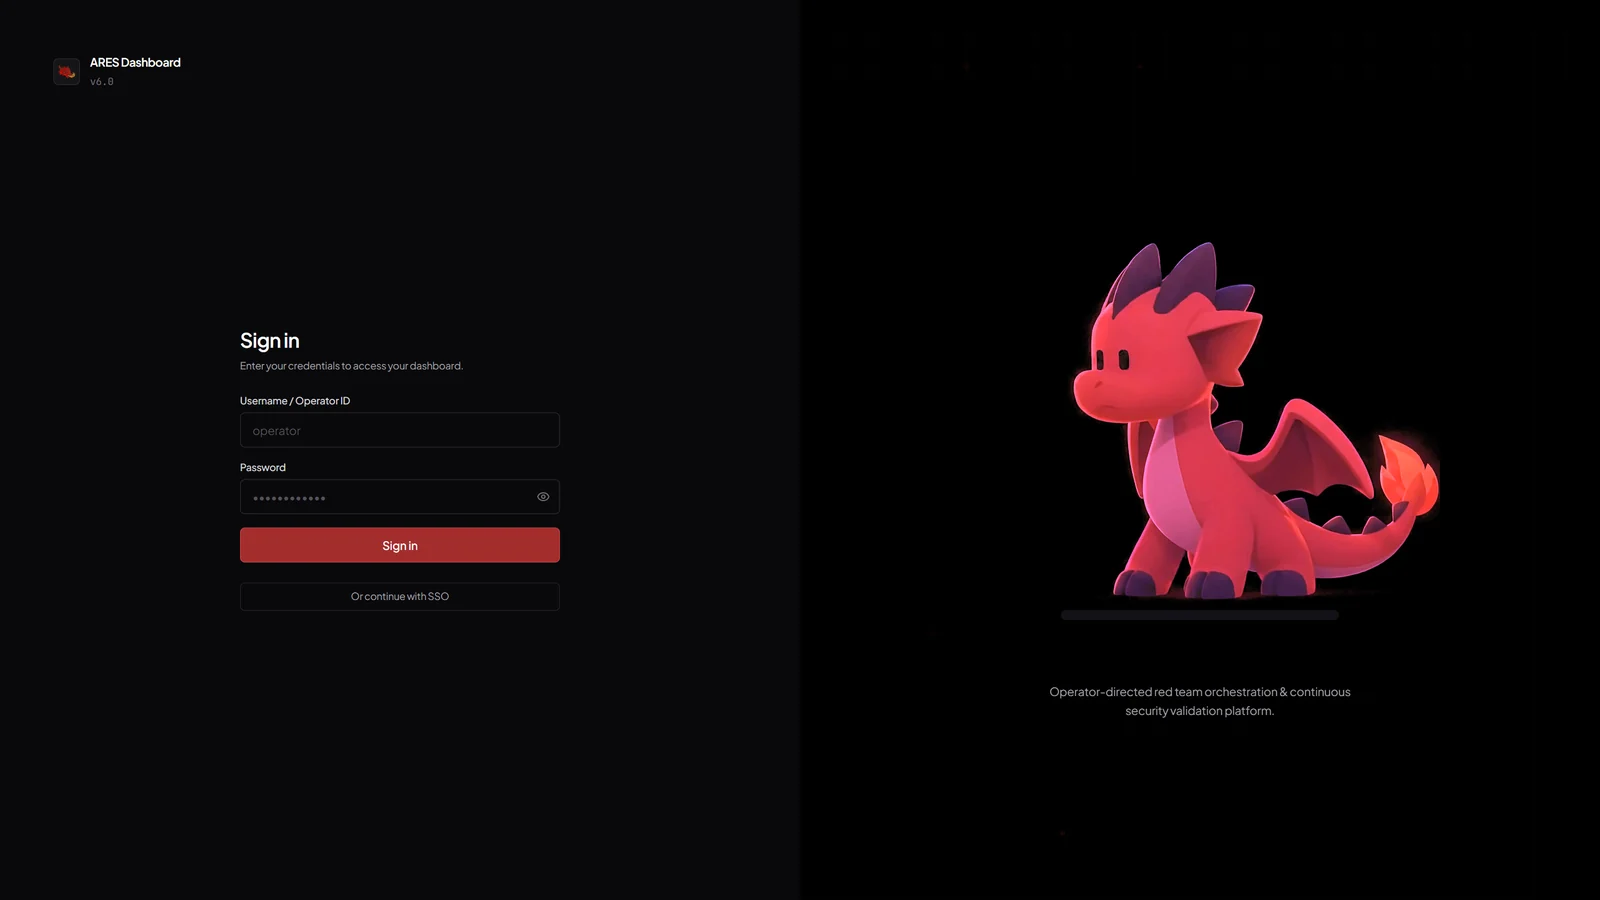

화면

드래곤 마스코트가 있는 ARES 로그인
ARES 마스코트와 SSO 폴백을 통한 로그인. 메모리 전용 JWT 액세스 토큰, HttpOnly 순환 리프레시.
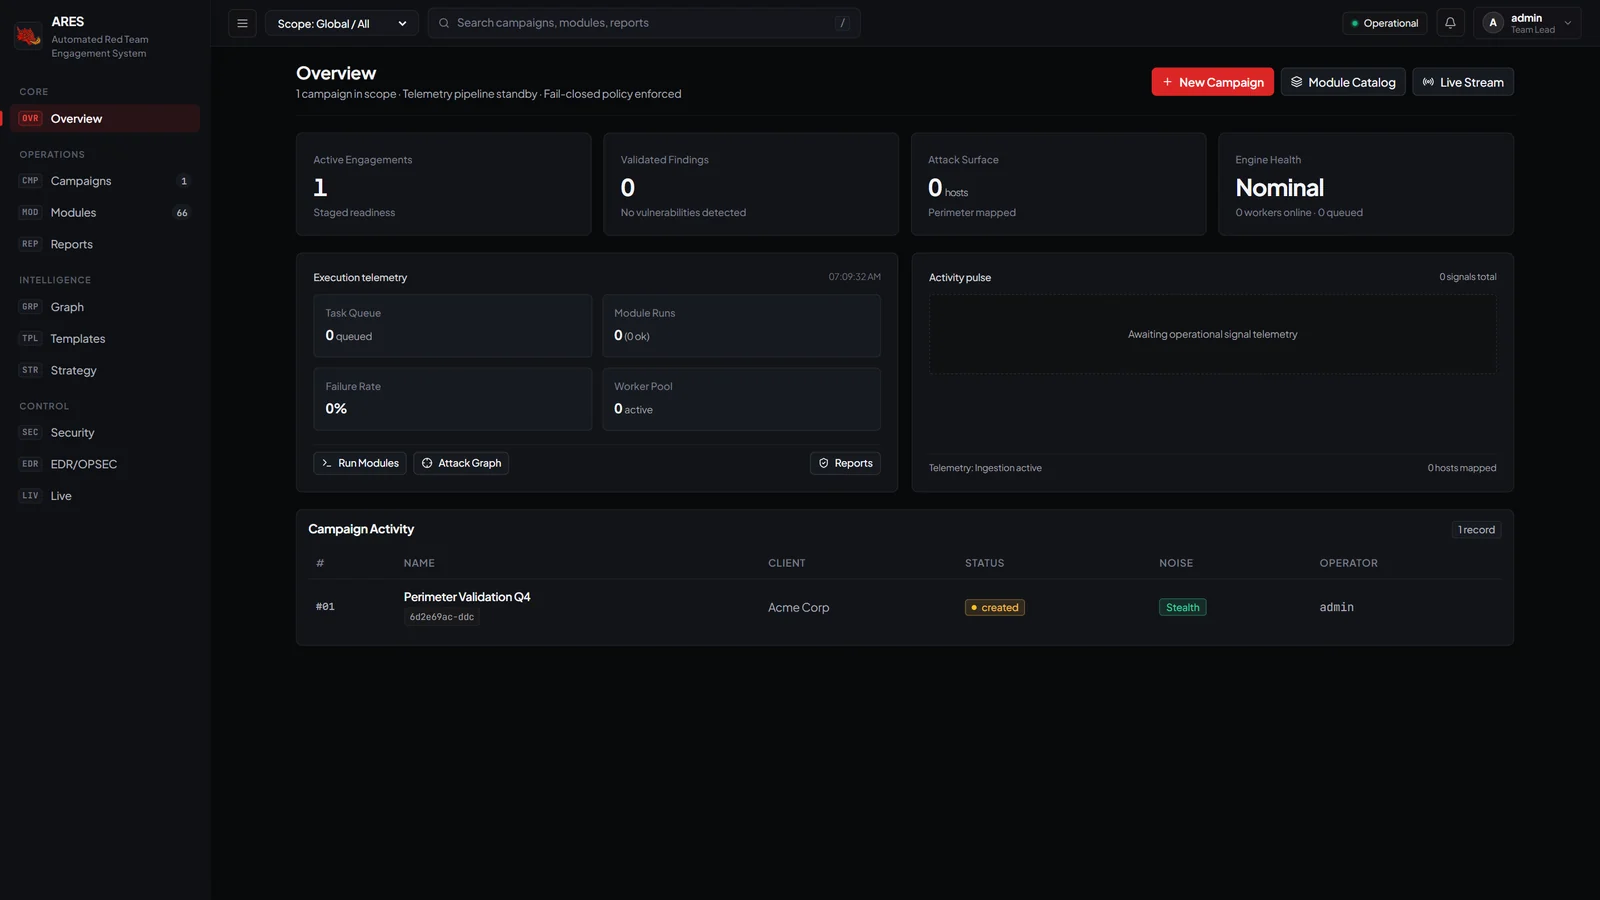

운영자 개요
운영자 개요: 활성 인게이지먼트, 검증된 발견 사항, 공격 표면, 엔진 상태, 텔레메트리 펄스.
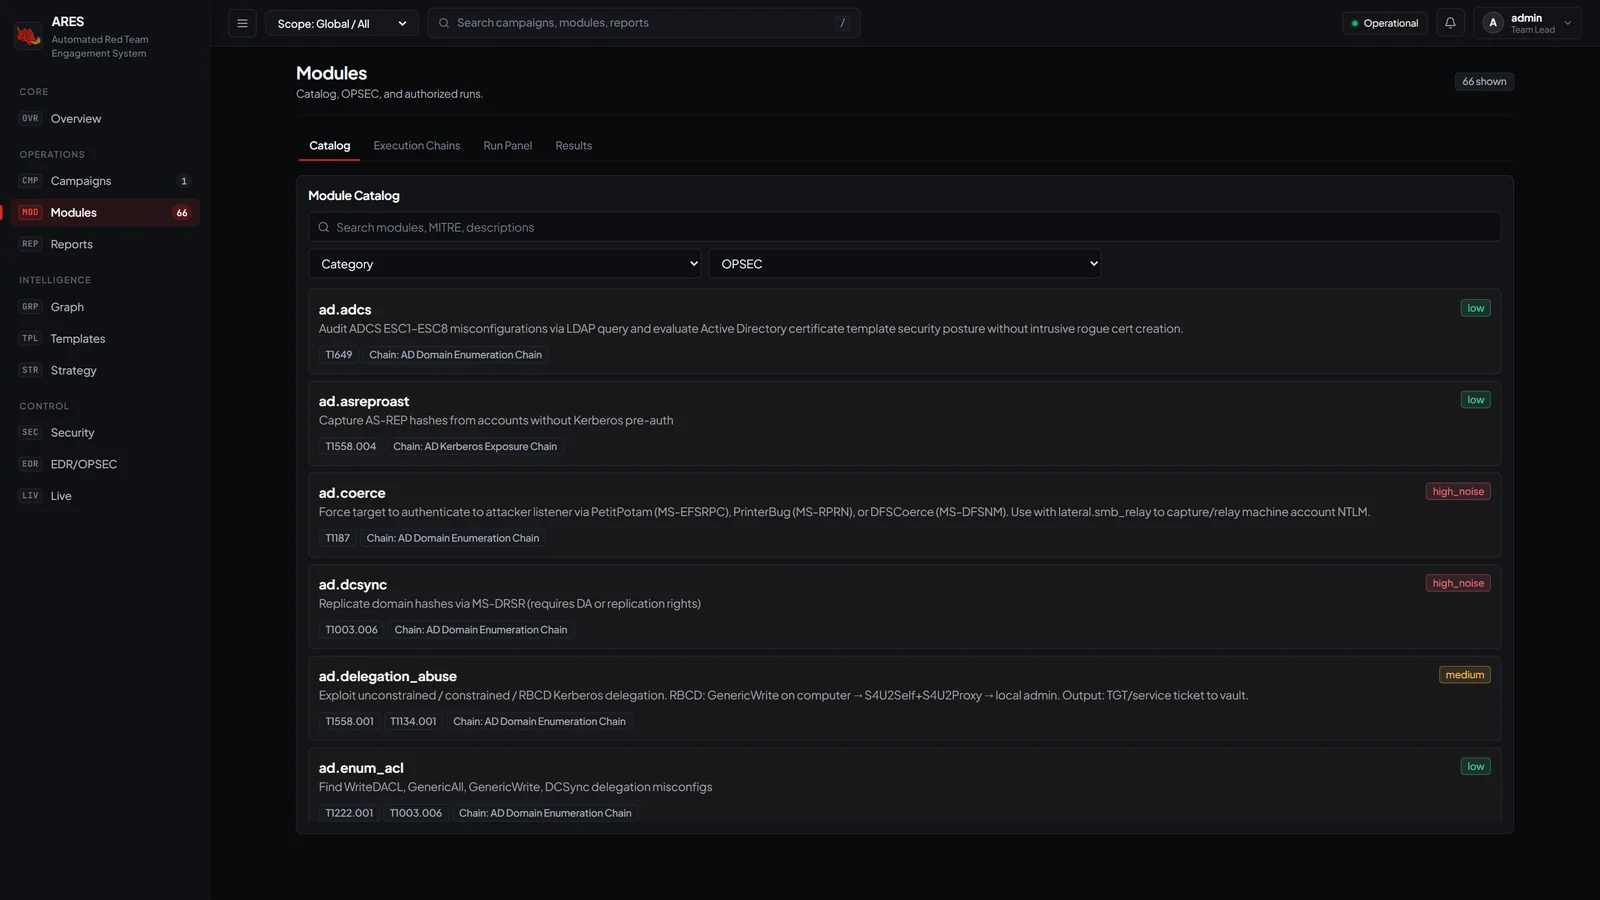

모듈 카탈로그
카탈로그: 13개 카테고리에 걸친 66개의 활성 모듈, 각각 MITRE ATT&CK 기법과 OPSEC 노이즈 수준으로 주석 처리됨.
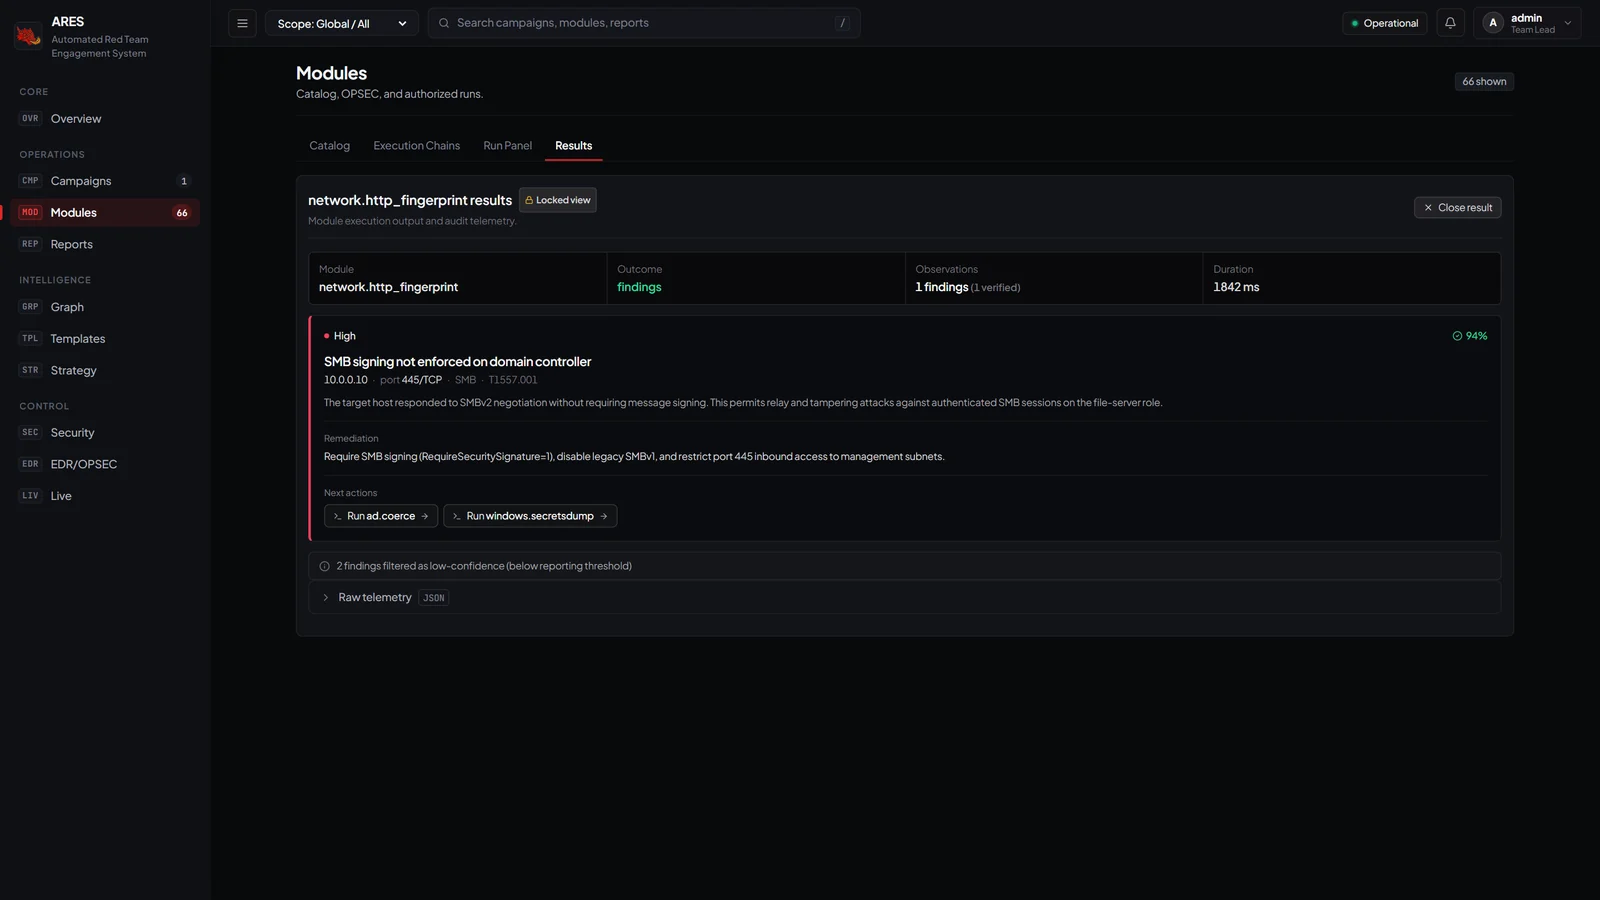

모듈 실행 후 발견 사항 카드
결과: 심각도, 신뢰도, 교정 조치가 포함된 발견 사항 카드와 다음 모듈로의 원클릭 피벗.
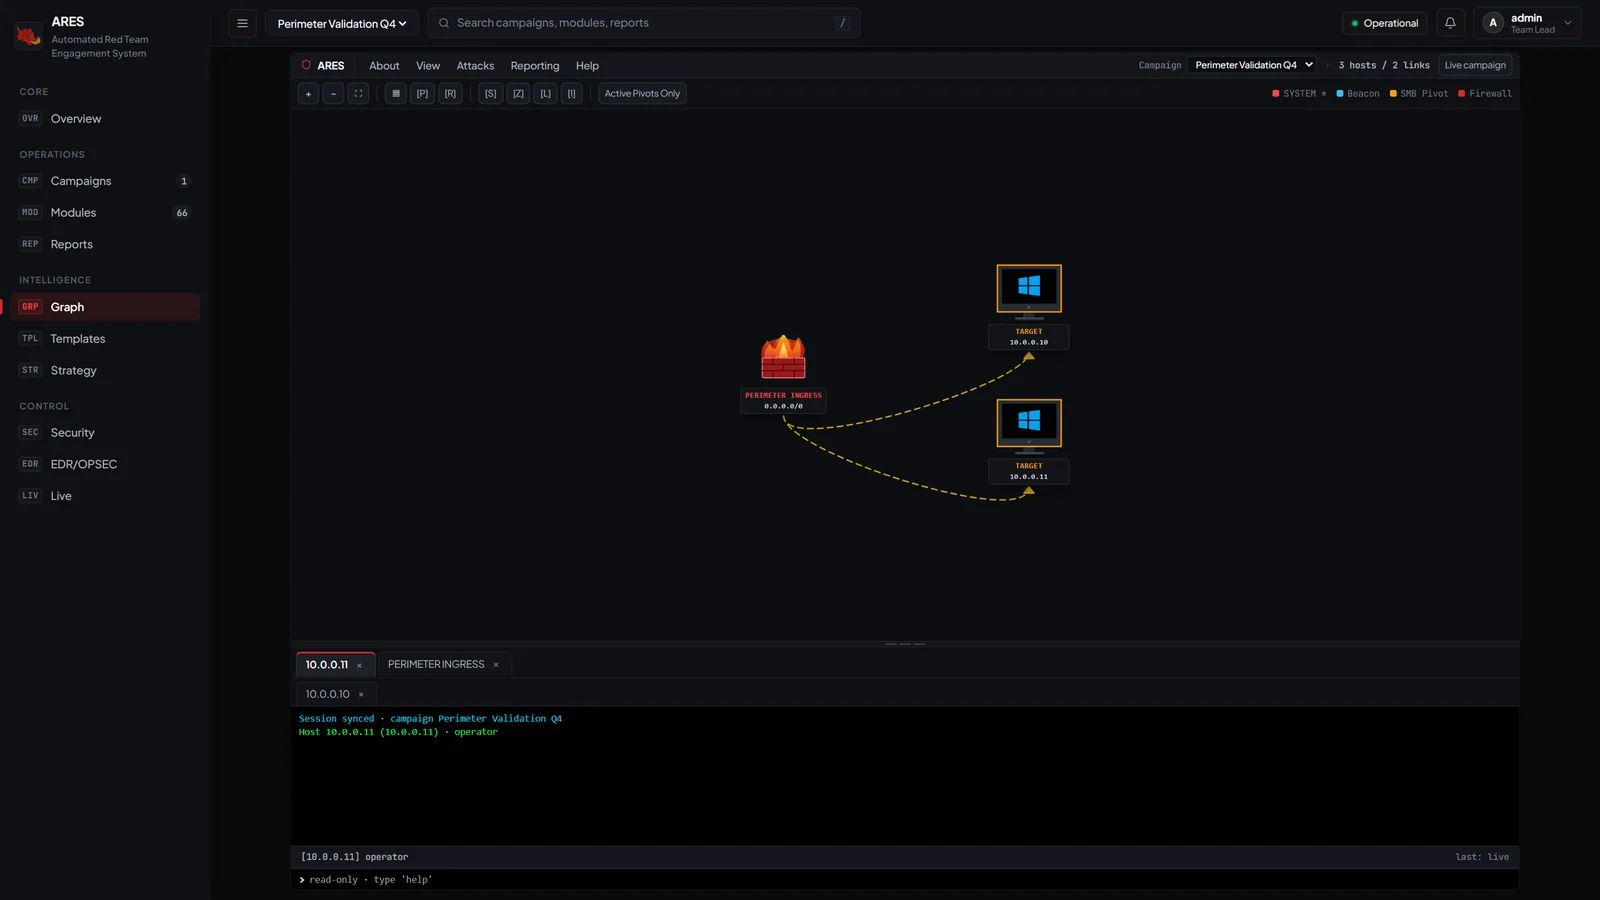

공격 그래프
공격 그래프: 경계 방화벽(화염 애니메이션), 대상, 피벗 엣지. 노드별 읽기 전용 비콘 텔레메트리.
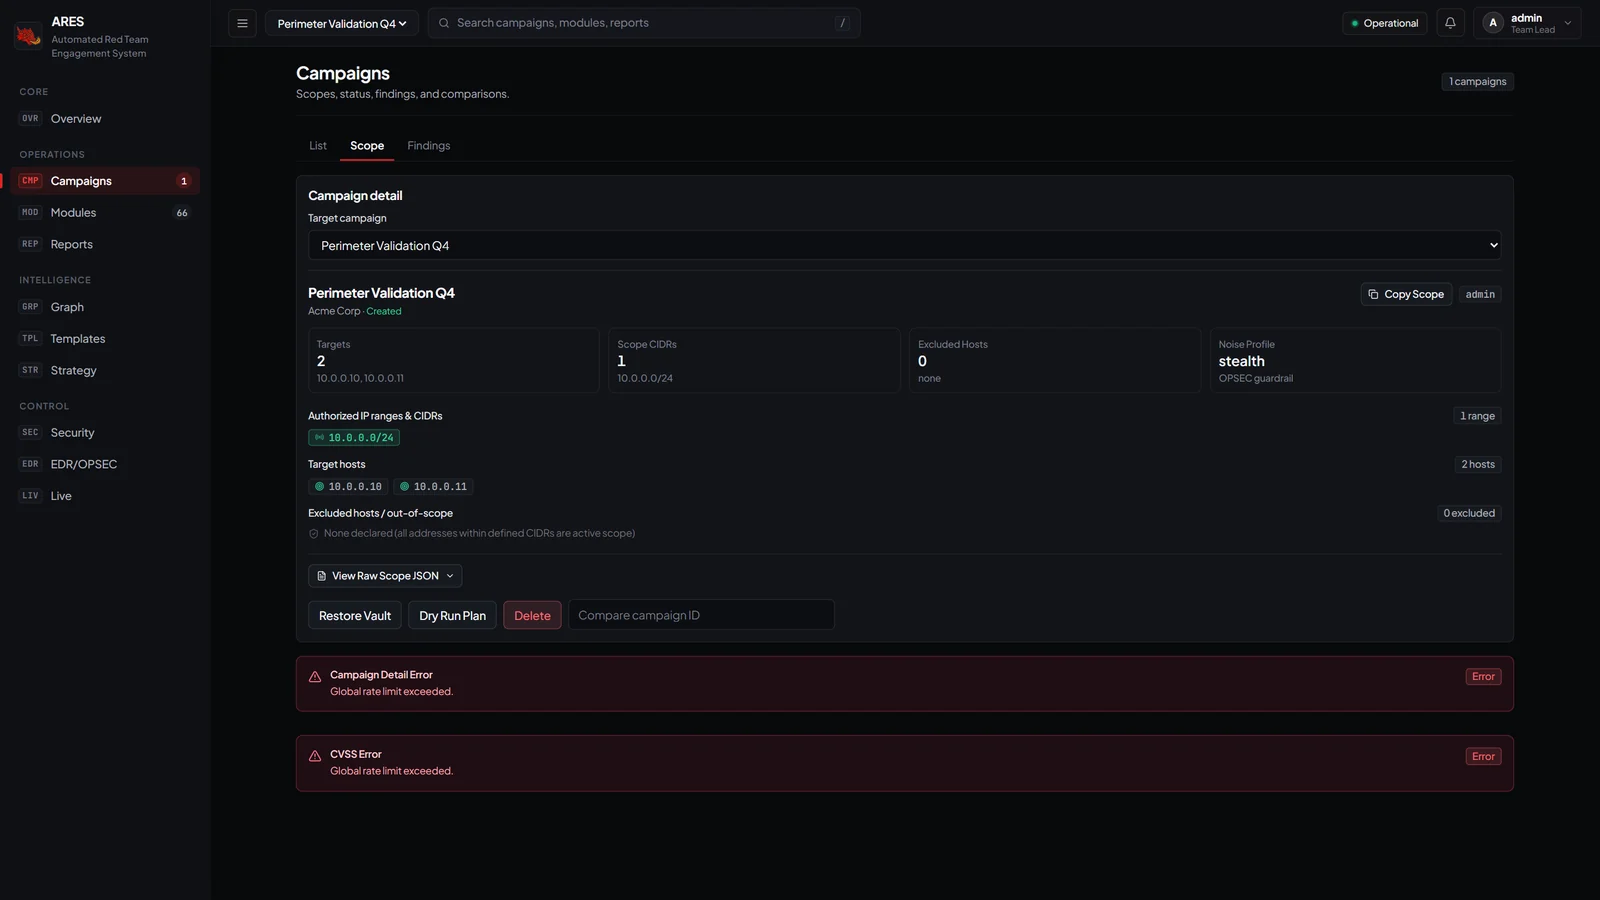

캠페인 범위
캠페인 범위: 대상 캠페인 선택기, Restore Vault / Dry-Run Plan / Delete 컨트롤.


기능

  • Fail-closed 범위 인클레이브: 이중 계층 ScopeGuard(애플리케이션 사전 검사 + OS/전송 방화벽)가 범위 외 호스트에 공격 패킷이 도달하지 않음을 보장합니다. → 보안 모델
  • 목표 지향 공격 계획: domain_admin 또는 cloud_audit를 설정하면 의사결정 엔진이 다단계 실행 경로를 합성합니다(그래프 휴리스틱, 명시적 승인 하의 선택적 LLM 에이전트). → 엔진 설계
  • 다중 벡터 공격 그래프(DAG): BloodHound를 수집하거나 세션을 실시간으로 매핑합니다. 최단 경로, 병목 지점, 측면 피벗 가능성. → 공격 그래프
  • 제로 트러스트 인증 모델: 메모리 전용 단기 JWT, HttpOnly 순환 리프레시, HMAC CSRF, AES-256-GCM AEAD 볼트(PBKDF2-HMAC-SHA256 600k). → 보안 모델
  • 60개 이상의 MITRE ATT&CK 기법에 걸친 66개의 활성 프로덕션 모듈(AD, 클라우드, 자격 증명 접근, 유출, 측면 이동, 정찰, Windows, Linux, EDR). → 모듈 카탈로그
  • 자동화된 결과물: 헤드리스 브라우저를 통한 원클릭 브랜드 PDF/HTML/Markdown/JSON 보고서(Windows/Linux에서 GTK 의존성 없음). → 대시보드 가이드
  • MCP 게이트웨이: Cursor/Claude Desktop/Windsurf/Cline이 Pre-Flight ScopeGuard, 프롬프트 인젝션 방지 오염 격리, 일회용 HMAC 확인 토큰 하에서 ARES를 안전하게 구동할 수 있습니다. → MCP 사양
  • 타입 안전 Python SDK: BaseModule[P, R] + @ares_module로 사용자 정의 모듈을 작성하고, ModuleTestHarness에서 시뮬레이션하며, AresClient로 자동화합니다. → SDK 문서 · → 모듈 개발 가이드

빠른 시작

사전 요구 사항

  • Python 3.11 또는 3.12(Windows에서는 3.12 권장)
  • Node.js v18+(v20 LTS에서 테스트됨)
  • OS Windows 11/10, Linux(Ubuntu/Debian/Kali) 또는 macOS

60초(Windows의 PowerShell)

git clone https://github.com/Mafifrizi/ARES.git
Set-Location .\ARES

py -3.12 -m venv .venv
.\.venv\Scripts\python.exe -m pip install -U pip
.\.venv\Scripts\python.exe -m pip install -e ".[dev,pdf]"

Set-Location frontend ; & "C:\Program Files\nodejs\npm.cmd" ci ; Set-Location ..

$env:ARES_PDF_BROWSER = "C:\Program Files (x86)\Microsoft\Edge\Application\msedge.exe"
.\.venv\Scripts\ares.exe doctor --pdf-smoke

.\.venv\Scripts\ares.exe dashboard dev --no-reload

http://127.0.0.1:5173/dashboard/를 엽니다. 초기 운영자: admin. 비밀번호: .env에서 ARES_DEFAULT_ADMIN_PASSWORD를 설정합니다(필수, 최소 12자, 하드코딩된 기본값 없음).

테스트

pytest tests/unit -n auto -q                    # 5,074 tests, parallel
pytest tests/integration/test_postgres_*.py -q  # Postgres integration

제자리 업그레이드 (git clone / 재빌드 불필요)

ares update              # add new modules only
ares upgrade             # full-system upgrade (core + db + modules + UI)
ares upgrade --check     # preview, no changes on disk

사용자 데이터베이스, 자격 증명, 구성 및 플러그인은 수학적으로 수정이 차단됩니다. 제자리 업그레이드 보장을 참조하세요.


문서

심층적인 내용은 모두 docs/에 있습니다. 주요 진입점:

도구 다운로드

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 궁극의 OSINT 툴킷: 조사 그래프, 신뢰도 점수 산정, 별칭 패밀리, 지도, 타임라인 및 보고서. 49개 모듈, 400개 이상 사이트, API 키 불필요.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # GhostLock 원탭 실행 앱 (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM 멀티 에이전트 자율 침투 테스트 플랫폼으로, 플래너/워커 에이전트, 자산 및 탐색 그래프, MITM 트래픽 기록, 취약점 재테스트 기능을 제공합니다.

    343
  • 4

    redforge

    cybersecurity91/redforge

    브라우저 측 레드 팀 툴킷으로, 정찰, 페이로드 생성, 자격 증명 공격, 암호화, 인코딩 및 참여 보고를 위한 102개의 오프라인 도구를 제공합니다.

    310
  • 5

    opencti

    opencti-platform/opencti

    오픈 사이버 위협 인텔리전스 플랫폼

    306
  • 6

    estorides

    grisuno/estorides

    99개 이상의 무료 OSINT 소스를 병렬로 집계하고, 엔티티를 지식 그래프로 해석하며, LLM 지원 분석과 함께 STIX 2.1, MISP 또는 GraphML로 내보냅니다.

    301

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →