
log4jhound
 mebibite/log4jhound
CVE-2021-44228の開示後に作成されました。プロジェクトやシステム内のLog4jの存在を検出するBashスクリプトで、使用されているバージョンに関する洞察を得ることができます。JARを展開し、そのManifestファイルを解析します。
static-analysisvulnerability-scannerscode-analysis+2
mebibite/log4jhoundCVE-2021-44228の開示後に作成されました。プロジェクトやシステム内のLog4jの存在を検出するBashスクリプトで、使用されているバージョンに関する洞察を得ることができます。JARを展開し、そのManifestファイルを解析します。
 marklindsey11/gh-repo-clone-marklindsey11--cve-2021-44228_scanner-applications-that-are-vulnerable-to-the-log4j-cv
アプリケーションをスキャンしてLog4Shell脆弱性(CVE-2021-44228)を検出し、リモートコード実行のリスクがあるシステムを特定します。
 manishkanyal/log4j-scanner
Log4jの脆弱性スキャナは、CVE-2021-44228およびCVE_2021_45046を特定するために使用されます。
 makitos666/cve-2026-31431-copy-fail-detection-toolkit
CVE-2026-31431 Linux LPE向けの検出・分析ツールキット。PythonおよびPowerShellスキャナー、YARAルール、アクティブ検出およびインシデント後のフォレンジック分析を提供します。
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
CVE-2026-31431(Copy Fail)の検出スクリプト。カーネルバージョン、パッチの有無、カーネル設定、AF_ALGソケットの利用可能性、setuidバイナリ、および緩和策をチェックし、Linuxシステム上の脆弱性ステータスを判定します。
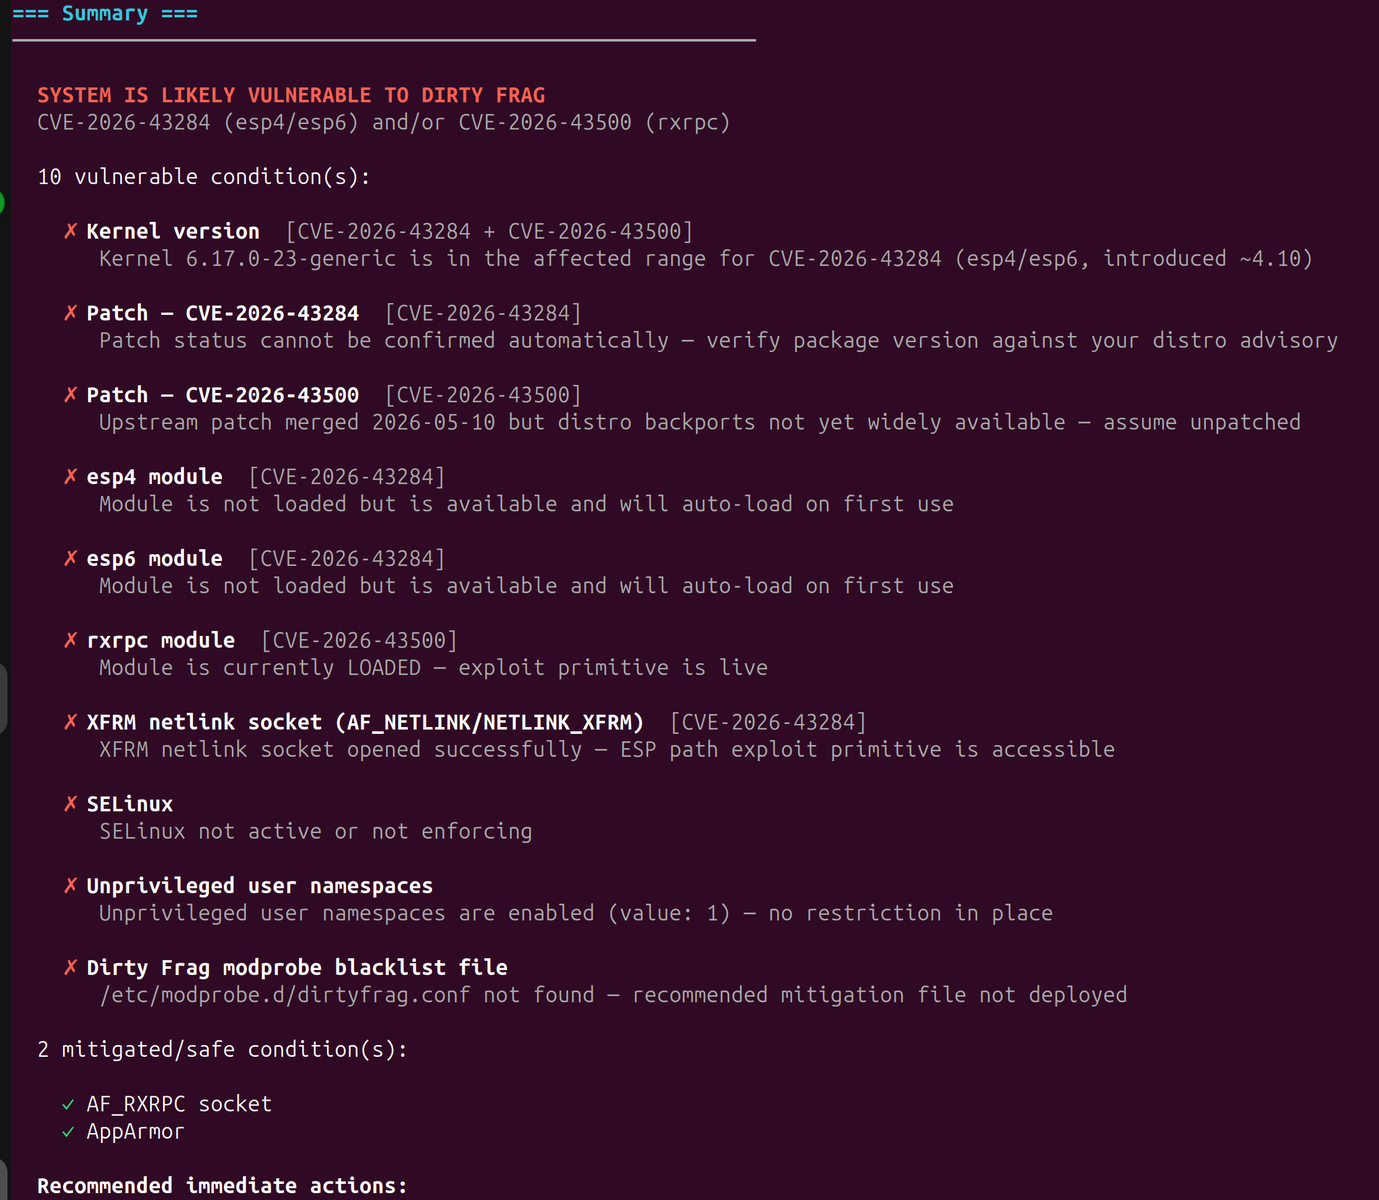 liamromanis101/dirtyfrag-detector
CVE-2026-43284/CVE-2026-43500 'DirtyFrag' 良性パッチ&緩和策検出スクリプト
 kriskimmerle/wheelaudit
Python Wheelファイルセキュリティスキャナー — インストール前に.whlファイルをスキャンしてセキュリティ問題を検出します。パストラバーサル(CVE-2026-24049)、RECORD改ざん、コマンドシャドウイング、シークレット、zip爆弾を検出。依存関係ゼロ。
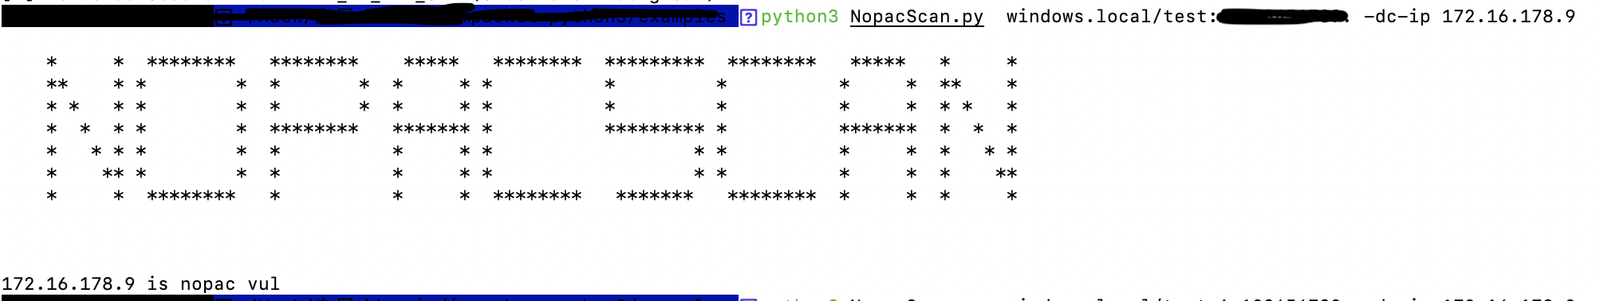 knightswd/nopacscan
Active Directoryドメインコントローラをスキャンし、DNSに対して全DCをクエリしてPAC構造の0x10タイプを分析することでCVE-2021-42287およびCVE-2021-42278を検出し、LDAP/SAMR方式よりも検出精度を向上させます。
 kadir/copy-fail-cve-2026-31431-ioc
Copy Fail CVE-2026-31431 Linuxカーネルのページキャッシュ権限昇格に対する検出、緩和、およびIOCツールキット
 jrocia/search-log4jvuln-appscanstd
このPwshスクリプトは、Webサイトのリスト(URLs.txt)に対してAppScan Standardスキャンを実行し、Log4J(CVE-2021-44228)の脆弱性をチェックします。
 hohn/codeql-sample-polkit
polkitのCVE-2021-4034をcodeqlを使って調査する全段階
 hassaanahmad813/log4j
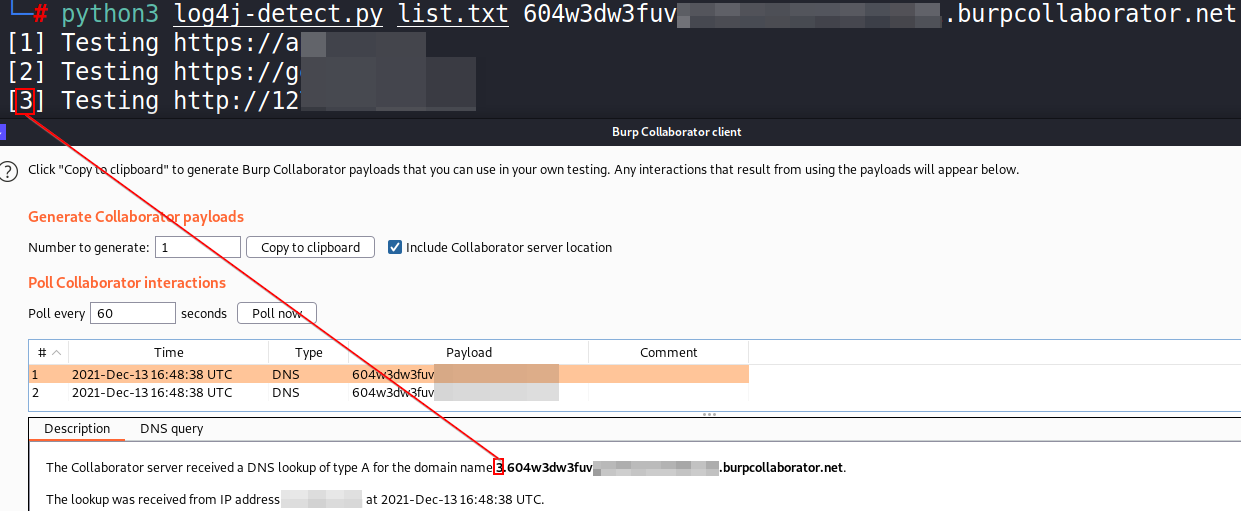
マルチスレッド対応のPythonスキャナで、JNDIペイロードを含む細工されたHTTPリクエストを送信し、DNSコールバックを監視して脆弱なホストを特定することで、Log4Shell(CVE-2021-44228)を検出します。
 haydenjames/dirty-frag-check
CVE-2026-43284 / CVE-2026-43500(Dirty Frag)Linuxカーネルのローカルルート脆弱性に対する読み取り専用チェッカー
 hargabyte/cve-scanner
OpenClaw向けのローカルCVEスキャナ。522以上の既知の脆弱性に対してバージョンをチェックし、最近のHIGH深刻度CVEを表示し、アップグレードを推奨します。ネットワーク呼び出しゼロ、100%監査可能。
 gopinaath/cve-2025-49844-discovery
Audits AWS ElastiCache Redis/Valkey クラスターのネットワーク露出を監査し、複数のアカウントとリージョンにわたって VPC、サブネット、インターネットゲートウェイルートをチェックします。
 effiesec/copy-fail-cve-2026-31431
パッシブなLinuxホストスキャナで、カーネルバージョン、ディストリビューションのチェンジログ、モジュールの状態、AF_ALGの到達可能性を通じてCVE-2026-31431への曝露を分類し、SIEM統合用のJSON出力を備えています。
 devstuff/harden-docker-seccomp
Docker 向けの CVE-2026-31431(「Copy Fail」)緩和策。Kubernetes テンプレートも含まれます。