
cve-2026-32746-mitigation
 danindiana/cve-2026-32746-mitigation
CVE-2026-32746向け自動緩和ツール。Linuxシステム向けに、アトミックロールバック、マルチファイアウォール対応(UFW、firewalld、nftables、iptables)、および多層防御による修復を提供します。
cloud-infrastructure-securitydefensive-toolsvulnerability-analysis+3
danindiana/cve-2026-32746-mitigationCVE-2026-32746向け自動緩和ツール。Linuxシステム向けに、アトミックロールバック、マルチファイアウォール対応(UFW、firewalld、nftables、iptables)、および多層防御による修復を提供します。
 danaug23/detect_cve-2026-25177
本番環境で安全に使用できるスキャナーで、Active Directory ドメインコントローラー上での CVE-2026-25177(AD SPN Unicode 衝突)の悪用を検出します。読み取り専用です。
 cybrdude/cve-2026-1731-scanner
# CVE-2026-1731 用パッシブ脆弱性スキャナー — BeyondTrust RS/PRA 事前認証RCE(CVSS 9.9)。教育目的および防御目的のみで使用してください。
 cyberdudebivash/cyberdudebivash-modular-ds-cve-2026-23550-detector
authorized CYBERDUDEBIVASH ECOSYSTEM ツール。WordPress Modular DS プラグインにおける CVE-2026-23550 を検出するためのツールです。
 cyberdudebivash/cyberdudebivash-5g-core-key-rotation-ghost-admin-auditor
# CVE-2026-0622(5GコアソフトウェアにおけるGhost Admin権限昇格およびマスターキー漏洩)の検出・修復のための本番グレードツール
 codiobert/pwnkit-scanner
LinuxシステムをスキャンしてPolkit権限昇格の脆弱性(CVE-2021-4034)を検出し、緩和策のガイダンスを提供します。
 cropnet/ni8mare
n8nワークフロー自動化インスタンス向けの包括的な脆弱性検出ツール。いかなる悪用も行わずに、重大なCVE-2026-21858脆弱性(CVSS 10.0)を検出します。
 cozystack/copy-fail-blocker
BPF-LSMによるCVE-2026-31431(Copy Fail)の緩和策 — クラスタ全体でAF_ALGソケットの作成を拒否します
 byinarie/zirconium
HAFNIUM関連のIOCを検索するツール: CVE-2021-26855 CVE-2021-26857 CVE-2021-26858 CVE-2021-27065
 barrersoftware/opencode-secure
OpenCodeのセキュリティ強化フォーク - 上流がパッチ適用を拒否しているCVE-2026-22812(CVSS 8.8 RCE)を修正
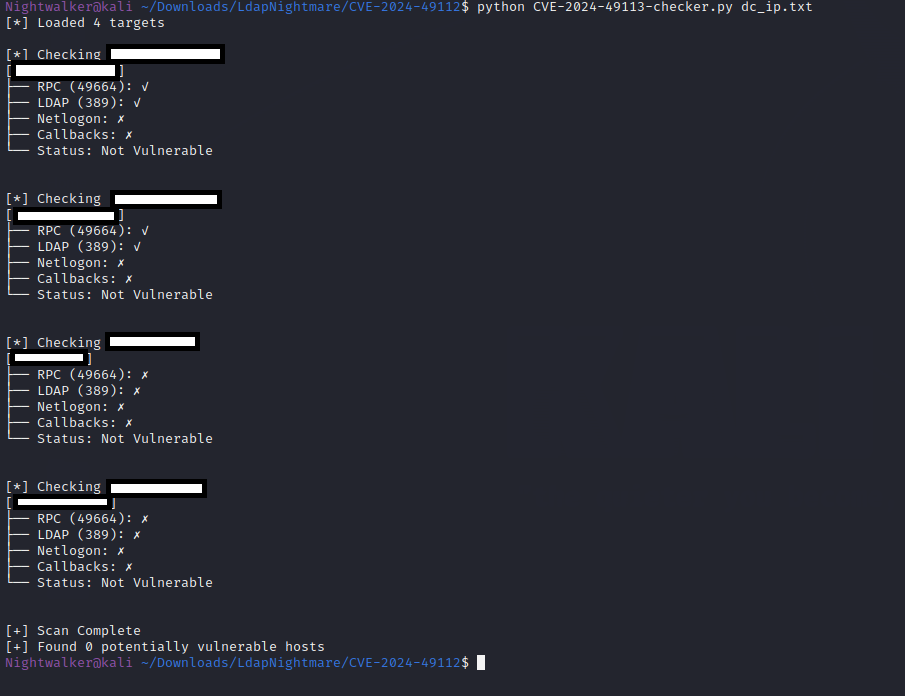 barcrange/cve-2024-49113-checker
CVE-2024-49113(LDAP Nightmare)に対してシステムが潜在的に脆弱かどうかを、RPC接続、LDAPポート、Netlogonサービス、LDAPコールバック検証をテストして確認します。
 ashizzz/cve-2026-22610
Angularプロジェクトをスキャンして、SVG要素や安全でないバインディングにおけるXSS脆弱性を検出し、行番号と推奨事項を含む脆弱性レポートを生成します。
 arnaudluti/ps-cve-2021-44228
Windowsサーバー(ADドメインのメンバー)上の脆弱なlog4jライブラリを静的検出します。
 andreassudo/cve-2026-21510-cvss-8.8-important-windows-shell-security-feature-bypass
CVE-2026-21510の詳細な分析。これは、悪意のあるリンクやショートカットを介したサイレントなコード実行を可能にするWindows Shellのセキュリティ機能バイパスです。影響、影響を受けるシステム、緩和策、および検出のガイダンスが含まれます。
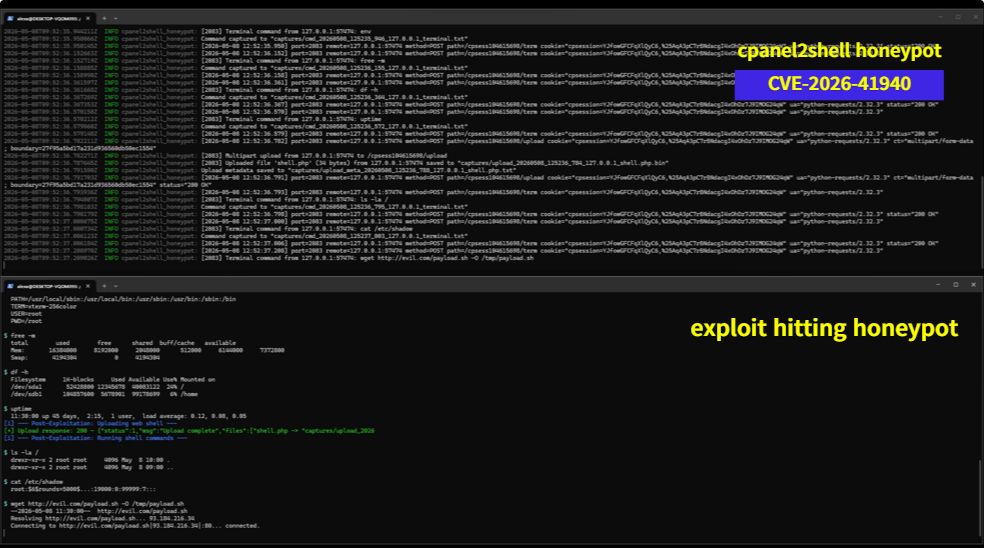 acuciureanu/cpanel2shell-honeypot
A Rust honeypot that simulates a vulnerable cPanel/WHM instance for CVE-2026-41940 CVE-2026-41940 用の脆弱な cPanel/WHM インスタンスをシミュレートする Rust 製ハニーポット
 abrahamsurf/sdwan-scanner-cve-2026-20127
# Cisco SD-WAN 露出・潜在脆弱性スキャナ(パッシブフィンガープリンティング)2026
 wavesman/cve-2026-31431-fleet-remediator
Fleet規模のCVE-2026-31431監査および修復オーケストレーター。SSH経由でLinuxホストを対象とし、厳格なホストキー検証と複数形式のレポート出力に対応。
 timborin0/log4j-dork-scanner
Apache Log4j CVE-2021-44228の影響を受けるファイルをGoogle dorksを使用して検索、スクレイピング、スキャンするスクリプト