
audit-axios
 surri/audit-axios
ローカルリポジトリをスキャンして脆弱なaxiosバージョン(CVE-2026-40175)を検出し、対話的にパッチを適用します
vulnerability-scannerscode-analysisscripting-automation+3
surri/audit-axiosローカルリポジトリをスキャンして脆弱なaxiosバージョン(CVE-2026-40175)を検出し、対話的にパッチを適用します
 srozb/reditrap
最小限のRedisハニーポットで、RediShell(CVE-2025-49844)のエクスプロイトを検出します。
 siyad01/agentbox
オープンソースのサンドボックス化されたAIエージェント向けランタイム — gVisor/Docker分離、認証情報ボールト、不変監査ログ。CVE-2026-25253後に構築。
 shalevo13/se7enslip
7-ZipのCVE-2025-11001のスキャナーおよびテスター
 shahidmallaofficial/cpanel-cve-2026-41940-fix
cPanel/WHMサーバーがCVE-2026-41940を介して侵害された場合のワンショット検出と修復。IOCチェック、マルウェアのクリーンアップ、C2ブロッキング、パッチ適用を含みます。
 sdogancesur/log4j_github_repository
この作業には、CVE-2021-44228(log4j)向けのテストおよび改善ツールが含まれています。
 scriptzteam/paranoid-copy-fail-cve-2026-31431
偏執的にAF_ALG + algif_*モジュール全体を無効化 - コピー失敗(CVE-2026-31431)
 robrankin/cve-2021-44228-waf-tests
CVE-2021-44228 Log4Shellに対するWAF保護のテスト
 rav1010/cve-2026-27636
FreeScoutの展開を検出し、CVE-2026-28289に関連する露出を分析するためのパッシブ偵察およびフィンガープリンティングツールで、研究者や防御者が実際のインスタンス露出を理解するのに役立ちます。
 plutosecurity/mcpwnfluence
CVE-2026-27825 および CVE-2026-27826 に関する情報(Pluto Security によって発見)と、脆弱な mcp-atlassian インスタンスを特定し、修正版への自動更新を可能にする bash スクリプト。
 philfry/cve-2026-31431-ftrace
カーネルモジュール。ftraceを使用してAF_ALG/AEADリクエストをブロックし、LSM BPFを必要とせずにCVE-2026-31431を緩和します。ロギング機能とOracle Linux UEK向けの簡単なコンパイルを提供します。
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0(KRaft)とKeycloak OAuth2認証をStrimziで使用 - CVE-2025-27817のURL許可リスト制限をバイパス
 open-aims/log4j
パッチ適用済みのLog4j 1.2.17ライブラリ。脆弱性のあるJMSAppenderクラスを削除し、CVE-2021-4104を緩和することを目的としており、影響を受けるアプリケーション向けのドロップイン置換として設計されています。
 nrnw/cve-2026-24061-gnu-inetutils-telnet-detector
GNU inetutils telnet インストールにおける CVE-2026-24061 への潜在的な曝露を特定するためのパッシブ検出ツール
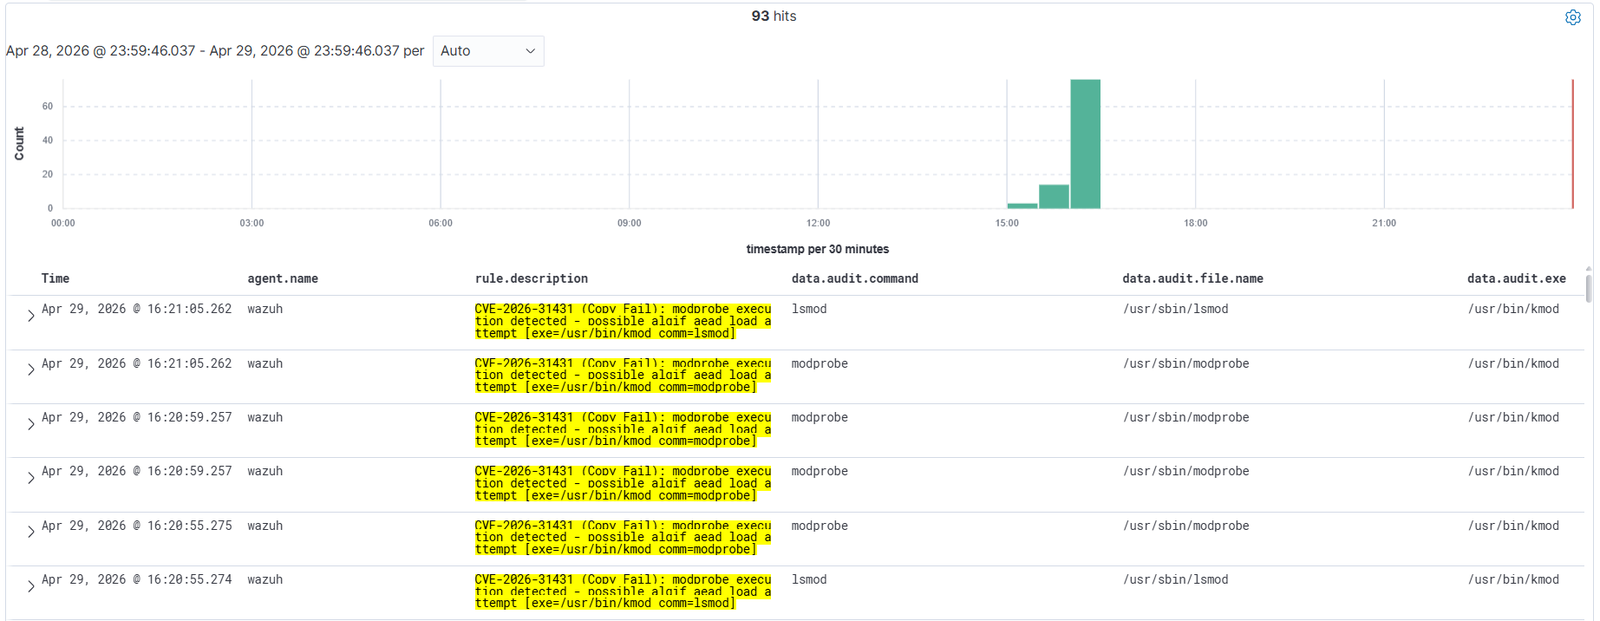 mym0us3r/copy-fail-detection-with-wazuh-4.14.4
Wazuh 4.14.4 用 CVE-2026-31431(Copy Fail)検出ルール - authencesn ページキャッシュ書き込みを介した Linux ローカル権限昇格
 mrowkoob/copy-fail-mitigate-no-reboot
No-reboot緩和スクリプト for the Copy Failカーネルバグ(CVE-2026-31431)。脆弱なalgif_aeadモジュールを無効化し、setuidバイナリのページキャッシュを退避します。
 mr-r3b00t/cve-2021-44228
PowerShellベースのVMware Horizon接続サーバー向けバックドア検出ツールで、CVE-2021-44228を対象としています。脅威インテリジェンスへの任意提出機能付きカナリアを含みます。
 moisei-dev/go-dbmigrate
GoライブラリおよびCLIで、PostgreSQL、MySQL、SQLite、Cassandraをサポートしたデータベーススキーママイグレーションを管理するためのツールです。アップ/ダウンマイグレーションのワークフローに対応しています。