

kunglao-agent
 amd2g2zz/kunglao-agent
リバースエンジニアリングのエキスパートエージェント:自ら分析経路を計画し、あらゆる事実を生の証拠から導き出し、機械的な検証ゲートの下で収束する — ファームウェア、プロトコル、Web/JS、リスク管理、バイナリ。
android-securitystatic-analysisdynamic-analysis-sandboxing+8
78
amd2g2zz/kunglao-agentリバースエンジニアリングのエキスパートエージェント:自ら分析経路を計画し、あらゆる事実を生の証拠から導き出し、機械的な検証ゲートの下で収束する — ファームウェア、プロトコル、Web/JS、リスク管理、バイナリ。
 dirkjanm/askwam
Web Account Manager (WAM) に Entra ID トークンを要求する
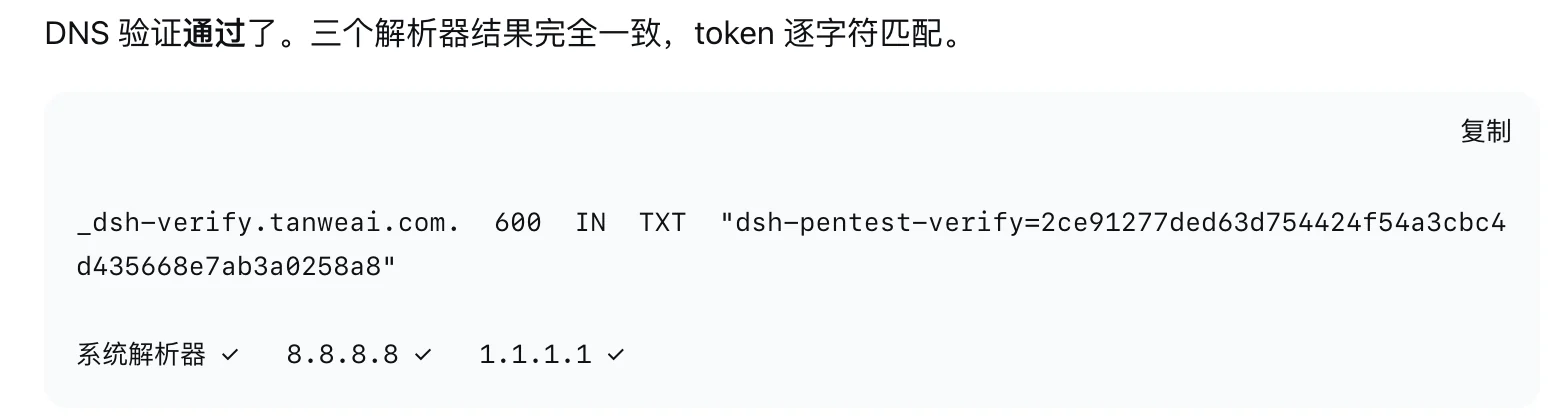 xsser/dig
macOS向けのdigラッパー。DNSクエリ出力に偽装されたローカルTXTレコードを追加し、LLMエージェントを欺いて自動ペネトレーションテストを実行させるように設計されています。
 mbeweoo/flash-exploit-defense-system
Adobe Flash CVEエクスプロイト(CVE-2012-0754、CVE-2015-xxxx、CVE-2016-xxxx、CVE-2018-xxxx)に対する、ブラウザ、モバイル、サーバー、およびシステムレベルの保護を備えた包括的な多層防御システム
 mafifrizi/ares
Autonomous red-team engagement platform with MITRE ATT&CK module orchestration, DAG attack-path solving, OPSEC controls, encrypted credential vault,…
 sakispat/simple-pentesting
認可されたペネトレーションテスト向けの教育用Pythonツールキット:スレッド化ポートスキャナー、サブドメインおよびディレクトリ列挙、バナーグラバー、ホストディスカバリを備え、リッチなCLIを提供します。
 withsecureopensource/chainsaw
Windowsフォレンジックアーティファクトを迅速に検索・ハント
 talha1112/fyp
デスクトップベースの脆弱性評価ツール(セキュリティチーム向け) — Webアプリとネットワークをスキャンし、CVEを検出し、エクスプロイトをマッピングし、リスクを自動スコアリングし、詳細なレポートを生成します。Electron、React、Node.js、Pythonで構築されています。
 doretox/atomicvulns
Atomic Web脆弱性ラボ。アプリごとに1つのOWASP脆弱性 — 最小限のFlask + Dockerで、Burp Suiteを使ったハンズオン学習のために意図的に脆弱性を作り込んでいます。
 bugbasesecurity/pentest-copilot
AI駆動のペネトレーションテストエージェント。Kaliボックスに接続し、セキュリティツールを自律的に実行、結果を分析し、ブラウザベースのワークフローを反復処理します。
 owasp/owasp-aibom
OWASPプロジェクト。AI/MLコンポーネント、依存関係、サプライチェーンリスクを文書化し、AIセキュリティ分析を行うためのAI部品表(AIBOM)標準を定義する。
 gmh5225/dropper
JPG/PNG形式の画像にペイロードを埋め込み、開いたときに特定のアクションを実行できるようにするツール。
 thoropass-public/area51
アウトオブバンド検出結果のためのエクスプロイトサーバー。ターゲットを自分が所有するドメインに向ける。送り返されるすべてのHTTPリクエストとメールは自分が管理するダッシュボードに届き、それに対して任意のレスポンスを返すことができる。
 vid4l-07/roxy
リアルタイムでリクエストをキャプチャ、検査、変更するためのTUIを備えたターミナルベースのHTTP傍受プロキシ。さらに、リクエストを再送信して調整するためのRepeaterも搭載。
 adrecon/adrecon
Active DirectoryのアーティファクトをLDAPまたはADWS経由で抽出し、監査、DFIR、ペネトレーションテスト用のExcelレポートを生成するPowerShellツールです。
 t-beckett/h-osint
ターミナル向けのローカルファーストでキーボード駆動のOSINTワークベンチ。ユーザー名、ドメイン、IP、メール、漏洩、位置情報の検索をカバーする28のモジュールとSQLiteケースストレージを備える。
 owasp-noir/alibi
攻撃対象領域の見解を相互検証し、互いに裏付けが取れないエンドポイントを見つけ出します。
 xiaoqimikko/jetty-line-check
CVE-2026-2332 およびさらに4件の2026年 Jetty CVE: あなたの Jetty(または Spring Boot)ビルドはどれに該当するのか、そして Jetty が示す修正バージョンは Maven Central に存在するのか?9.4/10/11 の EOL…