
 mafifrizi/ares
MITRE ATT&CKモジュールオーケストレーション、DAG攻撃パス解決、OPSEC制御、暗号化資格情報保管庫、マルチフォーマットレポートを備えた自律型レッドチームエンゲージメントプラットフォーム。

エクスプロイト可能性を証明。クラウンジュエルへの最短経路を計算。監査対応の証跡を提供。 年間1回ではなく継続的に防御態勢を検証する必要があるエンタープライズレッドチーム、MSSP、セキュリティオペレーションセンター向けに構築。

フェイルクローズドなスコープエンクレーブ内で実際の攻撃的検証モジュールを実行し、インタラクティブな DAG 上に攻撃経路をマッピングし、ブランド化されたレポートを生成するセルフホスト型プラットフォームです。これにより、SOC はスキャナが問題かもしれないと考える内容ではなく、攻撃者が今日到達し得る内容を正確に把握できます。
単なるスキャナではありません。 ARES は、それを証明するために使用した多段階チェーンを含め、稼働中のターゲット上で実際に証明した内容のみを報告します。
従来のペネトレーションテストや脆弱性スキャナではない理由は? 市場比較マトリクスを参照してください。
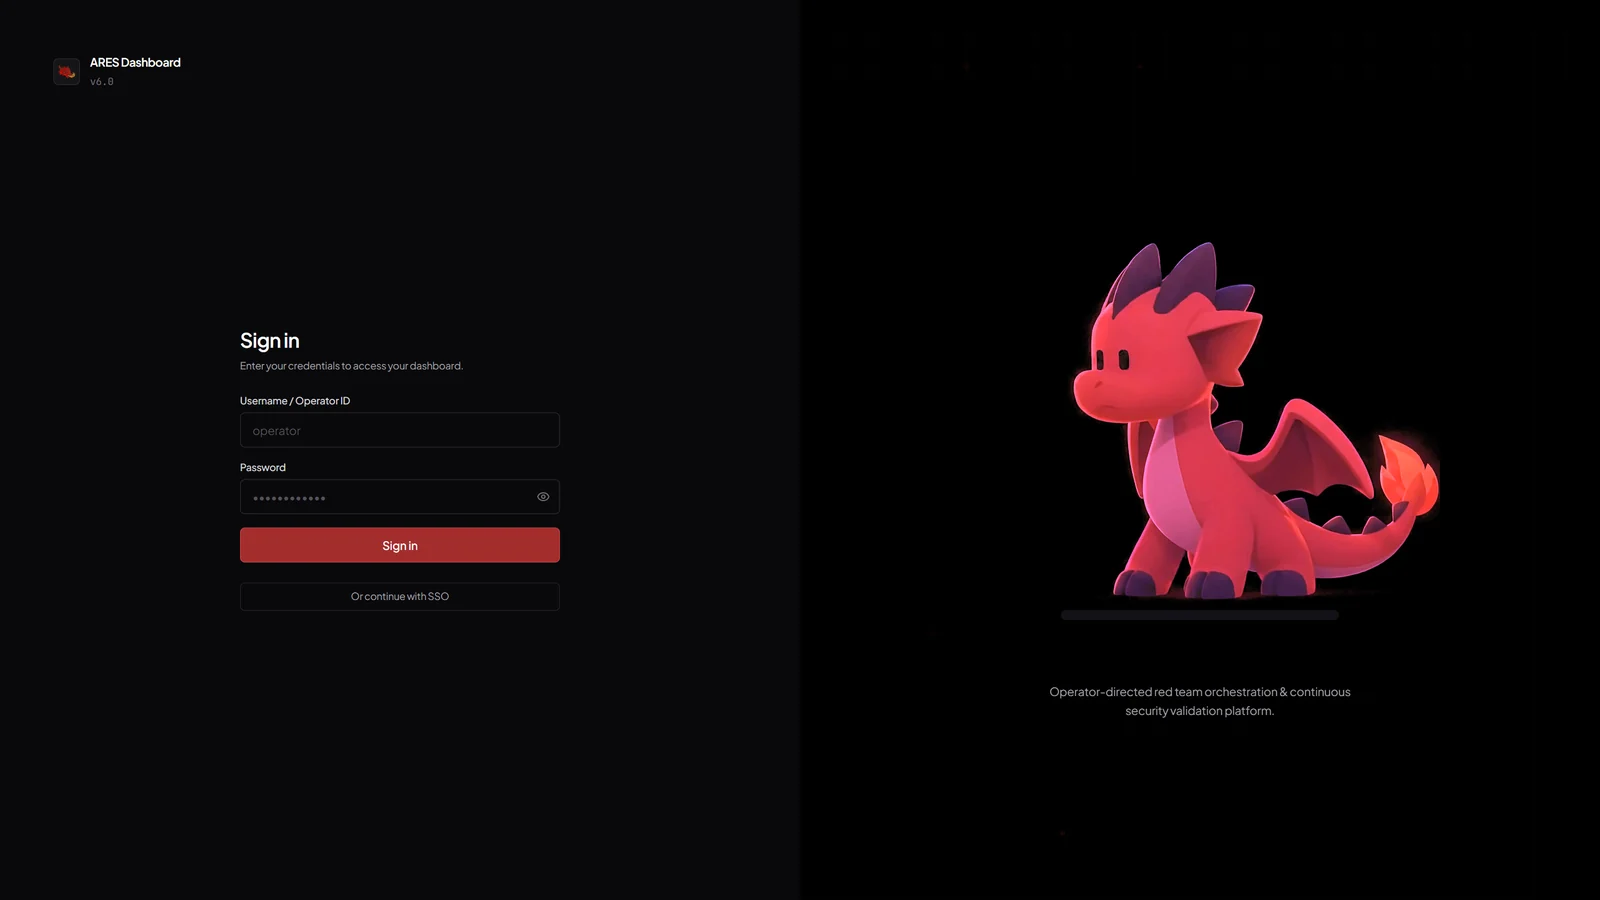
ARES マスコットと SSO フォールバックによるサインイン。メモリのみの JWT アクセストークン、HttpOnly のローテーションリフレッシュ。
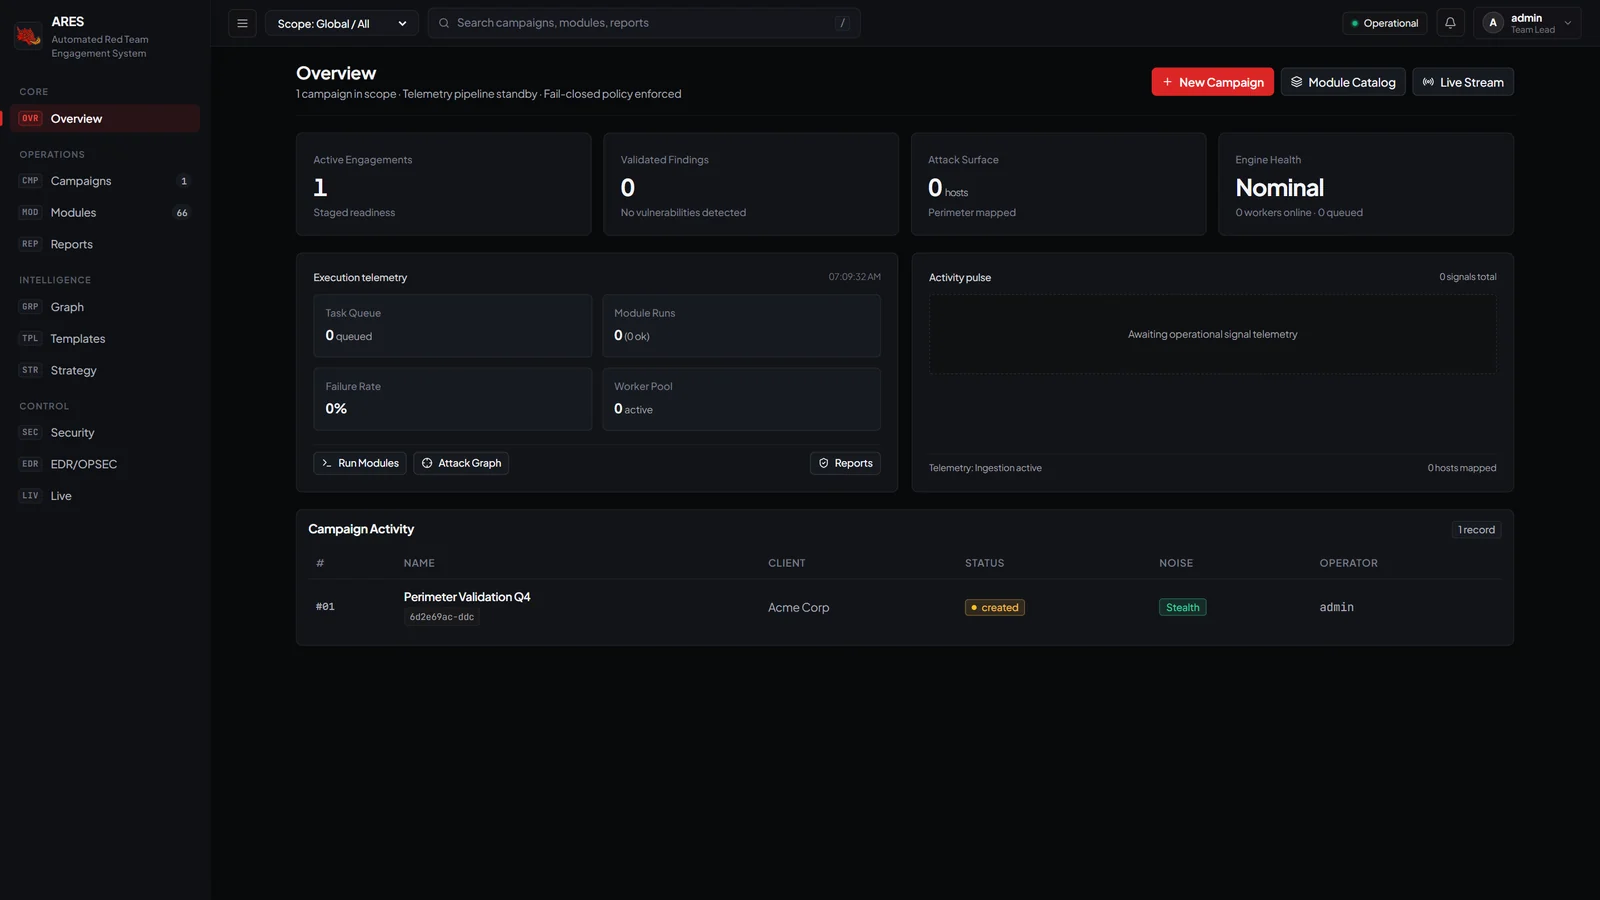
オペレーター概要: アクティブなエンゲージメント、検証済みの検出事項、攻撃対象領域、エンジンのヘルス、テレメトリのパルス。
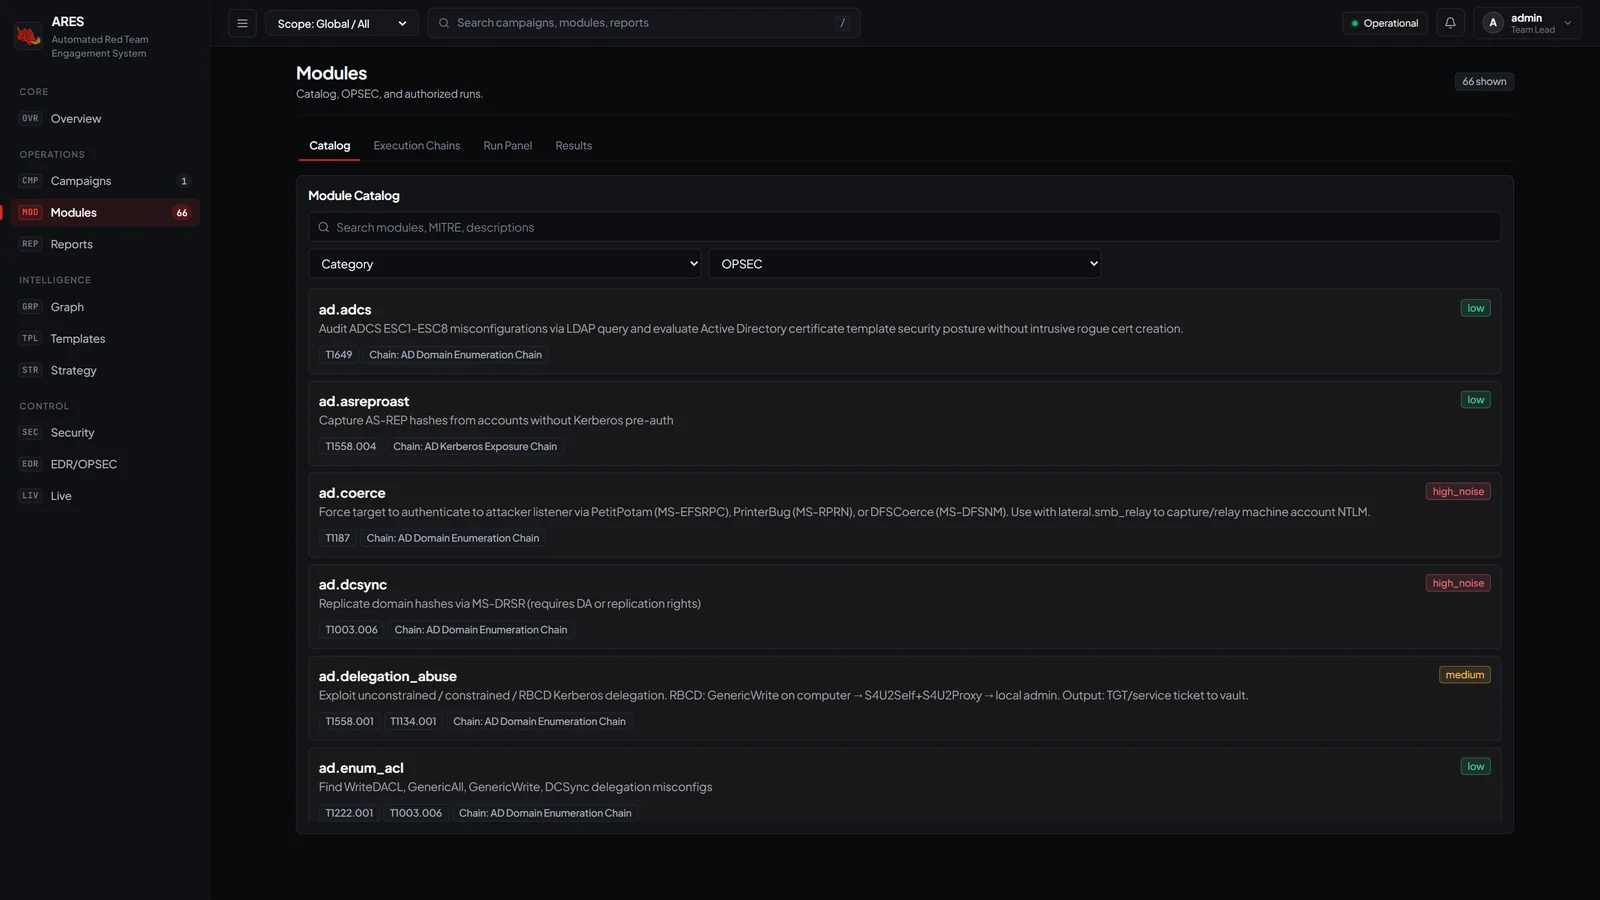
カタログ: 13 カテゴリにわたる 66 個のアクティブモジュール。それぞれに MITRE ATT&CK テクニックと OPSEC ノイズレベルが注記されています。
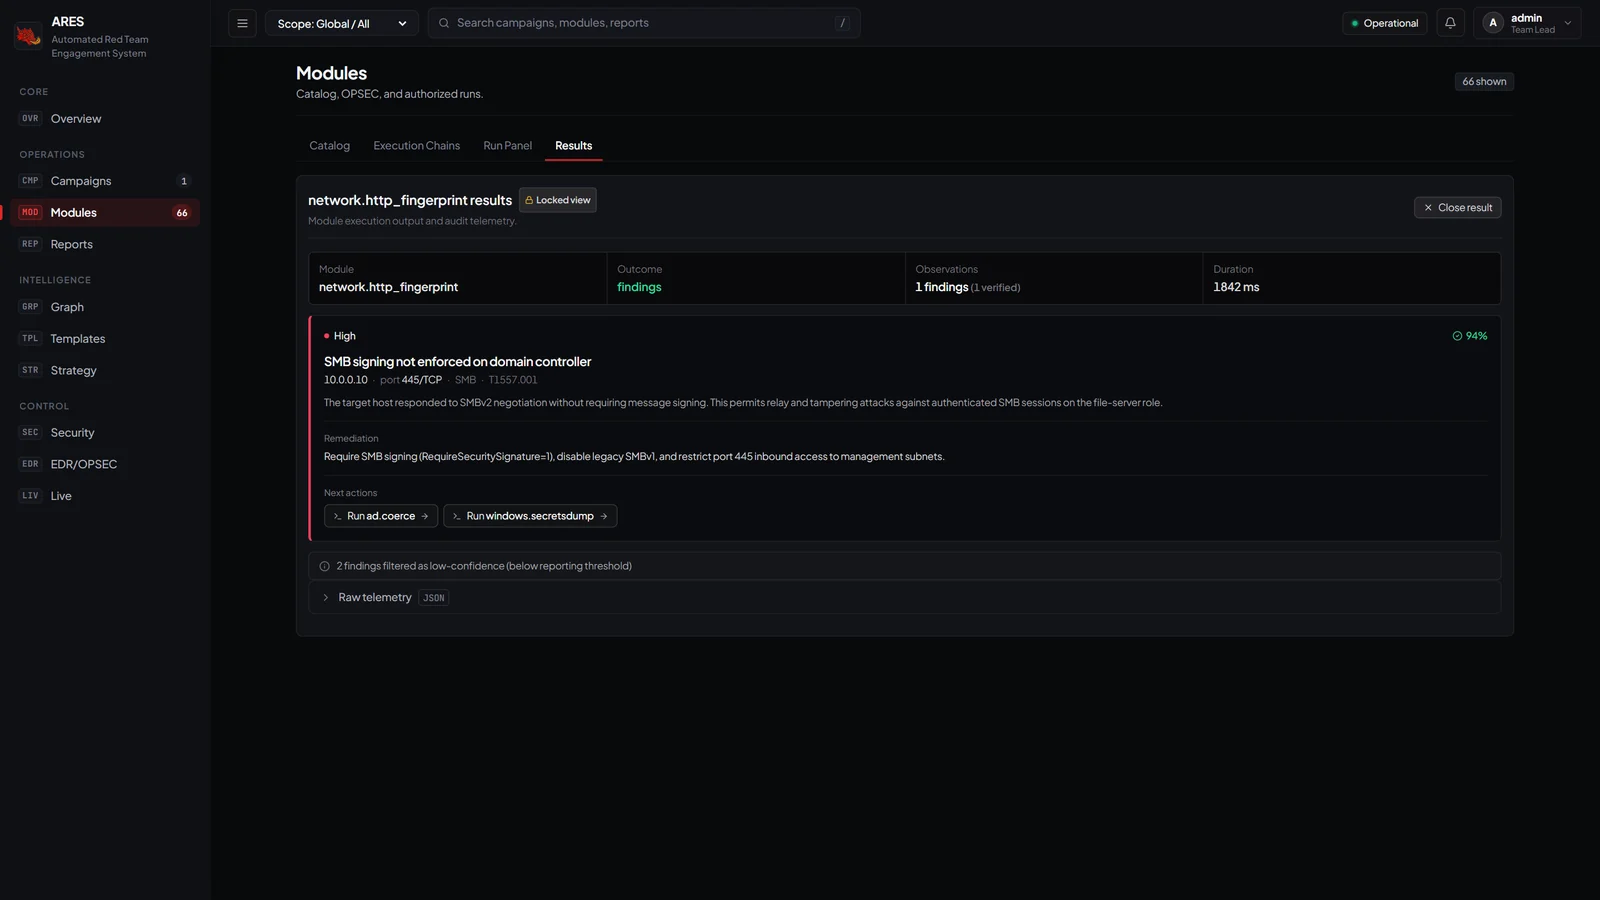
結果: 重大度、信頼度、修復策を含む検出事項カードと、次のモジュールへのワンクリックピボット。
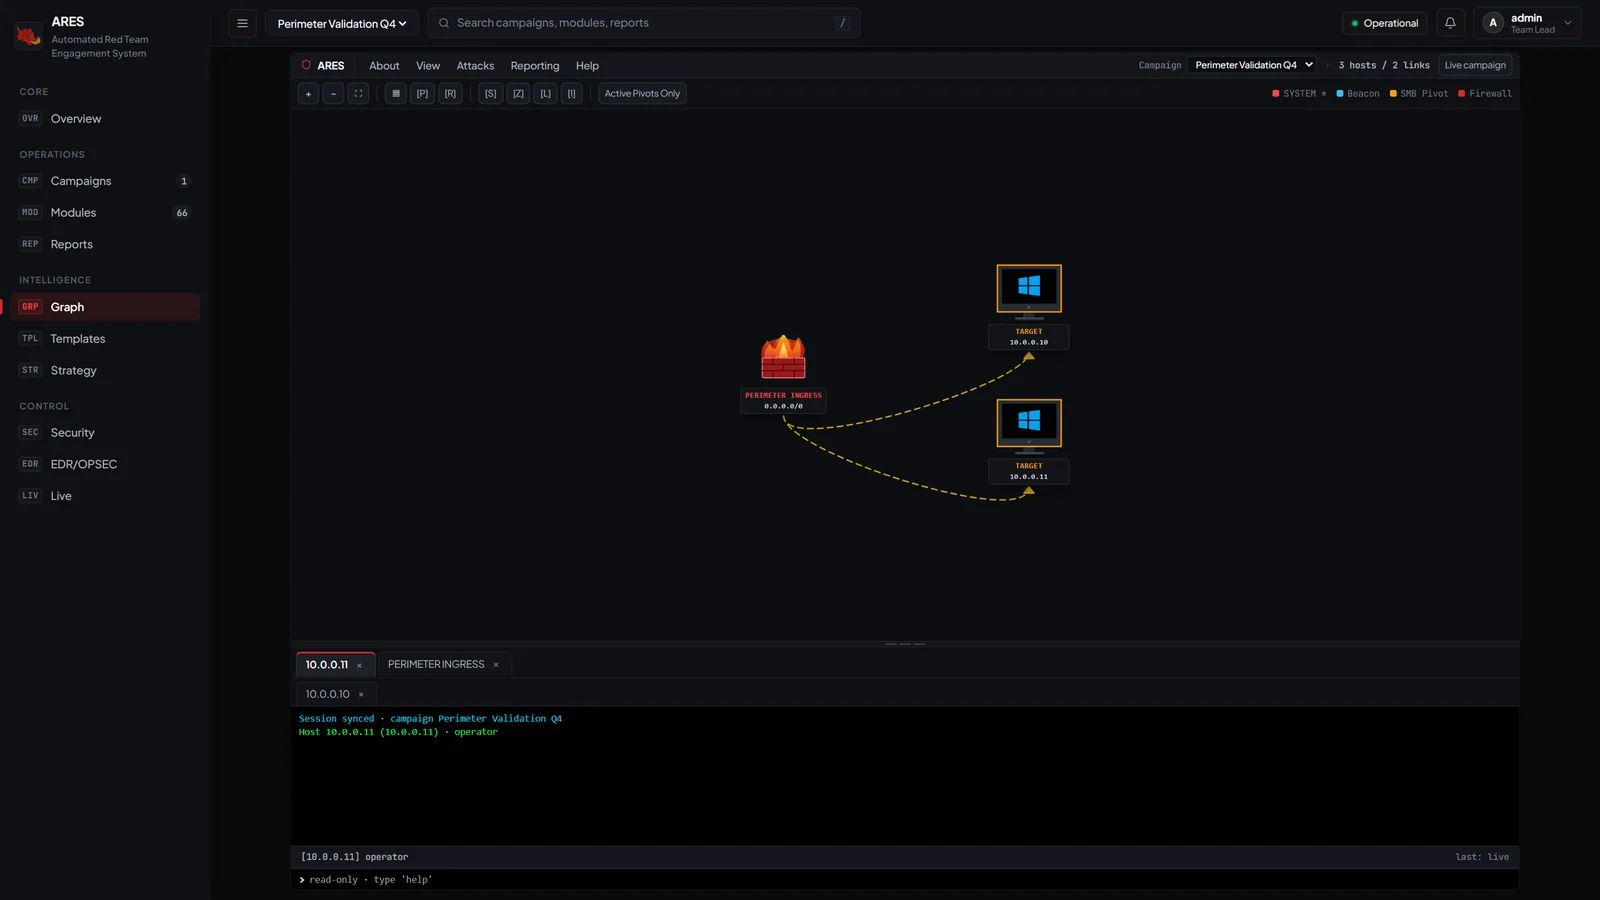
攻撃グラフ: 境界ファイアウォール(炎のアニメーション)、ターゲット、ピボットエッジ。ノードごとの読み取り専用ビーコンテレメトリ。
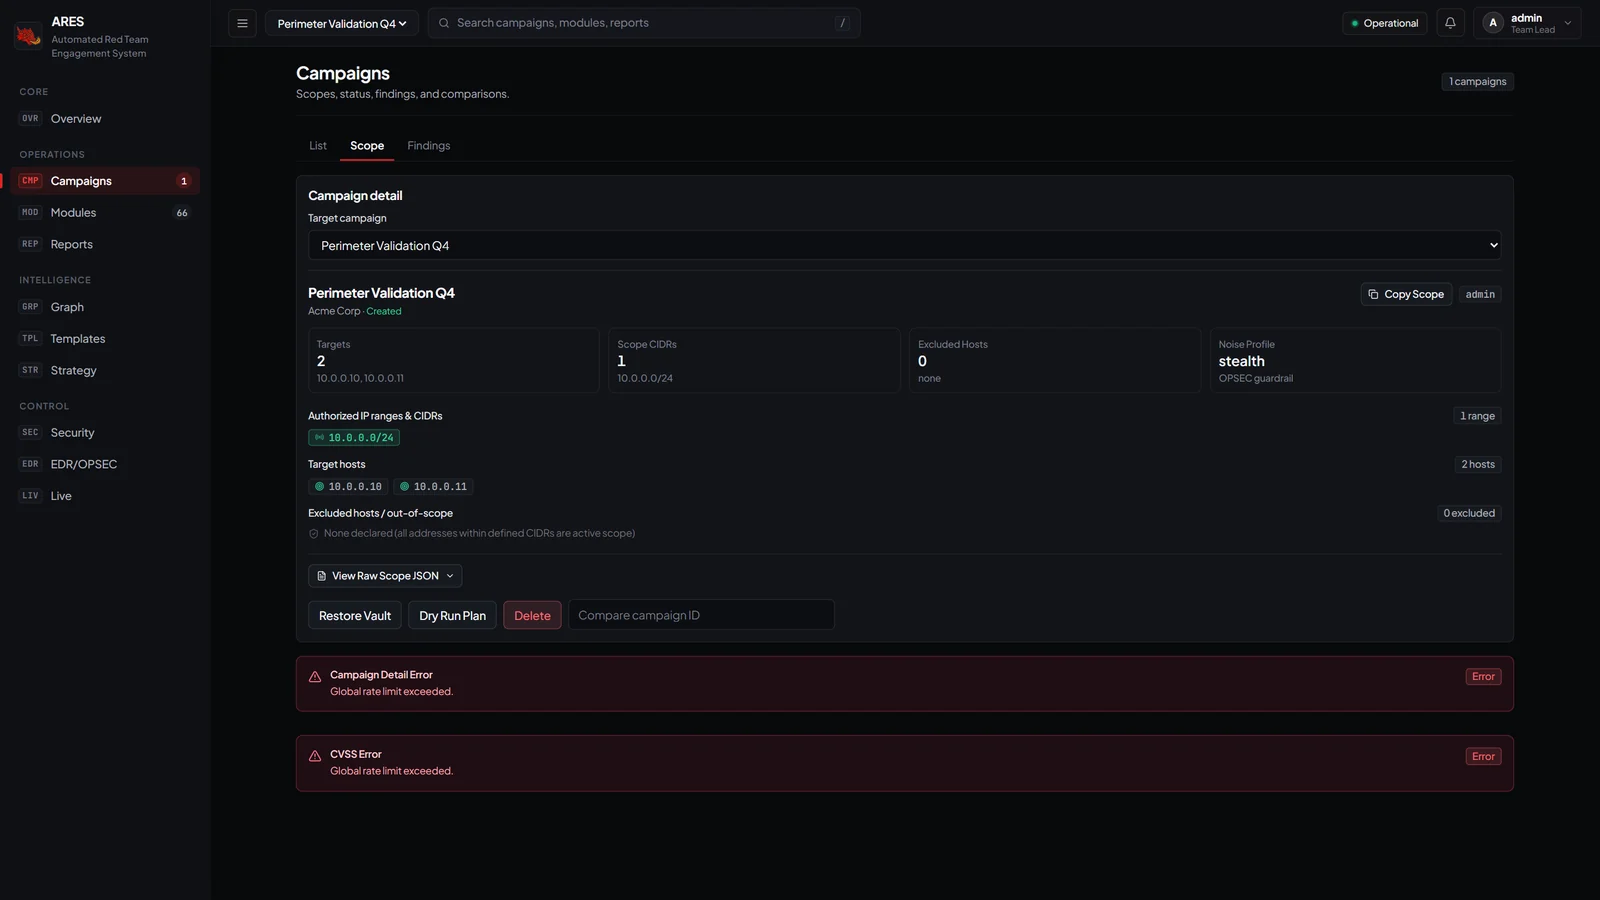
キャンペーンスコープ: ターゲットキャンペーン選択、Restore Vault / Dry-Run Plan / Delete コントロール。
domain_admin または cloud_audit を設定すると、意思決定エンジンが多段階の実行パスを合成します(グラフヒューリスティクス、明示的な承認の下でのオプションのLLMエージェント)。→ エンジン設計BaseModule[P, R] + @ares_module でカスタムモジュールを作成し、ModuleTestHarness でシミュレーションし、AresClient で自動化します。→ SDKドキュメント · → モジュール開発ガイドgit clone https://github.com/Mafifrizi/ARES.git
Set-Location .\ARES
py -3.12 -m venv .venv
.\.venv\Scripts\python.exe -m pip install -U pip
.\.venv\Scripts\python.exe -m pip install -e ".[dev,pdf]"
Set-Location frontend ; & "C:\Program Files\nodejs\npm.cmd" ci ; Set-Location ..
$env:ARES_PDF_BROWSER = "C:\Program Files (x86)\Microsoft\Edge\Application\msedge.exe"
.\.venv\Scripts\ares.exe doctor --pdf-smoke
.\.venv\Scripts\ares.exe dashboard dev --no-reload
http://127.0.0.1:5173/dashboard/ を開きます。
初期オペレーター: admin。パスワード: .env で ARES_DEFAULT_ADMIN_PASSWORD を設定します(必須、最低12文字、ハードコードされたデフォルトはありません)。
pytest tests/unit -n auto -q                    # 5,074 tests, parallel
pytest tests/integration/test_postgres_*.py -q  # Postgres integration
ares update              # add new modules only
ares upgrade             # full-system upgrade (core + db + modules + UI)
ares upgrade --check     # preview, no changes on disk
ユーザーデータベース、認証情報、設定、プラグインは、数学的に変更をブラックリスト化されています。詳細はインプレースアップグレードの保証を参照してください。
詳細な内容はすべてdocs/にあります。主なエントリーポイントは以下のとおりです:







