thoropass-public/area51
アウトオブバンド検出結果のためのエクスプロイトサーバー。ターゲットを自分が所有するドメインに向ける。送り返されるすべてのHTTPリクエストとメールは自分が管理するダッシュボードに届き、それに対して任意のレスポンスを返すことができる。


アウトオブバンド検出のためのエクスプロイトサーバー。 所有するドメインに ターゲットを向けてください。送信されてくるすべての HTTP リクエストとメールは あなたが管理するダッシュボードに集約され、任意に選んだレスポンスを返します。

⚠️ 認可されたセキュリティテストおよび研究専用です。 ブラックホールは インターネットから到達可能なライブのキャッチオールです。ターゲットが送信した ものはすべて保存され、設定したとおりのレスポンスを返します。テストする 明示的な書面による認可を持つターゲットのみを向けてください。また、すべての デプロイをクライアントデータの保管場所として扱ってください。認可された範囲のみを テストしてください。
エンゲージメントで見つかるものの半分は、何かがコールバックして初めて証明されます。
ブラインド SSRF。HTTP 経由で外部送信する XXE。決して目にすることのない管理者の
ブラウザで発火するストアド XSS。内容を読む必要のあるパスワードリセットフロー。
誰も検証していない OAuth の redirect_uri。そのいずれも、ターゲットから到達可能で、
すべてを捕捉し、望みどおりに応答するインフラストラクチャを必要とします。
公開のインタラクションサービスは、ホスト名とログを提供するだけです。AREA 51 は、 自分が所有するインフラストラクチャ上で、そのすべてを提供します:
302、DTD、.js
ビーコン、JSON スタブ、25 MB のバイナリ。パスを正確に指定して設定できます。意図的に早期リリース。 AREA 51 は小規模で信頼されたチーム向けの社内ツール として始まったため、堅牢化やスケールよりもシンプルさを優先しています。粗削りな 部分は想定内です。問題に遭遇したら、再現手順を添えて issue を作成してください。 コントリビューションは歓迎します。CONTRIBUTING.md を参照してください。
|
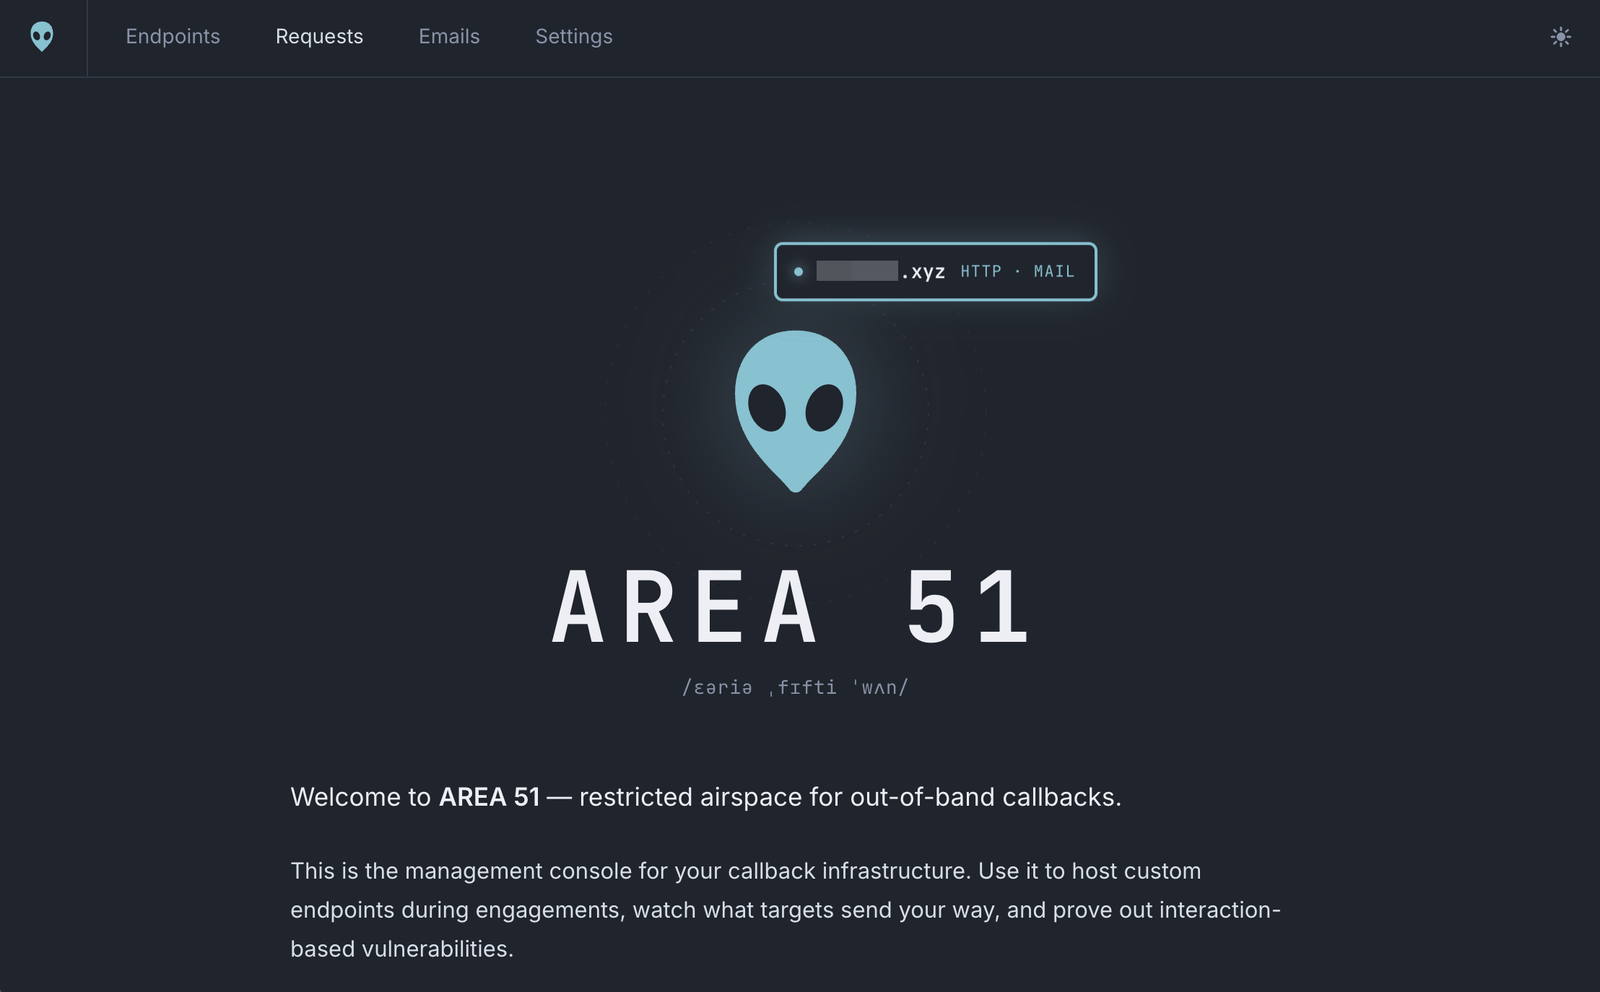
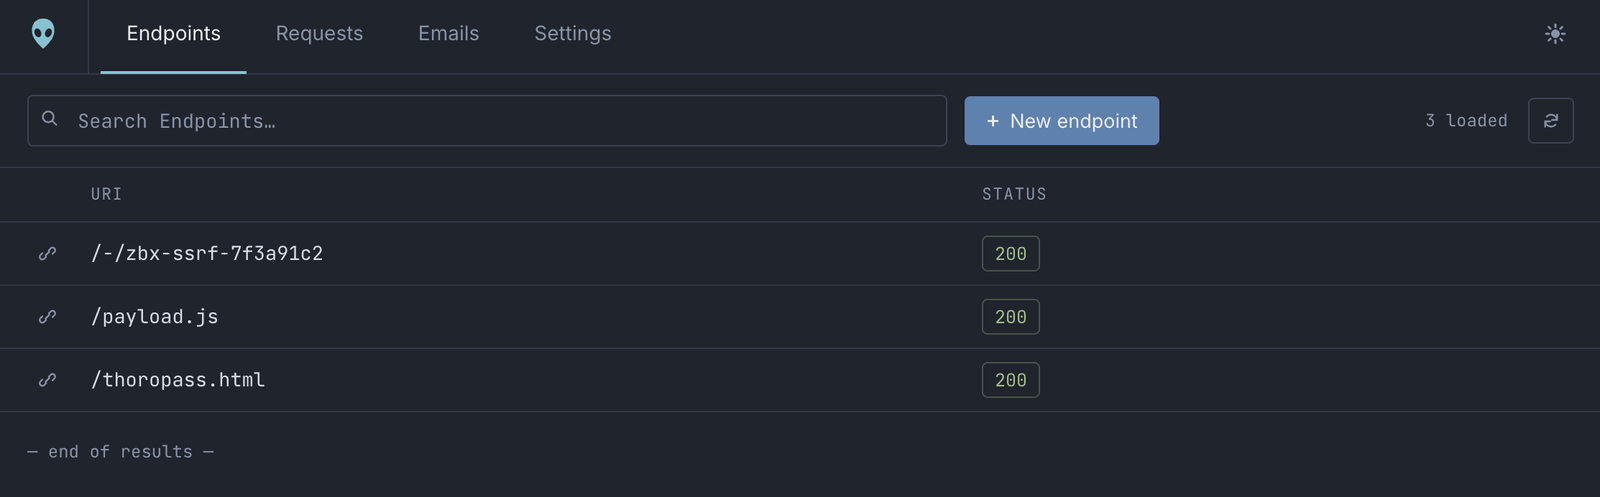
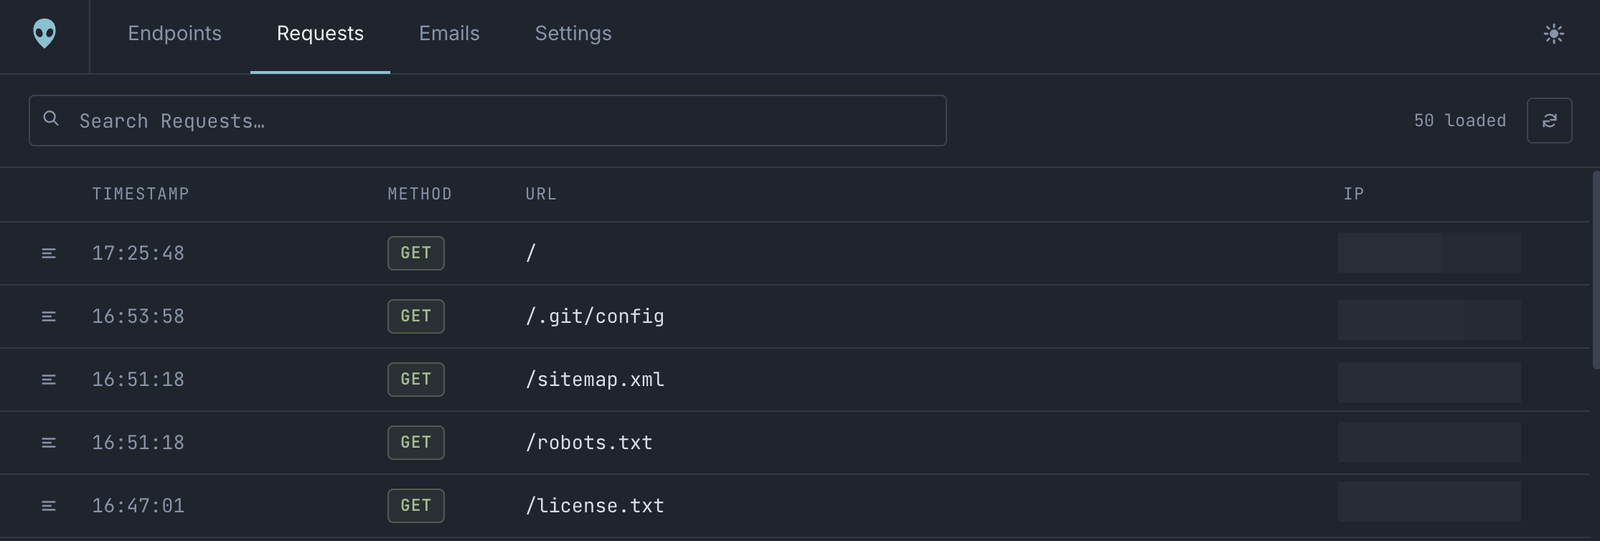
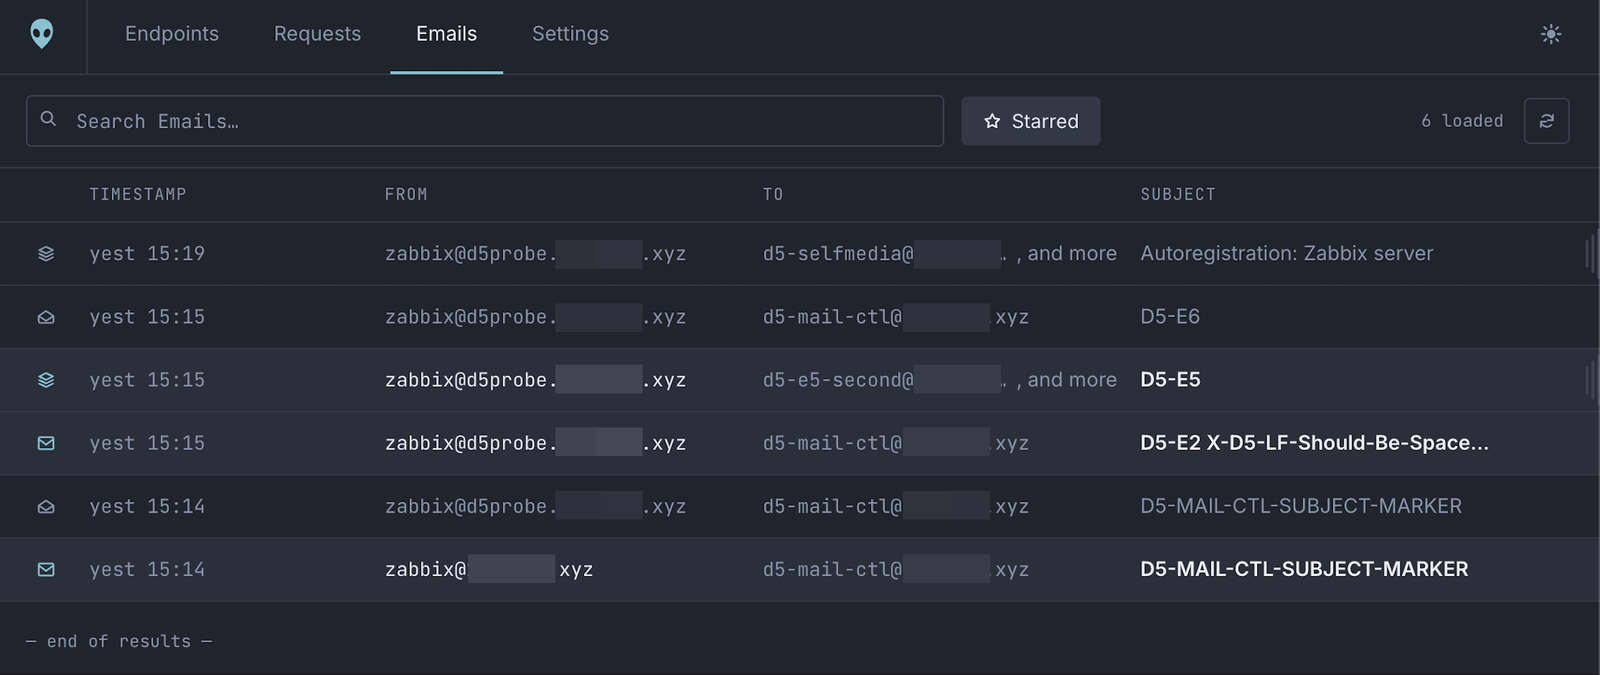
AREA 51 · ダッシュボード エンドポイントの設定、キャプチャしたリクエストとメールの閲覧、ノイズフィルターの 管理。メールで送信されるワンタイム PIN 付きのシングルサインオンで保護されます。 |
ブラックホール · あなたのドメイン すべてのパスが定義したとおりに応答し、ドメイン上のすべてのリクエストとすべての アドレスがキャプチャされます。ターゲットが到達する必要があるため、必然的に公開 されます。 |
Autopilot · エージェントインターフェース キー認証付きの MCP + REST サーバー。直近1時間のコールバックを読み取り、 自身のレスポンススタブをステージングし、それ以外には一切触れられません。 |
シンプルで簡単: Autopilot は MCP サーバー(REST ミラー付き)を公開しているため、
認可された AI エージェントがエンゲージメントの途中でループ自体を実行できます。あなたが
その間に介在する必要はありません。直近1時間のコールバックを読み取り、フェンスされた
/-/* 名前空間の下に自身のレスポンススタブをステージングし、ヒットを確認します。各オペレーターには
それぞれの API キーが発行され、サンドボックス化されています: あなたのファイルや /-/ 以外の
エンドポイントを読むことは決してできません。→ Autopilot の内部
 |
 |
 |
 |
| 発見事項 | AREA 51 がそれを証明する方法 | プレイブック |
|---|---|---|
| ブラインド SSRF | 未設定のパスがすでにヒットをキャプチャし、送信元 IP、User-Agent、すべてのヘッダーを記録する | → |
| SSRF フィルターバイパス | テキストエンドポイントが、実際に取得させたいアドレスへ 302 を返す | → |
| XXE / XSLT 外部送信 | 外部 DTD をホストし、2回目のリクエストから外部送信されたバイト列を読み取る | → |
| ブラインド XSS | ビーコンを配信する; キャプチャの Referer がそれを実行した内部ページを示す | → |
| メール駆動フロー | すべてのアドレスがライブ受信箱なので、サインアップ、招待、リセット、確認メールが完全に届く | → |
OAuth redirect_uri 悪用 | ランディングページをステージングし、フローが渡す code、state、トークンをキャプチャする | → |
| ペイロード配信 | アーカイブ、バイナリ、PDF、フォントをアップロードし、独自のコンテンツタイプでインライン配信する | → |
| メール認証レビュー | 実際に配信されたメールの完全な Received チェーンと SPF、DKIM、DMARC の結果 | → |