 karim852/kumo-domain-recon-tool
ドメインOSINTおよびセキュリティ偵察フレームワーク。DNS、ポート、サブドメイン、漏洩した認証情報、公開されたエンドポイント、CVE、テクノロジーフィンガープリンティングのための26の並列モジュールを実行します。





Kumo にドメインを渡すだけで、到達可能なあらゆる情報を一度にマッピングします: DNS とメールセキュリティ、CT ログから取得した証明書とサブドメイン、 開いているポート、技術フィンガープリント、漏洩した認証情報と インフォスティーラー感染、クラウドバケット、そして既知の露出に対する 419 件の脆弱性チェック。29 個のモジュールが並列で実行され、それぞれが 結果を取得した瞬間に独自のカードをストリーミング表示します — ターミナルでもブラウザでも。
そのすべてに API キーは不要です。
pip install flask requests dnspython urllib3

python3 kumo.py                    # home screen — pick modules by number
python3 kumo.py --web              # web dashboard → http://127.0.0.1:8888
python3 kumo.py example.com        # straight to a full scan
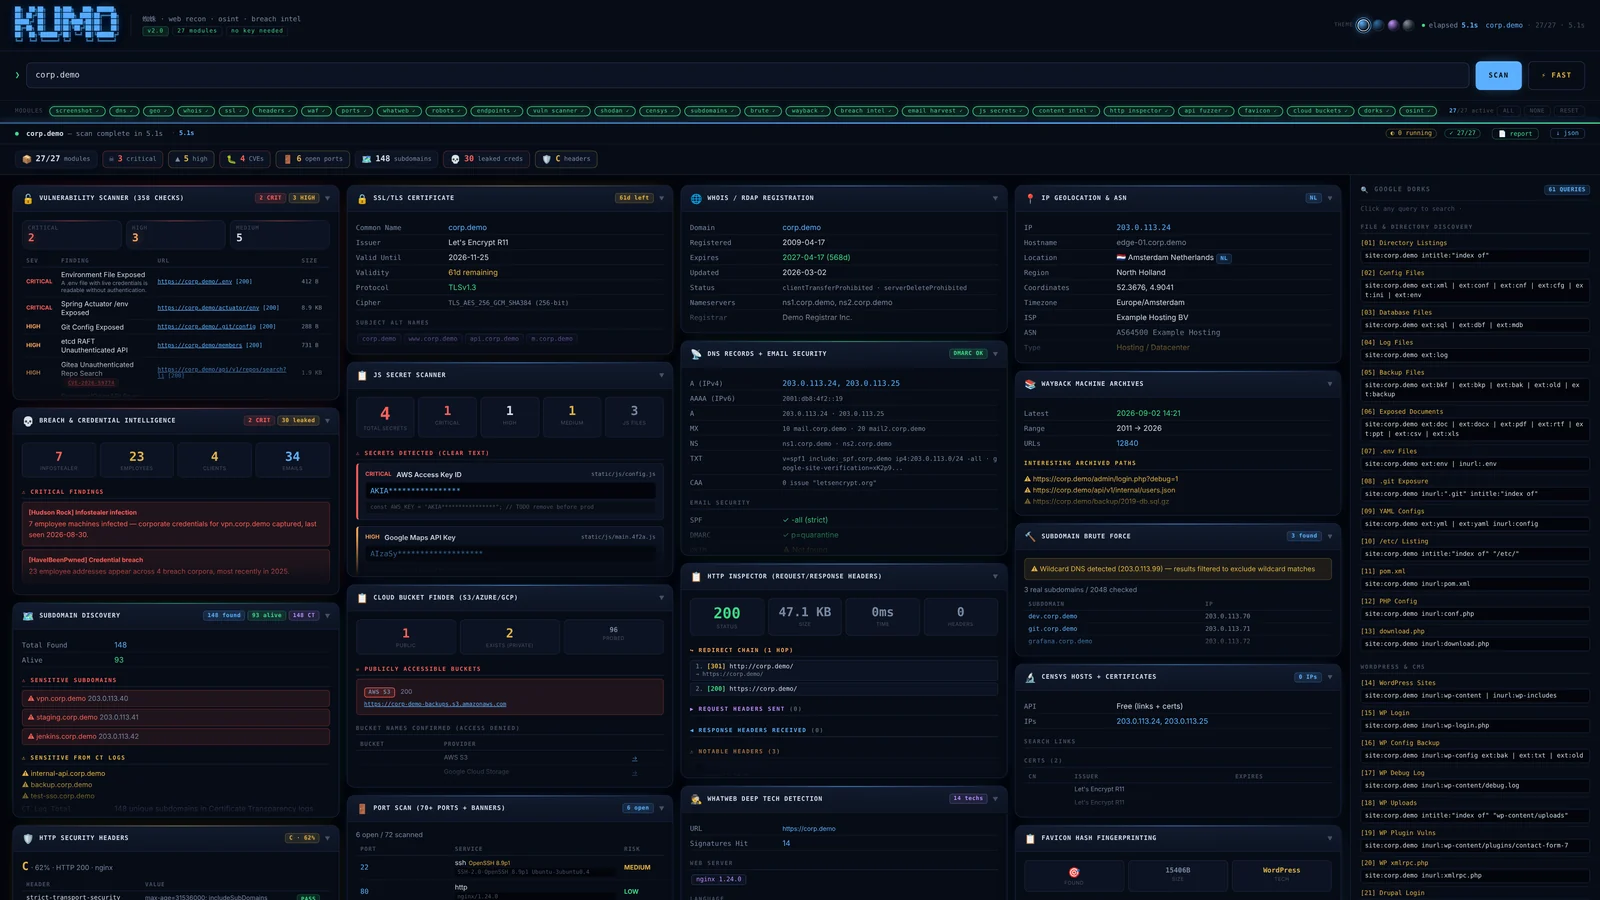
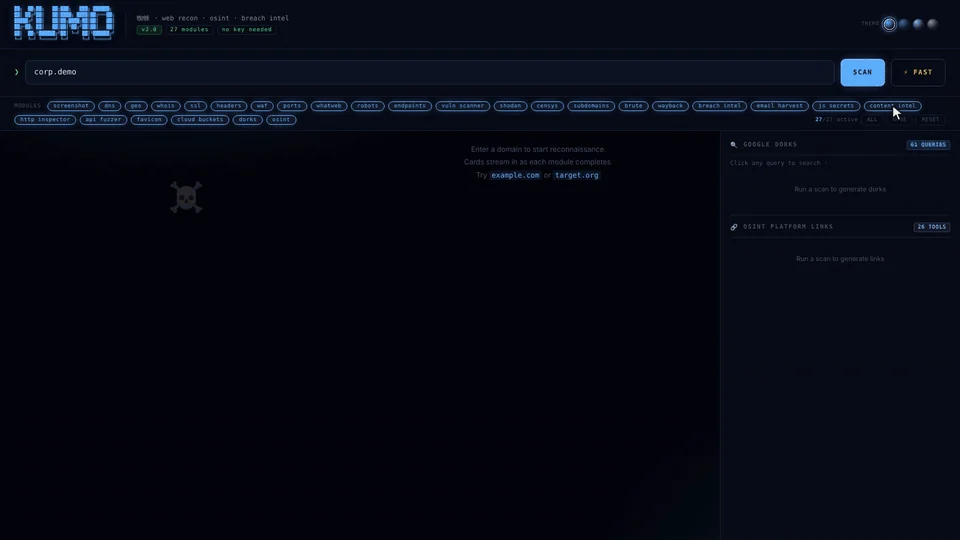
スキャン中のダッシュボード:各モジュールが完了するたびにカードが流れ込み、
重大度に応じて発光し、脆弱性スキャナーが検出結果をリードします。
| OS | Linux、macOS または Windows |
| Python | 3.8+ |
| 権限 | 不要 — Kumo は root を必要としません |
| APIキー | 不要 |
git clone https://github.com/karim852/KUMO-Domain-Recon-Tool
cd KUMO-Domain-Recon-Tool
pip install flask requests dnspython urllib3
単一のモジュールで使用されるオプションの追加機能で、存在しない場合は問題なくスキップされます:
pip install brotli zstandard playwright
設定は不要です。 設定ファイルもキーファイルもデータベースもありません。 Kumo は実行時に必要な情報を公開ソースから読み取ります。
python3 kumo.py
ターゲットを指定しない場合、Kumo はホーム画面を開きます。すべてのモジュールが番号付きでグループ化され、 Web インターフェースが最上部に表示されます。
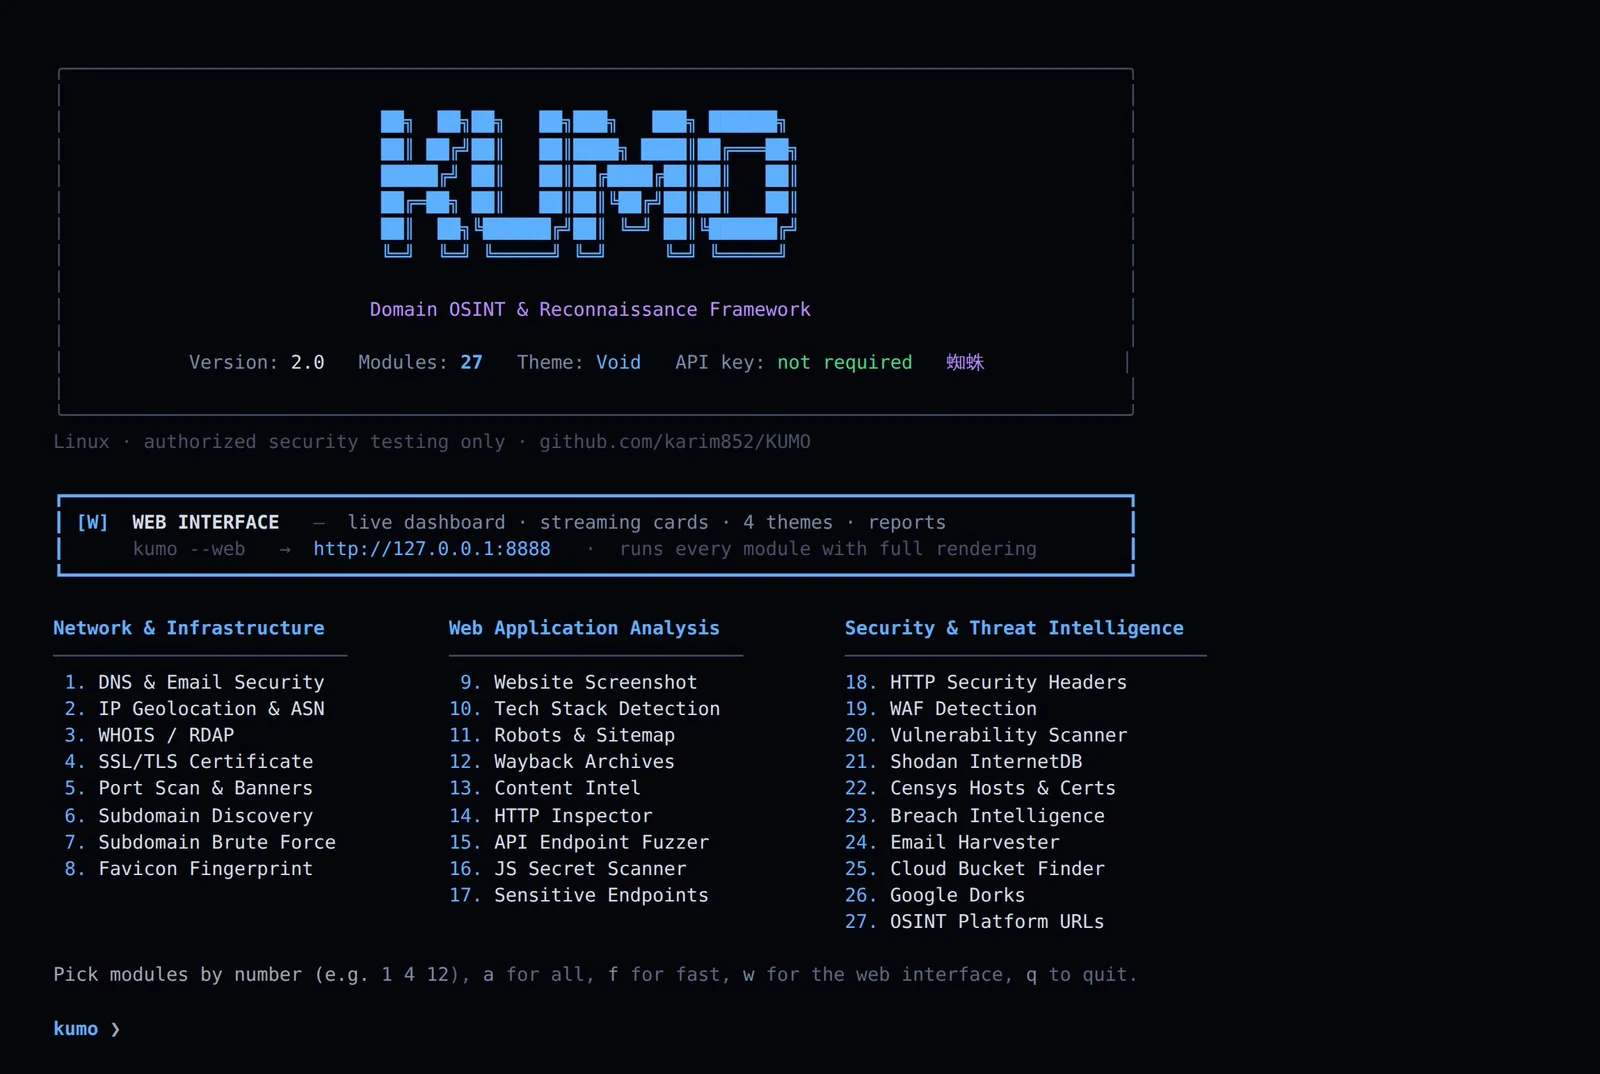
| 入力 | 実行内容 |
|---|---|
1 4 12 | 指定したモジュールのみ |
a | 全 29 個 |
f | 高速スキャン — 低速なモジュールをスキップ |
w | Web ダッシュボード |
q | 終了 |
その後、プロンプトが表示されたらドメインを入力します。またはメニューを完全にスキップするには:
python3 kumo.py example.com -m dns ssl
モジュールは並列で実行されるため、結果は順不同で到着します。スパイダーは 実行中に糸の上を這い、各モジュールが完了するたびにその背後に絹を紡ぎ、 まだ実行中のモジュールはカウンターの後ろを追従します。
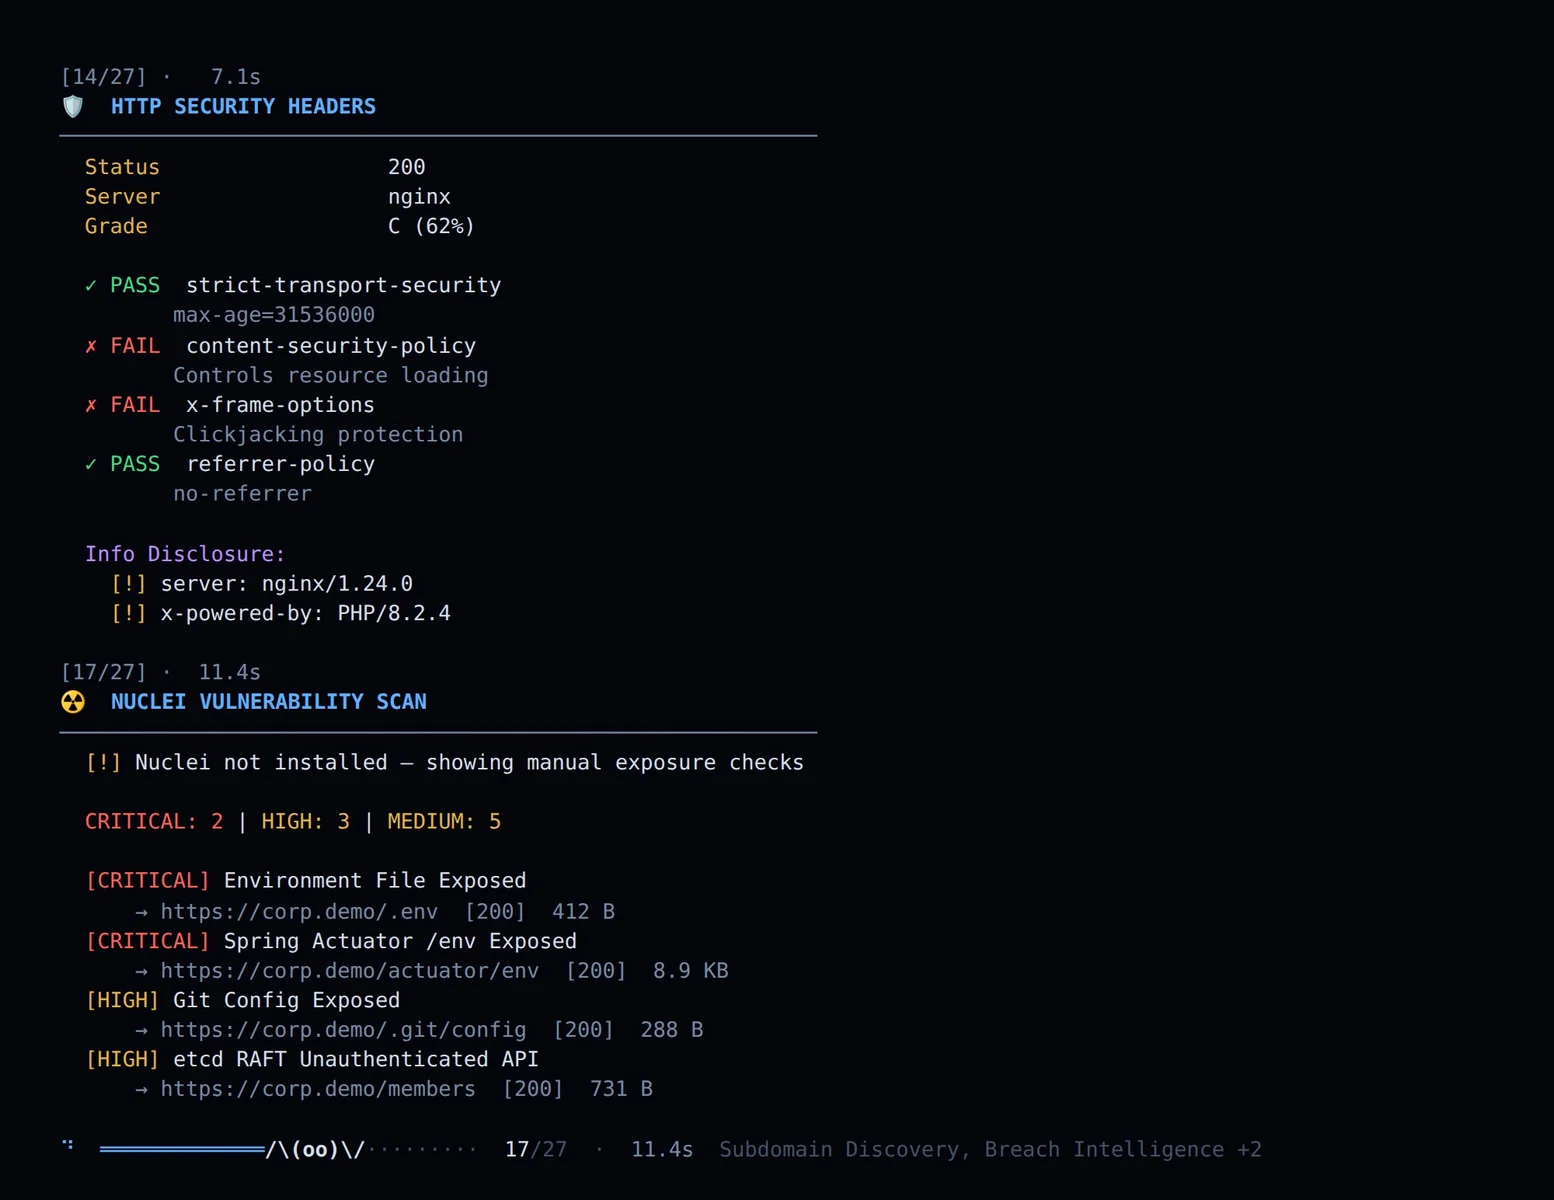
python3 kumo.py example.com -o report.json
ターミナルはフォールバックではありません。すべてのモジュールが完全にレンダリングされ、それぞれ独自のレイアウト、テーブル、重大度に応じた色分けが施されます。
| ホーム画面 | すべてのモジュールに番号が付与され、グループ化され、ターミナルに合わせたサイズに調整されます |
| 選択 | 番号、または a / f / w で選択 |
| テーマ | 24ビットカラーによる4つのパレット、--theme または KUMO_THEME |
python3 kumo.py --web             # → http://127.0.0.1:8888
python3 kumo.py --web -p 9000     # custom port
各モジュールにはカードが即座に表示され、実行中は回転するエッジが表示され、その後塗りつぶされて 検出結果の色を帯びます — 重大は赤、警告は琥珀色、 クリーンは緑です。
| ストリーミング | カードはモジュールの完了とともに到着し、最も遅いものを待つ必要はありません |
| 重大度グロー | カードの色はレンダリングされるバッジから導出されます |
| モジュールピル | スキャン前にクリックして有効化または無効化できます |
| エクスポート | JSON、またはスタンドアロンHTMLレポート |
| テーマ | 4種類、ライブで切り替え可能、リロード後も記憶されます |
ダッシュボードとターミナルの両方で4つのパレットを利用できます。ヘッダーのドットをクリックするか、Ctrl+Shift+T を押して切り替えます。選択内容は保存され、リロード後も維持されます。
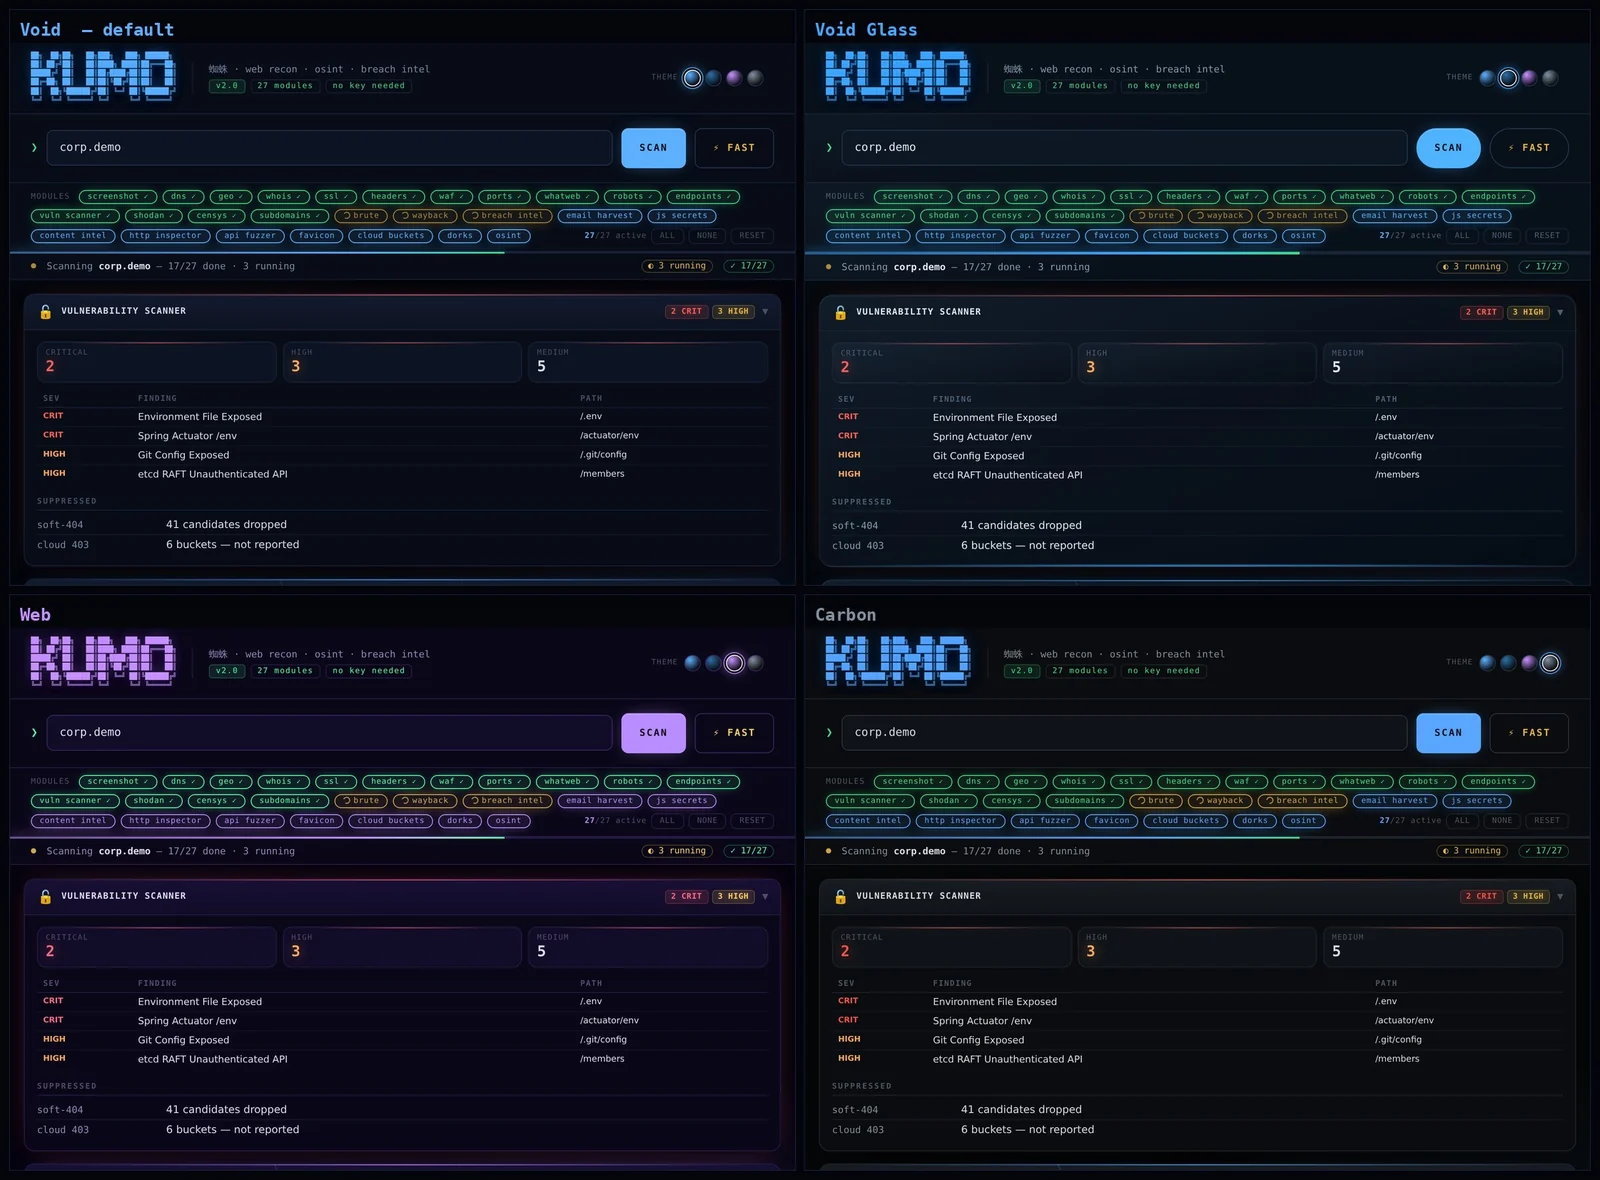
| テーマ | 特徴 |
|---|---|
| Void (デフォルト) | 最も深いネイビー、シアンのブルーム、フラットな表面 |
| Void Glass | 光るカードエッジ、アンダーグロー、より大きな角丸 |
| Web 蜘蛛 | バイオレットのアクセント、最も強いグロー |
| Carbon | ニュートラルな表面、控えめなグロー — クライアント向けスクリーンショットに最適 |
ターミナルでは:
python3 kumo.py --theme carbon example.com
export KUMO_THEME=web
5つ目のテーマを追加するのは、1つのパレットブロックと1つのドットだけです — すべてのレンダラーは同じトークンセットを通じて色を読み取ります。
419個のチェック、外部ツールもテンプレートディレクトリの同期も不要です。エンジンはnucleiのマッチャーモデルを踏襲しています — status、word、regex、size、そして小さなdslを、matchers_conditionと組み合わせます。
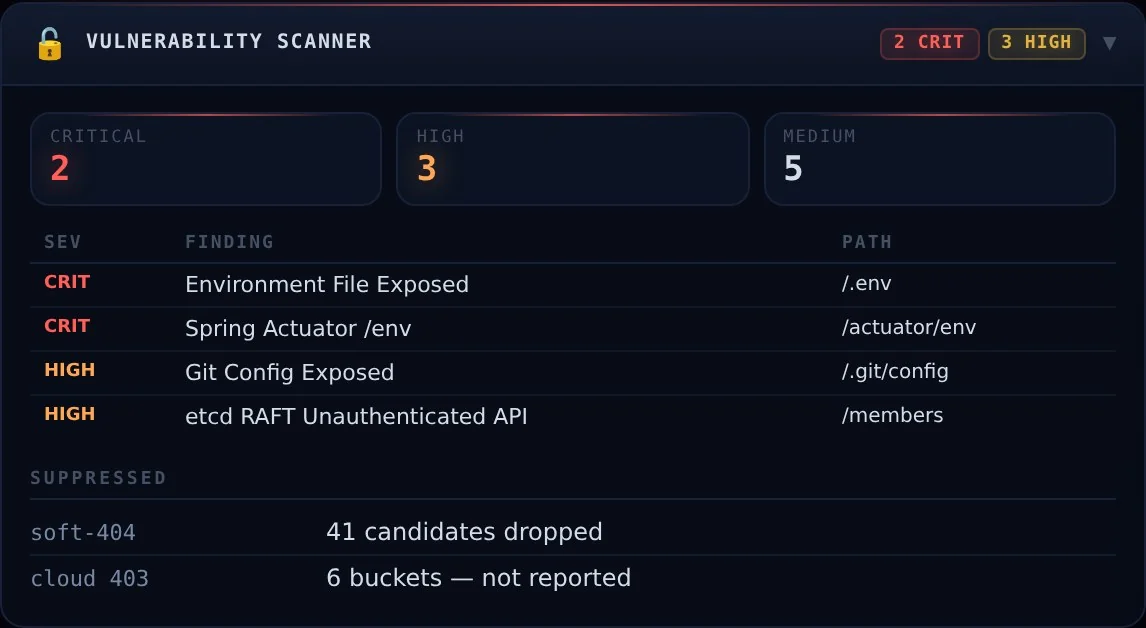
29個のモジュール、すべてが並列で実行されます。モジュールをクリックすると、実際のスキャンで何が返されるかを確認できます。
ホーム画面から番号で実行するか、名前で実行します: python3 kumo.py corp.demo -m dns ssl nuclei
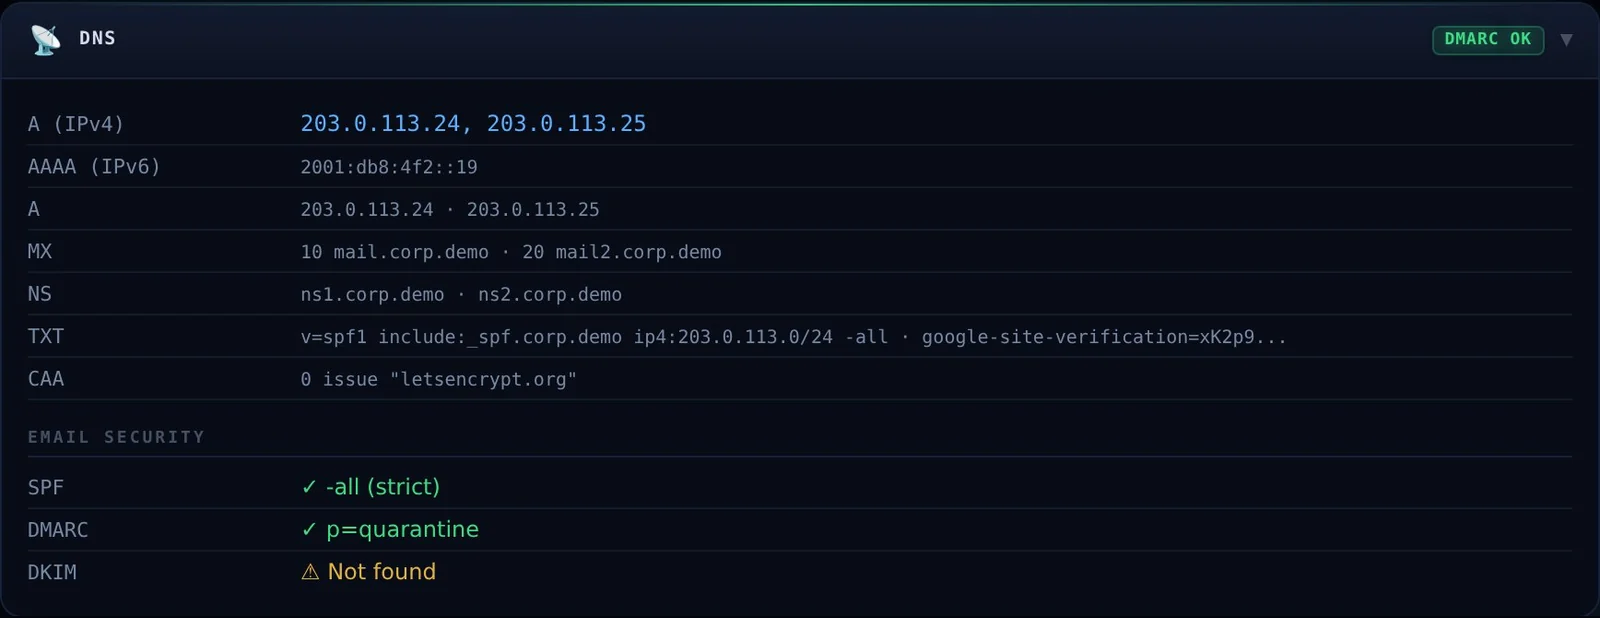
dnsメール保護のセキュリティ評価を伴う完全なDNS列挙。DMARCの欠如、弱いSPFポリシー、DKIMの不在、オープンゾーン転送を検出します。
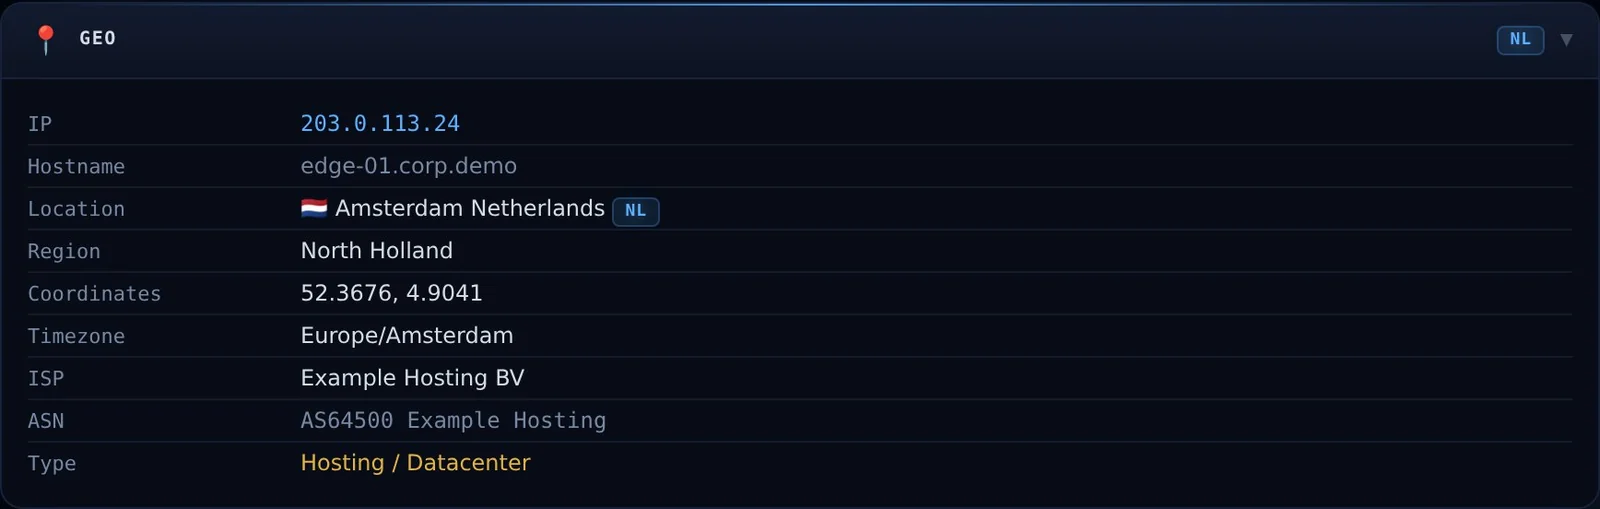
geoドメインをIPv4/IPv6に解決し、各IPの地理位置情報を取得し、ASN、ISP、組織データを引き出します。
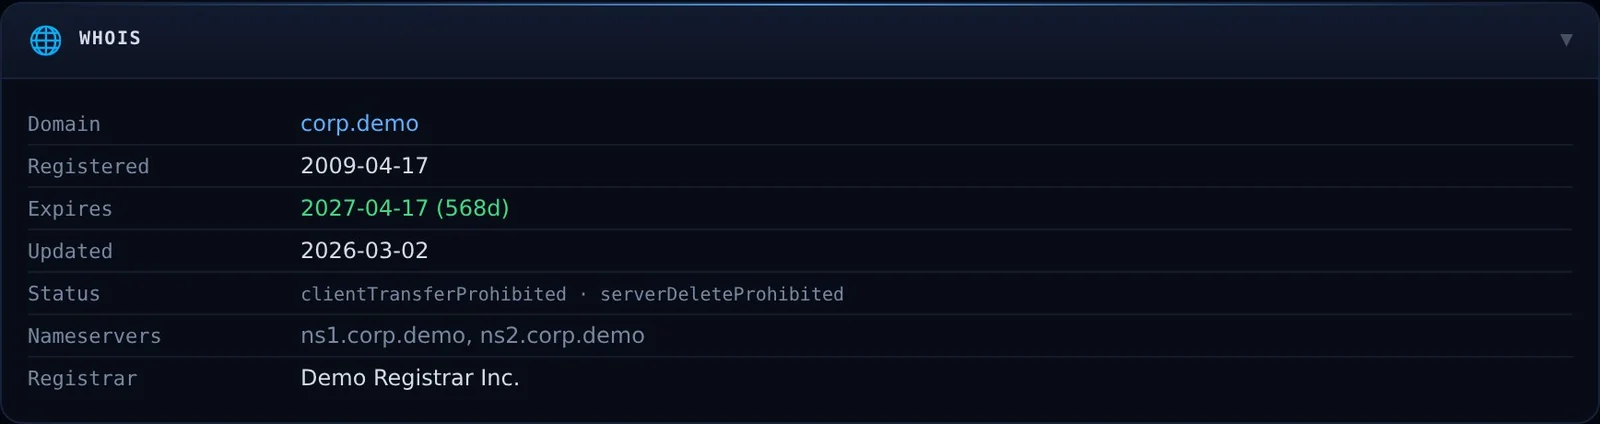
whois作成日、有効期限、登録者情報、ネームサーバーを含む完全なレジストラレコード。まもなく期限切れになるドメインやプライバシー保護された登録を検出します。
ssl






