


Windowsホスト向けDFIRトリアージコンソール。アーティファクト収集、Sigma相関タイムライン、YARAスキャン、ソケットおよびアカウント検査、インジケーターエンリッチメント、キャリブレーション済みリスクスコアを連鎖させる。


Kage を疑わしい Windows ホストに向けると、トリアージ全体を 1 つのチェーンで実行します: CyLR がアーティファクトを収集し、Hayabusa がイベントログを Sigma と照合し、 THOR Lite が YARA マッチをスキャンし、VirusTotal と AbuseIPDB が インジケーターを評価し、お好みの AI プロバイダーがレポートの下書きを作成します。 各ステージはライブでストリーミングされ、生成物を封印し、単独で再生できます。
pip install -r requirements.txt
python -m dfirconsole          # → http://127.0.0.1:8787
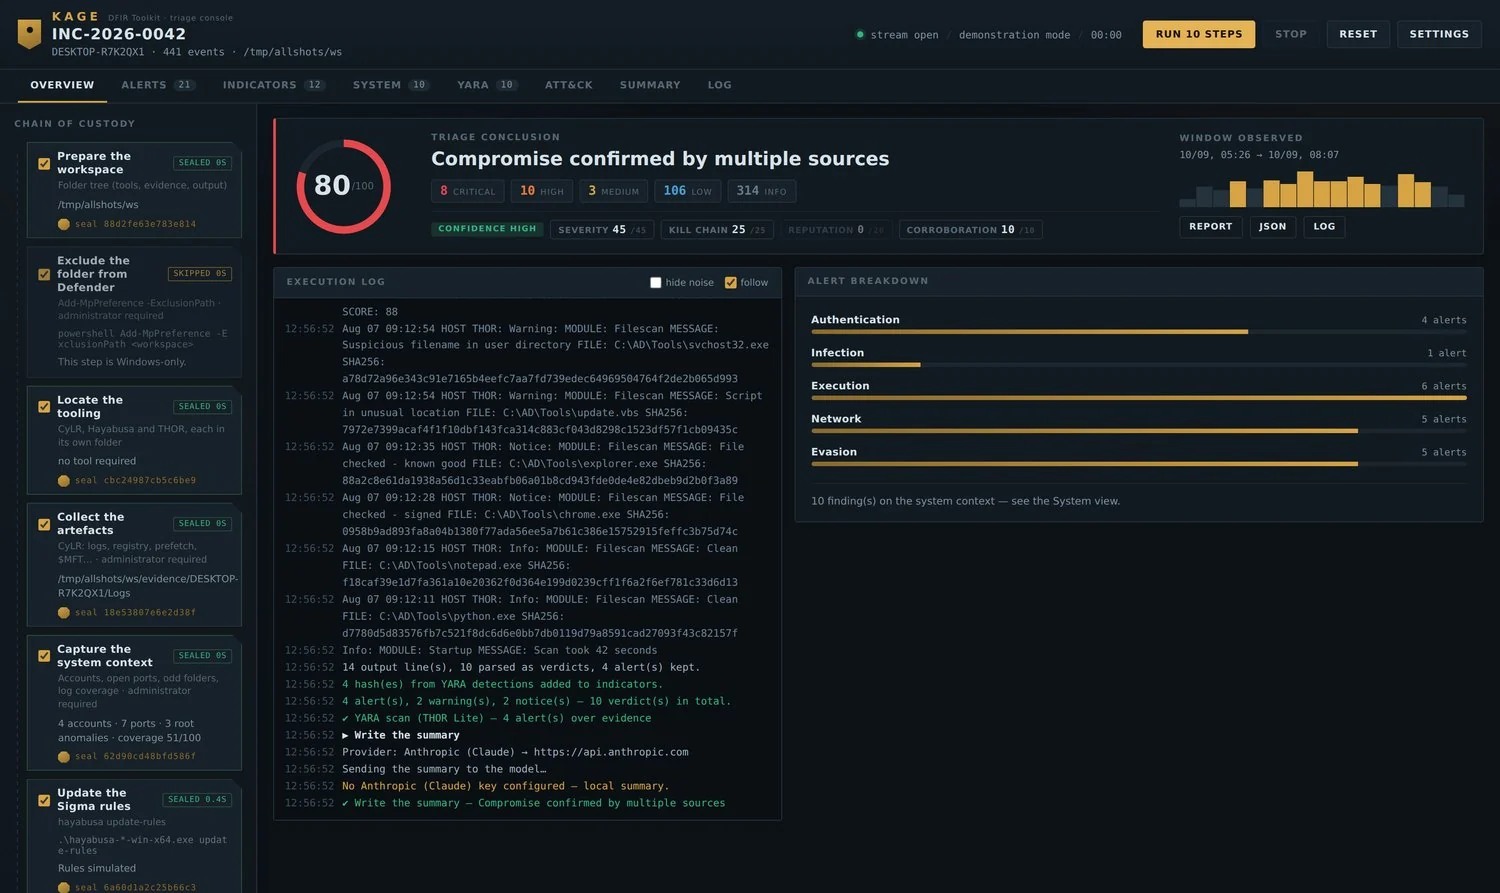
概要: 左側に11の封印されたステップ、ストリーミングされる実行ログ、そして4つのコンポーネントに分解されたスコア。
| OS | Windows 10 / 11 または Windows Server |
| Python | python.org から 3.10+、全ユーザー向けにインストール |
| 権限 | 管理者 |
| ディスク | 収集用に数 GB の空き容量 |
# 1. Extract Kage anywhere — Desktop, C:\Kage, a USB stick, it does not matter
cd C:\Kage

# 2. Install the dependencies
pip install -r requirements.txt

# 3. Check the environment before touching a host
python preflight.py
preflight.py は、何が準備できていて何が不足しているかを報告します。
Workspace   : C:\Kage
System      : Windows 11
Python      : 3.12.3

Dependencies
  [ok]   module fastapi
  [ok]   module uvicorn
  [ok]   module httpx

Rights and disk space
  [ok]   console running as administrator
  [ok]   free space: 84.2 GB

Tooling
  [!]    CyLR in C:\Kage\tools\cylr
           → the "Locate the tooling" step downloads it
  [!]    THOR Lite
           → optional step — it will simply be skipped
python -m dfirconsole
または launch.bat を右クリック → 管理者として実行 すると、virtualenv、インストールを処理し、ブラウザを開きます。
Kage DFIR Toolkit 1.5.0
  code      C:\Kage\dfirconsole
  workspace C:\Kage
  open      http://127.0.0.1:8787
ワークスペースは、起動した場所そのものです。 設定は不要です。ツール、 エビデンス、出力はすべてコンソールの隣に配置されます。
python -m dfirconsole --demo
デモンストレーションモードは、悪意のある添付ファイル、エンコードされた PowerShell、無効化されたDefender、資格情報の窃取、永続化、C2、削除された シャドウコピーといった合成侵入を構築し、そのチェーン全体を実行します。あなたのマシン上の 何も触れられません。実際のインシデントの前にインターフェースを学ぶ最良の方法です。
管理者として起動し、http://127.0.0.1:8787 を開き、ステータスバーが
live run · Windows と表示され、demonstration mode ではないことを確認します。
Settings をクリックします:
| フィールド | 例 | 重要な理由 |
|---|---|---|
| Case reference | INC-2026-0042 | レポート、ログ、アーカイブに名前を付けます |
| Analyst | N. Delaunay | レポートのヘッダーに表示されます |
Workspace folder は空のままにします。起動フォルダを自動的に追跡します。 Save をクリックします。
左の列はチェーン・オブ・カストディです。すべてのステップにチェックボックスがあり、 YARAスキャンを除いてデフォルトで全てチェックが入っています。
初回実行では、以下を除いてすべてのチェックを外してください:
☑ Prepare the workspace
☑ Exclude the folder from Defender
☑ Locate the tooling
☑ Update the Sigma rules
4ステップを実行をクリックします。約1分です。これによりCyLRとHayabusaがダウンロードされ、長時間の処理が始まる前に昇格が実際に機能することが確認されます。
これら4つが確定したら、残りにチェックを入れます:
☑ Collect the artefacts        CyLR — a few minutes, several GB
☑ Capture the system context   accounts, sockets, disk root, log coverage
☑ Build the timeline           Hayabusa correlates against Sigma
☑ Analyse the timeline         score, alert families, indicators
実行をクリックして、実行ログのストリームを確認します。完了した各ステップには seal が付与されます — 後で検証できる SHA-256 です。
| 場所 | 得られるもの |
|---|---|
| Overview | 4つのコンポーネントを含むリスクスコア、ファミリー別のアラート |
| Alerts | すべてのアラート。重大度とファミリーでフィルタ可能 |
| System | アカウント、プロセスに紐づくソケット、不審なフォルダ、ログカバレッジ |
| Indicators | タイムラインから抽出されたハッシュ、IP、ドメイン |
任意のテーブル行をクリックすると閲覧ペインが開きます: すべてのフィールド、完全なコマンド
ライン、すべての生データ。← → で項目間を移動、Esc で閉じます。
API キーが設定されている場合:
☑ Enrich the indicators    VirusTotal + AbuseIPDB reputation
☑ Write the summary        the AI drafts the report
キーがない場合、両方とも skipped とマークされ、代わりにローカルでの書き出しが生成される — 同じ構造で、ネットワーク呼び出しは行わない。
ダッシュボードの右上:
💡 単一ステップのリプレイ: 左カラムのタグをダブルクリックする。Hayabusa が失敗してもコレクションが正常な場合に便利 — 二度収集する必要はない。
YARA スキャンは、Kage があなたのためにセットアップできない唯一のステップである。Nextron は登録を必要とするため、バイナリをスクリプトで取得することはできない。CyLR と Hayabusa は自身をダウンロードするが、THOR はそうではない。
nextron-systems.com/thor-lite で登録してダウンロードする。スキャナとライセンスファイル(.lic)を受け取る — 通常はメールで。
tools\thor\ に配置するKage は初回起動時にそのフォルダをすでに作成している。アーカイブの内容をそこにコピーし、すべてを一緒に保つ:
C:\Kage\
└── tools\
    └── thor\                    ← everything goes here
        ├── thor64-lite.exe        the scanner
        ├── yourname.lic           the licence — THOR will not start without it
        ├── config\                from the archive
        ├── signatures\            from the archive — the YARA rules themselves
        └── custom-signatures\     from the archive
なぜこれらを一緒に保つのか? THOR は実行ファイルのあるディレクトリから実行され、そのディレクトリを基準にシグネチャを解決します。バイナリだけをコピーすると、スキャン対象のないスキャナになってしまいます。
他の2つのツールはその隣にあり、それぞれ独自のフォルダに格納されています:
tools\
├── cylr\        CyLR.exe                 ← downloaded automatically
├── hayabusa\    hayabusa-<version>.exe   ← downloaded automatically
└── thor\        thor64-lite.exe + .lic   ← you place this one
python preflight.py
Tooling
  [ok]   CyLR in C:\Kage\tools\cylr
  [ok]   Hayabusa in C:\Kage\tools\hayabusa
  [ok]   THOR Lite: C:\Kage\tools\thor\thor64-lite.exe
  [ok]   THOR licence file (*.lic)
ライセンス行に [!] が表示される場合、THOR は即座に起動して停止します。
Settings → YARA scan folder:
| 値 | スキャン対象 | 所要時間 |
|---|---|---|
| (空) | CyLR が収集したばかりのアーティファクト | 数分 |
C:\Users\target | 1 つのユーザープロファイル | 数分 |
C:\ | システムボリューム全体 | 数時間 |
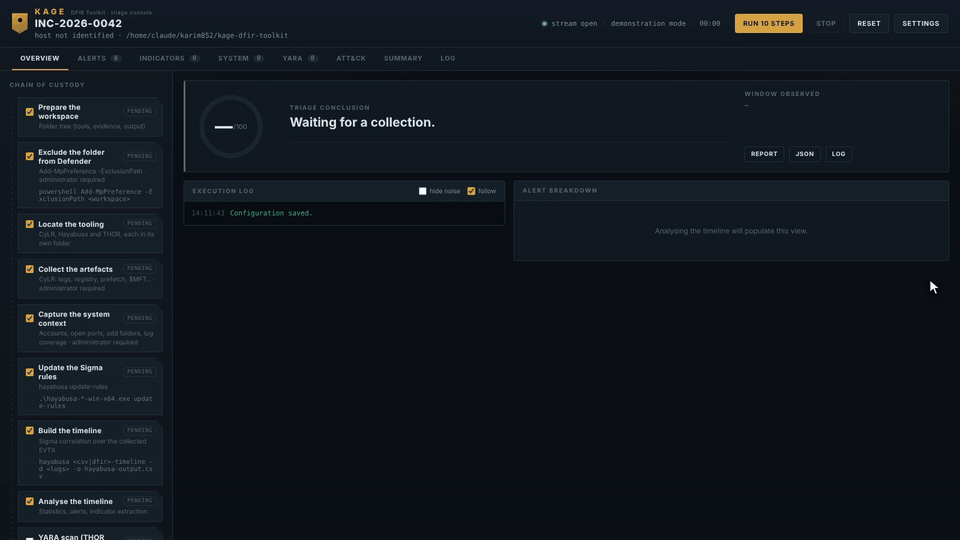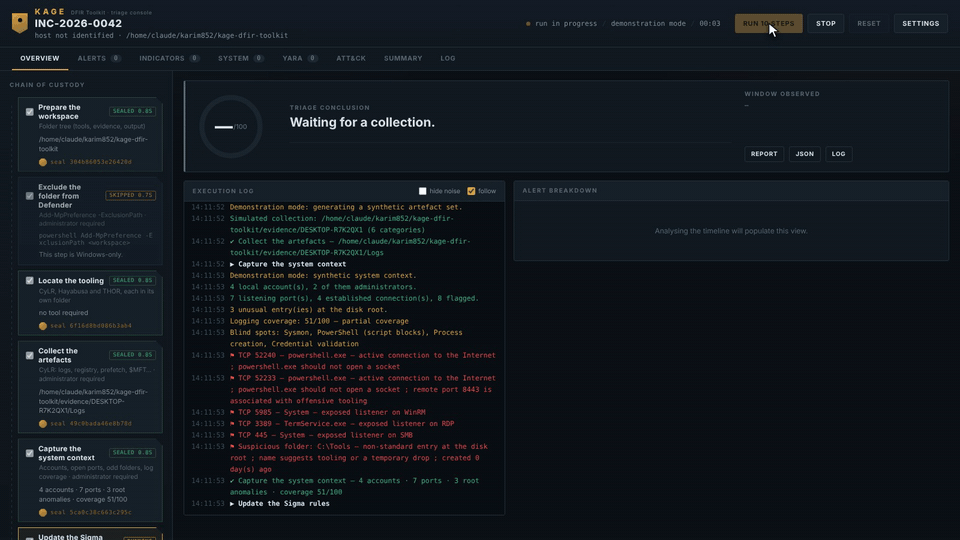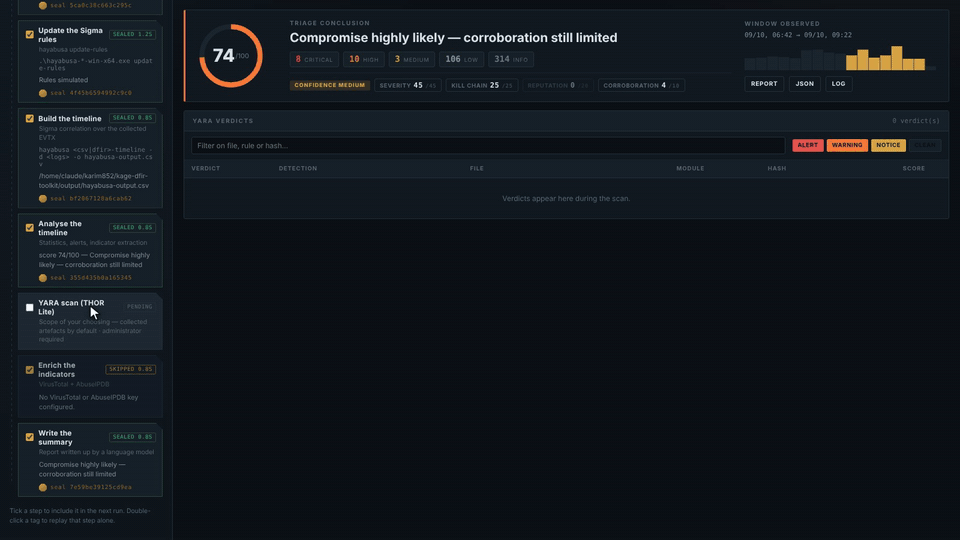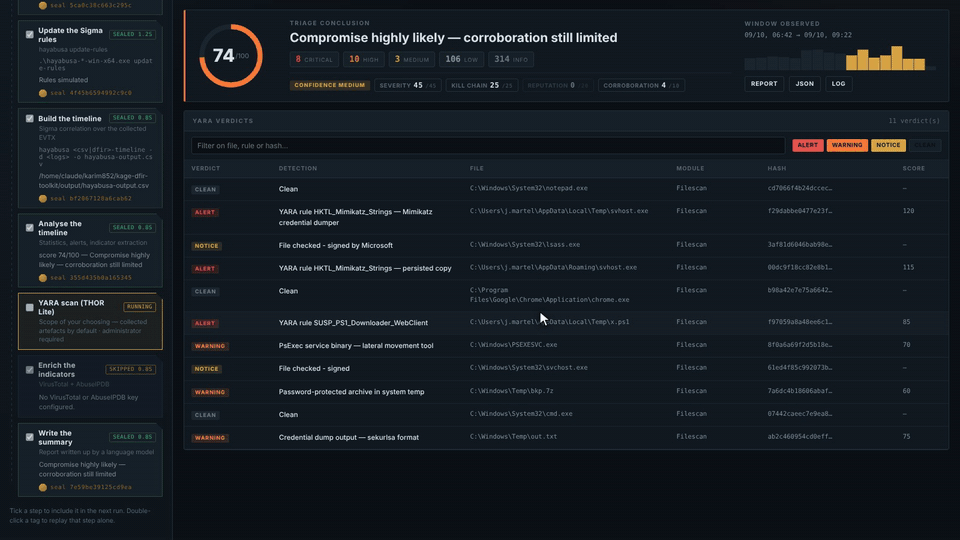
チェーン内の YARA scan にチェックを入れて実行します。ファイルが検査される たびに判定がリアルタイムで表示されます — アラート、警告、通知、およびクリーンな ファイル、それぞれにハッシュ付きで。
デフォルトでは時間制限なし。 3 時間のスイープは異常ではなく判断です。 上限を設けたい場合は分単位で設定してください。
