
UnifiedThreatHunting
 sims718718/unifiedthreathunting
セキュリティチーム向けに、トリガー、SMART仮説、実現可能性ゲート、スコープ設定、ハント計画、結果報告を網羅する、構造化された反復可能な脅威ハンティング手法を文書化します。
defensive-toolsforensicsthreat-intelligence+6
152
sims718718/unifiedthreathuntingセキュリティチーム向けに、トリガー、SMART仮説、実現可能性ゲート、スコープ設定、ハント計画、結果報告を網羅する、構造化された反復可能な脅威ハンティング手法を文書化します。
 g13net/lockjaw
Rust製チームサーバー、Zigインプラント、間接システムコール、AMSIバイパス、リフレクティブ/PoolPartyインジェクション、インメモリBOF実行、HTTP/DNSトランスポートを備えたモジュラーWindows C2フレームワーク。
 thomaspoppelgaard/netscaler-ctx697096-checker
Citrix NetScaler CTX697096 (CVE-2026-88771–88778) 向けの読み取り専用チェッカー: ビルド、CVE の前提条件、アップグレード リスクを検証し、公開 IoC をスキャンして侵害の有無を確認します。
 piratesshield/apiharvester
ワンショットAPI攻撃ツール - 指定されたルートからAPI URLを見つけ、自動攻撃をシミュレートします
 ivancabrera02/srhollow
既存または新規作成されたVSSシャドウコピーを介してWindowsレジストリハイブからLSAシークレットとDPAPIキーを抽出し、インラインのregfパーサーとAES-256復号を備えています。
 vqkro/higernes
ユーザー名、メールアドレス、ドメイン、IP、電話番号、ハッシュに対応する、PythonとC++で書かれたパッシブOSINTツールキット。APIキー不要、ログイン不要。
 cyb3rmik3/prompt-injection-email-samples
メールセキュリティ制御とAIメールボックスアシスタントが、開示・持ち出し・ツール探索の意図にわたる間接プロンプトインジェクションをどのように処理するかを評価するための、オープンな.emlテストセット。
 kyle41111/ai-file
Mythic C2フレームワーク用のリスナープロファイル。AIベンダーのファイルAPIを利用する。
 ankhcorp/nuke.sh
Bashベースのパッシブ偵察+攻撃対象マッピングスクリプト。公開APIと標準のLinuxツール(curl、dig、openssl、nmap、python3)のみを使用。
 radkawar/aws-firmware-dump
起動可能なAWS AMIのEBSディスクを取得し、EBS direct API経由でスナップショットをsha256マニフェスト付きのプライベートS3バケットへストリーミングし、オプションでrawイメージの展開も行います。
 structio-labs/n0xis
Reverse-engineering toolkit: disassembler, SSA decompiler, C++ class recovery and live-process analysis for PE and ELF. Scriptable CLI, every answer…
 diprajpatra/selenium-stealth
Selenium Chrome 向けのステルス層。ブラウザのフィンガープリントと自動化シグナルを変更して、ボット検出を回避し reCAPTCHA v3 スコアを維持します。
 mg1937/asc
コンパイル済みDEXアーティファクトを直接クエリし、前処理なしでミリ秒単位でクラスと相互参照を抽出する、高速なAndroid APKデコンパイラフロントエンド。
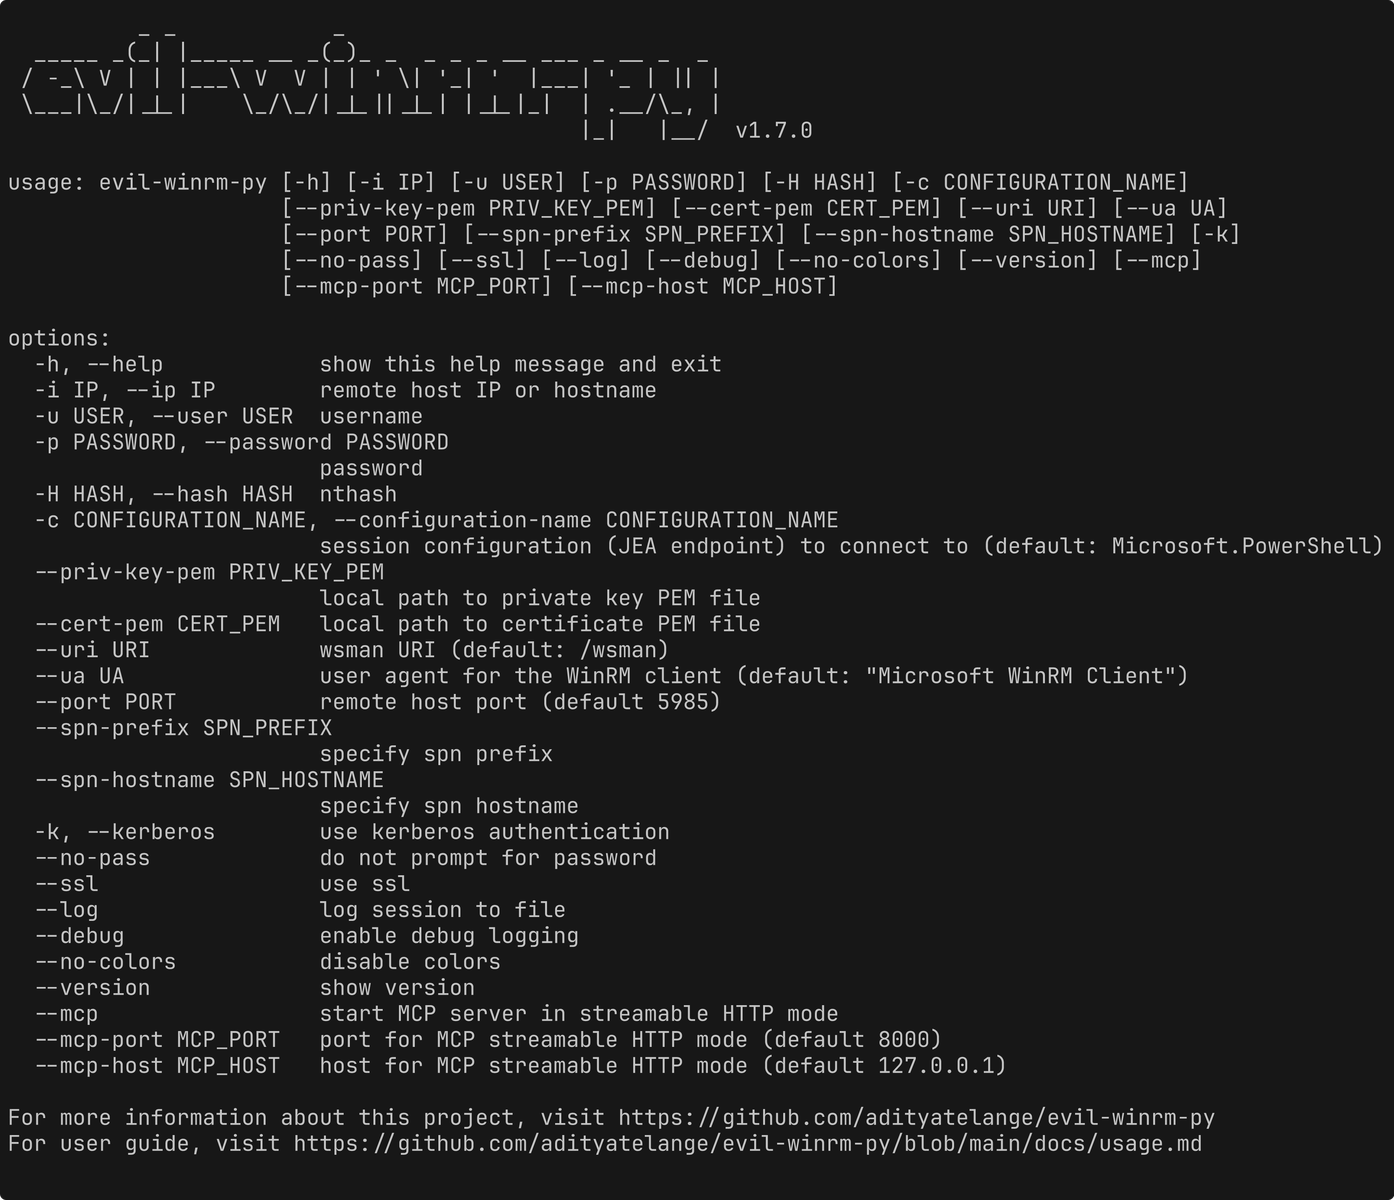 adityatelange/evil-winrm-py
WinRMプロトコルを使用してリモートWindowsマシン上でコマンドを対話的に実行します(より高速に)
 monad-developers/ultrafuzz
エンドツーエンドのエージェント型スマートコントラクトファジングと脅威ハンティング
 nu11secur1ty/cisco
Ciscoネットワークデバイス向けのセキュリティ監査ツールキットで、エンタープライズネットワークインフラストラクチャの設定レビュー、脆弱性検出、ペネトレーションテストに重点を置いています。
 viralmaniar/vulnvault
アプリケーションセキュリティ脆弱性に関する開発者向けナレッジベース。安全でないコードと安全なコードの例、防止ガイダンス、言語やフレームワークごとのOWASP/CWEマッピングを収録。
 habanada/nativepe
Object Pascal(Delphi)ライブラリ。Windows PEファイルの解析、マッピング、読み込み、ダンプを行い、リロケーション、インポート、TLS、リモートプロセスのメモリ読み取りをサポートします。