
 thomaspoppelgaard/netscaler-ctx697096-checker
Citrix NetScaler CTX697096 (CVE-2026-88771–88778) 向けの読み取り専用チェッカー: ビルド、CVE の前提条件、アップグレード リスクを検証し、公開 IoC をスキャンして侵害の有無を確認します。

Citrix NetScaler ADC / NetScaler Gateway のセキュリティ速報 CTX697096(CVE-2026-88771 から CVE-2026-88778 を対象)、CTX697174(CVE-2026-88779、SAML クラッシュ攻撃を対象)、CTX697191(CVE-2026-107406、SAML、リモートコード実行を対象)、CTX697263(PHP CVE-2026-109618 / CVE-2026-109619「php2shell」、管理 GUI を対象)、および CTX697305(2026年11月12日に公開された 28 件の CVE を対象)向けの、読み取り専用の事前条件・露出チェッカーです。
ライセンスを平易な言葉で: 誰でも無料 - 実行、変更、共有、自社や顧客のインシデント対応での利用が可能です。唯一許可されないのは、競合ツールを構築するためにコードを使用することです。ご質問やその他のご要望は: [email protected]。
⚠️ CVE-2026-88771 と CVE-2026-88772 は実際に悪用されており、CISA KEV カタログに掲載されています。直ちにアップグレードし、インターネットに公開されたアプライアンスでは侵害を前提としてください。
🚨 新着 – CTX697305(11月12日): 28 件の CVE、重大、すべての NetScaler が影響を受けます。14.1-73.58、13.1-64.39、14.1-73.58 FIPS または 13.1-37.293 FIPS/NDcPP をインストールしてください。 CTX697305 は 28 件のメモリ安全性の欠陥(最大 CVSS 9.5)を修正します。CVE-2026-120868(パケット処理、9.3)はデフォルト設定のすべてのデプロイに該当し、CVE-2026-107412(9.5)はすべての Gateway および AAA vserver に該当します。この速報には回避策の記載はなく、これまでのところ悪用も報告されていません。修正済みビルドには以前の修正(CTX697096、CVE-2026-88779、CVE-2026-107406、php2shell)もすべて含まれているため、インストールすべきはこのビルドです。チェッカー v1.19 はお使いのビルドをこれらと照合し、28 件の CVE の事前条件のうち設定が満たしているものを表示し、修正ビルド未満のビルドでは VULNERABLE(終了コード 2)を返します。
php2shell は修正済み(10月27日): 14.1-73.49、13.1-64.32、14.1-73.49 FIPS または 13.1-37.286 FIPS/NDcPP をインストールしてください。 Citrix は CTX697263 を修正済みビルドで更新しました。これらのビルドには CTX697096、CVE-2026-88779、CVE-2026-107406 の修正も含まれています。チェッカー v1.18 はお使いのビルドをこれらと照合します。修正のないビルドでは、任意の送信元に開放された管理 GUI(またはロードバランシング vserver によって転送されるもの)は VULNERABLE(終了コード 2)となり、制限された GUI は
[CHECK]となります。
php2shell(10月21日): PHP CVE-2026-109618 と CVE-2026-109619 が NetScaler 管理 GUI に到達します。 PHP 自体に存在する認証前リモートコード実行の欠陥 2 件(それぞれ CVSS 9.2)で、10月17日以降悪用されています。NetScaler の管理 GUI は、NSIP 上、管理アクセスが有効なすべての SNIP 上、およびクラスタ IP 上で PHP を実行します。Gateway と AAA は影響を受けません。Citrix によると、上記の修正済みビルド未満のすべてのサポート対象ビルドが影響を受け、NetScaler Console と SVM は影響を受けません。アップグレードするまでの間は、ACL を使用して GUI および API へのアクセスを管理者ホストに制限してください(CTX228148)。チェッカー v1.17 は、アプライアンス上の PHP に修正が適用されているか、管理 GUI が制限されているか、およびログ内のハンティングの手がかりを表示します。背景: Remko Weijnen によるファームウェア分析。
CVE-2026-107406 (10月8日): 重大なSAML脆弱性、リモートコード実行、再びアップグレードが必要。 CTX697191、CVSS 9.5: SAMLのメモリオーバーフローによりリモートコード実行またはサービス拒否が発生します。CTX697096およびCVE-2026-88779向けにすでに修正済みのビルド(14.1-73.37から73.41、13.1-64.23から64.28、14.1-FIPS 73.37から73.41、13.1-FIPS/NDcPP 37.279から37.282)では、アプライアンスがSAML IdP(
add authentication samlIdPProfile)である場合に影響を受けます。古いビルドでは、SAML SPまたはIdPである場合に影響を受けます。14.1-73.46、13.1-64.29、14.1-73.46 FIPS、13.1-37.283 FIPS/NDcPPで修正されています。この勧告には回避策が記載されていません。NetScalerを使用するSecure Private Accessハイブリッドデプロイメントも影響を受けます。チェッカーv1.16は、お使いのビルドとSAML設定をこれらのバージョンと照合して確認します。
CVE-2026-88779 (10月3日): SAML攻撃に修正が登場、SAMLアプライアンスは再びアップグレードが必要。 10月2日以降、パッチ適用済みのNetScalerをクラッシュさせる細工されたSAMLリクエストはCVE-2026-88779です(CTX697174、CVSS 8.7、標的型攻撃。10月4日以降CISAのKnown Exploited Vulnerabilitiesリストに掲載、米国連邦政府の期限は10月7日)。設定に
add authentication samlActionまたはadd authentication samlIdPProfileが含まれている場合に影響を受けます。14.1-73.41、13.1-64.28、14.1-73.41 FIPS、13.1-37.282 FIPS/NDcPPで修正されているため、CTX697096向けにすでにアップグレード済みのアプライアンスも再度アップグレードする必要があります。それまでの間、CitrixはNetScaler Console経由のGlobal Deny Listシグネチャ、またはCitrixサポート提供のレスポンダポリシーを提供しています。チェッカーv1.15は、お使いのビルドをこれらのバージョンと照合し、SAML緩和ポリシーがすべてのGateway/AAA vserverをカバーしているかを表示し、10月2日からCVE-2026-88779の修正までのインジェクション試行を「実行された可能性あり」として報告します。
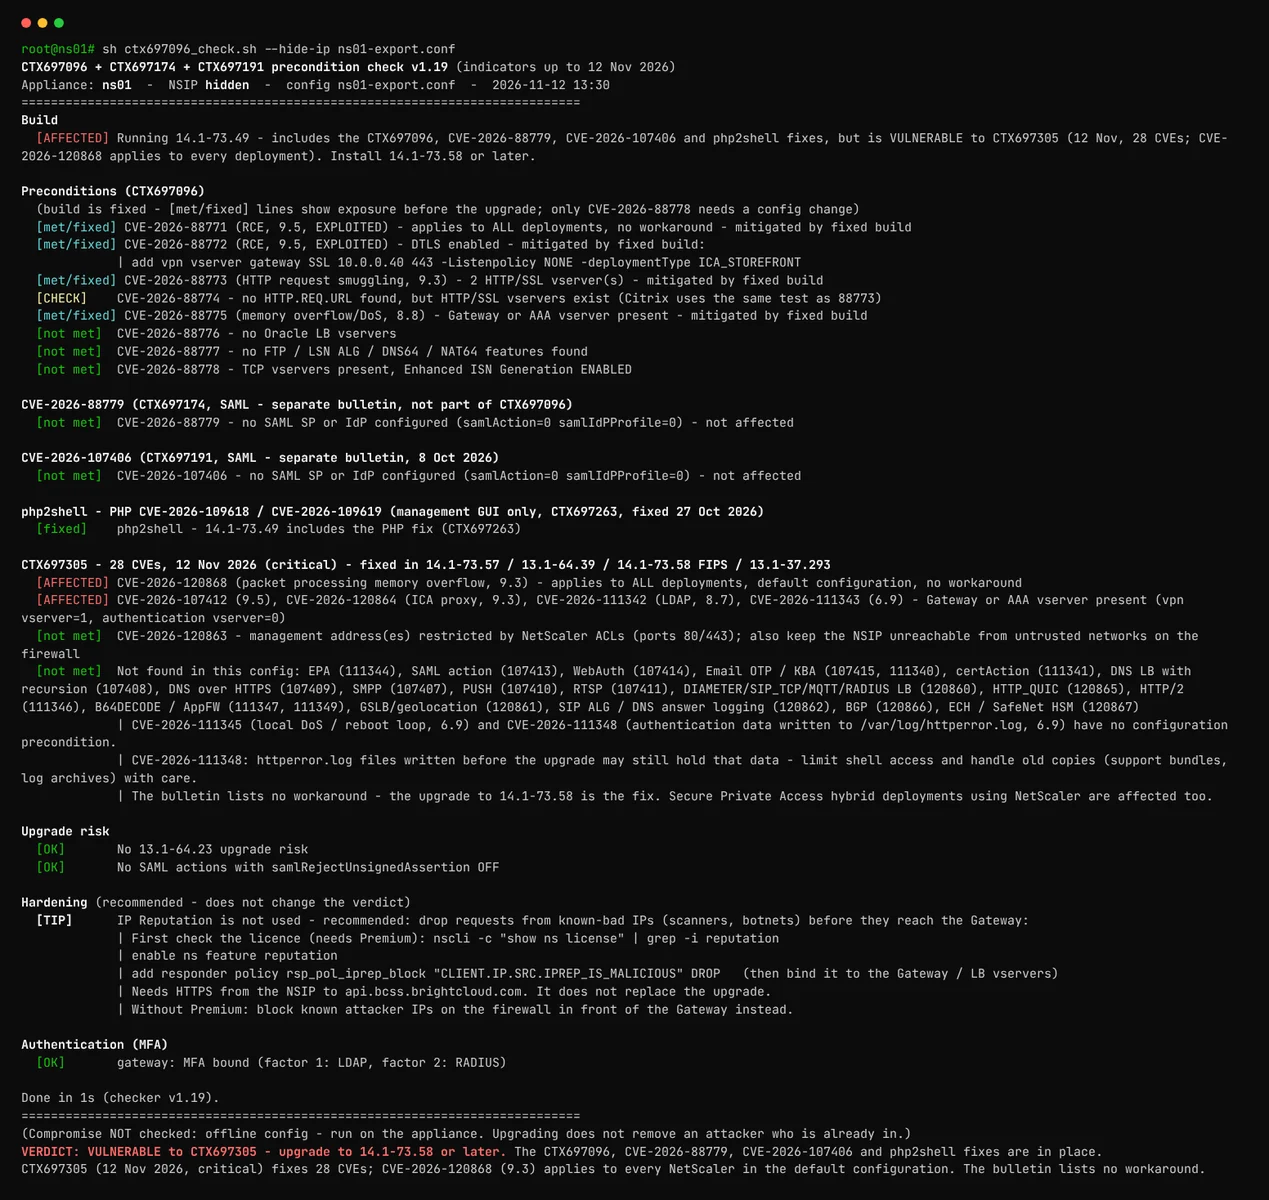
修正済みのラボアプライアンスでのクリーンな実行結果(「...」で短縮)。コマンドはUsageに、他の結果の出力例はExample outputにあります。
❤️ 新着: このプロジェクトを支援できるようになりました。 チェッカーは無料で、今後も無料です – 時間の節約になったなら、任意のご寄付をいただけると幸いです。
各NetScalerについて4つの問いに答えます:
背景、タイムライン、ステップバイステップの修復手順については、付随のブログ記事を参照してください: CVE-2026-88771からCVE-2026-88778 – 知っておくべきこととNetScalerの修正方法。
依存関係のない単一のPOSIXシェルスクリプトです。アプライアンス自体、または任意のLinux、macOS、WSLマシン上でエクスポートされたns.confに対して実行できます。
スクリプトは2つの処理を行い、アプライアンス上では両方がデフォルトで実行されます(v1.15以降):修正チェック(露出と修正状況:ビルド、CVEの前提条件、パーティション、アップグレードのリスク。エクスポートされた設定ファイルでも動作します)とIoCスイープ(侵害の有無、アプライアンス専用)です。--no-iocを指定すると修正チェックのみを実行します。IoCスイープは、これまでに公開されているCVE-2026-88771およびCVE-2026-88772のすべての公開された侵害指標をチェックします。情報源はMandiant/GTIG、Unit 42、Arctic Wolf、watchTowr、CERT-EU、GreyNoise、Beazley Security、Elastic、PitScaler.comとその情報源、その他です(下記のクレジットを参照)。
公式のCitrix IoCスキャンの代わりではなく、併用してください。
- 公式のIoCはNetScaler Console(Security Advisory、次にIndicators of Compromise)またはCitrix Supportからのみ入手できます。アップグレードや再起動の前にそのスキャンを先に実行してください。一部の痕跡はメモリ内にしか存在しない可能性があるためです。
- このスクリプトは公開されている指標のみを認識します。クリーンな結果とは、ボックス上にまだ残っているファイルやログの中にそれらの指標が見つからなかったという意味です。アプライアンスが一度も侵害されなかったことを証明するものではありません。ログの保持期間に関する行を確認し、どこまで遡れるかを確認してください。
- HAペアでは、両方のノードで実行してください。HAのファイル同期はウェブシェルをピアにコピーします。
コンテキスト:クリーンな結果にはどれだけの価値があるか?
installnsが/flashにコピーするカーネル(ns-<build>.gz)と、インストール後の初回起動(/var/nsinstall/installns_state_post_reboot)から取得します。すべての攻撃ラインにはこの時刻の前か後かのタグが付き、出力には日付の出所が示されます。脆弱なビルドでは露出がいつ始まったか、または新しいビルドがインストールされているがまだ稼働していないことが示されます。必要に応じて--fixdateで上書きできます。ns.log、notice.log、httpaccess-vpn.log)。保持期間が7日未満の場合は警告します。ログベースのチェックではそれより前を確認できないためです。





