
 mg1937/asc
コンパイル済みDEXアーティファクトを直接クエリし、前処理なしでミリ秒単位でクラスと相互参照を抽出する、高速なAndroid APKデコンパイラフロントエンド。

Rust版: このプロジェクトはrust_ASCとしてRustで1:1に書き直されました。Rust版は10倍高速で、完全なAPK逆コンパイルをサポートしています。16スレッドを使用すると、383 MBのAPKをわずか4秒で逆コンパイルします。
ワークフローがPythonで書かれている場合は、引き続きこのプロジェクトと統合できます。これは利用可能な最速のPython Android逆コンパイラであり続けます。バイナリのみが必要な場合は、rust_ASCを使用してください。
ASCとrust_ASCは並行して維持されるため、ユーザーはワークフローに最適な統合スタイルを選択できます。
巨大なAndroid APKを逆コンパイルする際、標準的な手順は待つことです。ツールが数ギガバイトのRAMを消費し、アーティファクトを完全に展開し、重いグローバルインデックスと相互参照の構築に数十分を費やすのを待ちます... これらすべては、後で高速なコード検索を保証するためだけのものですが、ここに矛盾があります。コンパイル済みアーティファクトはすでに高度に構造化されており、現代の逆コンパイラはこれを活用していません。すでに構造化されたデータ上に、肥大化したコード関係のデータベースを再構築するために、膨大な時間とメモリを浪費しています。このエンジニアリングアプローチは常識に反しています。APKから任意のコード関係をミリ秒で直接抽出できるのであれば、この前処理にまだ価値はあるのでしょうか?
逆コンパイラを重い前処理に強制する代わりに、私たちはコンパイル済みアーティファクトをデータベースとして直接クエリすることを選択します。私たちは、コードをオンデマンドでミリ秒単位で抽出・検索する、ステートレスでゼロオーバーヘッドのエンジンを構築しました。このブリーフィングでは、従来のボトルネックを回避するために必要な基盤となるエンジニアリングを探求します。完全な展開を放棄し、Deflateビットストリーム内で直接プローブし、密なHuffmanルックアップテーブルを構築して、無関係なデータブロックに触れることなくコアメタデータを抽出する方法を実演します。さらに、R8コンパイラの最適化の詳細、特に決定論的な定数再配置と命令の重複排除が高度に集中した物理レイアウトを残す仕組みを説明し、このコンパイラの動作を武器化して、電光石火のクロスDEXコード検索を実行します。これらの生のバイトコードオフセットをメソッドにマッピングするために、私たちはO(1)命令位置特定プリミティブを設計し、重いマッピングテーブルを構築することなく定数時間のメソッド解決を実現しました。最後に、ターゲットに到達すると、Droid ASCは特定のバイトコードとその依存関係のみを抽出し、最小限で自己整合的なDEXをメモリ内で動的に再構築して、即座に逆コンパイルします。
私たちはこのアーキテクチャを352MBの商用APKに対してライブで実演します。Droid ASCはグローバル相互参照検索を1.79秒で実行し、わずか141MBのRAMを使用してターゲットクラスを177ミリ秒で逆コンパイルします。アーティファクトを読み取り専用データベースとして扱い、ゼロ前処理で動作することで、私たちは逆コンパイラをその本質に戻します。それはもはや肥大化したインデックスツールではなく、コンパイル済みコードを分析する方法を根本的に再定義する、電光石火のオンデマンド逆コンパイルエンジンです。
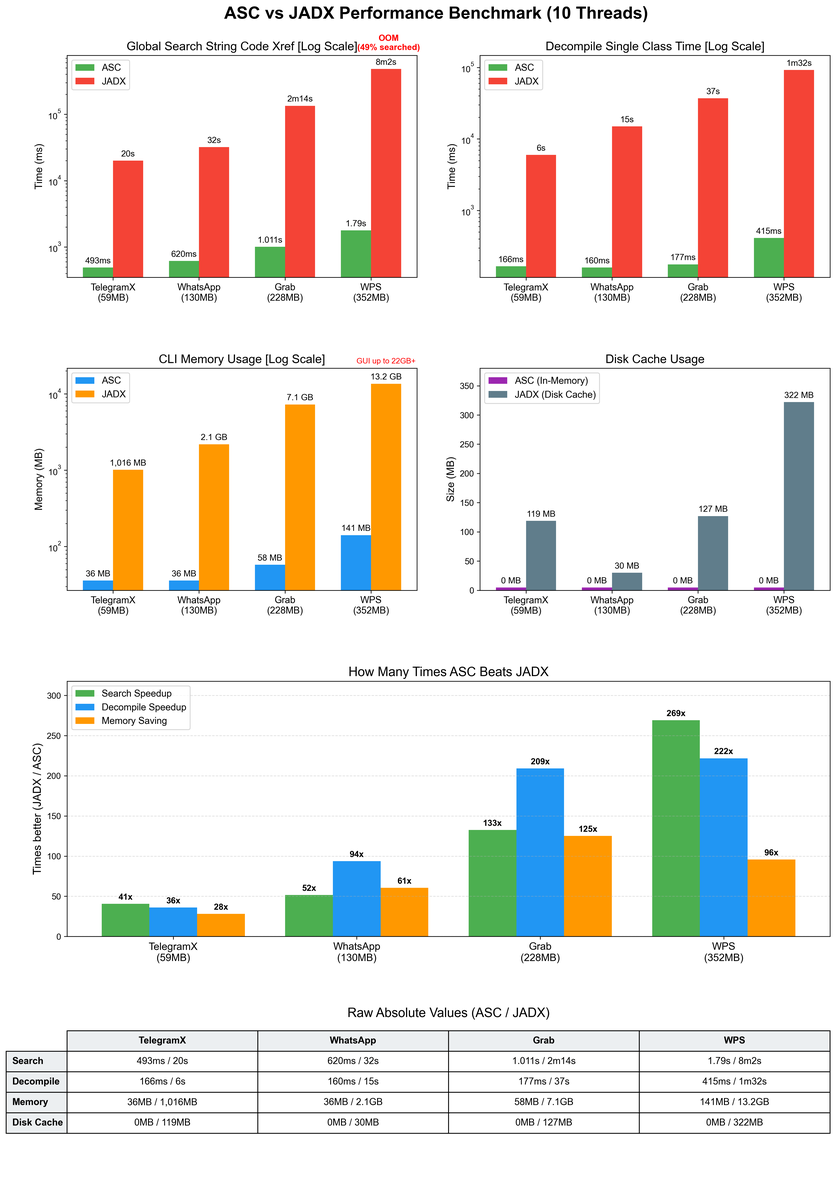
https://github.com/user-attachments/assets/4c4a6813-8561-490c-a573-ef113da861b6
サイズが増加する4つのAPKターゲットに対して、10スレッドで測定した生の絶対値:
グローバル文字列xref検索
| ツール | TelegramX (59MB) | WhatsApp (130MB) | Grab (228MB) | Lark (352MB) |
|---|---|---|---|---|
| ASC | 322ms | 418ms | 806ms | 1.597s |
| JADX | 20s | 32s | 2m14s | 8m2s |
ASCはグローバル文字列xref検索においてJADXより62倍から302倍高速です。
単一クラス逆コンパイル
| ツール | TelegramX (59MB) | WhatsApp (130MB) | Grab (228MB) | Lark (352MB) |
|---|---|---|---|---|
| ASC | 157ms | 141ms | 165ms | 303ms |
| JADX | 6s | 15s | 37s | 1m32s |
ASCは単一クラス逆コンパイルにおいてJADXより38倍から304倍高速です。
CLIメモリ使用量
| ツール | TelegramX (59MB) | WhatsApp (130MB) | Grab (228MB) | Lark (352MB) |
|---|---|---|---|---|
| ASC | 36MB | 36MB | 58MB | 141MB |
| JADX | 1,016MB | 2.1GB | 7.1GB | 13.2GB |
ASCはCLI操作において、JADXより28倍から125倍少ないメモリを使用します。
ディスクキャッシュ使用量
| ツール | TelegramX (59MB) | WhatsApp (130MB) | Grab (228MB) | Lark (352MB) |
|---|---|---|---|---|
| ASC | 0MB | 0MB | 0MB | 0MB |
| JADX | 119MB | 30MB | 127MB | 322MB |
ASCは完全にメモリ内に留まりディスクキャッシュはゼロですが、JADXは最大322MBを書き込みます。
注: JADXは最大のターゲット (Lark) でグローバル検索中にメモリ不足になります (~49%検索済み) が、ASCはすべてのターゲットを完了します。
ベンチマークが示すように、ASCは約50MBのAPKでJADXより62倍高速、約300MBのAPKで302倍高速であり、メモリフットプリントもわずかです。エージェントはASCと組み合わせることで、非力なマシン上でも数十、あるいは数百のAPKを一度に分析できます。JADX MCPはここではより困難です。JADX単体でプリロードするだけで数GBを使用するため、数百のAPKを切り替えるのは現実的ではありません。
# from PyPI
pip install droidasc

# or from source
pip install .
インストール後、droidasc CLIコマンドがグローバルで利用可能になります:
usage: droidasc [-h] {getclass,disassemble,listclass,getmanifest,findrefs} ...

ASC tooling entry (v0.1.2.post1).

positional arguments:
  {getclass,disassemble,listclass,getmanifest,findrefs}
    getclass            Locate the target class in APK, extract one DEX in
                        memory, then decompile.
    disassemble         Extract a class, rebuild a small DEX, then disassemble
                        it with dadguard.
    listclass           List classes across all DEX entries; use --prefix to
                        filter by package/class prefix.
    getmanifest         Decode AndroidManifest.xml from APK and print it as
                        XML.
    findrefs            Find code references for string/type/method/field
                        across all DEX entries in APK.

options:
  -h, --help            show this help message and exit

examples:
  droidasc app.apk --gui
  droidasc getclass app.apk Lcom/poc/Main; -o Main.java
  droidasc getclass app.apk com.poc.Main --threads 16
  droidasc disassemble app.apk Lcom/poc/Main; -o Main.smali
  droidasc disassemble app.apk com.poc.Main --debug
  droidasc disassemble app.apk com.poc.Main --debuginfo
  droidasc disassemble app.apk com.poc.Main --method 'run(I)V'
  droidasc listclass app.apk
  droidasc listclass app.apk -o classes.txt
  droidasc listclass app.apk --prefix com.poc
  droidasc getmanifest app.apk
  droidasc getmanifest app.apk -o AndroidManifest.xml
  droidasc findrefs app.apk string token -o string_refs.txt
  droidasc findrefs app.apk type com.poc.Main
  droidasc findrefs app.apk method onCreate --class com.poc.Main
  droidasc findrefs app.apk method notify --class MainActivity --fuzzy-class -o method_refs.txt
  droidasc findrefs app.apk field apiKey -o field_refs.txt
  droidasc findrefs app.apk extends java.lang.Object
  droidasc findrefs app.apk extends android.app.Activity -o subclasses.txt
  droidasc findrefs app.apk impl android.os.IInterface -o impls.txt
-V/--version はインストール済みパッケージのバージョンを出力します。
findrefs はすべての DEX エントリを横断してコード参照(文字列/型/メソッド/フィールド)を検索します。-o を指定すると結果は標準出力ではなく指定したファイルに書き込まれ、--threads N でワーカープールを制御します。extends/impl はそれぞれ、対象クラスを継承するクラス、対象インターフェースを実装するクラスを特定します。
listclass は Dalvik クラス記述子を APK/DEX の定義順に 1 行ずつ出力します。-o を指定すると、出力は標準出力ではなく指定したファイルに書き込まれます。--prefix com.poc は Lcom/poc でフィルタリングします。Lcom/poc のようにすでに正規化されたプレフィックスはそのまま維持されます。
disassemble は getclass と同じドット形式または Dalvik 形式のクラスを受け付けます。APK から対象クラスを抽出し、メモリ上で小さな DEX を再構築し、再構築した DEX を dadguard で逆アセンブルします。--debug はタイミング出力と命令オフセットのコメントを有効にし、--debuginfo は DEX の .line およびローカル変数ディレクティブを有効にします。--method 'run(I)V' は出力を 1 つの正確なメソッドシグネチャに限定します。メソッド名のみを指定した場合は拒否されます。-o をサポートするすべてのコマンドは、-o を省略すると標準出力に書き込みます。
これまでと同様に python main.py も使用できます — 同じエントリポイントに委譲されます。
| スポンサー | 金額 |
|---|---|
| HTTChina | 5000¥ |
| c01ns | 11.9¥ |
| gguowang AND cococount | 2¥ |
| Ylarod | 50.11¥ |
スポンサーの皆様のご支援に感謝いたします!
ASC は、退屈な作業の高速化から不可能に思えることを日常的にこなせるようにすることまで、リバースエンジニアリングのワークフロー改善を誰もが実現できるよう心から役立つことを願って構築されています。
Droid ASC が使用する Android リバースエンジニアリングおよび DEX 解析の基盤を提供してくださった Androguard プロジェクトに感謝いたします。






