
kli-ex
 gmh5225/kli-ex
Windowsドライバー向けの拡張カーネル遅延インポーター。暗号化およびキャッシュされたインポート名を使用して実行時にAPIを解決し、静的解析からカーネル関数の使用を隠蔽します。
defensive-toolspersistence-mechanismsreverse-engineering+4
343年前
 gmh5225/kprocterminator
Windowsカーネルドライバで、システム上の特定のプロセスを終了させるために設計されています
 praetorian-inc/caeruleus
Linux/BlueZ上でのBluetooth Low Energyセキュリティテスト用の単一Goバイナリ:スキャン、GATTの列挙、読み取り/書き込み/通知、キャラクタリスティックのファジング、およびJSON出力を伴う構造化された評価の実行。
 frida/frida-gum
Cで書かれたクロスプラットフォームのインストルメンテーションおよびイントロスペクションライブラリ

 vqkro/ultrasploiter
ポートスキャナ、Exploit-DBの全インデックス(47kエントリ)、実行可能なエクスプロイトモジュールを1つのツールに統合した単一バイナリ。Rustで書かれており、Linux、Windows、macOSで動作します。
 lzwhehe/benign-instruction-bench
Re-evaluating prompt-injection detectors on LLM agent tool outputs (paper draft, scripts, scores)
 sliverarmory/sliver-gui
Sliver C2フレームワーク用のクロスプラットフォームElectron GUI。セッションおよびビーコンのダッシュボード、ペイロード生成、リスナー、ルート、クラウドデプロイ管理を提供します。
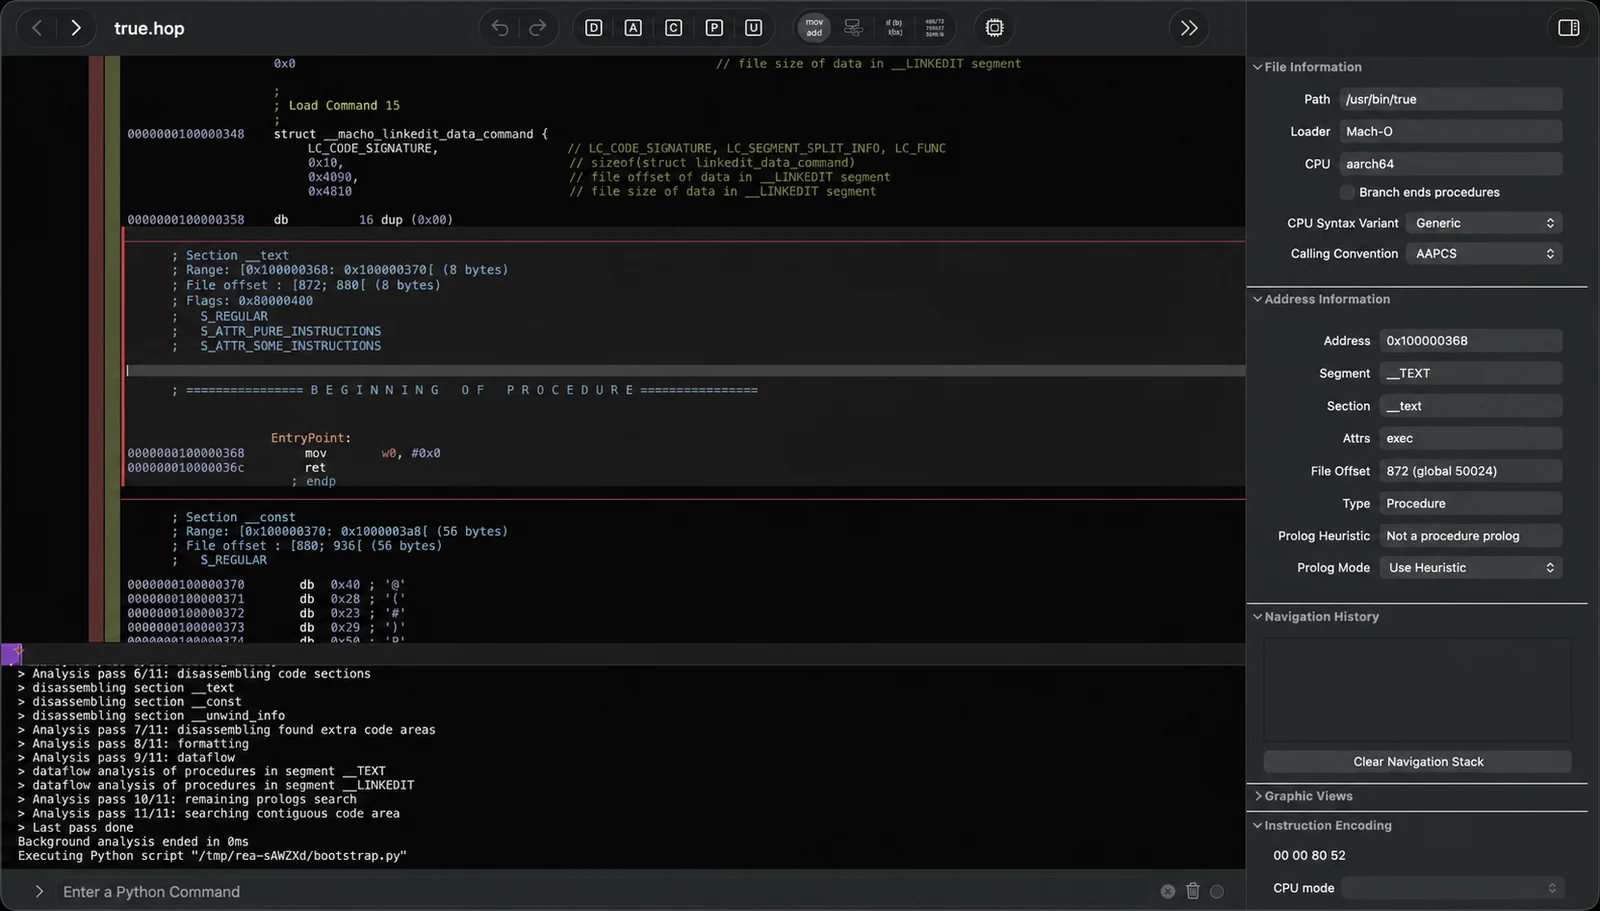 morluto/rea
エージェントを使って、アプリの動作からネイティブバイナリまで、あらゆるものをリバースエンジニアリング。
 xf1les/fsop-finder
Binary Ninjaプラグイン。制御フローとスタックポインタをハイジャックできるFSOPコードパスを求めてglibc libioをスキャンし、ヒープエクスプロイト研究を支援する。
 modzero/burp-responseclusterer
Burpプラグイン。レスポンスをクラスタリングして、受信したレスポンスの概要を表示します
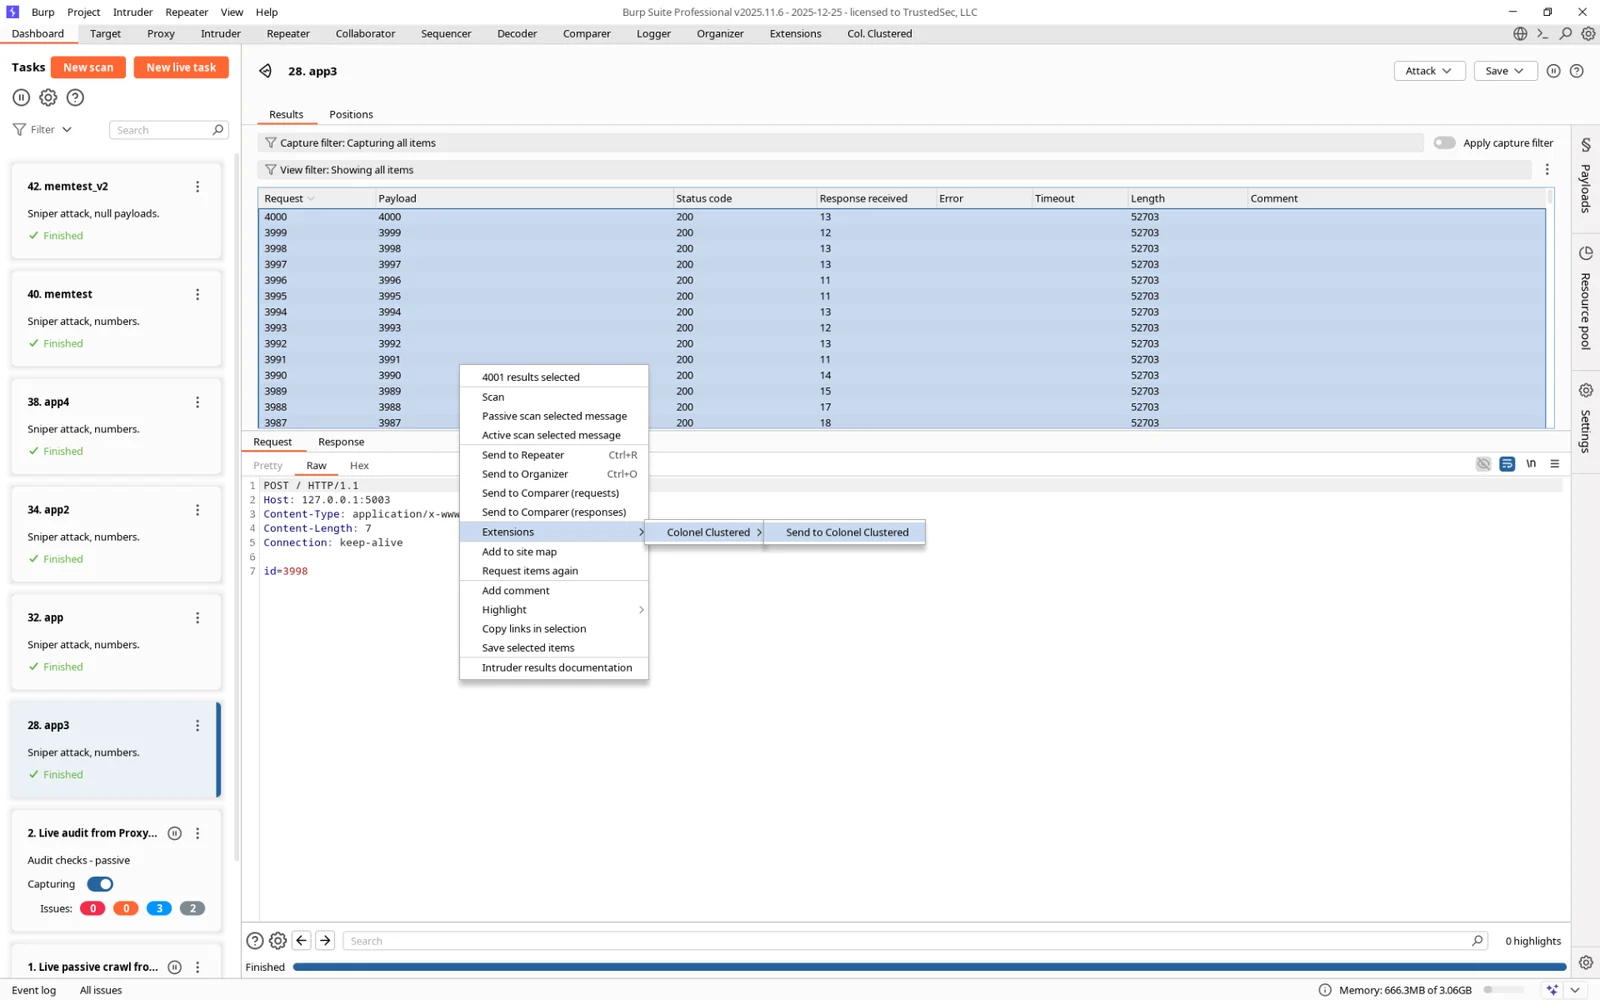 hoodoer/colonelclustered
Java製のBurpプラグインで、サーバーレスポンスの実際の内容に基づいてレスポンスに対してテキストクラスタリングを実行し、外れ値やグループを特定します。たとえばIntruderの実行結果からなどです。
 pentagridsec/pentagridresponseoverview
BurpSuite用Response Overview拡張機能 - レスポンスボディをグループ化して特異なレスポンスを発見
 praetorian-inc/capability-sdk
セキュリティスキャナ向けの標準ケイパビリティインターフェースを定義する共有 Go SDK。マルチフォーマットの検出結果出力(terminal、JSON、NDJSON、Markdown、SARIF)と CLI ドキュメントのドリフトチェックを備える。
 portswigger/active-scan-plus-plus
Burp Suite拡張機能で、Hostヘッダー攻撃、XXE、コードインジェクション、およびShellshockやLog4Shellなどの既知のCVEに対するチェックにより、アクティブスキャンとパッシブスキャンを拡張します。
 d0ge/xsw
XML Signature Wrapping Burp Suite 拡張機能
 saml-toolkits/ruby-saml
SAMLのService Provider側のSSOを実装するRubyライブラリで、認証リクエスト、レスポンス検証、XML署名チェック、IdPメタデータの解析を処理します。
 d0ge/websocketturbointruder
Burp Suite 拡張機能で、カスタム Python コードによる WebSocket メッセージのファジングを可能にし、複数のエンジン、HTTP ミドルウェアルーティング、レスポンス分析をサポートします。
 hackvertor/repeat-strike
Burp Suite拡張機能で、AI生成のregex strikeルールを使用してIDORやアクセス制御の欠陥を検出し、プロキシ履歴をスキャンして同様の問題を大規模に発見します。