
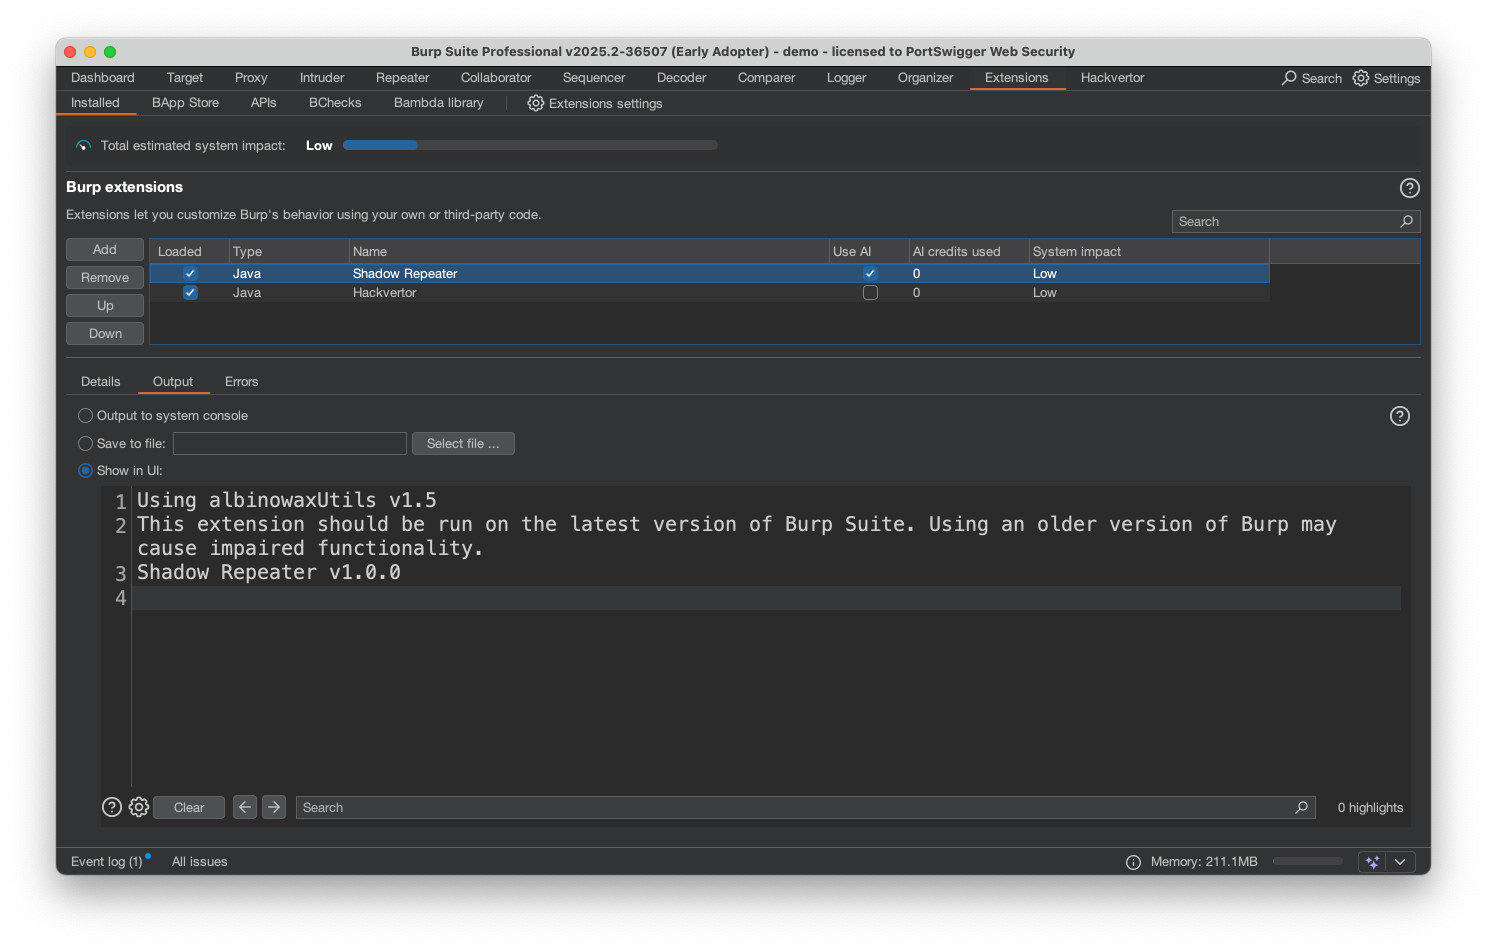
shadow-repeater
 hackvertor/shadow-repeater
Burp Suite Repeaterの拡張機能で、ペイロードを自動的にミューテーションし、レスポンスを分析してパストラバーサル、SQLインジェクション、XSS、その他のWeb脆弱性を発見します。
web-vulnerability-scannersvulnerability-analysisweb-proxies-interception+6
43
hackvertor/shadow-repeaterBurp Suite Repeaterの拡張機能で、ペイロードを自動的にミューテーションし、レスポンスを分析してパストラバーサル、SQLインジェクション、XSS、その他のWeb脆弱性を発見します。
 portswigger/burp-extensions-montoya-api-examples
Burp Suite の Montoya API を実演するサンプル拡張機能で、HTTP およびプロキシハンドラー、カスタムスキャンチェック、Intruder ペイロード、WebSocket 処理、Collaborator 連携をカバーしています。
 qyvora/qyvora-anansi
Terminal-first attack surface intelligence engine. Built for speed, portability, and raw technical signal.
 therealsaumil/static-arm-bins
デバッグとランタイム解析用の静的コンパイル済みARMバイナリ
 albertrg99/redditosint
ユーザー名によるReddit OSINT。インデックスされた投稿、コメント、削除済みおよびライブコンテンツ、アクティビティパターン、露出した識別子、および総合的な露出スコアを発見します。
 0vercl0k/kepaboo
KEPServerEXのアンチデバッグ技術を無効化する
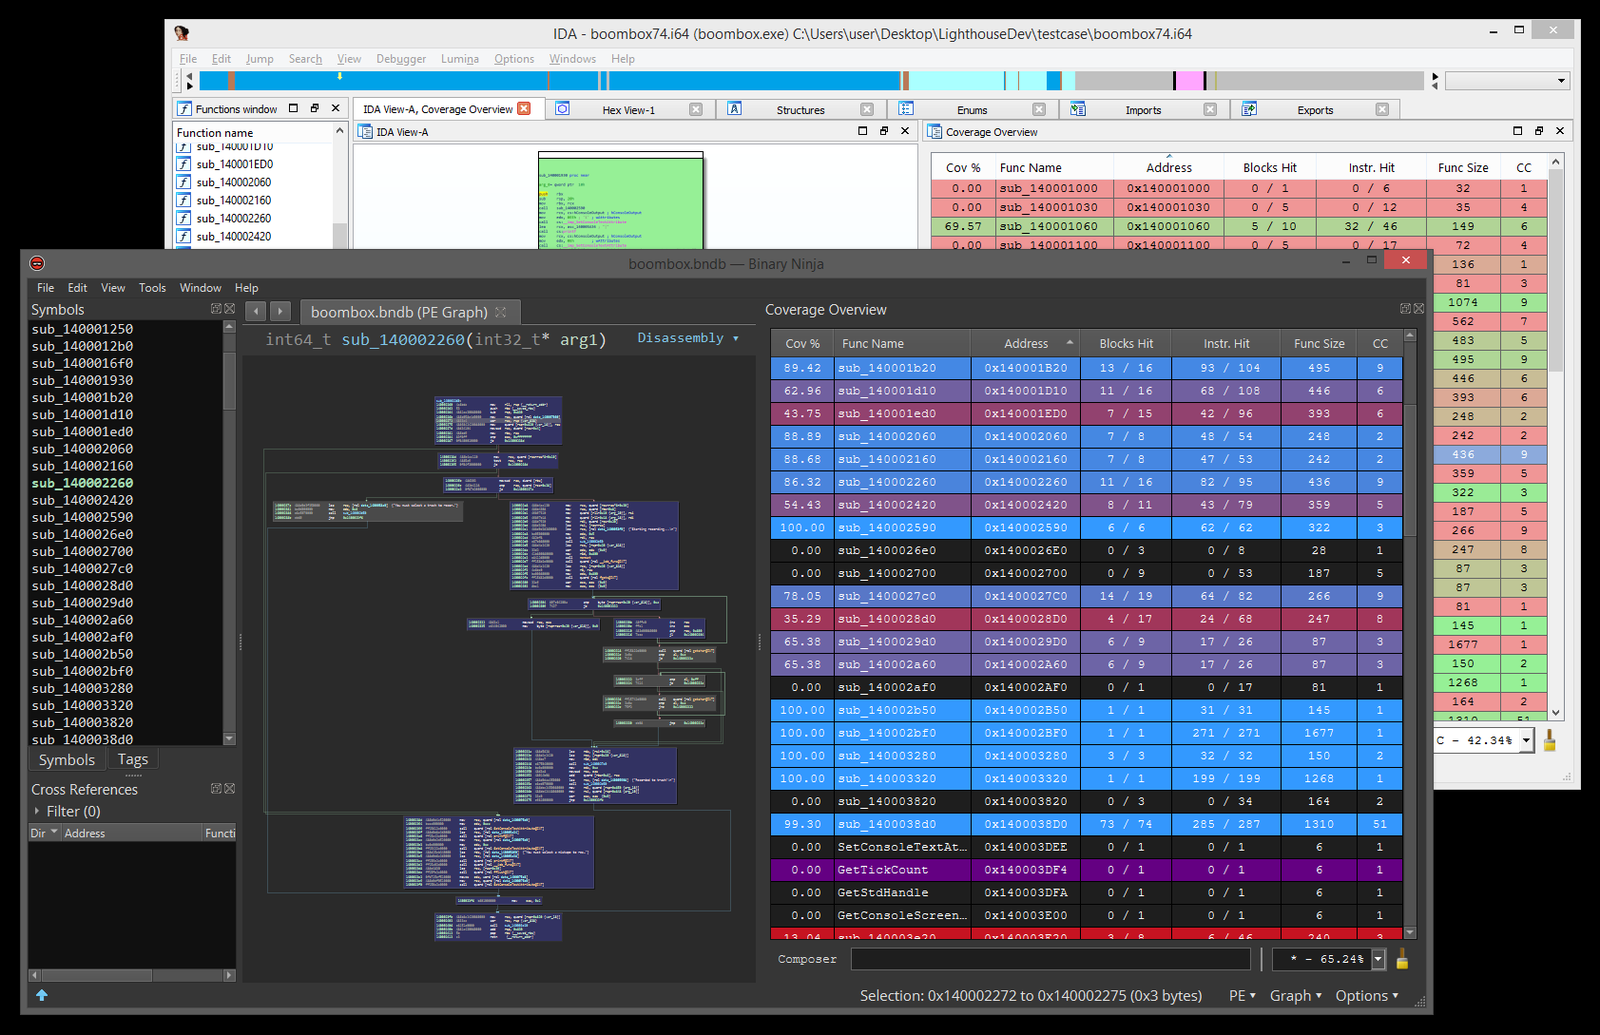 gaasedelen/lighthouse
リバースエンジニアのためのカバレッジエクスプローラー
 googleprojectzero/jackalope
Windows、macOS、Linux、Android向けのバイナリ、カバレッジガイド付きファザー
 rbidou/pyrasp
Runtime Application Self Protection for Python web servers, serverless functions and MCP servers, detecting attacks, prompt injection and data leaks…
 ezyang/htmlpurifier
PHPで書かれた標準準拠のHTMLフィルター
 thezdi/presentations
Zero Day Initiativeカンファレンスのプレゼンテーション、ホワイトペーパー、および脆弱性リサーチ出版物のコレクションで、エクスプロイト手法と開示調査結果を網羅しています。
 golem445/corporate_masks
3.2百万件のNTLMハッシュをペネトレーションテスト中にクラックした分析に基づく8~14文字のHashcatマスク
 billythegoat356/kramer
次世代の100% Python難読化ツール。
 volexity/donut-decryptor
Donut obfuscator のサンプルから、ローダーシェルコードのシグネチャを検出し、DONUT_INSTANCE 構造体を解析し、DONUT_MODULE データをダンプすることで、内部ペイロードを抽出および復号します。
 andresriancho/enumerate-iam
AWS 認証情報セットに関連付けられた権限を列挙する
 confused-binary/waf-fu
CloudWatch、S3、およびサンプリングAPIからAWS WAF v2ログを閲覧・リプレイするためのターミナルUI。YAMLフィルタリング、認証検出、curl/ブラウザリプレイを備える。
 star-sg/random-scripts
悪意のあるLNKサンプルを解析し、MHTMLからOLEオブジェクトを抽出し、ファビコンをハッシュ化してフィッシングサイトを追跡するためのDFIRおよびOSINT Pythonスクリプト集。