Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/hackvertor/repeat-strike
ウェブ脆弱性スキャナー脆弱性分析ウェブプロキシと傍受ウェブアプリケーション悪用APIセキュリティテスト情報収集ウェブセキュリティペネトレーションテストAIセキュリティ
GitHubhackvertor/repeat-strike

repeat-strike

Burp Suite拡張機能で、AI生成のregex strikeルールを使用してIDORやアクセス制御の欠陥を検出し、プロキシ履歴をスキャンして同様の問題を大規模に発見します。

424411年前Kitploit レビュー済み
リポジトリを見る
共有

Repeater Strike ロゴ

Repeater Strike

Repeater Strike は、Repeater リクエストを分析することで IDOR やその他の脆弱性の発見を支援する AI 搭載ツールです。テスト対象のリクエストとレスポンスに基づいて、対象を絞った正規表現を自動生成します。脆弱性が検出されると、これらの正規表現がプロキシ履歴に適用され、トラフィック全体から類似の問題を迅速に特定できるため、発見の規模を拡大し、時間を節約できます。
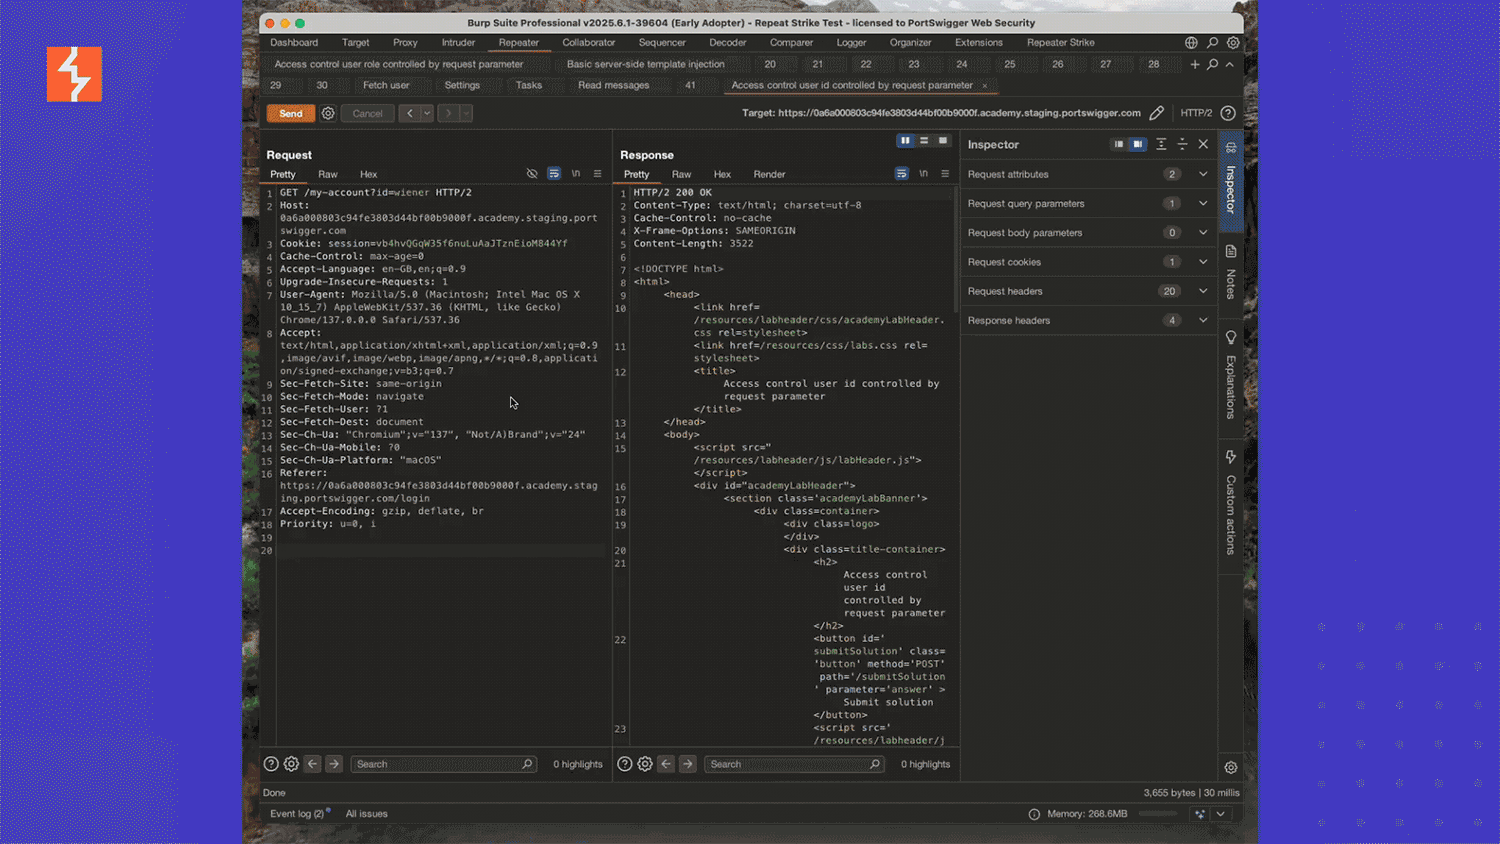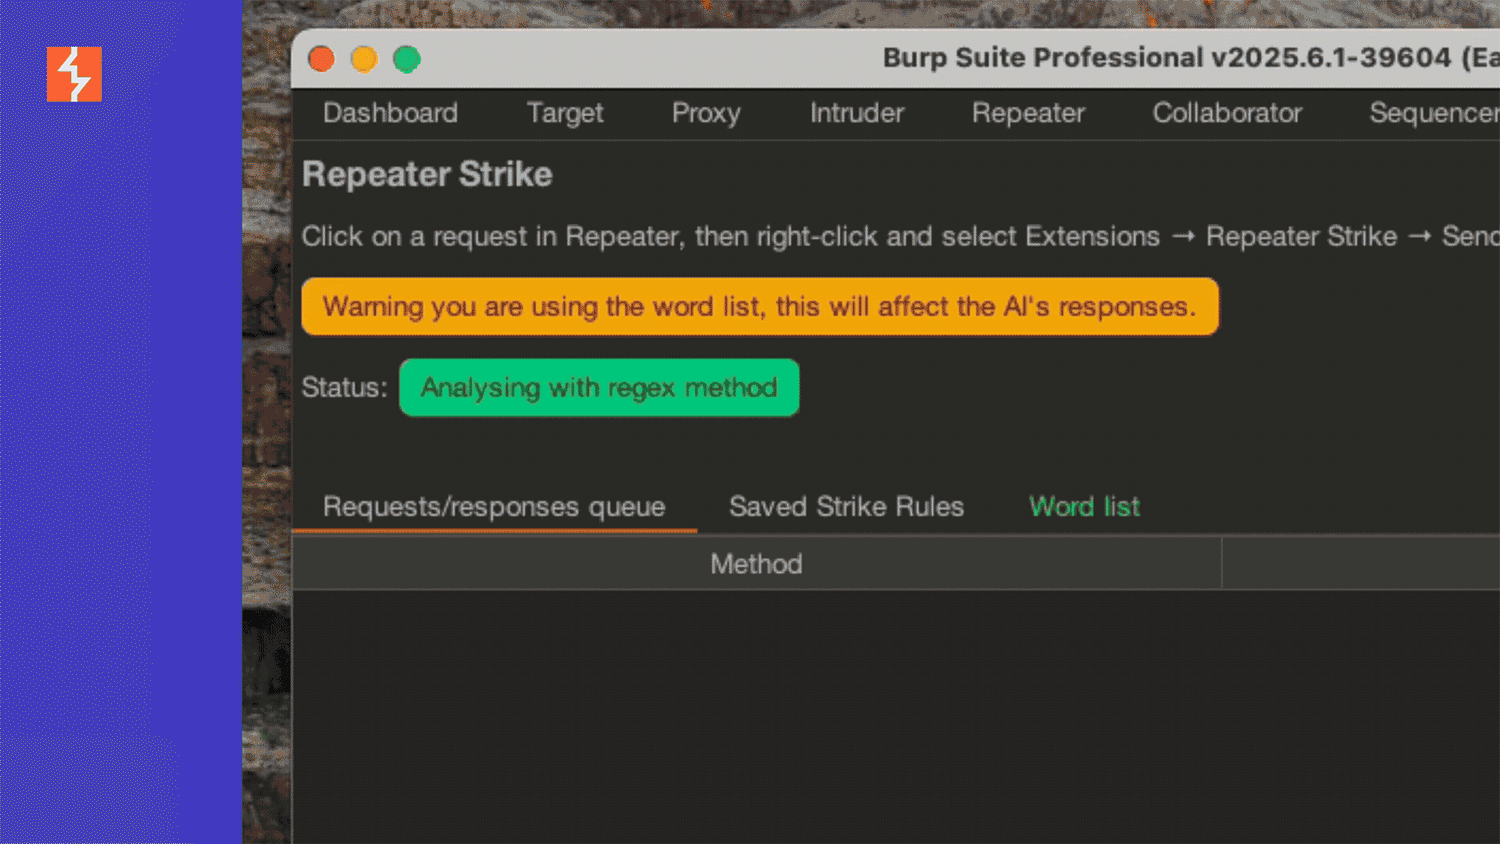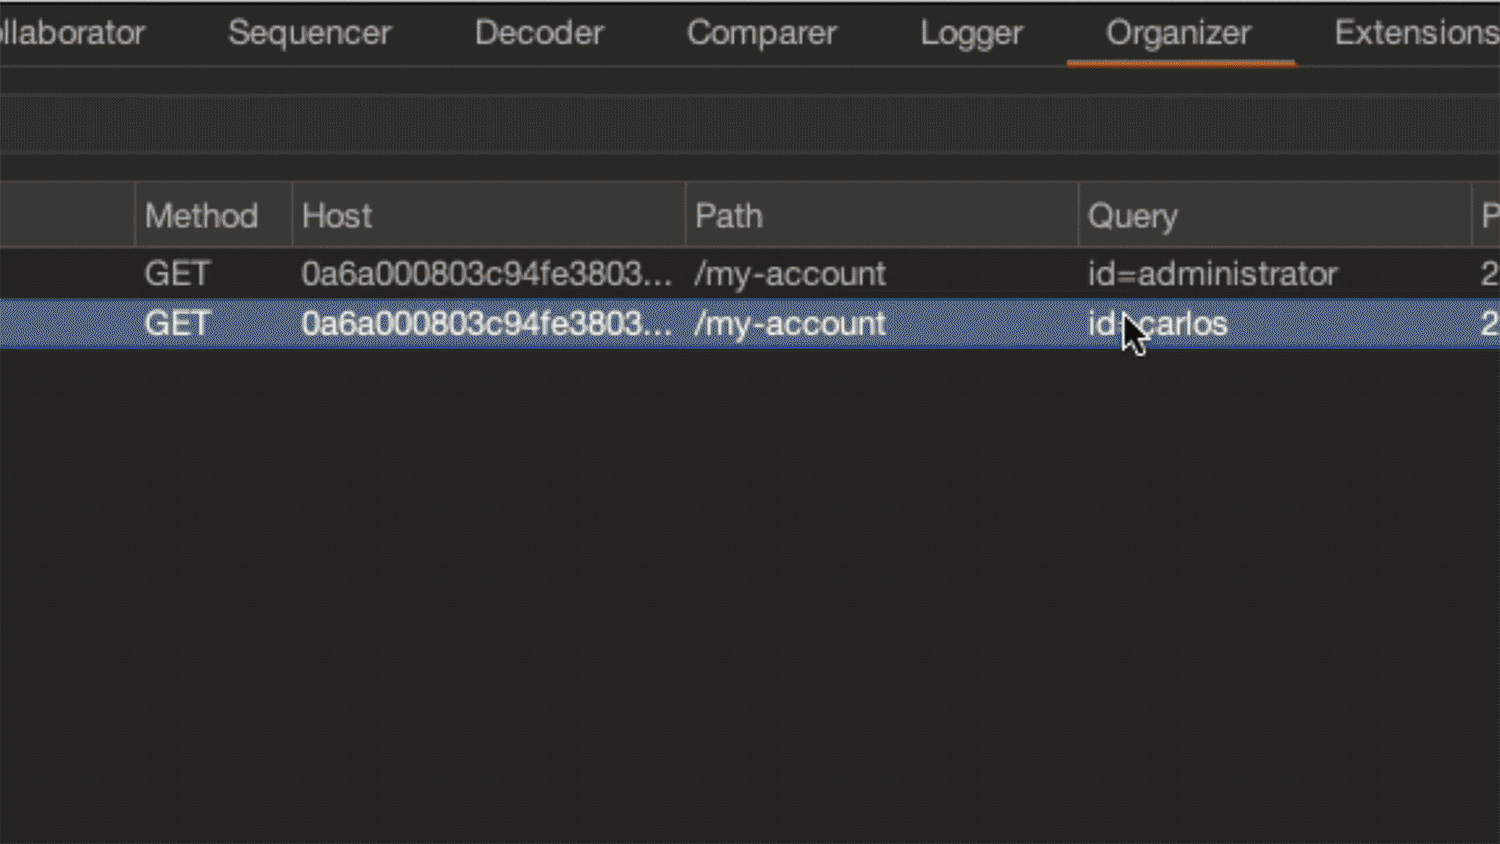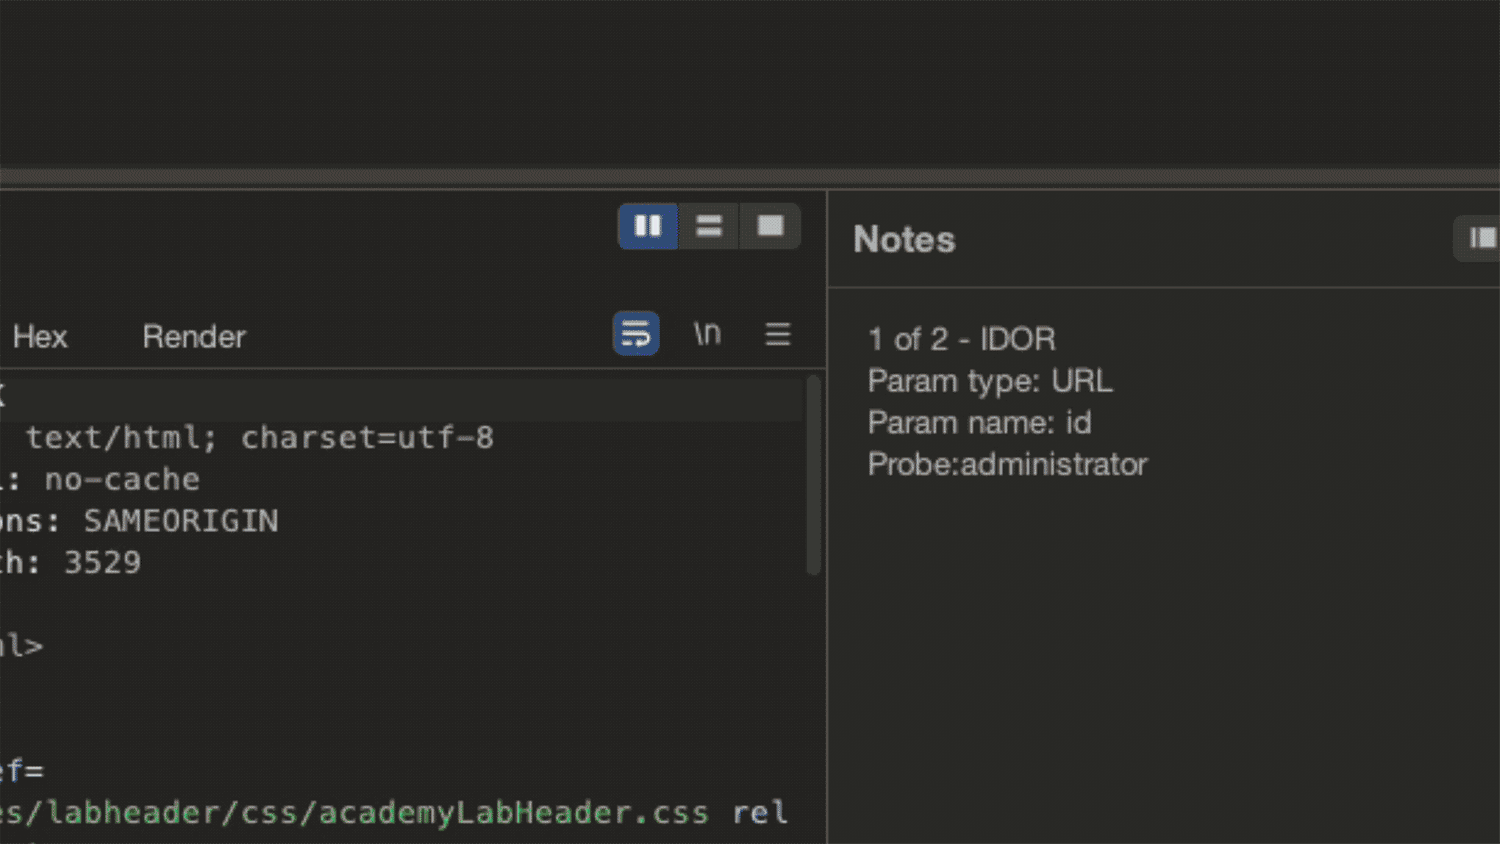
Repeater Strike デモ

インストール手順

Burp Suite Professional で、Extensions->BApp store に移動し、Repeater Strike を検索します。インストールボタンをクリックし、installed タブに移動して Repeater Strike を選択し、Extension タブの「Use AI」チェックボックスをオンにします。
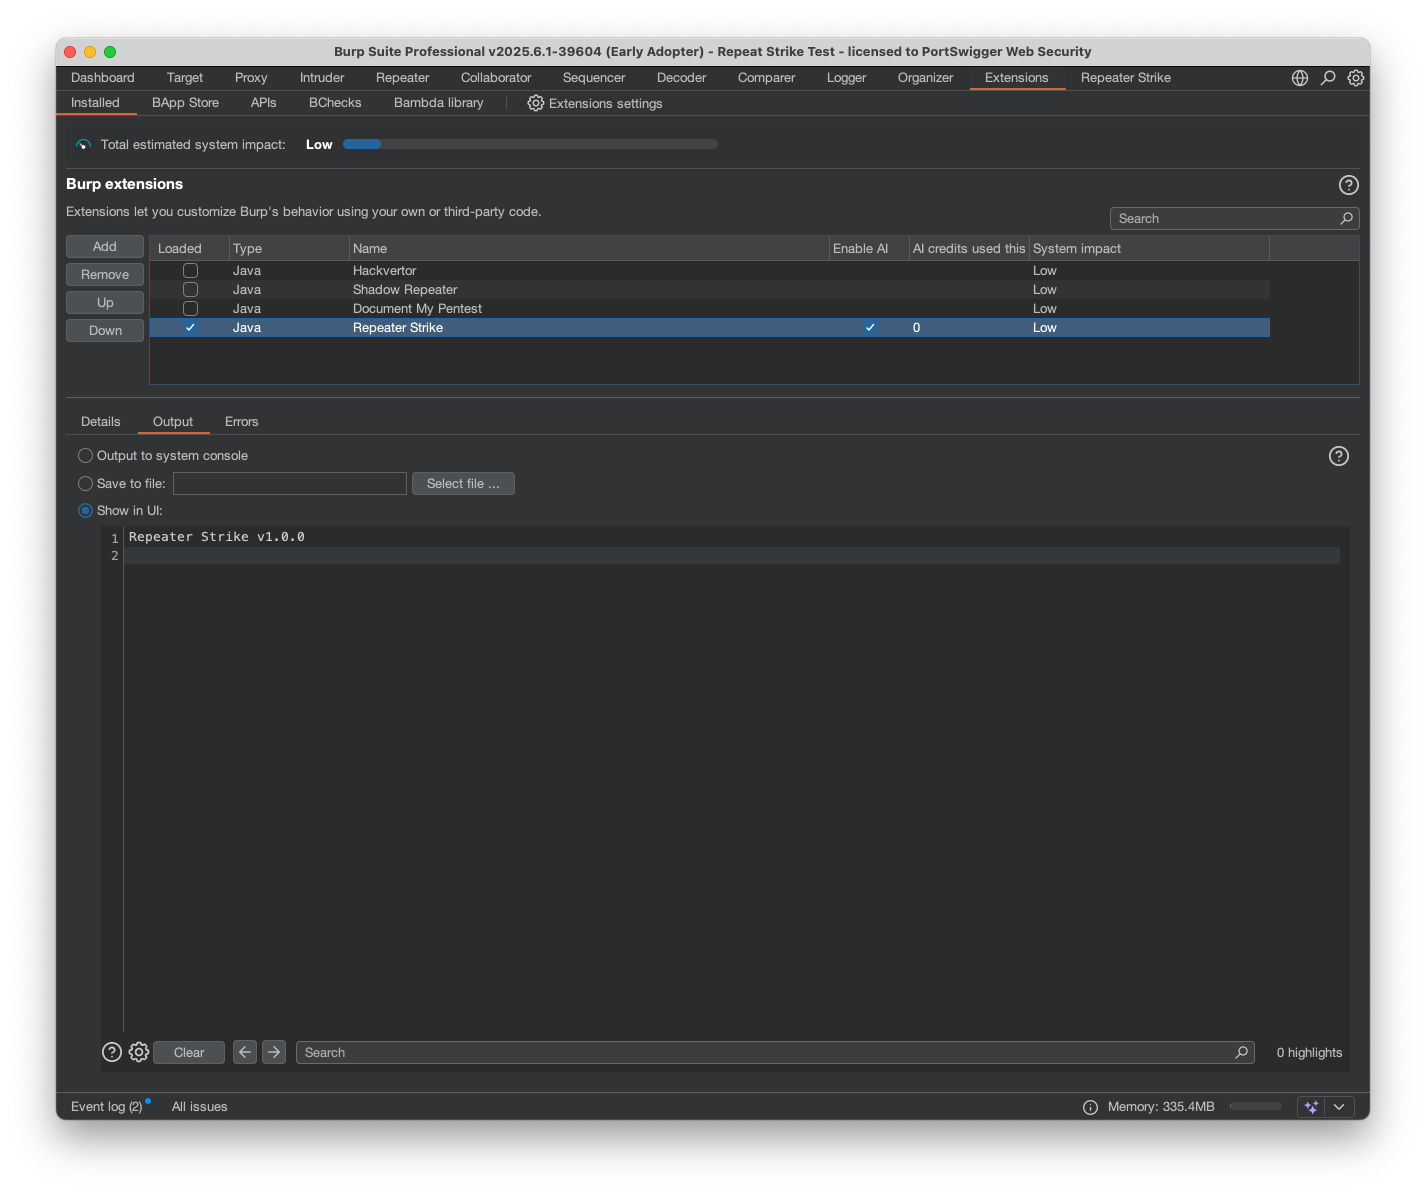
インストール画面

使用方法

Repeater で、テストしたいターゲットを特定します。テストケースとしてこの Academy Lab を使用できます: Academy Lab

  1. Burp のブラウザで Academy ラボを開き、提供された認証情報を使用してログインします。
  2. API キーをメモし、プロキシ経由でリクエストを Repeater に送信します。
  3. Repeater でホストにリクエストを送信し、右クリック → Extensions → Repeater Strike → Send to Repeater Strike を選択します。
  4. Repeater Strike タブで、Word list サブタブを開き、Populate with default word list をクリックします。
  5. Requests/Responses queue サブタブに切り替え、Generate Strike Rule をクリックします。
  6. Using AI Regex を選択します。成功した場合は Strike Rule を保存すると、プロキシ履歴がスキャンされます。

保存した Strike Rule は「Saved Strike Rules」タブで編集でき、「Run Strike rule on proxy history」ボタンを使用していつでもプロキシ履歴をスキャンできます。

設定

Extension タブ → Extensions settings → Repeater Strike で Repeater Strike を設定します。 ここでは、プロキシデータのスキャン制限、リクエスト/レスポンス/画像の上限を設定し、Repeater リクエスト送信時の自動 Strike Rules とプロキシ履歴スキャンを有効にできます。


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    405
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    261
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →