アウトオブバンド検出のためのエクスプロイトサーバー。ターゲットを自分が所有するドメインに向けてください。送り返されるすべてのHTTPリクエストとメールは自分が管理するダッシュボードに届き、それに対して任意のレスポンスを返すことができます。
BEAR-C2 は、ロシア、中国、北朝鮮、イランの APT グループに着想を得た実世界の TTP を中心に構築された、敵対者シミュレーションおよびエミュレーションフレームワークです。多様なエンゲージメントシナリオに対応する柔軟な環境を提供し、APT Attack Simulation Repository の関連シミュレーション研究を基に、レッドチーム運用や敵対者エミュレーションのための現実的な基盤を提供します。防御回避技術や複数の暗号化オプションをサポートし、実世界の侵入シナリオを正確に再現できます。

[!CAUTION] このプロジェクトは教育および研究目的のみを対象としており、無断での使用は法的な結果を招く可能性があることに留意することが重要です。
chmod +x Makefile && ./Makefile

./BEAR-C2
⚠️ 注意: このプロジェクトは活発に開発中です。機能は継続的に追加・改善されています。
| 機能 | 説明 |
|---|---|
| マルチプロトコルリスナー | DoH、HTTPS、HTTP、QUIC、Reverse TCP |
| リスナーごとの暗号化 | AES、XOR、RC4、DES、ChaCha20、RSA |
| 持ち出しプロファイル | Google Drive、OneDrive、Dropbox |
| 統合C2チャネル | 統合されたTelegram、DiscordのC2通信チャネル |
| プロキシサポート | SOCKS4、SOCKS4a、SOCKS5プロキシおよびリダイレクタのサポート |
| 動的ドメイン生成アルゴリズム | 堅牢なインフラストラクチャシミュレーションのためのDGAサポート |
| JA3Sフィンガープリンティング | トラフィックシミュレーションとネットワークプロファイル調整のためのカスタマイズ可能なJA3Sフィンガープリント |
| 可変C2プロファイル | 柔軟なネットワークトラフィックシミュレーションのためのコミュニティMalleable C2 profilesのサポート |
APT手法を正確に再現するには、現代の侵入で使用される接続プロトコル、暗号化方式、持ち出し手法、C2チャネル/プロファイルを模倣できる柔軟な環境が必要です。しかし、このレベルの精度を達成することは常に課題でした。
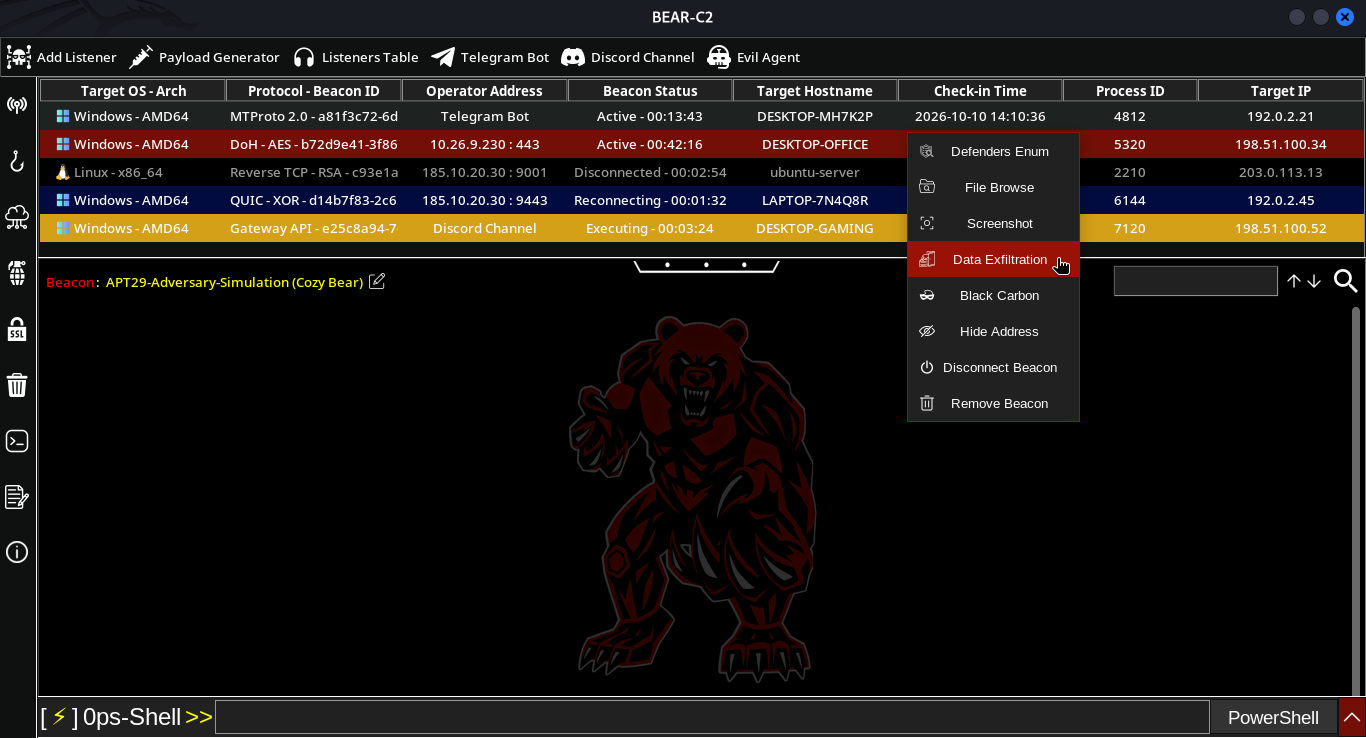
オペレーターが特定の持ち出しプロファイルと特定の暗号化スキームをテストする必要があるたびに、攻撃シナリオに合わせた別個のC2スクリプトを構築しなければなりません。 例えば、あるシミュレーションではAES暗号化とOneDrive持ち出しが必要になる一方、別のシミュレーションでは実際の攻撃で観察された手法を反映するために異なる暗号化方式とDropbox持ち出しを組み合わせる必要があるかもしれません。この柔軟性の欠如により、プロセスは非効率的で時間のかかるものになります。
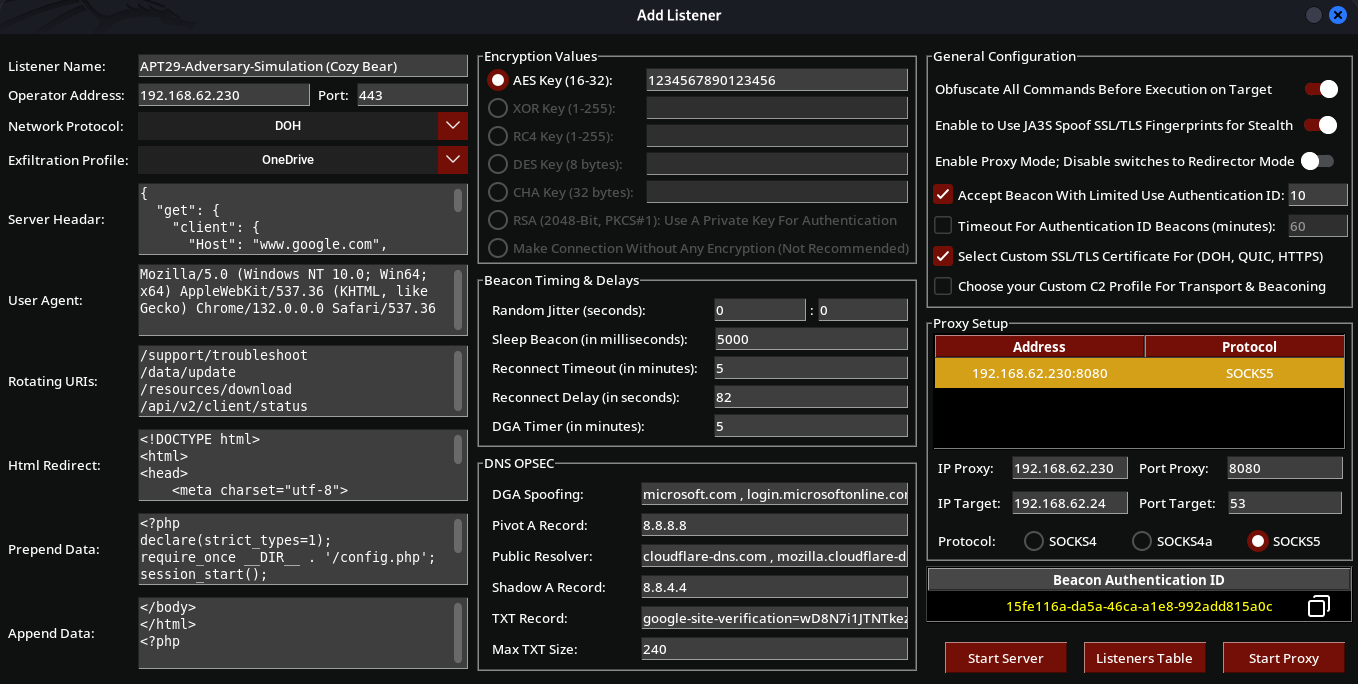
こうした理由から、BEAR C2は、新しいリスナーを通じて完全なカスタマイズを備えた敵対者シミュレーションを提供するために開発されました。これにより、接続プロトコル、暗号化、持ち出しのシームレスな設定と自動化されたロード手法が可能になります。これにより、シナリオごとにカスタムスクリプトを構築する必要なく、シミュレーションが実際のAPT侵入を正確に反映できることが保証されます。
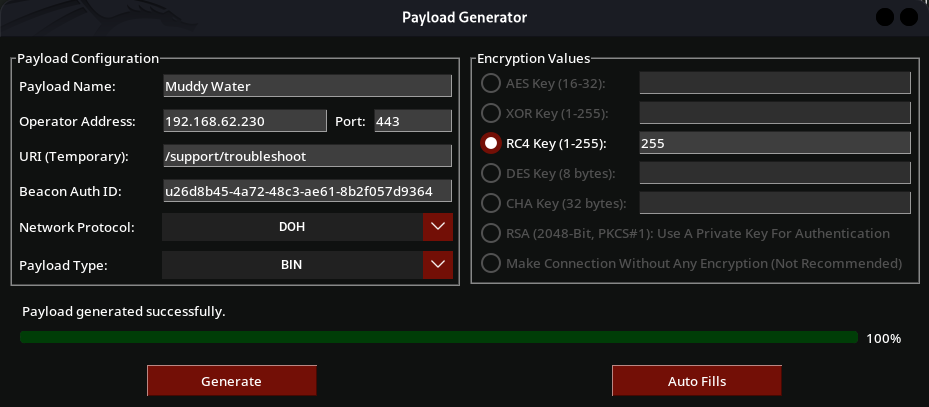
BEAR-C2のペイロードジェネレーターです。選択されたリスナー設定に従ってカスタマイズされたペイロード/ビーコンを自動的にビルドし、ペイロードタイプ(EXE、DLL、BIN、HEX)、ネットワークプロトコル(DoH、HTTPS、HTTP、QUIC、Reverse TCP)、暗号化タイプ(AES、XOR、RC4、DES、ChaCha20、RSA、またはなし)をサポートします。Auto Fillsボタンを押すとリスナーセレクターウィンドウが開き、リスナーテーブルで以前に設定されたすべてのリスナーが一覧表示されます。リスナーを選択すると、Tactical Loadがリスナー名、オペレーターアドレス+ポート、ネットワークプロトコル、暗号化タイプ+キー、ビーコン認証ID、URIパスを自動的に入力します。これにより、オペレーターはリスナーの詳細を手動で再入力することなく、一致するペイロードを迅速に生成できます。
リスナーテーブルは、すべてのアクティブおよび設定済みのC2リスナーの集中概要を提供します。リスナー名、アドレス、ネットワークプロトコル、暗号化方式、持ち出しプロファイル、および現在のステータス(アクティブまたは停止/切断)などの重要な詳細を表示します。このインターフェースから、オペレーターはリスナーの開始、停止、名前変更、削除を簡単に行えます。また、ビーコン通信を管理するための暗号化キーと認証IDへのクイックアクセスも提供します。このテーブルは、C2インフラストラクチャを編成および監視するためのコマンドハブとして機能します。

Google Drive、OneDrive、Dropbox などのサポートされているクラウドストレージプロバイダーに対して、セッションごとの外部送信設定を構成します。Exfiltration Profile インターフェースでは、API アクセストークンと送信先フォルダパスを定義でき、セッションごとにデータ収集ワークフローをカスタマイズできます。各セッションは独自の外部送信プロファイルを使用できるため、運用内容に応じて収集データを異なるクラウドストレージプロバイダーや送信先へ簡単に振り分けられます。

Telegram 通信レイヤーは、C2 サーバーとペイロードの間の仲介役として Telegram ボットを使用します。C2 サーバーは、設定された API ID、API Hash、電話番号を使用して Telegram アカウントに認証し、そのアカウントを通じて事前に作成された Telegram ボットに接続します。
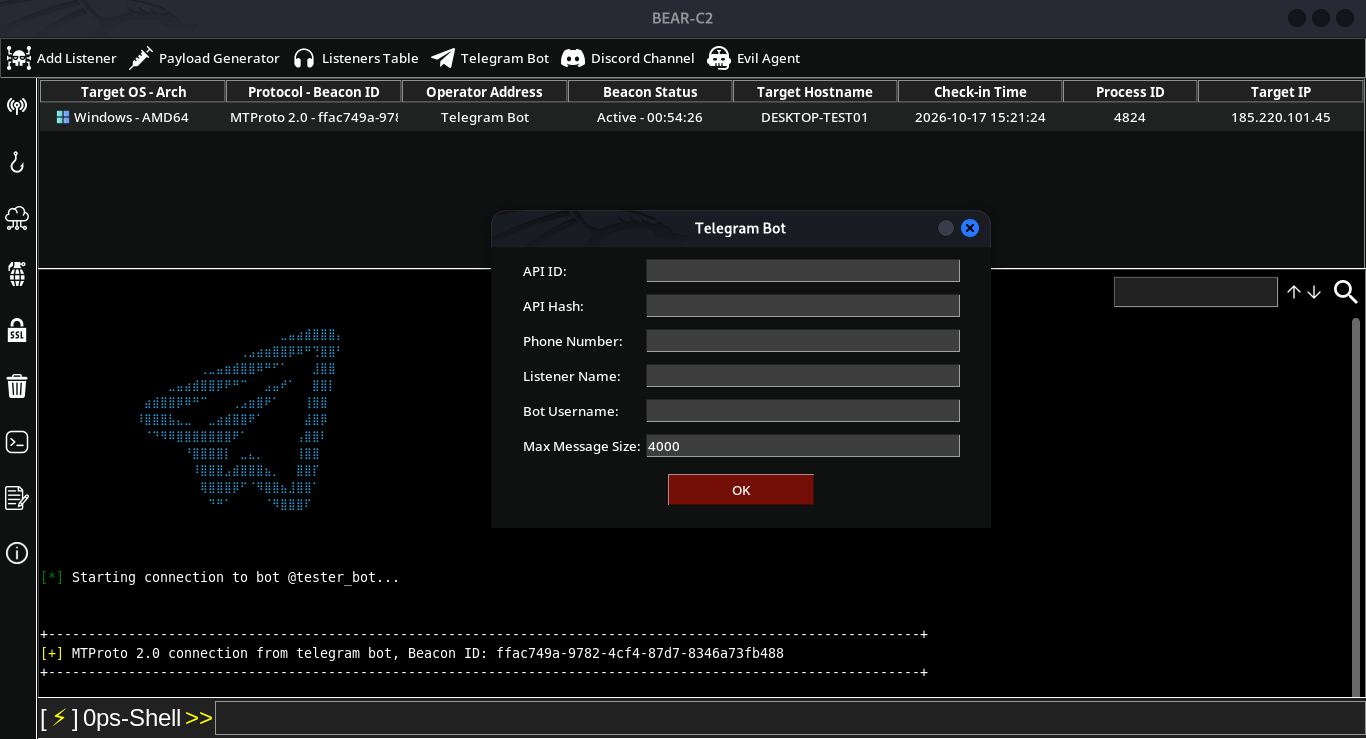
この段階では、従来のコマンドアンドコントロール通信チャネルを、Discord Gateway API を使用した Discord ベースの通信レイヤーに置き換えます。専用サーバー、固定 IP アドレス、カスタムドメインに依存する代わりに、オペレーターはプライベートな Discord チャネルを通じてシミュレートされたインプラントと通信します。
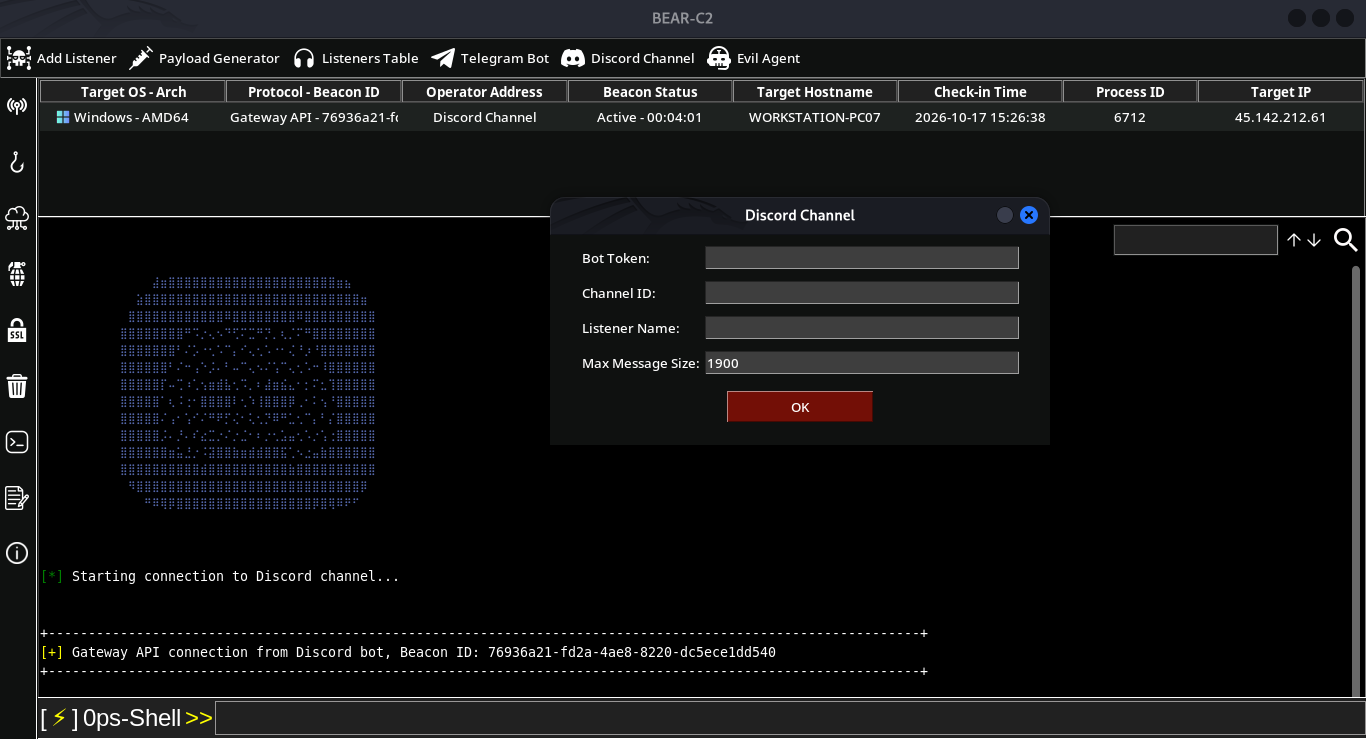
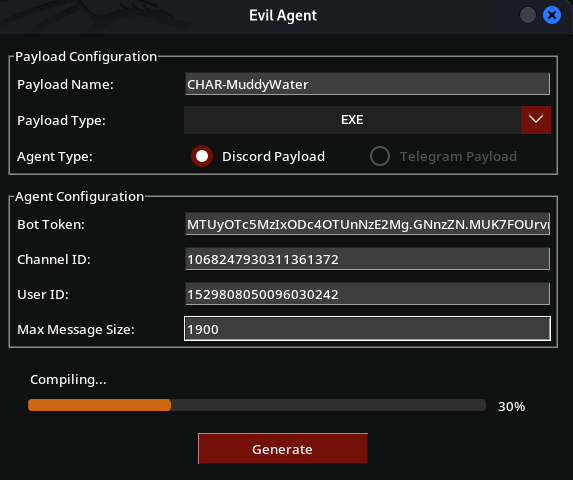
evil agent は BEAR-C2 用のペイロードジェネレーターで、サードパーティのメッセージングプラットフォームを通じて通信するカスタマイズされたエージェントをビルドします。エージェントタイプ(Discord、Telegram)、ペイロードタイプ(EXE、DLL、BIN、HEX)、および設定可能な最大メッセージサイズをサポートします。インターフェースは各エージェントタイプに必要なフィールドを動的に表示します。Discord の場合は Bot Token、Channel ID、User ID、Telegram の場合は Bot Token のみです。これにより、専用リスナーや公開ポートを必要とせず、既存のメッセージングプラットフォームを通じた代替通信チャネルを提供します。
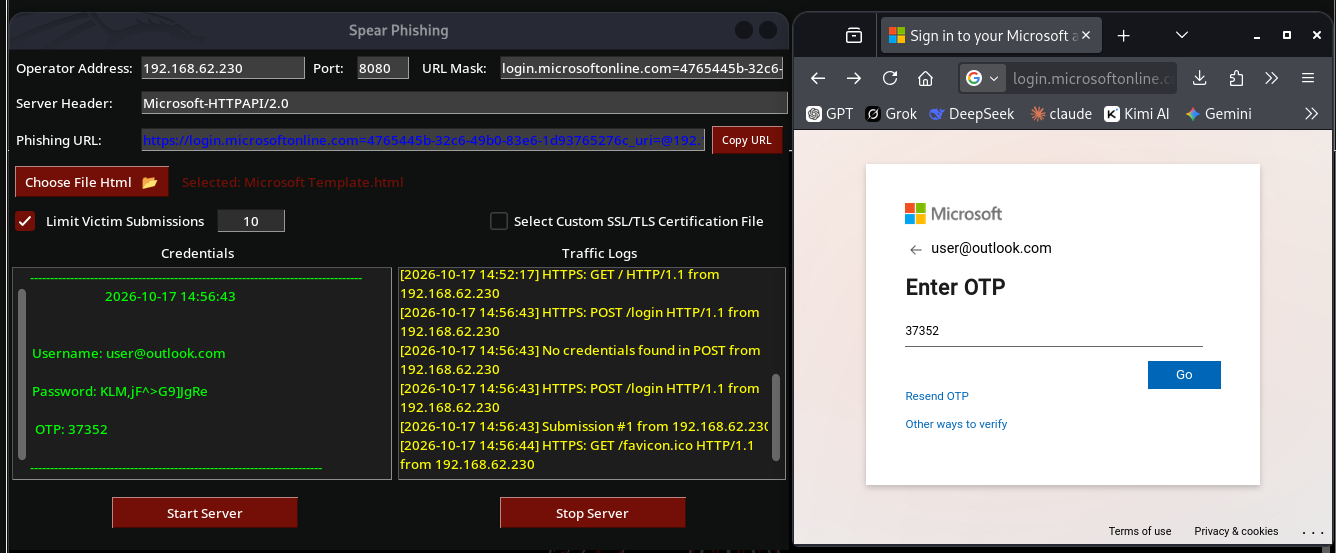
許可された敵対者シミュレーション演習中に、フィッシングシナリオを構成および管理するための専用インターフェースを通じて、スピアフィッシングキャンペーンをシミュレートします。このモジュールは、被害者送信数の上限、設定可能なフィッシングパラメーター、セッション管理などのキャンペーン制御機能を提供し、オペレーターがキャンペーンの動作を制御し、シミュレートされたフィッシングシナリオに対するユーザーの反応を評価できるようにします。管理されたフィッシング評価を支援しつつ、オペレーターにキャンペーン実行に関する高い可視性と制御を提供するように設計されています。
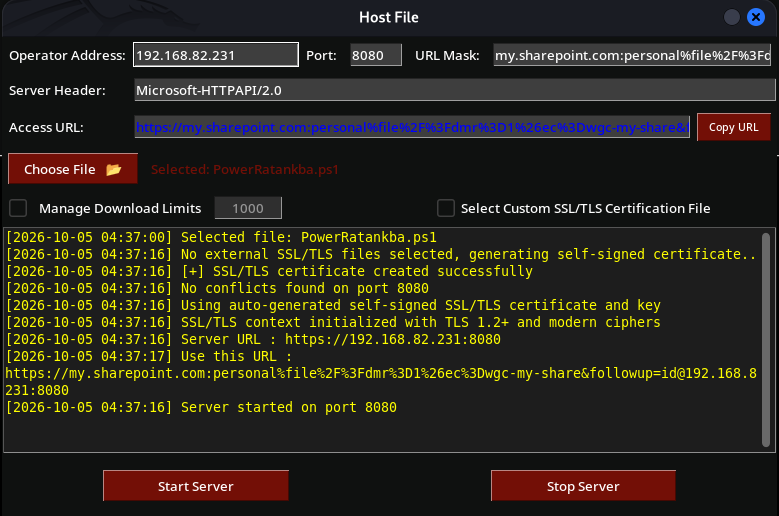
設定可能なサーバー設定と自動ファイル配信を備えた専用の Host File インターフェースを通じて、ファイルをホストおよび配布します。ホストされたファイルは、アクセスされるとユーザーの操作や手動ダウンロードのプロンプトを必要とせずに自動的に読み込まれます。このインターフェースは、管理された敵対者シミュレーションおよび許可されたセキュリティテストのワークフロー向けに、集中化されたファイルホスティングと配信管理を提供します。
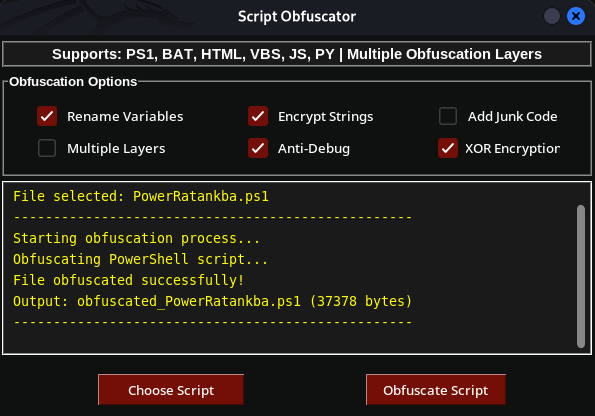
スクリプト難読化ツールは、PS1、BAT、HTML、VBS、JS、PY ペイロードをサポートし、複数の設定可能な難読化レイヤーを備えた包括的な難読化エンジンを提供します。これには 変数と関数の名前変更、文字列暗号化、ジャンクコードの挿入、多層難読化、アンチデバッグ手法、XORベースのペイロード暗号化 が含まれます。これらの機能により分析の複雑さが増し、スクリプトの可読性が低下し、リバースエンジニアリングが大幅に困難になる一方で、ペイロードが静的解析に耐えやすくなります。