

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/virtualsamuraii/flyphish
クラウドインフラストラクチャセキュリティフィッシングツールフィッシングペネトレーションテストレッドチーミングメールセキュリティ
GitHubvirtualsamuraii/flyphish

flyphish

フィッシングインフラをその場で展開する。

リポジトリを見る
8071085日前Kitploit レビュー済み
共有

Flyphish

Flyphishは、サイバーセキュリティコンサルタントがセキュリティ評価のためにクラウド上にフィッシングサーバーをデプロイできるようにするAnsibleプレイブックです。

このプレイブックは、クラウド上の仮想マシンにGophish、Postfix、OpenDKIMをインストールして設定します。さらに、OPSECの目的で、プレイブックはGophishおよびPostfixサーバーの設定からデフォルトのIOC(SMTPヘッダー)を削除します。
インストール

要件

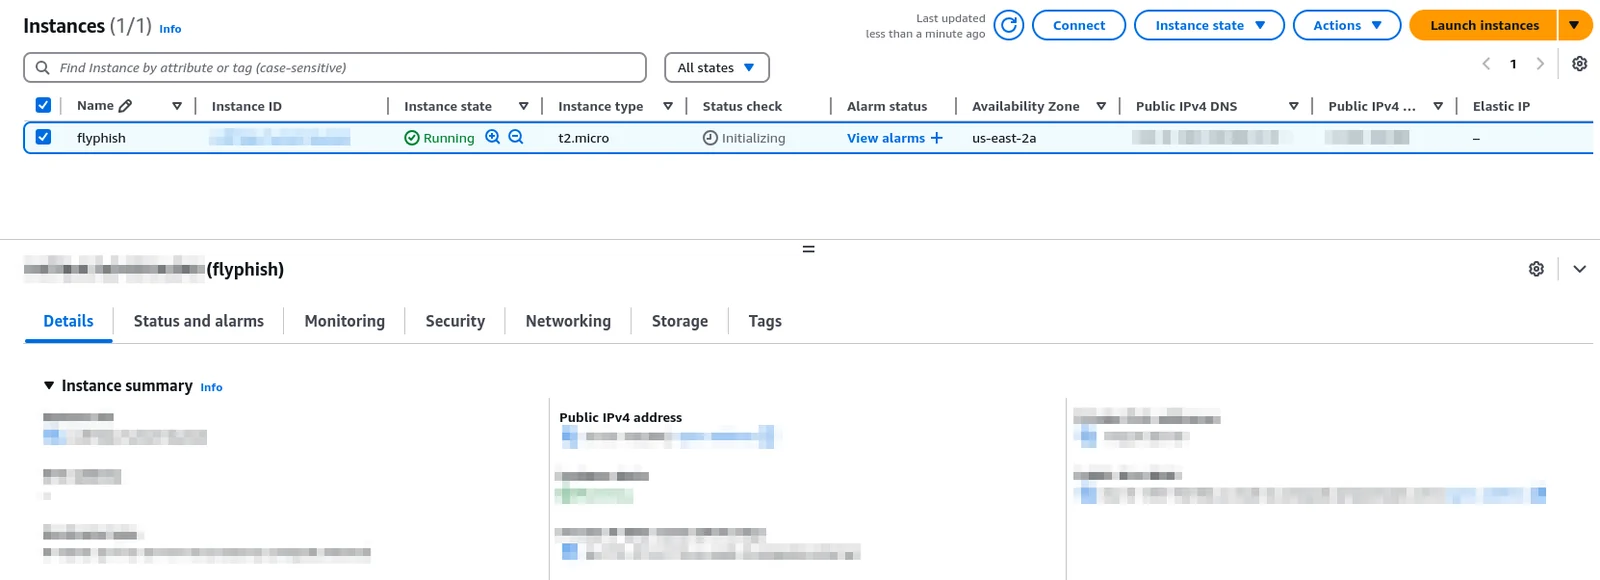
  • パブリックIPv4アドレスを持ち、GitとOpenSSHがインストールされたLinux(Debian、Ubuntu、Kali)インスタンスをクラウド上(Amazon EC2、Azure VM、Google GCEなど)に用意してください。rootアクセスはSSH鍵ベースの認証のみで有効にしてください。

alt text

  • ドメイン名を用意し、そのDNSレコードを適切に設定してください(A、MX、SPFレコードはクラウドインスタンスのパブリックIPアドレスを指している必要があります)。

  • 自身のマシンにAnsibleをインストールしてください:

sudo apt install ansible

インストール手順

  • リポジトリをクローンします
git clone --recursively https://github.com/VirtualSamuraii/flyphish.git
  • クラウドインスタンスのパブリックIPアドレスをhostsファイルに記述します。

  • 「フィッシングドメイン」と「送信元ドメイン」をgroup_vars/all.ymlファイルに記述します。

「phishing_domain」変数はフィッシングウェブサイトに関連付けられたドメインであり、「sender_domain」変数はメール送信元ドメインです。利点は、これらのドメインを独立して選択できることです。送信元アドレスとアクセスされるURLは必ずしも同じドメインである必要はありません。デフォルト設定のように、まったく同じ値にすることもできます。

準備完了です!

使用方法

  • プレイブックを実行し、フィッシングサーバーがデプロイされるのを待ちます:
ansible-playbook -i hosts playbook.yml
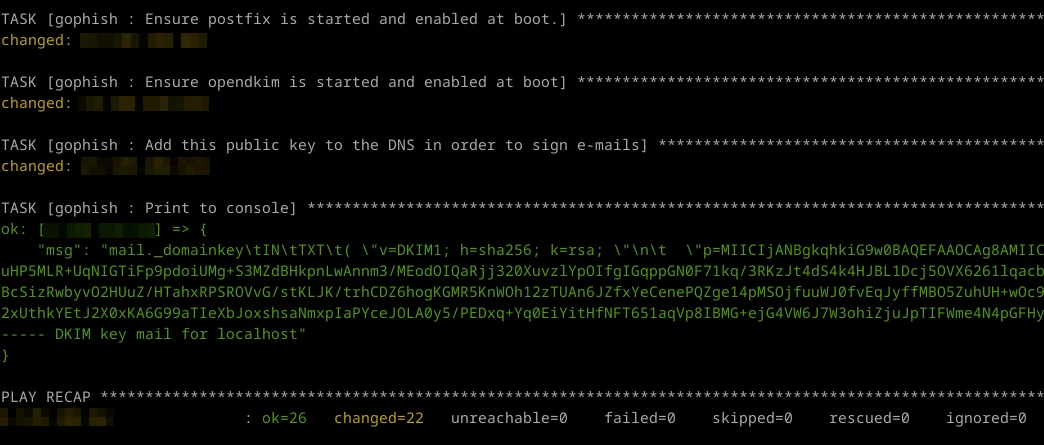
  • 完了すると、プレイブックはDKIM公開鍵を表示します。この鍵をドメインのDNSゾーンにあるDKIMレコードに追加してください。

alt text

あとはあなた次第です。

これで、SSHを使用してクラウドインスタンスにログインし、Gophishサーバーを起動して、Postfix SMTPサーバーから署名済みメールを送信するように設定できます。

ヒント

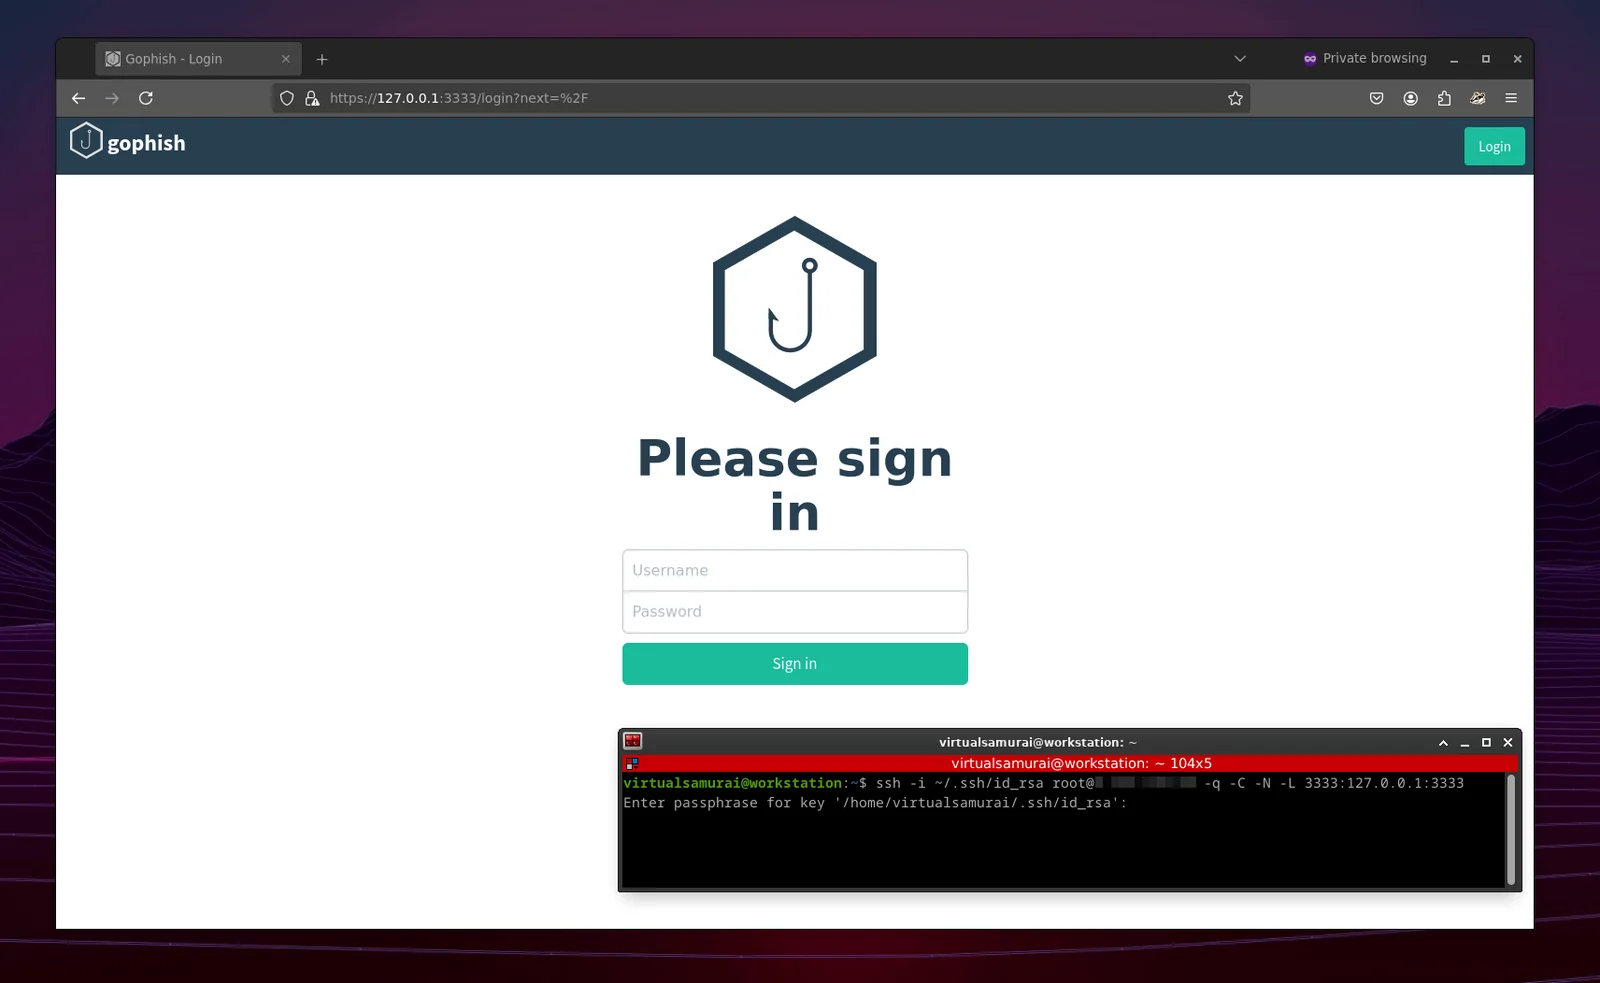
  • Gophishサーバーをインターネットに公開することは避けてください。SSHを使用して、ローカルマシン(https://127.0.0.1:3333)でGophish UIにアクセスできます:
ssh -i ~/.ssh/id_rsa youruser@yourcloudinstance -q -C -N -L 3333:127.0.0.1:3333
alt text

  • ほとんどのクラウドサービスプロバイダーは、スパム対策の理由からSMTPポート25へのアウトバウンドトラフィックを許可していません。プロバイダーは慎重に選択してください。

TODO

  • SMTPリダイレクターのロールを追加する
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    415
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    343
  • 5

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →







