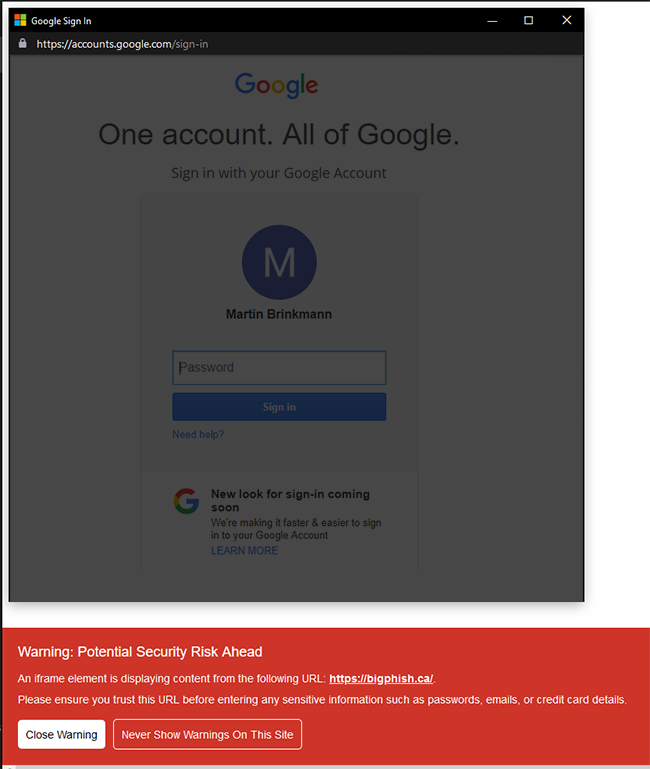
Enhanced iFrame Protection (EIP) は、Browser-In-The-Browser (BITB) 攻撃から保護するために、埋め込まれた iframe 要素を自動的に検出し、詳細な警告を表示する軽量な拡張機能です。
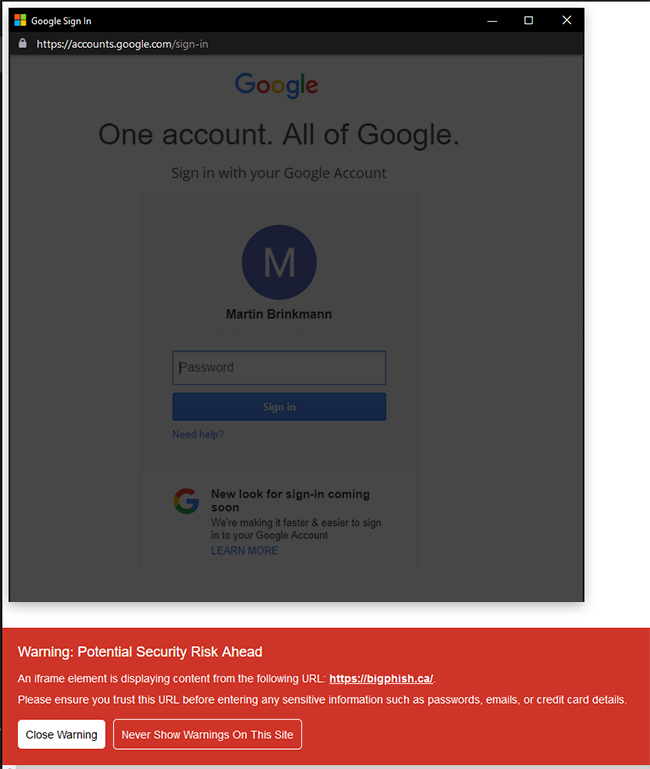
上のスクリーンショットでは、フィッシングサイトが、実際のブラウザウィンドウのようにスタイル設定された div 内に iframe 要素を埋め込んでいます(accounts.google.com を騙る偽の URL バー付き)。
この拡張機能は iframe を検出し、セキュリティ警告を表示して、実際のフィッシングドメイン(bigphish.ca)を強調しています。
この拡張機能をより効率的かつ軽量にする方法があれば、プルリクエストを歓迎します。大きな変更や機能追加の場合は、まず issue を開いて、変更したい内容についてご相談ください。