
irdoc-app
 soc-irdoc/irdoc-app
Incident Response Documentation Platform
defensive-toolsioc-managementscripting-automation+5
 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…
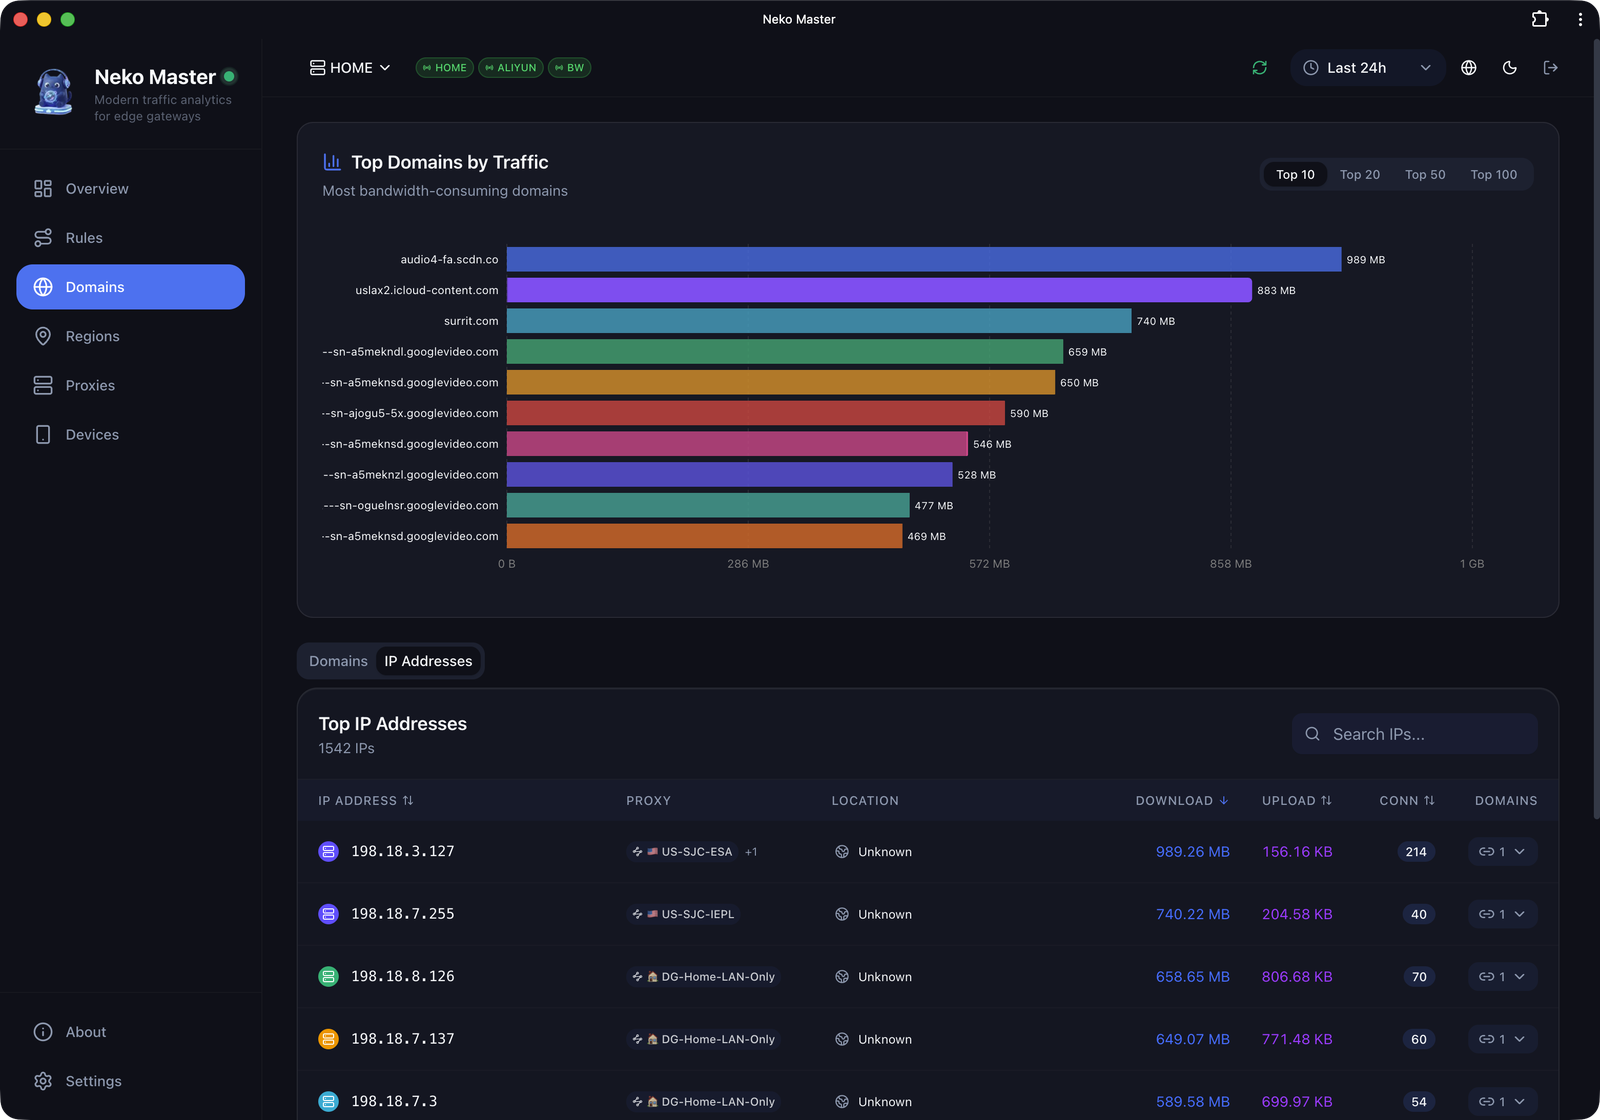 foru17/neko-master
ネットワークトラフィックの可視化と分析のための、モダンでエレガントなダッシュボード。
 ekitji/siem
Windowsの特権昇格、設定ミスのあるACL、サービス、スケジュールタスク、脆弱なドライバの攻撃的発見のための厳選されたSIEMクエリとテクニック。
 douglas-042/douglas-042-hq
Douglas-042 HEADQUARTERSコレクター用の中央コンソール。フリートを一括スキャンし、ホスト間で結果を相関させ、IOCフィードとSIEM配信を一元管理します。
 philippeabraxas-jpg/responsible-alliance-protocol
Safety cannot be a prompt instruction. TBP provides an external execution-layer boundary for autonomous agents, enforcing hard F/I/W invariants via…
 ethan-andrews/threatintel-aggregator
セルフホスト型脅威インテリジェンスプラットフォーム — フィード集約、AIトリアージ、MITRE ATT&CKカバレッジ、Sentinel統合の検知エンジニアリング。スタンドアロンまたは完全なAzure統合で動作します。
 adarsh14734/aegis-releases
Sandbox and MCP proxy that blocks AI coding agents from reading SSH keys, AWS credentials, and .env files, with deny-by-default policy and…
 ivankovic/stop-bots
悪意のあるボットがサーバーにアクセスするのを自動的に阻止する
 karim852/kage-dfir-toolkit
Windowsホスト向けDFIRトリアージコンソール。アーティファクト収集、Sigma相関タイムライン、YARAスキャン、ソケットおよびアカウント検査、インジケーターエンリッチメント、キャリブレーション済みリスクスコアを連鎖させる。
 falconforceteam/falcondash
Azure 検出パフォーマンスメトリクスを可視化・探索するワークブックダッシュボード。セキュリティチームが検出ルールを測定し、プロアクティブに維持するのに役立ちます。
 withsecureopensource/chainsaw
Windowsフォレンジックアーティファクトを迅速に検索・ハント
 abdaullahag/threatlens
Python CLI tool for rapid IOC analysis (IPs, Domains, CVEs) using 6 free Threat Intel APIs. Outputs: Color-coded Excel, JSON, CSV. Uses: VT, Shodan,…
 icemoonhsv/tats
Burp、mitmproxy、またはChrome DevToolsのキャプチャからOAuth 2.0、OIDC、およびMicrosoft Entra IDトークンを分析・追跡します。トークンのライフサイクルを可視化し、リスクの高いスコープを検出し、インタラクティブなダッシュボードを通じてリプレイ用に…
 sonitbahl/sshintel
自己完結型のSSHハニーポットで、攻撃者の操作を捕捉し、構造化されたセキュリティインテリジェンスに変換します。
 duggytuxy/syswarden
Host-local Linux security orchestrator enforcing nftables policy with HIDS/HIPS telemetry, bounded threat-intelligence feeds, out-of-band WAAP log…
 sbousseaden/evtx-attack-samples
Windows EVTX攻撃サンプルのキュレーションコレクションで、MITRE ATT&CKテクニックにマッピングされており、検知スクリプトのテスト、DFIRトレーニング、脅威ハンティング向けに設計されています。
 withsecurelabs/remotepspy
リモートPowerShellセッションのライブ監視ツール。ETWを使用してWinRM/PSRPプロトコルをキャプチャおよびデコードし、セキュリティ分析のためのコマンド実行トレースとロギングを提供します。