
 ivankovic/stop-bots
悪意のあるボットがサーバーにアクセスするのを自動的に阻止する


CDNの背後に隠れることなく、悪質なボットを阻止するようにサーバーを設定するためのTUIとCLIです。既存のWebサーバー(nginx、Apache、Traefik、NPMplus)とファイアウォール(nftables、iptables)のための洗練されたUIです。Cloudflareの背後に隠れて一つの企業にすべての王国の鍵を渡したくない私たちのためのものです。
これは2つの方法であなたを保護します:
これは自己破壊的な行為をしないようにしようとします。適用する前に常に変更内容を先に確認でき、追加の安全性のために--dry-runフラグを使用できます。しかし、利便性のために最終的には自動適用を有効にしたくなるでしょう。そのため、アプリはロックアウトしないようにも努めます。SSHログインに成功したIPアドレスは決してブロックされず、Webサーバー設定は常に適用前にテストされ、HTTPプロキシの背後で実行されているアプリを認識して動的検出ルールをアプリに適応させようとします。
ビッグレッドボタン: sudo stop-bots uninstall all
このreadmeの残りはAIによって書かれました。自分のAIに要約を頼んでも構いません、気にしません。
インストールしても何も開始されず、適用するまで何も書き込まれません。新しいデータベースが開始時の設定で初めて適用されると:
そして、これがどこに何が書き込まれるかです:
| 何を | どこに |
|---|---|
| ブロックルール | 各サイトのserverブロック内、# BEGIN stop-botsと# END stop-botsの間 |
設定に必要な場合にルールが必要とするファイル(robots.txt、レート制限) | /etc/stop-bots/nginx/とNGINXのconf.d(Apacheの場合は/etc/stop-bots/apache/とconf-enabled) |
| Traefikでは、その両方 | Traefikのファイルプロバイダーが読み取るディレクトリ内の専用ファイルstop-bots.yml。あなたのファイルは編集されません |
| NPMplusでは、その両方 | すべてのNPMplusホストがインクルードするcustom_nginx/server_http.conf内の1つのブロック、custom_nginx/http_top.conf内の1行、およびcustom_nginx/stop-bots/内の専用ファイル。NPMplusが書き込むホストファイルは決して編集されません |
| ファイアウォールスクリプト | /etc/stop-bots/firewall.next.nft(iptablesの場合は.next.sh)、適用後にfirewall.nftにコピーされます。自身のinet stop_botsテーブルのみに触れます |
| 設定、ブロック、およびそれぞれが存在する理由 | /var/lib/stop-bots/db.sqlite3 |
以下は、新しいデータベースと1サイトのNGINXでのsudo stop-bots batch --dry-run --diffを簡略化したものです(実際のユーザーエージェントパターンは数百の名前からなります):
Dry run: nothing is downloaded, scanned, written, applied or recorded. Against the database as it is, `batch` would:
NGINX: 1 file(s) would change:
  /etc/nginx/sites-enabled/example.com
Firewall (nftables): 0 rule(s), 0 kernel entries; no applied script at /etc/stop-bots/firewall.nft yet, so all of it is new
lockout check passed: the SSH log was read, and no connected client would be blocked
would write 0 rule(s) to /etc/stop-bots/firewall.next.nft; not applied — review it, then apply it (“Apply everything” or `stop-bots render-firewall --apply`)
--- /etc/nginx/sites-enabled/example.com
+++ /etc/nginx/sites-enabled/example.com
@@ -1,4 +1,10 @@
 server {
+    # BEGIN stop-bots (DO NOT EDIT)
+    if ($http_user_agent ~* "AgentReadinessScanner|AIScan|ArgusScanner|…|xAI-Grok|zmap-proxy-probe") {
+        return 403;
+    }
+    # END stop-bots
+
     listen 443 ssl;
     server_name example.com;
     root /var/www/example.com;
--- /etc/stop-bots/firewall.nft (does not exist)
+++ /etc/stop-bots/firewall.next.nft
@@ -0,0 +1,29 @@
+#!/usr/sbin/nft -f
+# Generated by stop-bots 0.2.0. Not executed automatically — review, then run
+# with: nft -f <this file>
…
+add table inet stop_bots
+delete table inet stop_bots
+add table inet stop_bots
+add chain inet stop_bots bot_block { type filter hook input priority -1; policy accept; }
…
Debian または Ubuntu では、APT リポジトリから:
curl -fsSL https://ivankovic.github.io/stop-bots/key.gpg \
  | sudo tee /usr/share/keyrings/stop-bots.gpg > /dev/null
echo "deb [signed-by=/usr/share/keyrings/stop-bots.gpg] \
https://ivankovic.github.io/stop-bots stable main" \
  | sudo tee /etc/apt/sources.list.d/stop-bots.list
sudo apt update && sudo apt install stop-bots
または Rust 1.88 以降で cargo install stop-bots、あるいは GitHub の releases から x86_64 または aarch64 Linux 向けの静的バイナリを入手できます。いずれもチェックサムとビルド来歴の証明が付属しています(ダウンロードの検証)。インストールしても何も起動しません。
systemd を備えた Debian および Ubuntu、ならびに NGINX、Apache、Traefik、NPMplus でテストされています。ファイアウォールには nft、または iptables-restore と ip6tables-restore が必要です。Caddy はサポートされていません。
デフォルトは NGINX です。Apache ホストでは、その旨を一度指定し、ブロックの記述に使用される mod_rewrite を有効にしてください:
sudo stop-bots set-web-server apache
sudo a2enmod rewrite
Apache のサポートは NGINX より新しく、Debian および Ubuntu のレイアウト(/etc/apache2)でテストされています。レート制限など、一部の機能は NGINX 専用です。
Traefik 3 のホストでは、Traefik のファイルプロバイダーが読み取るディレクトリを指定し、Traefik のアクセスログにユーザーエージェントを保持するよう設定してください。これはデフォルトでは破棄されますが、ほとんどの検出器が必要とします:
sudo stop-bots set-web-server traefik --root /etc/traefik/dynamic
sudo stop-bots set-log-paths --access-log /var/log/traefik/access.log
# In Traefik's static config
accessLog:
  filePath: /var/log/traefik/access.log
  fields:
    headers:
      names:
        User-Agent: keep
        Referer: keep
サイト自身のルーターがリクエストを認識する前に、ブロックされたリクエストに対して403で応答する高優先度のルーターを書き込みます。Traefikはファイルを自身で読み込むため、リロードは実行されません。Dockerラベルからのサイトはホスト全体の設定を取得しますが、サイトが独自の設定を取得するのは、そのルーターがそのディレクトリ配下のファイル内にある場合のみです。Traefikは403のみを返すことができ、生成されたrobots.txtを配信したり、レート制限を行ったりすることはできません。
NPMplusホスト上では、NPMplusのデータディレクトリ、つまりそのcomposeファイルが/dataにマウントするホストディレクトリ(変更していなければ/opt/npmplus)を指定し、さらにcompose.yamlでLOGROTATE=trueを設定した後にNPMplusが書き込むアクセスログを指定します:
sudo stop-bots set-web-server npmplus --root /opt/npmplus
sudo stop-bots set-log-paths --access-log /opt/npmplus/nginx/logs/access.log
NPMplusはホストが保存されるたびに各ホスト自身の設定を再書き込みするため、stop-botsがそれらのファイルを編集することは決してない。stop-botsはcustom_nginx/server_http.confに1つのブロックを書き込み、これはすべてのNPMplusホストがインクルードしており、またcustom_nginx/http_top.confに1行を書き込み、両ファイルの残りの部分はそのままの状態に保つ。コンテナ内でdocker exec npmplus nginx -tとdocker exec npmplus nginx -s reloadを使ってNGINXのテストとリロードを行う。別の名前のコンテナの場合は、set-web-serverに--testと--reloadを渡す。すべてのホストがホスト全体の設定を受け取るため、独自の設定を持つサイトは拒否される。NPMplusにはstop-botsが書き込める単一ホスト用のファイルが存在しないからだ。
Apache、Traefik、NPMplusはNGINXよりもテストが十分ではない。 私自身はNGINXを運用しているため、実際のトラフィックを背負っているバックエンドはこれである。Apache、Traefik、NPMplusは実際のサーバーに対してコンテナ内でテストされているが、日常的に使用されているわけではない。これらのいずれかで問題があるように見える場合は、issueを開いてほしい。
このリポジトリのクローンから、Podman(またはSTOP_BOTS_CONTAINER_RUNTIME=docker)とRustツールチェーンを使って:
make demo
これによりバイナリがビルドされ、NGINX が動作する使い捨ての Ubuntu コンテナ内のシェルにドロップされます。ログにはすでにいくつかの不正なリクエストが記録されており、試すべきことの一覧も表示されます。適用されるファイアウォールルールはコンテナ内に留まり、exit するとコンテナは削除されます。
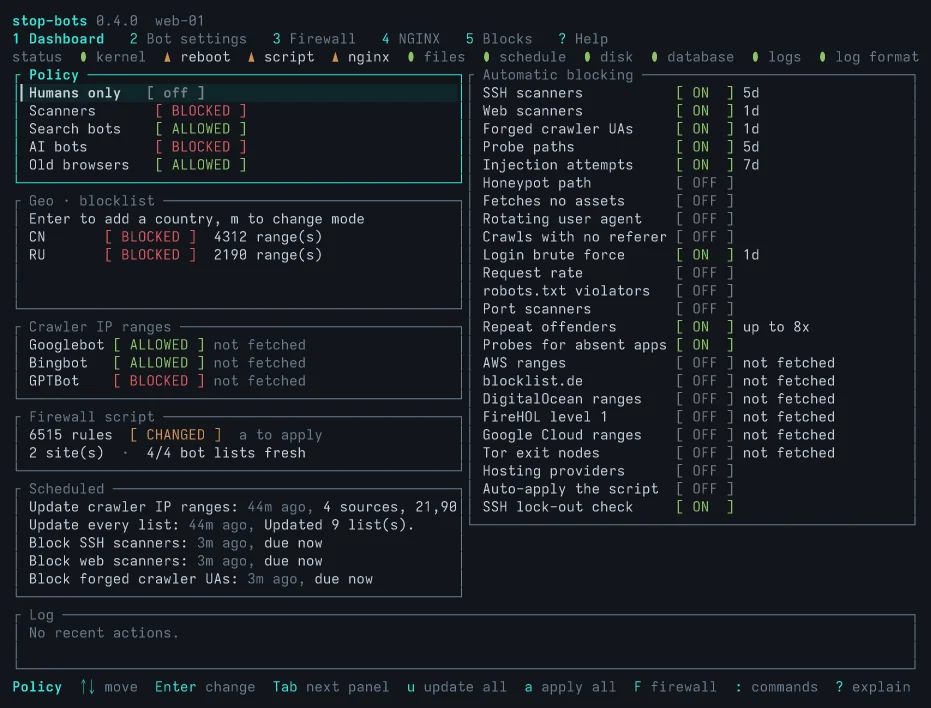
sudo stop-bots で TUI が起動します。Web サーバーの設定を書き換え、ファイアウォールルールを読み込むため、root 権限が必要です。? を押すとカーソル下の項目の説明が表示され、もう一度 ? を押すと各画面のすべてのキーが表示されます。
すべてのコマンドは sudo 付きで実行してください。root 権限がない場合、stop-bots は
/var/lib/stop-bots/db.sqlite3 を開けず、独自のデータベース(どちらを使っているかが出力されます)にフォールバックし、そこには設定が一切含まれません。
または、スクリプト向けに CLI から実行することもできます:
sudo stop-bots status
sudo stop-bots batch --dry-run --diff
sudo stop-bots batch --apply
sudo stop-bots install firewall
sudo stop-bots status
stop-bots --help はすべてのコマンドを一覧表示します。
何も自動で再実行されません。 検出、リストの更新などは、TUI が開いている間、または cron が実行したときにのみ進むスケジュールで動作します。常時操作しないサーバーでは、cron に実行させてください:
sudo stop-bots install cron --dry-run    # read the plan
sudo stop-bots install cron







