
 duggytuxy/syswarden
ホストローカルLinuxセキュリティオーケストレーター。nftablesポリシーをHIDS/HIPSテレメトリで強制し、境界付き脅威インテリジェンスフィード、帯域外WAAPログ分析、認証付き高可用性を備えます。




Linux の防御。あなたのホスト。あなたのルール。
監査可能でフェイルクローズドな強制を備えた、ホストローカルの Linux 防御。
ウェブサイト | ドキュメント | ソースからビルド | ロードマップ
SysWarden は、権威ある nftables ポリシー、ホストテレメトリ、脅威インテリジェンス リスト、帯域外 WAAP ログ分析、認証済み高可用性、そしてネイティブな ターミナルダッシュボードを組み合わせたオープンソースの Linux セキュリティ オーケストレーターです。アプリケーションのデータパスに別のプロキシを配置することなく、 レビュー可能な単一のホスト防御レイヤーを求めるオペレーター向けに設計されています。
SysWarden は、インライン HTTP プロキシ、トラフィックサニタイザー、または規制 認証製品ではありません。
現在のソースバージョン: v4.10.4。
最新の安定版リリースは v4.10.4 であり、 IVV(統合、検証、妥当性確認)の下で検証されています。
インストールガイド、
履歴復旧および削除ガイド、
リリース検証記録をご利用ください。
中間リリースは IVV に従います。Upgrade 世代には完全な IVVQ が必要です。
以降のソースビルドは、公開されたリリースの判定を継承しません。
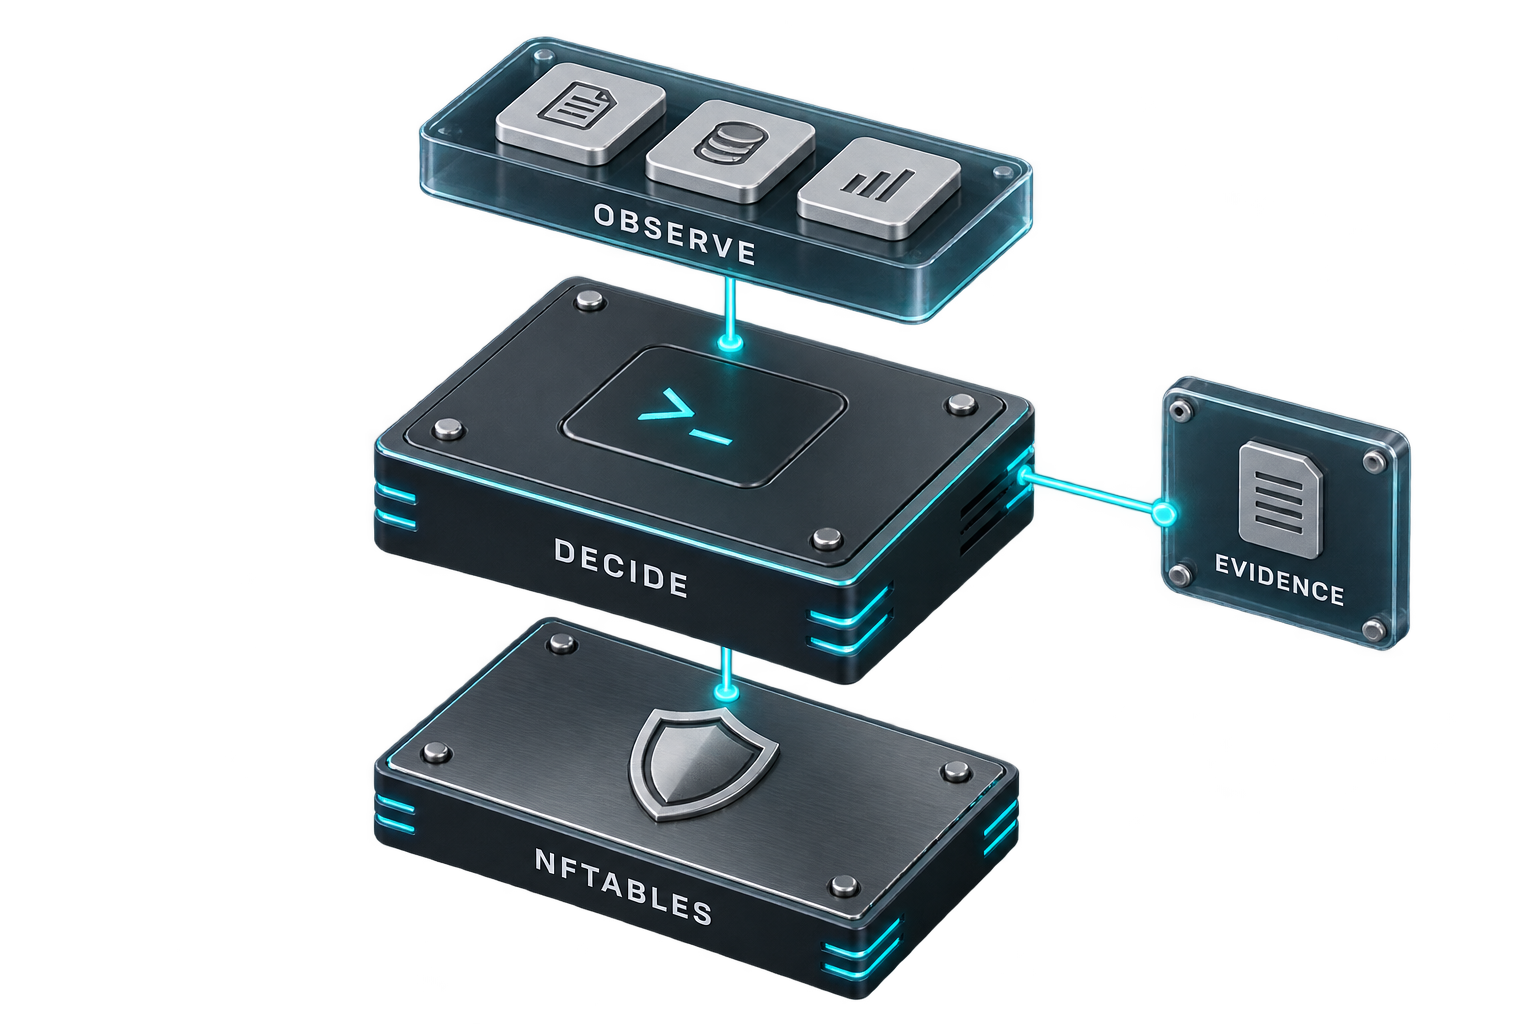
SysWarden はホストのシグナルを観測し、オペレーターポリシーを評価し、検証済みの アクションを nftables を通じて適用します。ログとリリース証跡は、オペレーターが 何が観測され実行されたかをレビューするのに役立ちます。この図は防御モデルを 要約したものです。個々の機能は、それぞれ文書化されたバージョンと範囲に従います。
| 領域 | SysWarden が提供するもの |
|---|---|
| HIDS | ホストローカルのテレメトリ、セキュリティログ分析、アラートの可視化 |
| HIPS | 認可された nftables ルールを通じて強制適用される、検証済みのポリシー判断 |
| WAAP | サポート対象の上流サービスが書き出すログの帯域外分析 |
| 脅威インテリジェンス | 正規化されたローカルリストと制限付き外部フィード更新 |
| 高可用性 | TLS 1.3、ベアラ認証、ピアスコープの同期 |
| 運用 | ローカル CLI と TUI、モジュール式設定、監査とライフサイクル制御 |
| サプライチェーン | チェックサム付き Linux パッケージ、署名済み更新メタデータ、リリース証跡 |
オプションの BunkerWeb 統合プラグインを使用すると、サポート対象の BunkerWeb セキュリティイベントを、認証済み HTTPS API 経由で SysWarden のホスト強制適用に接続できます。統合ガイドでは、設定と互換性について説明しています。同期や HA v2 を有効化する前に、バージョン固有の前提条件に従ってください。
安定版 v4.10.4 リリースでは、依存関係レビュー用に機械可読な SPDX ソフトウェア部品表 syswarden-sbom.spdx.json を公開しています。SBOM はインベントリであり、脆弱性がないことを保証するものではありません。
SHA256SUMS.txt は、ダウンロードしたインベントリに対してパッケージの整合性を検証します。手動でダウンロードしたパッケージをインストールする前に、独立して信頼されたリリースキーを用いて Ed25519 署名済み更新マニフェストを認証してください。運用者向けガイダンスでは、既存の検証ツール、その信頼の前提条件、およびパッケージ認証と SBOM インベントリの違いについて説明しています。
| ソース | 用途と信頼境界 |
|---|---|
| Data-Shield | 標準プロファイルおよびクリティカルプロファイル向けの、メンテナが厳選した公式 IPv4 フィード。SysWarden は正規化検証とクォーラム制御を経た後にのみローカルで受け入れます |
| IPverse country IP blocks | リリースに紐付けられた CLI に埋め込まれた、固定された CC0-1.0 RIR 割り当てスナップショット。割り当て国は物理的な位置や現在の運用上の地理位置情報ではありません |
| WiredAlter IP Service(ソース) | Top Attackers / OSINT History 表示専用の、ベストエフォートでキャッシュされた国、ASN、組織、脅威ラベル。応答が重大度やファイアウォールの判断に影響を与えることはありません |
| CINS Score および blocklist.de | 2つの独立した起点の両方で見つかった完全一致のエントリのみを公開 |
| Spamhaus および RADB | シグナルは運用者がプロビジョニング可能。どちらのソースも単独ではファイアウォールの権威として受け入れられません |
| カスタム HTTPS フィード | 選択肢 3 では、設定された各アドレスファミリについて HTTPS URL とその正確な SHA-256 ダイジェストが必要です |
運用手順は SysWarden ドキュメントに集約されています。 以前の wiki ページは、検索、コピー可能なコマンド、明示的なバージョンバッジとともにそこに保存されています。 過去の v4.04.3 の手順は元の範囲を維持しています。v4.10.4 リリースには現在の getting-started ページを使用してください。
| 目的 | ドキュメント |
|---|---|
| v4.10.4 を検証してインストールする | 署名済みリリースを始める |
| レビュー済みの正確なソースリビジョンからビルドする | ソースからビルドしてインストールする |
| SSH 検出、RHEL CLI パス、HA 信頼を診断する | バージョン対応の運用者向けガイダンス |
| BunkerWeb のログ入力を設定する | BunkerWeb ログ設定 |
| 過去の v4.02.8 から v4.03.2 へアップグレードする | 移行手順 |
| 過去の設定レイアウトを確認する | 設定ガイド |
| SysWarden を RHEL 9+ イメージに統合する | RHEL 9+ イメージ統合 |
| 過去のコマンドおよびライフサイクル契約を確認する | コマンドおよびライフサイクルリファレンス |
| 境界付けられたデプロイシナリオを確認する | ユースケース |
| BunkerWeb 統合を設定する | BunkerWeb 統合 |
実践的な交流、プロジェクトの最新情報、フランス語と英語でのコミュニティサポートについては、 公式 SysWarden Discord に参加してください。 公式の招待は期限切れになりません。






