ebpf-container-escape-framework

Audit-fähiges eBPF-EDR für Linux 5.15+ LTS: 14 Kernel-Hooks, 15 Aktionen (13 MITRE-Techniken), Prozess-Lineage, SIEM-Export, K8s/Docker-bereit.

Audit-fähiges eBPF-EDR für Linux 5.15+ LTS: 14 Kernel-Hooks, 15 Aktionen (13 MITRE-Techniken), Prozess-Lineage, SIEM-Export, K8s/Docker-bereit.

Ring -4 bis Ring 0: Forschungsplattform für Offensive-Defensive-Firmware. Wir bauen die Bootkits, dann fangen wir sie. Geschlossener Kreislauf. Null…

OSINT-Werkzeug für Identitätsermittlungen. Ausgehend von einer E-Mail-Adresse, einem Benutzernamen, einer Telefonnummer oder einer Wallet über 46…

Lokaler statischer Sicherheitsscanner für Next.js-, Supabase- und Stripe-Apps: 24 AST-basierte Prüfungen auf geleakte Schlüssel, fehlende RLS und…

Windows host hardening auditor and remediation tool in PowerShell: CIS, DISA STIG, Essential Eight checks, reversible fixes, optional AI analysis

Schreibgeschützter Hygiene-Auditor für Active Directory und Microsoft Entra ID in reinem PowerShell. Einmal erfassen, offline analysieren:…

KI-gestützte Plattform zur Erkennung und Behebung von Schwachstellen mit einem Go-Endpunkt-Agenten, einem zentralisierten Dashboard und einer…

Eigenständiger autonomer KI-Pentest-Agent mit einer Plan→Act→Judge-Schleife, generischen Skills, einer Sperre für destruktive Aktionen und…

Deterministische PyGhidra-Extraktion, Triage und lokale LLM-Compiler-Backend-Pipeline für die C-Reimplementierung.

Lokale Sicherheitsintelligenz für CVE-Triage – 40 Datenquellen und 41 Tools, Risikobewertungen und ein MCP-Server für KI-Agenten, alles in nativem…

Erzeuge deterministische semantische Fingerabdrücke für Go-Funktionen. Erkenne Backdoors im xz-Stil und verifiziere semantische Äquivalenz mithilfe…

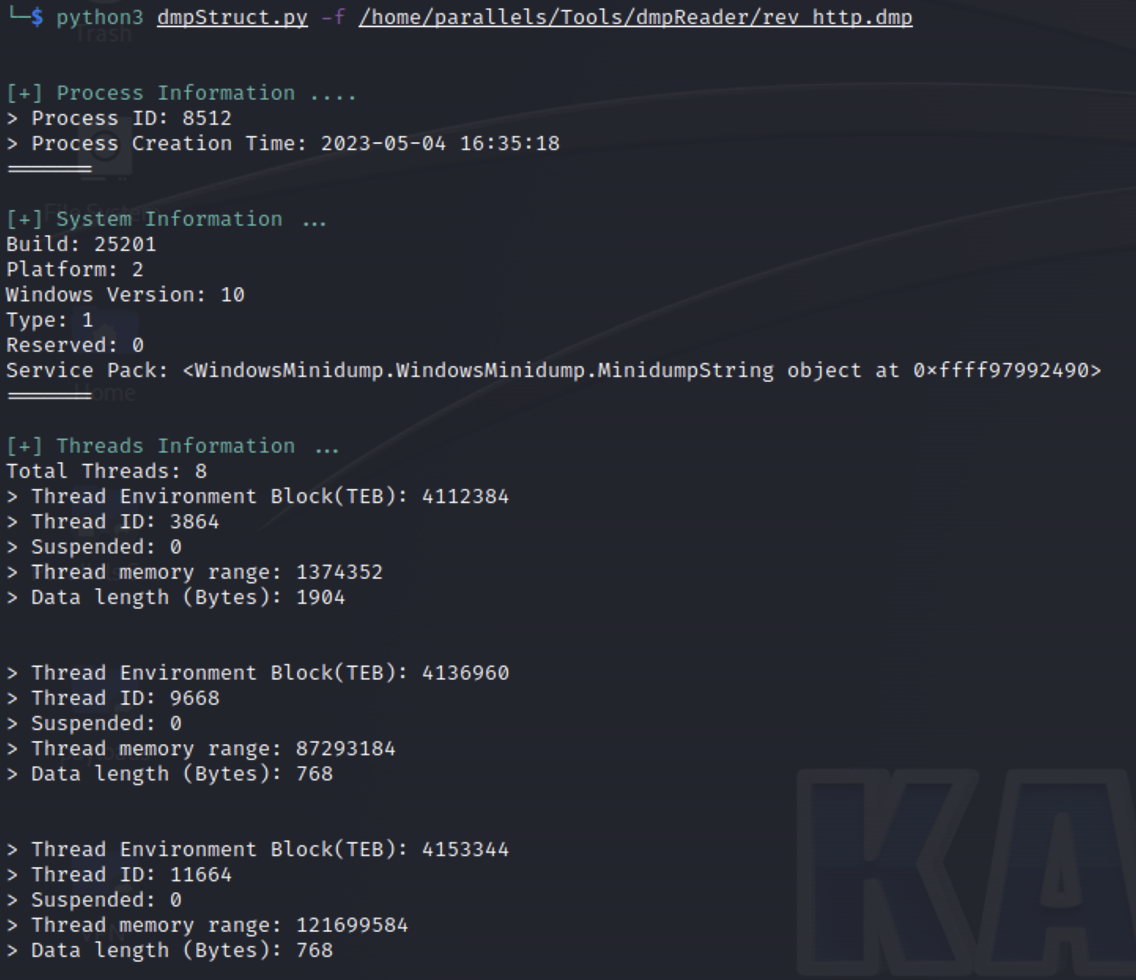
Parst Windows-MiniDump-Dateien (MDMP) mit Kaitai Struct, extrahiert Speicher-Strings und scannt sie gegen YARA-Regeln für Forensik und Malware-Triage.

Microservice-OSINT-Plattform in Rust, die die Sammlung, Korrelation und Visualisierung von Informationen für Threat Intelligence und die Kartierung…

KI-Audio-Wasserzeichenentfernung & forensisches Anti-Attributions-Toolkit. Neutralisiert Suno-, Udio- und neuronale Fingerabdrücke mit…

Durchsuche Windows-Forensik-Artefakte, sieh nach, wo jedes einzelne auf dem Datenträger liegt, und kopiere den KAPE-Befehl, um es zu erfassen.…

GTK4- und CLI-Toolkit für zellulare Sicherheit mit 57 Modulen für 2G GSM, 3G UMTS, 4G LTE und 5G NR Funkschnittstelle, Kernnetz, SIM-Identität,…

Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…

Autonomer Rust-Endpunkt-Sicherheitsagent, der einen Ring-0-Windows-Treiber und Linux-eBPF-Blockierung vor der Ausführung, YARA-Erkennung,…