

PIIHunter
 owasp/piihunter
Durchsucht PostgreSQL-Datenbanken und Jira-Issues nach PII mithilfe von Regex, NER/ML und optionaler selbstgehosteter LLM-Erkennung, mit redigierten…
defensive-toolsvulnerability-analysisdata-exfiltration+6
owasp/piihunterDurchsucht PostgreSQL-Datenbanken und Jira-Issues nach PII mithilfe von Regex, NER/ML und optionaler selbstgehosteter LLM-Erkennung, mit redigierten…
 dev-sec/chef-mysql-hardening
Dieses Chef-Cookbook bietet Sicherheitskonfiguration für mysql.
 moisei-dev/go-dbmigrate
Go-Bibliothek und CLI zur Verwaltung von Datenbankschema-Migrationen mit Unterstützung für PostgreSQL, MySQL, SQLite und Cassandra, einschließlich…
 trailofbits/cvedb
CVE-Abfragebibliothek und -Dienstprogramm, das einen lokalen Speicher verwendet, der direkt mit der National Vulnerability Database synchronisiert…
 kyos-public/keycloak-cve-2026-18963-hunt
Hunt for CVE-2026-18963 exploitation traces (Keycloak unauthenticated account takeover) in the Keycloak database
 trailofbits/not-going-anywhere
Absichtlich verwundbare Golang-Programme, die Web-, gRPC- und database/sql-Schwachstellen für Sicherheitstrainings, Schwachstellenerkennung und…
 cossacklabs/themis
Benutzerfreundliches kryptografisches Framework für Datenschutz: sicheres Messaging mit Forward Secrecy und sichere Datenspeicherung. Verfügt über…
 wapiti-scanner/wapiti
In Python3 geschriebener Web-Schwachstellenscanner
 wattocyber/custom-oscp-tooling
OSCP-focused toolkit for read-only network, SMB, AD, DNS, web, and database enumeration; privesc scanning, hash identification, and…
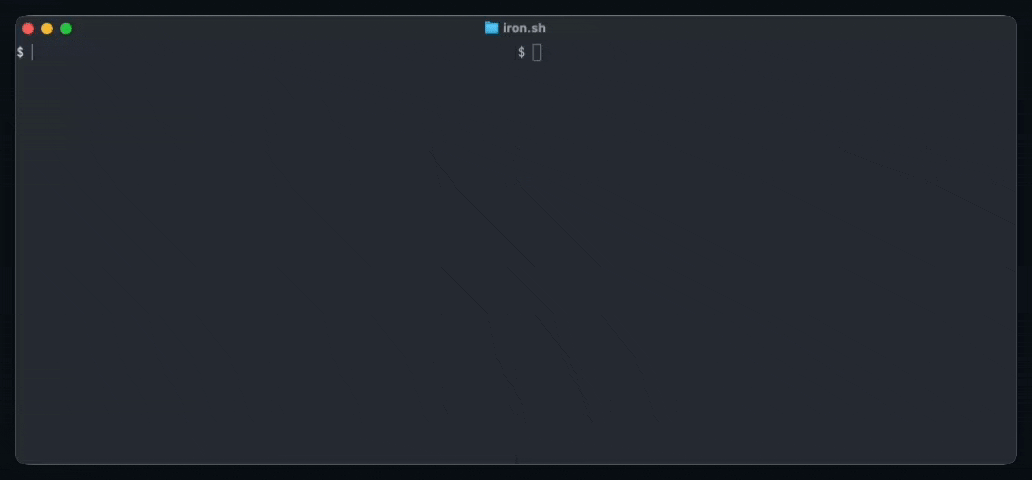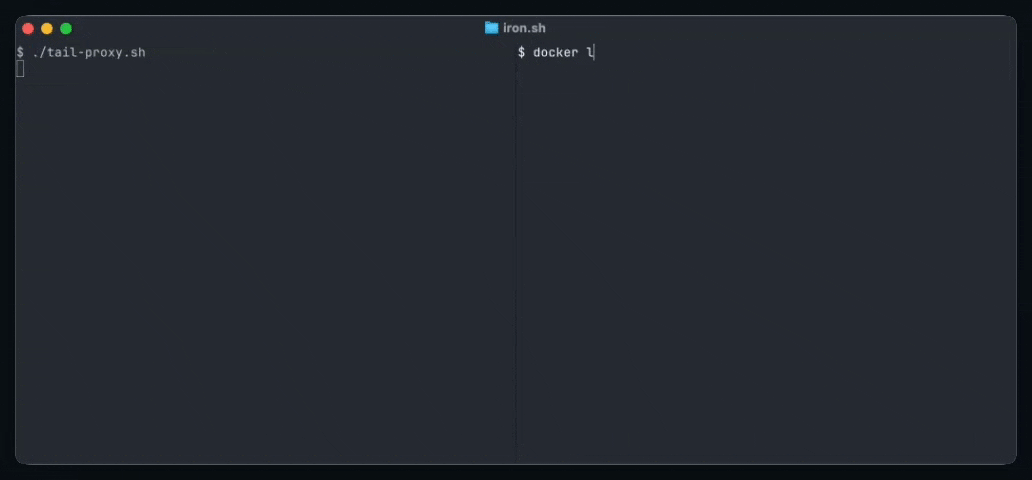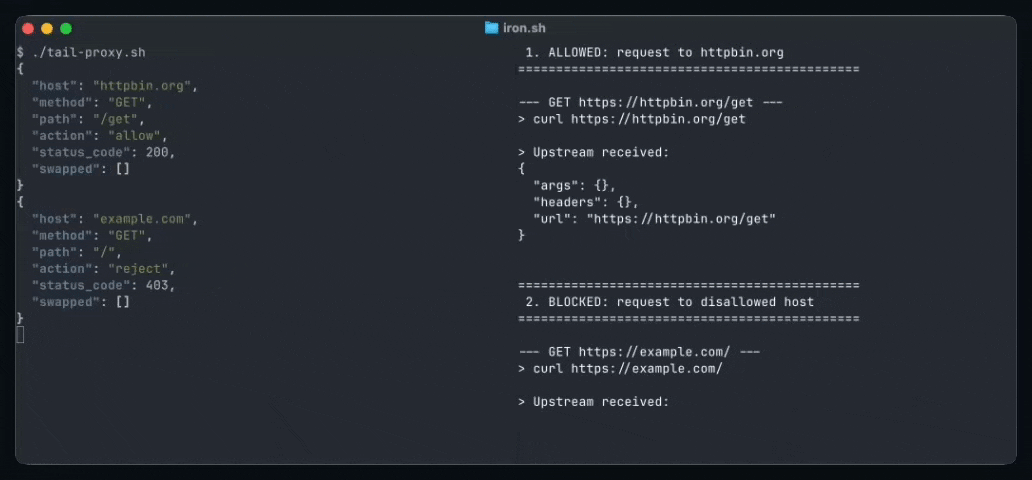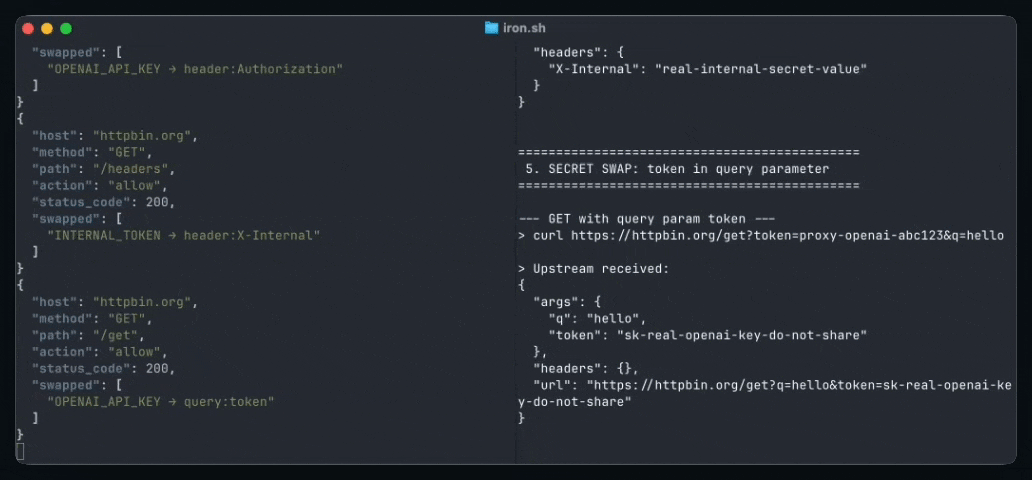 paradigmxyz/iron-proxy
An egress firewall for untrusted workloads.
 mthamil107/db_audit_research
Self-Defeating Audits: reproduzierbares Lab, das zeigt, wie eine PostgreSQL-Rolle mit geringen Rechten einen triggerbasierten Auditor reversibel…
 0xblackash/cve-2026-72898
CVE-2026-72898
 boxed-dev/vibe-coding-security
Pre-Launch-Sicherheitscheckliste für KI-generierte Apps (Lovable, v0, Bolt, Cursor). 69 Checks, die Supabase RLS, offengelegte Schlüssel und…
 ignitetechnologies/mssql-pentest-cheatsheet
Praktischer MSSQL-Penetrationstest-Spickzettel mit Enumeration, Linked-Server-Pivoting, Privilege-Escalation, Persistenz und Befehlsausführung über…
 decalage2/awesome-security-hardening
Eine Sammlung großartiger Sicherheits-Härtungsleitfäden, Tools und anderer Ressourcen
 otterhacker/labs4u2self
Bereitstellbares, auf AWS gehostetes Active-Directory-Pentest-Labor mit Domänencontroller und verwundbarem MSSQL; übe S4U2Self-Missbrauch,…
 xforcered/sqlrecon
Ein C# MS SQL Toolkit, das für offensive Aufklärung und Post-Exploitation entwickelt wurde.
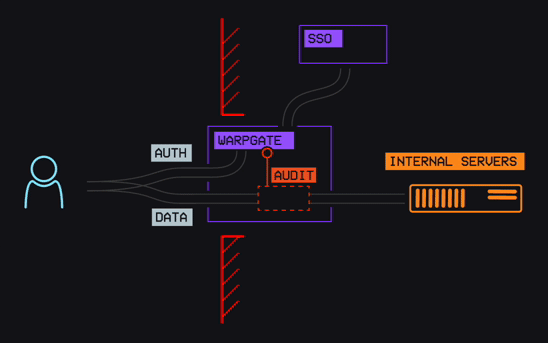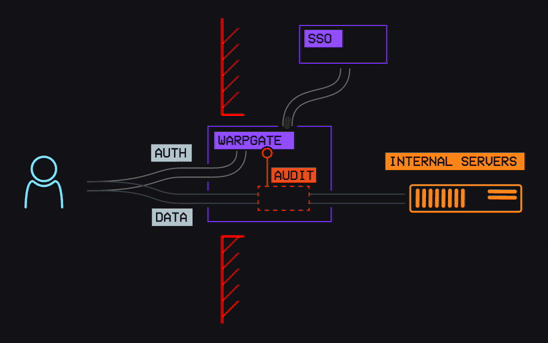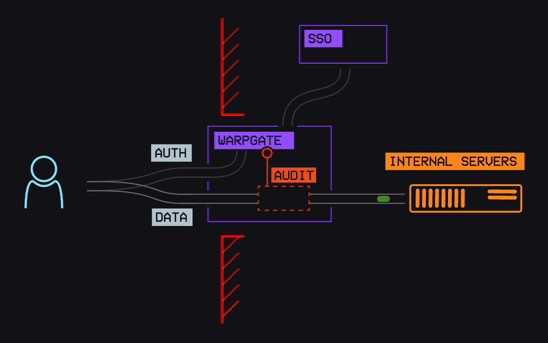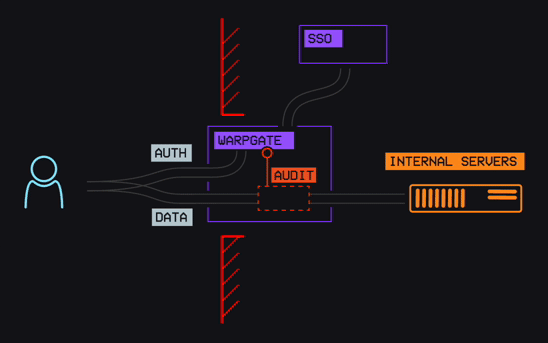 warp-tech/warpgate
Vollständig transparenter SSH-, HTTPS-, Kubernetes-, Datenbank- und RDP/VNC-Bastion/PAM, der keine zusätzliche clientseitige Software benötigt