

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
HostBadger — Windows-Host-Härtungsprüfer und -Behebungstool in PowerShell: CIS-, DISA STIG-, Essential Eight-Prüfungen, umkehrbare Korrekturen, optionale KI-Analyse | Kitploit
Tools/GitHubGitHub/g4bri-3l3/hostbadger
DefensivwerkzeugePrivilege EscalationSchwachstellenscannerSchwachstellenanalyseKonfigurationsprüfungPapers & ForschungFehlkonfigurationIncident ResponseLog-Analyse
GitHubg4bri-3l3/hostbadger

HostBadger

274108vor 5 TagenVon Kitploit geprüft
Teilen

Windows-Host-Härtungsprüfer und -Behebungstool in PowerShell: CIS-, DISA STIG-, Essential Eight-Prüfungen, umkehrbare Korrekturen, optionale KI-Analyse

Repository anzeigen
     _.--""--._
   .'  |    |  '.
  /    |    |    \      HostBadger
 |  (o)|    |(o)  |     Windows host hardening
 |     |    |     |
  \    '.__.'    /
   '._   \/   _.'
      '--..--'

License: MIT OpenSSF Baseline

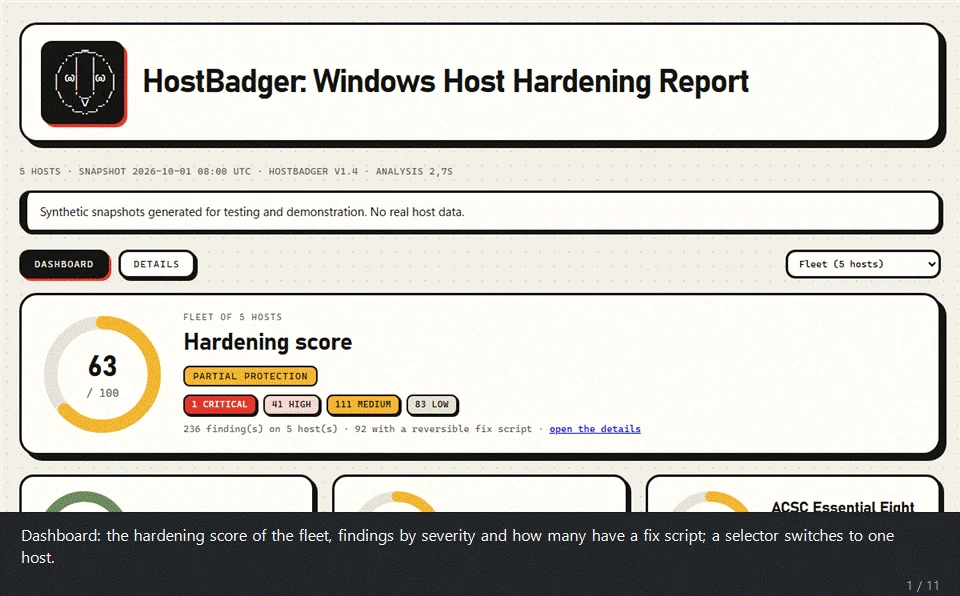
Ein Rundgang durch den Demo-Bericht

Zusammenfassung

HostBadger prüft die Sicherheitseinstellungen von Windows-Rechnern und zeigt Ihnen, was schwach ist. Es arbeitet in zwei Schritten. Ein einzelnes PowerShell-Skript erstellt einen schreibgeschützten Snapshot eines Hosts. Der Analyzer liest die Snapshots anschließend offline und schreibt einen HTML-Bericht, eine CSV mit den Befunden und, falls gewünscht, JSON Lines für ein SIEM. Übergeben Sie ihm einen Snapshot oder einen Ordner mit Hunderten, und Sie erhalten die gesamte Flotte in einem Bericht oder einen Bericht pro Host.

  • 223 Prüfungen und etwa 1.600 Einstellungen: 210 handgeschriebene Prüfungen plus 1475 DISA-STIG-Registrierungsregeln, mit dem CIS-Windows-11-Benchmark als Basis, und die Treiber abgeglichen mit 2.198 bekannten verwundbaren oder bösartigen Treiberdateien (LOLDrivers).
  • Überall erfassen, überall analysieren: Der Collector ist eine einzige .ps1-Datei, ohne Modul und ohne Eingabeaufforderung, die als SYSTEM oder als Administrator über jedes Tool läuft, das ein PowerShell-Skript auf Ihren Hosts ausführen kann (Live Response einer EDR wie CrowdStrike Falcon RTR, ein RMM, Configuration Manager- oder Intune-Skripte, ein Gruppenrichtlinien-Startskript, PowerShell-Remoting) und etwa 15 Sekunden pro Host benötigt.
  • Nur lesend: Es ändert nichts und startet nichts, und es führt keinen Netzwerkaufruf aus, sofern Sie keinen anfordern: -CheckUpdates (der Windows Update-Dienst sucht nach fehlenden Updates), -KevOnline (lädt den CISA-KEV-Katalog herunter, www.cisa.gov), -DriversOnline (lädt den LOLDrivers-Katalog herunter, www.loldrivers.io), -EolOnline (lädt Software-Lebenszyklusdaten herunter, endoflife.date), -ChocoOnline (lädt Programmversionen herunter, community.chocolatey.org), -CveOnline (lädt CVEs und EPSS-Scores herunter, services.nvd.nist.gov und epss.empiricalsecurity.com), -ExtensionsOnline (lädt die Liste der aus den Stores entfernten Browser-Erweiterungen herunter, raw.githubusercontent.com), -ExploitsOnline (lädt die Metasploit- und Exploit-DB-Referenzen herunter, raw.githubusercontent.com und gitlab.com) und -SendToAI (Gemini). Jeder davon wird dort benannt, wo er angeboten wird. Test-HostBadgerSafety.ps1 belegt den Rest anhand des Codes.
  • Ehrlich bei Lücken: Was nicht gelesen werden konnte, wird als nicht bewertet aufgeführt, niemals als sauber.
  • Nichts zu installieren: Windows PowerShell 5.1 oder PowerShell 7.
  • Windows 10, Windows 11 und Windows Server: Jeder Host erhält die allgemeinen Prüfungen und die STIGs von Defender, Firewall, Edge, Chrome, Firefox und Office (sofern installiert); ein Windows-10-Host erhält zusätzlich das Windows-10-STIG und ein Windows-11-Host das Windows-11-STIG. Die CIS-Regelnummern entsprechen denen des jeweiligen Benchmarks des Hosts: Windows 11, Windows 10, Windows Server 2022, 2019 oder 2016 (andere Versionen behalten die Windows-11-Nummern). Ein Windows Server 2016, 2019, 2022 oder 2025 erhält sein eigenes STIG, die Regeln für Domänencontroller oder Mitgliedsserver je nach Rolle (andere Serverversionen erhalten kein Windows-STIG); seine Benutzerrechte werden anhand der Liste für Mitgliedsserver oder Domänencontroller des CIS-Server-Benchmarks bewertet.

Es liest, was ein Host tatsächlich tut, was nicht immer dem entspricht, was die Richtlinie vorschreibt.


Funktionen

Sicherheitsbereiche

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





