

summit
 pennacle-security/summit
Open-Source-Plattform für Web-Sicherheitstests: Proxy, Scanner und Fuzzer in einem einzigen CLI. Von Pennacle Security.
reconnaissancevulnerability-scannersweb-vulnerability-scanners+9
1
pennacle-security/summitOpen-Source-Plattform für Web-Sicherheitstests: Proxy, Scanner und Fuzzer in einem einzigen CLI. Von Pennacle Security.
 affolter-engineering/xssearch
Rust-basierter XSS-Scanner mit kontextabhängiger Payload-Auswahl, WAF-Erkennung und -Umgehung, Crawling, Blind-XSS-Callbacks und statischer…
 m14r41/scan4secrets
Finde Anmeldedaten und Geheimnisse mit über 170 Regeln, die Quellcode, Web-URLs und CI/CD abdecken, verifiziere sie gegen Vendor-APIs und generiere…
 vighnesh91/-logicsentry-ai
Offline-SAST/DAST-Triage-Engine, die Quellcode parst und HAR-Verkehr wiedergibt, um Business-Logic-Fehler, BOLA, Race Conditions und…
 dragonjar/burpia
Burp Suite-Erweiterung, die passive Schwachstellenerkennung mittels künstlicher Intelligenz integriert.
 sleepingbag945/dddd
Batch-Tool zur Asset-Erfassung und Schwachstellen-Scanning für Red Teams. Zieht Ziele von Hunter, Fofa und Quake, führt Fingerprinting,…
 arpsyndicate/vedas-signatures
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 13,000 CVEs
 albinowax/activescanplusplus
Burp-Suite-Erweiterung, die aktives und passives Scannen um Prüfungen auf Host-Header-Angriffe, XXE, Expression-Language-Injection, Shellshock und…
 modzero/burp-responseclusterer
Burp-Plugin, das Antworten gruppiert, um eine Übersicht der empfangenen Antworten anzuzeigen
 pentagridsec/pentagridresponseoverview
Response Overview Extension für BurpSuite – Exotische Antworten durch Gruppierung von Antwort-Bodies finden
 portswigger/active-scan-plus-plus
Burp-Suite-Erweiterung, die aktives und passives Scannen um Prüfungen auf Host-Header-Angriffe, XXE, Code-Injection und bekannte CVEs wie Shellshock…
 d0ge/websocketturbointruder
Burp-Suite-Erweiterung zum Fuzzing von WebSocket-Nachrichten mit benutzerdefiniertem Python-Code, mit Unterstützung für mehrere Engines,…
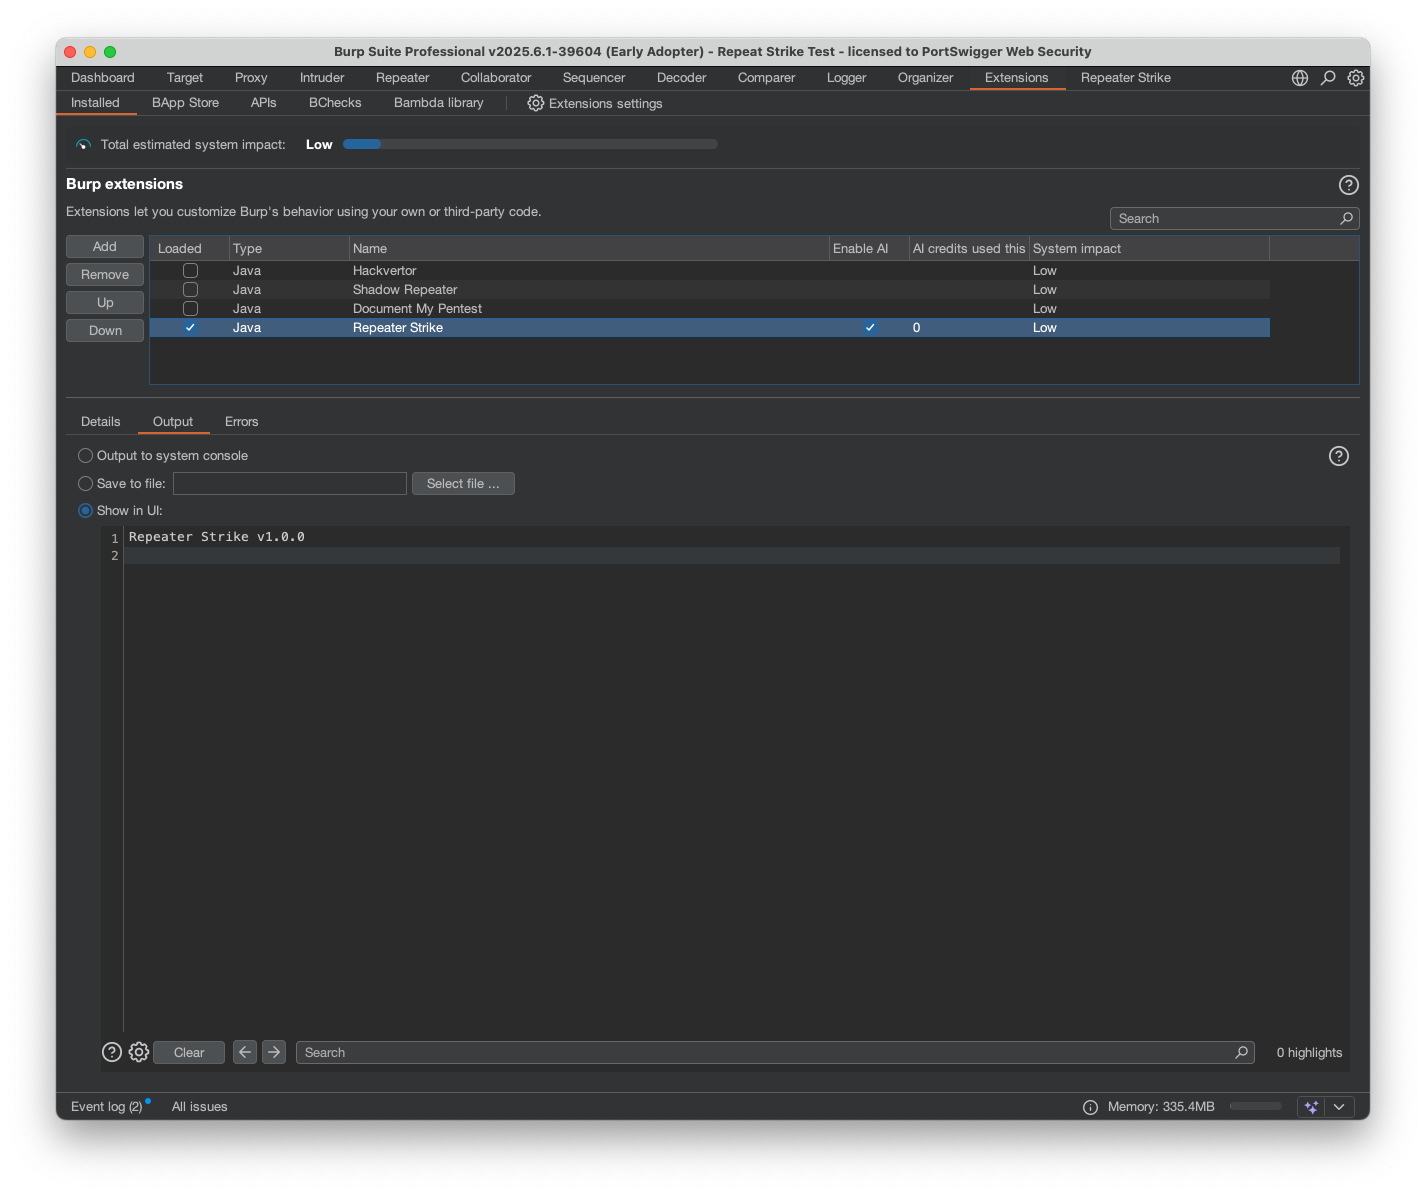 hackvertor/repeat-strike
Burp-Suite-Erweiterung, die KI-generierte Regex-Strike-Regeln verwendet, um IDOR- und Zugriffskontrollschwachstellen zu erkennen und anschließend den…
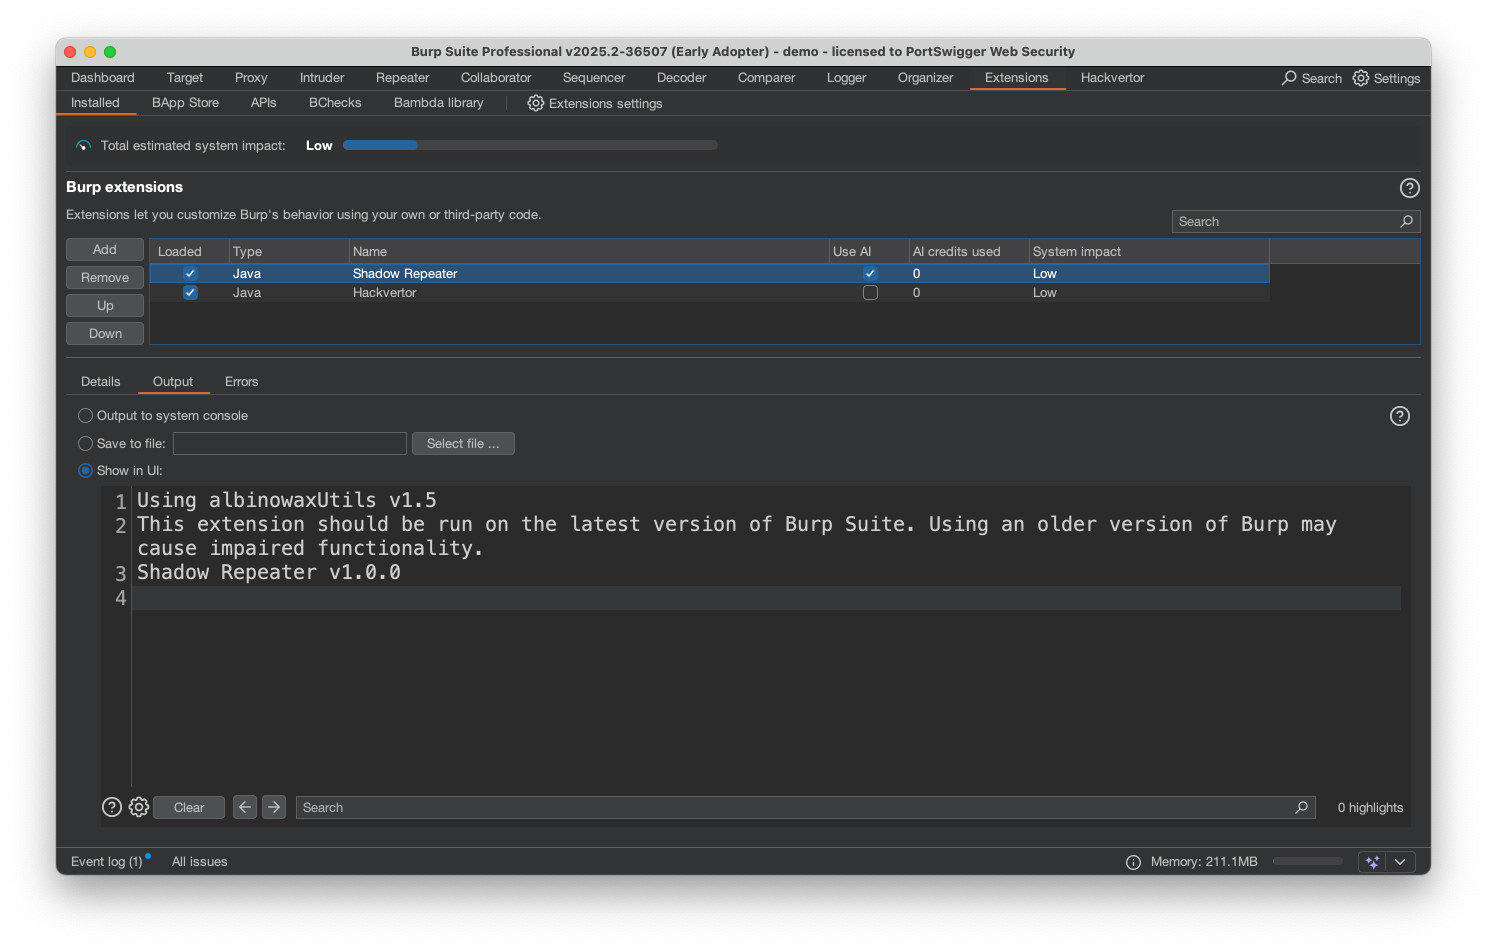 hackvertor/shadow-repeater
Burp-Suite-Repeater-Erweiterung, die Payloads automatisch mutiert und Antworten analysiert, um Path Traversal, SQL-Injection, XSS und andere…
 piratesshield/apiharvester
Das One-Shot-API-Angreifer-Tool – findet die API-URL aus dem angegebenen Root und simuliert die automatisierten Angriffe
 vighnesh91/securiscan
Standard-Bibliothek-Python-Sicherheits-Triage-Engine, die Web-Apps, APIs, LLMs und mobile Pakete über passive Header-Inspektion, aktive…
 devcop95/bugbounty-lab101
Ein kompletter Bug-Bounty-Arbeitsbereich für HackerOne-Forscher. Enthält Scope-Durchsetzung, eine automatisierte Recon-/Schwachstellen-Pipeline (400+…
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.